
20155233 《网络对抗》 Exp8 Web基础
实验内容
Web前端HTML
Web前端javascipt
Web后端:MySQL基础:正常安装、启动MySQL,建库、创建用户、修改密码、建表
Web后端:编写PHP网页,连接数据库,进行用户认证
最简单的SQL注入,XSS攻击测试
实验过程
Web前端HTML
- 输入命令
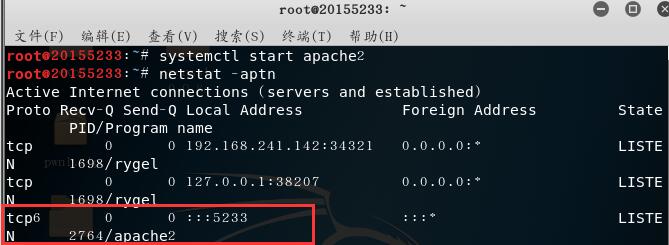
systemctl start apache2打开apahce,并查看端口号,确认apache开启:
- 在kali浏览器中输入
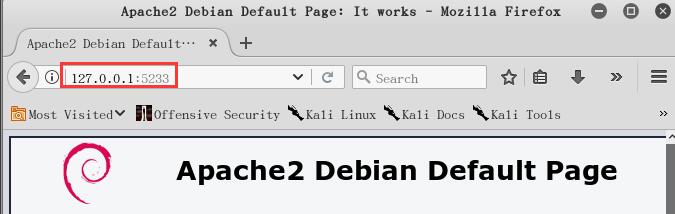
127.0.0.1:5233,如图所示,说明我们Apache正常工作:
- 进入
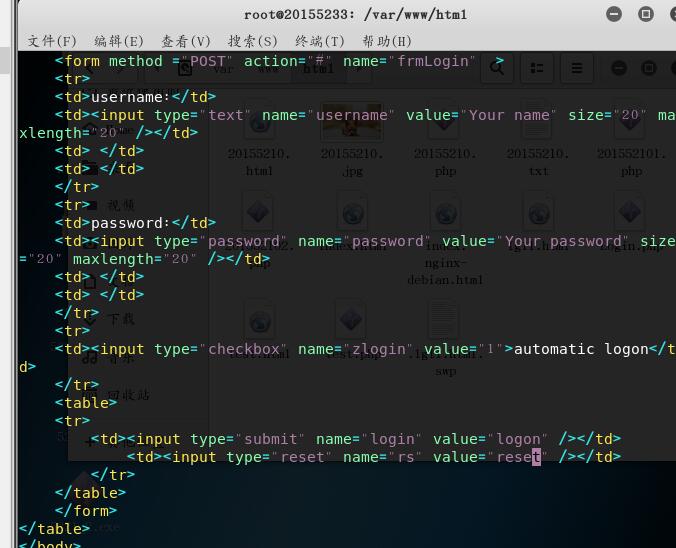
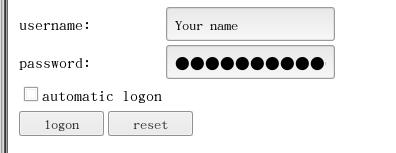
Apache工作目录/var/www/html,新建一个lgl1.html文件,编写一个含有表单能实现输入用户名、密码实现登录的html:
Web前端:javascipt基础
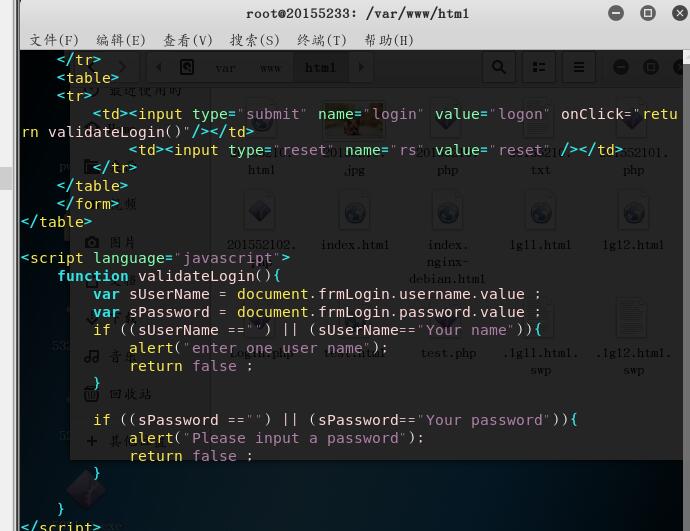
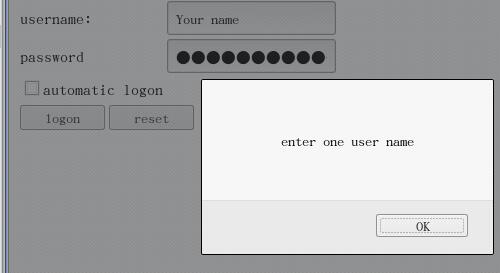
- 我们可以使用JavaScript来编写一个验证用户名、密码的规则,直接在之前的代码上进行修改,重命名为
lgl2.html:
Web后端:MySQL基础
简单的应用:开启mysql,并更改用户名密码;建立库表,并插入数据;实现网页和数据库的连接;
输入
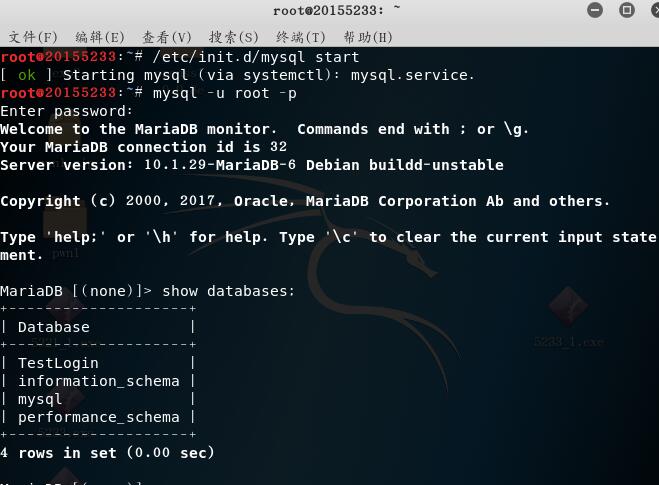
/etc/init.d/mysql start打开mysql服务,输入mysql -u root -p,以root身份登录,根据提示输入密码,默认密码为p@ssw0rd,进入MySQL;用
show databases;查看基本信息;
重新输入
mysql -u root –p,使用新密码登录;创建数据库和新表。命令如下:
create database lgl;

use lgl;

create table lgl (username VARCHAR(20),password VARCHAR(32),telephone VARCHAR(11));
- 使用
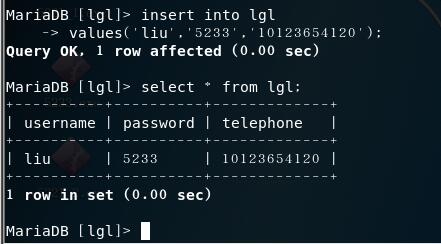
insert into 表名 values('值1','值2','值3'...);插入数据;使用select * from 表名;查询表中的数据:
Web后端:PHP网页
- 在
/var/www/html目录下新建一个test.php测试一下PHP。
<?php

  echo ($_GET["a"]);

  include($_GET["a"]);

  echo "This is lgl php test page!<br>";

?>
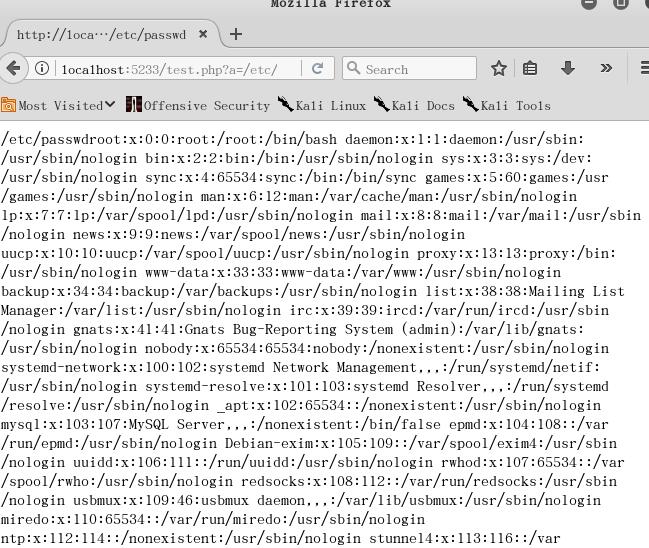
- 浏览器打开```localhost:5233/test.php?a=/etc/passwd可看到/etc/passwd文件的内容:
- 简单测试完成后,我们可以利用PHP和MySQL结合之前编的登录网页进行简单的用户身份认证,可以参考老师给的代码编写
login.php,代码如下所示:
<?php

$uname=($_POST["username"]);

$pwd=($_POST["password"]);

/* echo $uname; */

$query_str="SELECT * FROM lgl where username='{$uname}' and password='{$pwd}';";

/* echo "<br> {$query_str} <br>";*/

$mysqli = new mysqli("127.0.0.1", "lgl", "123456", "lgl");

/* check connection */

if ($mysqli->connect_errno) {

    printf("Connect failed: %s\n", $mysqli->connect_error);

    exit();

}

echo "connection ok!";

/* Select queries return a resultset */

if ($result = $mysqli->query($query_str)) {

    if ($result->num_rows > 0 ){

        echo "<br> Wellcome login Mr/Mrs:{$uname} <br> ";

    } else {

        echo "<br> login failed!!!! <br> " ;

    }

    /* free result set */

    $result->close();

}

$mysqli->close();

?>
- 先将之前编的登录网页的
lgl2.html代码中form的action属性由#改成login.php,即登录后跳转到login.php,再在浏览器中输入localhost:5233/lgl2.html访问自己的登录页面: - 登录成功如下:
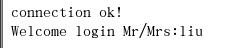
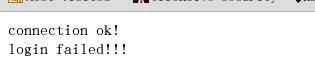
- 登录失败如下:
SQL注入
- 在用户名输入框中输入
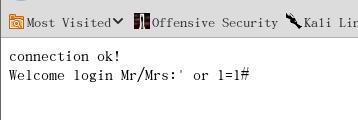
' or 1=1#,随便输入密码,这时候的合成后的SQL查询语句为select * from lgl where username='' or 1=1#' and password='',#相当于注释符,会把后面的内容都注释掉,而1=1是永真式,所以这个条件肯定恒成立,所以能够成功登陆:
- 还可以通过SQL注入将用户名和密码保存在数据库中,首先修改之前编的代码中
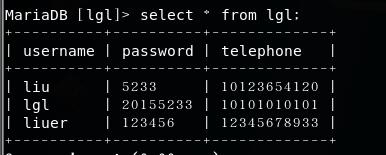
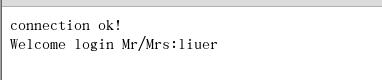
if ($result = $mysqli->query($query_str))这条判断语句为if ($result = $mysqli->multi_query($query_str)),这样便能实现执行多个sql语句,接着在用户名输入框中输入';insert into use values('liuer','123456','12345678933');#,拆开来看就是SELECT * FROM lgl WHERE username='';、insert into lgl values('liuer','123456','12345678933');,接着登录:
XSS攻击
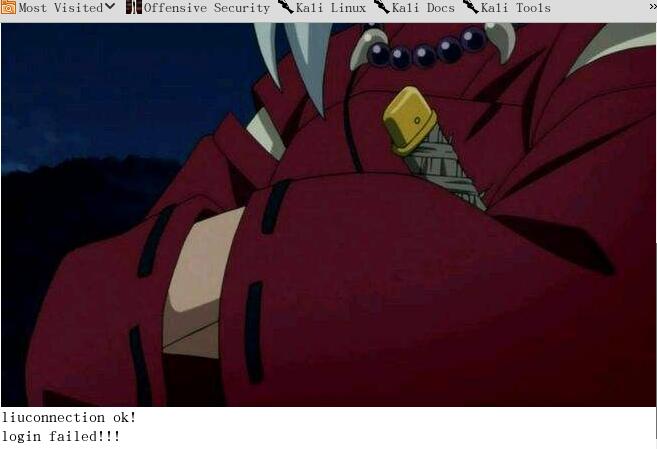
- 在登录的用户名中输入:
<img src="1.gpg" />liu</a>,读取/var/www/html目录下的图片:
基础问题回答
什么是表单?
- 答:表单是一个包含表单元素的区域,表单元素是允许用户在表单中(比如:文本域、下拉列表、单选框、复选框等等)输入信息的元素,表单在网页中主要负责数据采集功能,一个表单有三个基本组成部分:表单标签、表单域、表单按钮;
表单标签():这里面包含了处理表单数据所用CGI程序的URL以及数据提交到服务器的方法;
表单域:包含了文本框、密码框、隐藏域、多行文本框、复选框、单选框、下拉选择框和文件上传框等;
表单按钮:包括提交按钮、复位按钮和一般按钮,用于将数据传送到服务器上的CGI脚本或者取消输入,还可以用表单按钮来控制其他定义了处理脚本的处理工作。
浏览器可以解析运行什么语言?
- 答:支持HTML(超文本标记语言)、XML(可扩展标记语言)以及Python、PHP、JavaScript、ASP等众多脚本语言。
WebServer支持哪些动态语言?
- 答:JavaScript、ASP、PHP、Ruby等脚本语言,ASP基于IIS WEB SERVER,是微软的服务器端脚本技术,PHP基于APACHE WEB SERVER,与ASP有几分类似,都是一种在服务器端执行的嵌入HTML文档的脚本语言。
实验体会
- 本次实验原理比较简单,但是过程比较复杂,相关命令多,要注意方方面面,语法、命令这些都需要你去注意,所以细心是本次实验的关键,数据库中提到好多命令,这是我们要去学习的,要记下来,并在以后的学习中用到,还有就是php语法的使用,要去常加练习。
20155233 《网络对抗》 Exp8 Web基础的更多相关文章
- 20145326蔡馨熤《网络对抗》—— Web基础
20145326蔡馨熤<网络对抗>—— Web基础 1.实验后回答问题 (1)什么是表单. 表单是一个包含表单元素的区域,表单元素是允许用户在表单中输入信息的元素,表单在网页中主要负责数据 ...
- 20155305《网络对抗》Web基础
20155305<网络对抗>Web基础 实验过程 Web前端:HTML 使用netstat -aptn查看80端口是否被占用(上次实验设置为Apache使用80端口),如果被占用了就kil ...
- 20155307实验八 《网络对抗》 Web基础
20155307实验八 <网络对抗> Web基础 实验过程 Web前端:HTML 使用netstat -aptn查看80端口是否被占用(上次实验设置为Apache使用80端口),如果被占用 ...
- 20155311《网络对抗》Web基础
20155311<网络对抗>Web基础 实验过程 Web前端:HTML 使用netstat -aptn查看80端口是否被占用(上次实验设置为Apache使用80端口),如果被占用了就kil ...
- 20145216史婧瑶《网络对抗》Web基础
20145216史婧瑶<网络对抗>Web基础 实验问题回答 (1)什么是表单 表单在网页中主要负责数据采集功能.一个表单有三个基本组成部分: 表单标签.表单域.表单按钮. (2)浏览器可以 ...
- 20145227鄢曼君《网络对抗》Web基础
20145227鄢曼君<网络对抗>Web基础 实验内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创建 ...
- 20145312袁心《网络对抗》Web基础实践
20145312袁心<网络对抗>Web基础实践 问题回答 1.什么是表单: 表单在网页中主要负责数据采集功能. 一个表单有三个基本组成部分: 表单标签:这里面包含了处理表单数据所用CGI程 ...
- 20145321 《网络对抗》 Web基础
20145321 <网络对抗> Web基础 基础问题回答 (1)什么是表单 表单在网页中主要负责数据采集功能,一个表单有三个基本组成部分:表单标签——这里面包含了处理表单数据所用CGI程序 ...
- 20145330 《网络对抗》 Web基础
20145330 <网络对抗> Web基础 1.实践内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创 ...
- 20144303石宇森 《网络对抗》 WEB基础实践
20144303石宇森 <网络对抗> WEB基础实践 实验后回答问题 一.什么是表单 表单是一个包含表单元素的区域.用form来定义. HTML是静态显示网页的,无法跟服务器进行交互,所以 ...
随机推荐
- AutoCAD.net支持后台线程-Socket通讯
最近因为公司项目的需求,CAD作为服务端在服务器中常驻运行,等待客户端远程发送执行任务的指令,最终确认用Socket-tcp通讯,CAD需要实时监听客户端发送的消息,这时就需要开启线程执行Socket ...
- 自己来实现一套IOC注解框架
我们自己来实现一套IOC注解框架吧,采用的方式反射加注解和Xutils类似,但我们尽量不写那么麻烦,也不打算采用动态代理,我们扩展一个检测网络的注解,比如没网的时候我们不去执行方法而是给予没有网络的提 ...
- [Android] 仿照 Last App Switcher 写的小程序
在Android众多工具类app中,Last App Switcher绝对算是一个让人用过就不会卸载的工具.LAS这个应用,它的功能很简单,就是通过一个浮动按钮实现在两个应用之间一键切换,但是非常 ...
- MySQL 命令行操作集合
1.导入数据库 ) 登录 mysql -uroot -p Enter password: 2) 创建数据库create database pluto_0; 3)导入 source /var/www/m ...
- commons-pool 解析
首先抛出个常见的长连接问题: 1 都知道连接MySQL的应用中大多会使用框架例如 c3p0 ,dbcp proxool 等来管理数据库连接池. 数据库连接池毫无疑问都是采用长连接方式. 那么MySQ ...
- python自学——文件打开
#文件的打开 新建一个文件new file.txt #方法一:f=open("yesterday","r",encoding="utf-8" ...
- 小慢歌之基于RHEL8/CentOS8的网络IP配置详解
➡ 在rhel8(含centos8)上,没有传统的network.service,在/etc/sysconfig/network-scripts/里也看不到任何脚本文件,那么该如何进行网络配置呢. ➡ ...
- [原创]使MySQL注释语句在后台能够输出的方法
开启general log或slow log的时候,前端发出的sql语句中的注释都别屏蔽掉了. 本意加注释我们想通过注释来快速知道sql是由哪个业务模块发出的.这点对dba和研发很有帮助. 一种变通的 ...
- UNIX高级环境编程(11)进程控制(Process Control)- 进程快照,用户标识符,进程调度
1 进程快照(Process Accounting) 当一个进程终止时,内核会为该进程保存一些数据,包括命令的小部分二进制数据.CPU time.启动时间.用户Id和组Id.这样的过程称为proces ...
- 【转】Java学习---HashMap的工作原理
[原文]https://www.toutiao.com/i6592560649652404744/ HashMap的工作原理是近年来常见的Java面试题.几乎每个Java程序员都知道HashMap,都 ...