
APT攻击与银行
APT与传统攻击
APT:团队作战,拥有自研工具集,意图明确,技术高超,拥有政府或商业背景,潜伏期多达数年。
传统攻击:脚本小子,水平参差不齐,短期攻击,直接获取利益为目标。
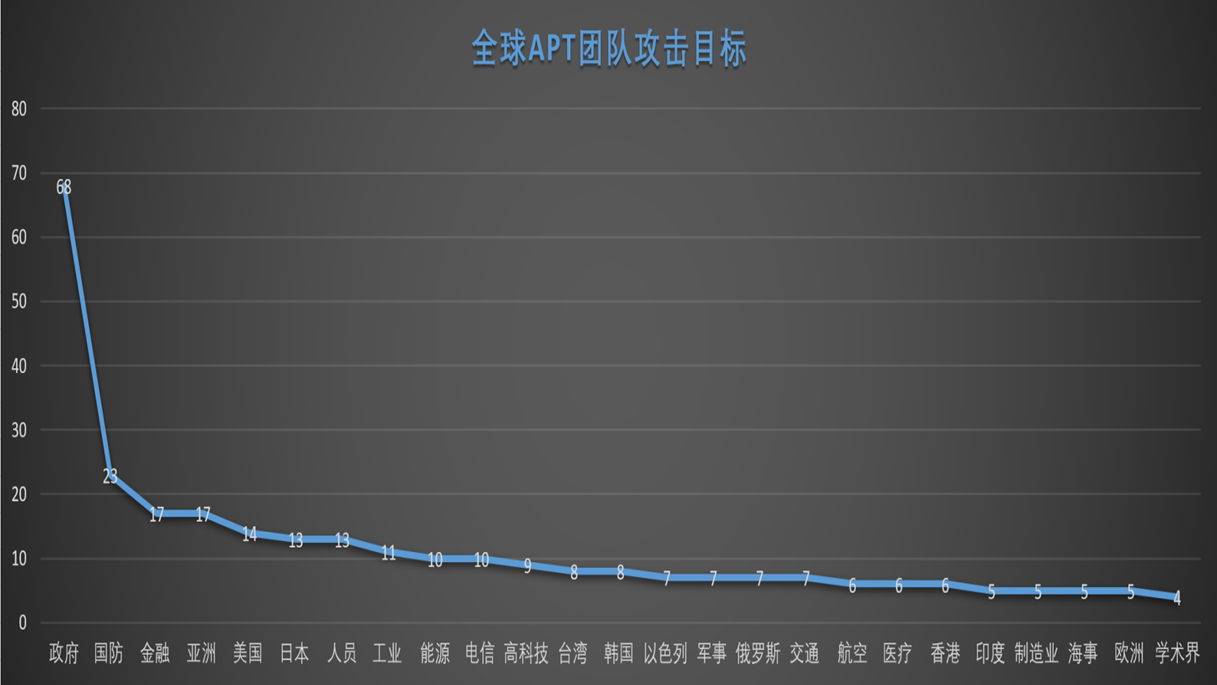
攻击目标
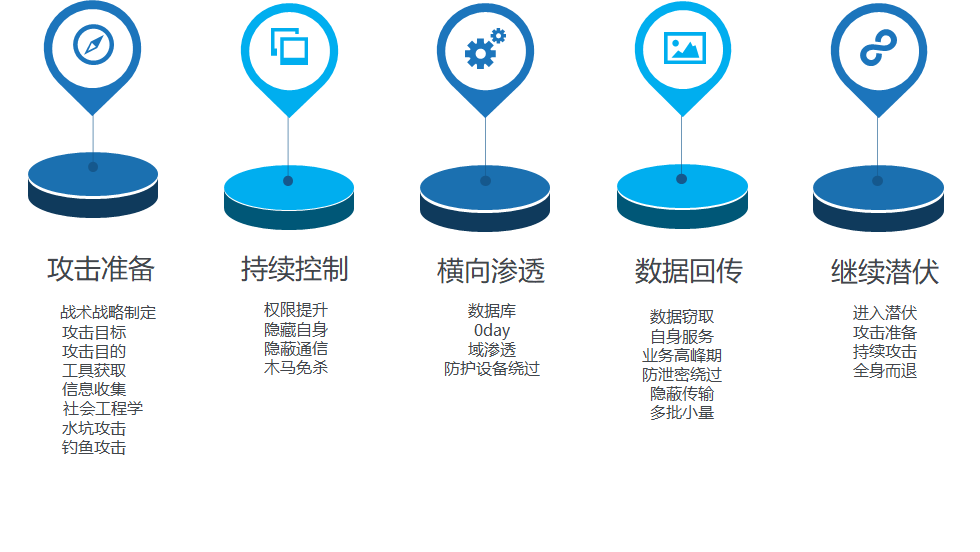
APT攻击链
银行安全
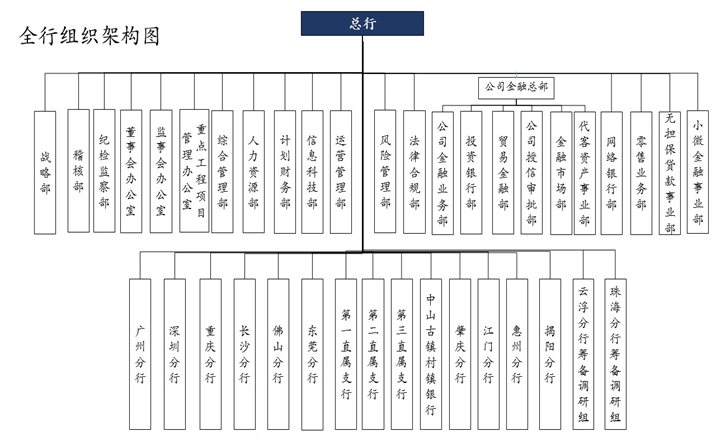
体系庞大
- 内部部门庞大
- 业务类型繁多
- 人员混杂/外包人员
外强里弱
- 各类老旧系统
- 业务、技术复杂
- 过于依赖安全设备
- 安全人员水平....
钓鱼攻击
社会工程攻击的心理要素
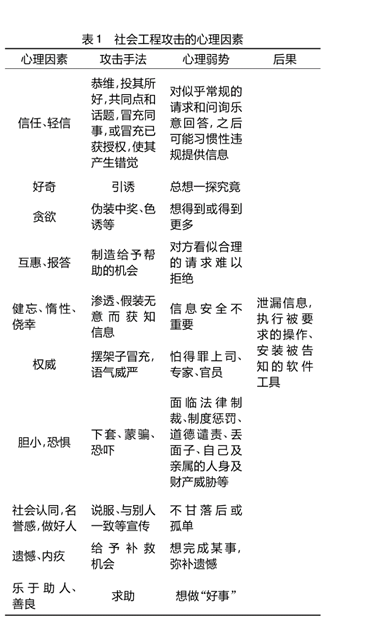
钓鱼核心思路
- 邮件伪造:Swaks+smtp2go绕过SPF(以IP地址认证电子邮件发件人身份的技术)
- 钓鱼(用户敏感信息)
- 浏览器漏洞
- BEEF
- 邮件服务器匿名发送邮件功能
- 社交平台XSS
- Office漏洞
钓鱼工具
- Swaks+smtp2go
- https://blog.beefproject.com/2012/10/ beef web框架攻击平台
- https://github.com/thelinuxchoice/blackeye 网络钓鱼工具,可自定义32个模板+1
- https://github.com/clr2of8/G-chimp Google Apps脚本可自动从Google表格中找到电子邮件,主题和htmlBody列表中发送网络钓鱼电子邮件
- https://github.com/certsocietegenerale/swordphish-awareness Swordphish是一个允许创建和管理假冒网络钓鱼活动的平台。
- https://github.com/sweetsoftware/Artemis 仿冒网站应用生成器
- https://github.com/omergunal/PoT 在Twitter上进行网络钓鱼
- https://github.com/WeebSec/PhishX 钓鱼框架,数据将保存在MySQL数据库
- https://github.com/jofpin/trape 互联网上的人员跟踪器:Jose Pino的OSINT分析和研究工具
- https://github.com/Pure-L0G1C/Spectre 一个简单的网络钓鱼工具,几乎可以钓鱼任何网站
- https://github.com/gophish/gophish 开源网络钓鱼工具包 https://getgophish.com
- https://github.com/thelinuxchoice/shellphish 适用于18种社交媒体的网络钓鱼工具:Instagram,Facebook,Snapchat,Github,Twitter,Yahoo,Protonmail,Spotify,Netflix,Linkedin,Wordpress,Origin,Steam,Microsoft,InstaFollowers,Gitlab,Pinterest
- https://github.com/UndeadSec/SocialFish 网络钓鱼工具和信息收集器
- https://github.com/pentestgeek/phishing-frenzy Ruby on Rails网络钓鱼框架
- https://github.com/securestate/king-phisher 网络钓鱼活动工具包
防御APT
APT与普通恶意木马的要素
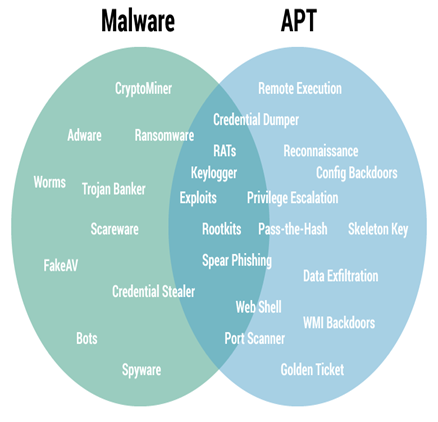
从测试开始
针对系统测试
- 防病毒软件
- 安全网关
- 入侵检测系统
- 安全监控
- 防火墙
- 审计系统
- ................
测试方向
- 系统信息收集
- 后门植入
- 系统凭证访问
- 系统防御绕过
- 程序执行
- 权限提升
- 恶意流量
模拟攻击者行为
- APTSimulator 模拟APT攻击者
- Invoke-Adversary 模拟APT攻击者
- flightsim 模拟恶意流量
- monkey 模拟病毒传播
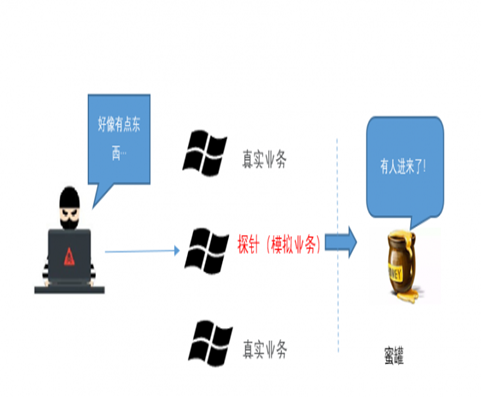
从蜜罐开始
优点
- 节约计算机及网络资源
- 延缓攻击时间
- 避免损失
- 无敏感数据
- 捕获来源、行为、目的
发展方向
- 密网/密场
- 日志整合-攻击事件关联
- 隐藏蜜罐特征
- 增强规则库
蜜罐开源
- opencanary:16种协议、24种攻击特征
- hfish
- honeyd
- kippo
从人开始
钓鱼邮件测试
- 征得企业高层同意后可对员工
- 进行针对性钓鱼邮件测试
- 钓鱼网站
- 可执行程序
- 企业安全首席钓鱼官 x
网络安全意识宣传
- 内部安全管理制度建设及执行力度
- 安全意识宣传活动
- 新员工网络安全意识培训
邮件安全网关+防病毒设备
安全人员配备
- 安全管理
- 安全运维
- 安全开发
- 安全测试
- 代码审计
APT攻击与银行的更多相关文章
- 水坑式攻击-APT攻击常见手段
所谓“水坑攻击”,是指黑客通过分析被攻击者的网络活动规律,寻找被攻击者经常访问的网站的弱点,先攻下该网站并植入攻击代码,等待被攻击者来访时实施攻击. 水坑攻击属于APT攻击的一种,与钓鱼攻击相比,黑客 ...
- APT攻击将向云计算平台聚焦
APT攻击作为一种高效.精确的网络攻击方式,在近几年被频繁用于各种网络攻击事件之中,并迅速成为企业信息安全最大的威胁之一. 近日,飞塔中国首席技术顾问X在谈及APT攻击时表示,随着云计算的不断发展普及 ...
- 梭子鱼:APT攻击是一盘更大的棋吗?
随着企业对IT的依赖越来越强,APT攻击可能会成为一种恶意打击竞争对手的手段.目前,APT攻击目标主要有政治和经济目的两大类.而出于经济目的而进行的APT攻击可以获取竞争对手的商业信息,也可使用竞争对 ...
- 饼干怪兽和APT攻击
APT攻击就像一个孩子,你通过各种方式窃取他们的大脑要拿出饼干,为了防止恶意攻击,过失作为母亲未能发现和防止饼干盗窃贼如.于她仅仅监视厨房椅子.衣柜门或烤箱门的开启.建立起有效防御目标攻击与APT攻击 ...
- 初探APT攻击
首发于i春秋 作者:joe 所属团队:Arctic Shell 团队博客地址:https://www.cnblogs.com/anbus/ 0x1:关于APT的相关介绍: APT是 ...
- 带你走进二进制-一次APT攻击分析
原文:https://osandamalith.com/2017/06/04/apt-attack-in-bangladesh/ 由prison翻译整理,首发i春秋 引言; 这是一次来自遥远国 ...
- APT攻击基础科普
0x00 APT的历史起源背景 APT这个词汇最早起源于:2005年英国和美国的CERT组织发布了关于有针对性的社交工程电子邮件,放弃特洛伊木马以泄露敏感信息的第一个警告,尽管没有使用“APT”这个名 ...
- 揭秘Patchwork APT攻击-恶意软件样本BADNEWS
1.前言 在2016年左右研究人员发现一个与东南亚和中国南海问题的APT攻击,该APT攻击利用MS Offcie系列漏洞通过钓鱼邮件的形式欺骗受害者点击木马.以美国在内的各国政府和公司为目标发送了大量 ...
- 初探APT 攻击
作者:joe 所属团队:Arctic Shell 本文编写参考: https://www.freebuf.com/vuls/175280.html https://www.freebuf. ...
随机推荐
- learning java AWT 布局管理器 GridLayout
GridLayout布局管理器将容器分割成纵横线分格的网格,每个网格所占的区域大小相同. import java.awt.*; public class GridLayoutTest { public ...
- SpreadJS 复制行
参考:https://www.cnblogs.com/yeyuqian/p/10750441.html 核心代码: //例子:复制第一行(10列) 复制到 第二行var fromRanges = ne ...
- 洛谷P1162(自我感觉思路还算巧妙的一道题)
P1162 填涂颜色 题目描述 由数字0 组成的方阵中,有一任意形状闭合圈,闭合圈由数字1构成,围圈时只走上下左右4个方向.现要求把闭合圈内的所有空间都填写成2.例如:6X6的方阵(n=6),涂色前和 ...
- 洛谷 P2010 回文日期 题解
P2010 回文日期 题目描述 在日常生活中,通过年.月.日这三个要素可以表示出一个唯一确定的日期. 牛牛习惯用88位数字表示一个日期,其中,前44位代表年份,接下来22位代表月 份,最后22位代表日 ...
- CODE FESTIVAL 2016 qual A题解
传送门 不知道为什么\(AGC\)系列的题里突然多了这些--那就做吧-- \(A\) 什么玩意儿-- upd:因为没看到最后要加换行居然没有\(1A\)好气哦-- const int N=15; ch ...
- 洛谷P3522 TEM-temperature
题目 单调队列+阅读理解 简化题意. 找到一个最长的区间使得区间每个点的r要大于该点之前的点的l. 然后可以用单调队列维护单调递减的l.最后尺取法O(n)枚举所有区间并取最大值. 单调队列可以快速找某 ...
- 简要描述Python的垃圾回收机制(garbage collection)
这里能说的很多.你应该提到下面几个主要的点: Python在内存中存储了每个对象的引用计数(reference count).如果计数值变成0,那么相应的对象就会小时,分配给该对象的内存就会释放出来用 ...
- Gin-Go学习
笔记一:Hello World https://www.cnblogs.com/tudaogaoyang/p/8056186.html 笔记二:Gin-Web框架 https://www.cnblog ...
- CF1187F Expected Square Beauty(期望)
题目 CF1187F Expected Square Beauty 做法 \(B(x)=\sum\limits_{i=1}^n I_i(x),I_i(x)=\begin{cases}1&x_i ...
- hbase 在线修复集群命令
前提:HDFS fsck确保hbase根目录下文件没有损坏丢失,如果有,则先进行corrupt block移除. 切记:一定要在所有Region都上线之后再修复,否则修复之后可能出现重复Region. ...