
20145304 Exp7 网络欺诈技术防范
20145304 Exp7 网络欺诈技术防范
实验后回答问题
1.通常在什么场景下容易受到DNS spoof攻击
在公共网络下,如一些购物场所、咖啡馆、快餐店等提供的网络下;当自己常使用的无线网被有恶意的人使用时。
2.在日常生活工作中如何防范以上两攻击方法
尽量在使用公共网络时不要登录一些有较重要信息的账号;在登录网站时注意有没有异常状况;尽量不点开他人发来的链接;登录重要网站时,注意查看网址是否正确。
实验总结与体会
通过自己动手做冒名网站,发现冒名网站与真实的网站几乎看不出什么差别,但网址大不相同,可以通过仔细查看其网址来避免遭受攻击;DNS spoof的攻击来自同一局域网下,要避免加入陌生网络,监控自己的无线网,看是否有可疑的人使用该局域网。上网还是要小心一些,当今社会我们面临的危险太多,要注意自己使用的网站,勤换密码,使用一些自己常用的网站时,可以直接使用IP登录。
实践过程记录
简单应用SET工具建立冒名网站
1.查看80端口的使用情况

2.杀死进程,并再次查看其使用情况

3.修改apache的配置文件监听端口为80

4.打开apache2

5.在新的终端打开set工具

6.选择社会工程学攻击1

7.选择网页攻击2

8.选择钓鱼网站攻击3

9.选择克隆网站2

10.返回地址处填写KaliIP:192.168.127.128

11.输入克隆的网页

12.将IP进行处理,使用一个可缩短网址的网页对IP地址进行处理
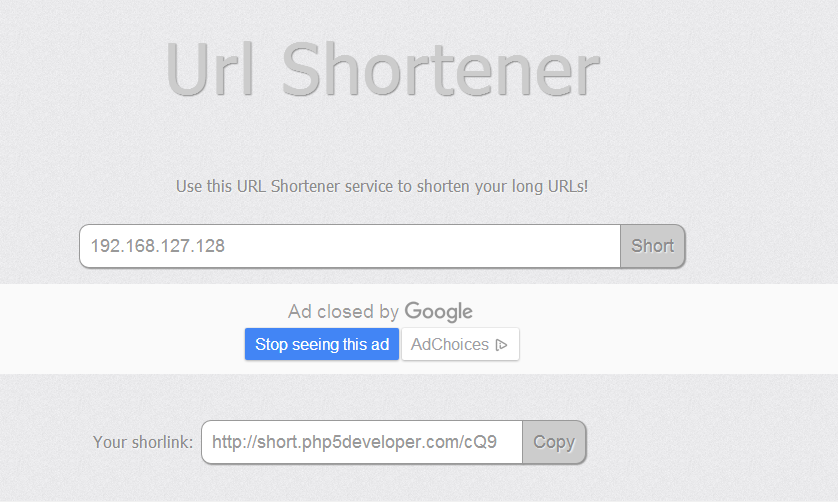
13.在win 7的360浏览器打开经过处理的IP

- 14.打开了一个与淘宝网页一模一样的网页
15.输入账号和密码

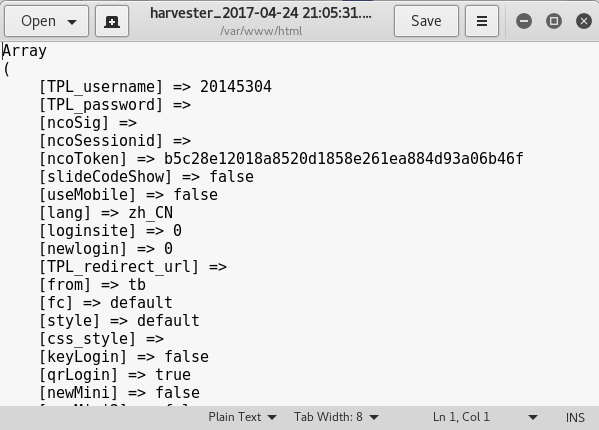
16.在Kali终端有返回信息,在
/var/www/html下产生了攻击时间命名的文件,打开,里面信息与Kali终端返回的信息相同,但只有账号,密码可能进行了加密。

ettercap DNS spoof
1.将Kali网卡改为混杂模式

2.修改
/etc/ettercap/etter.dns,将关于淘宝的网址对应的IP改为Kali的IP

3.查看win XP虚拟机的IP与网卡地址。(第一次试的是win 7主机,但在扫描子网时没有扫到主机,所以换了虚拟机)

4.ping淘宝,查看其IP地址

5.开启ettercap,开始嗅探

6.选择eth0网口

7.扫描存活主机,将win XP的IP与网卡加入目标


8.选择一个DNS欺骗的插件
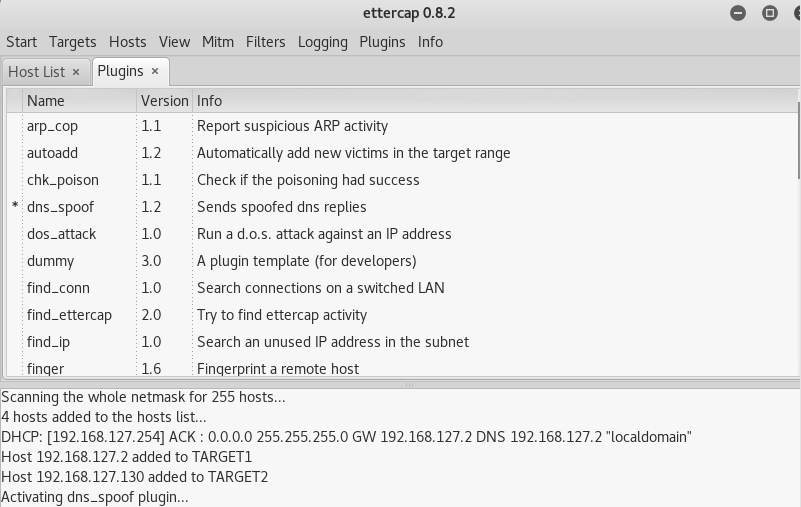
9.开始嗅探,在win XP的cmd下ping淘宝,DNS解析为Kali的IP

用DNS spoof引导特定访问到冒名网站。
在win XP的浏览器中输入淘宝登录界面的网址,登录到了Kali的冒名网站

抓取到了登录信息

在ettercap下的记录

20145304 Exp7 网络欺诈技术防范的更多相关文章
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155202张旭 Exp7 网络欺诈技术防范
20155202张旭 Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造 ...
- 20155207 EXP7 网络欺诈技术防范
20155207 EXP7 网络欺诈技术防范 实验内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. 具体有 (1)简单应用SET工具建立冒名网站 (2)etterca ...
- 2017-2018 Exp7 网络欺诈技术防范 20155214
目录 Exp7 网络欺诈技术防范 实验内容 信息收集 知识点 Exp7 网络欺诈技术防范 实验内容 实验环境 主机 Kali 靶机 Windows 10 实验工具 平台 Metaploit 信息收集 ...
- 20155216 Exp7 网络欺诈技术防范
Exp7 网络欺诈技术防范 基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击? 1.在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造的数据包,从而 ...
- Exp7 网络欺诈技术防范
Exp7 网络欺诈技术防范 基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造的数据包,从而修改 ...
- 20155304《网络对抗》Exp7 网络欺诈技术防范
20155304<网络对抗>Exp7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网 ...
随机推荐
- ECNU 3263 - 丽娃河的狼人传说
一定要纪念一下第一道在比赛中自己做出来的贪心. 题目链接:http://acm.ecnu.edu.cn/problem/3263/ Time limit per test: 1.0 seconds T ...
- Oracle Function: NVL
Description The Oracle/PLSQL NVL function lets you substitute a value when a null value is encounter ...
- UIGestureRecognizer和UITouch
UIGestureRecognizer和UITouch是分别判断的,如果判定了是手势,那就不再触发UITouch事件,如果两者并存,则会先执行UITouch事件,之后如果确认是手势,不再执行UITou ...
- 编译x11版本qt
用buildroot 选择x11相关 在选择qt x11版本 export PATH=~/buildroot/output/host/usr/bin:$PATH 进入~/buildroot/out ...
- TP5.0 controller下分版本 分块 分目录写法访问
这个写法是在api模块下的controller目录下又分出了v1和以后未知的v(x)版本,这个时候需要配置路由来访问这个接口类似于这种形式: http://www.xx.com/index.php/a ...
- mysql 操作sql语句 操作数据表中的内容/记录
#3. 操作文件中的内容/记录 往哪张表去插入 insert into 表名指定字段(id,name) 插入要加values(针对前面字段插入)(2,mike); insert into t1(id, ...
- python 基础 字典
字典操作 字典一种key - value 的数据类型 特性: 无顺序 去重 查询速度快,比列表快多了 比list占用内存多 语法: info = { 'abc001': "Ben" ...
- RN例子,发送http请求,日期选择
发送http请求 let map = { method: 'post', headers: { token: '', 'Content-Type': 'application/json' }, bod ...
- ubuntu 磁盘分区
1:查看分区情况:df -h admin@iZwz92c0zpe8t65qe996ckZ:/$ df -h Filesystem Size Used Avail Use% Mounted on ude ...
- 置换检验(Permutation Test)学习[转载]
转自:https://www.cnblogs.com/bnuvincent/p/6813785.html http://www.bioinfo-scrounger.com/archives/564 1 ...