
ssh简明安全规划
禁止使用口令只允许使用密钥建立 SSH 连接
1.创建 SSH KEY
使用ssh-keygen生成一个密钥对,并且将公钥注册到服务器的 $HOME/.ssh/authorized_keys 文件。
将私钥下载回自己使用的客户端。
具体操作为在用户的家目录下敲:
ssh-keygen -t rsa
表示创建一对rsa密钥。
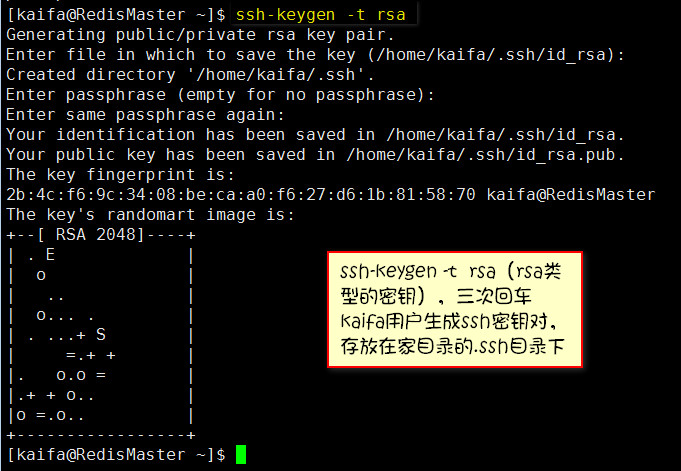
随后三次回车(第一次是默认名称、第二次是默认空密码或也可以输入密码防止别人盗了你的私钥文件后直接使用、第三次是确认)之后,
在用户的家目录下会生成.ssh/(隐藏目录)和.ssh/下的id_rsa(私钥,下载回本地使用)、id_rsa.pub(公钥,要追加到认证文件)
接下来要做的是将公钥追加到authorized_keys文件上(默认的名字,当然你也可以改)
这个文件随追加命令敲完后而生成
cat id_rsa.pub >> authorized_keys
注意,以上命令操作都是在已经cd进.ssh目录下敲的,不然的话你要敲全路径。
还有特别重要的一步,修改authorized_keys文件为600权限!
chmod 600 authorized_keys
如果这一步没做将会导致ssh连接不成功,认证失败。
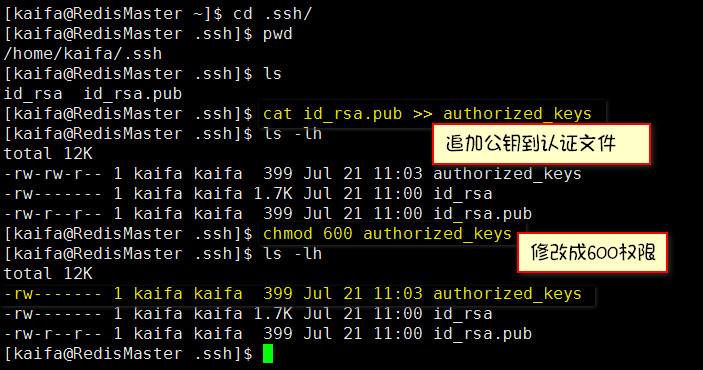
其实除了authorized_keys文件需要600权限以外,.ssh/目录也是需要700权限,
只不过在敲ssh-keygen -t rsa 三次回车默认创建的.ssh/目录就是700罢了。
2.确保启用 SSH 公钥认证功能
查看 /etc/ssh/sshd_config 文件,确保以下两条为 yes且不是注释状态:
RSAAuthentication yes
PubkeyAuthentication yes
AuthorizedKeysFile .ssh/authorized_keys #指定认证文件,默认值
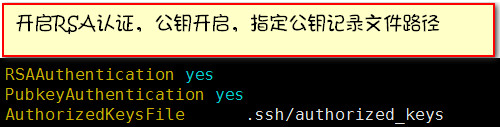
一般它们默认都是 yes,如果不是,请修改为 yes,保存并且重启 SSH 服务:
$ sudo service ssh reload
3.禁止密码安全验证(也就是禁止通过密码方式登录)
编辑 /etc/ssh/sshd_config 文件:
ChallengeResponseAuthentication no
PasswordAuthentication no
PermitEmptyPasswords no
UsePAM no
保存并重启 SSH 服务:
$ sudo service ssh restart
注意这个时候先不要关闭自身在ssh连接中的客户端,应重新打开一个ssh连接去验证效果。
ssh配置文件加强的安全设置
在创建好密钥登录并验证成功后,做以下加强的安全设置:
禁止root通过ssh登录:PermitRootLogin no
限制ssh方式的用户登录:AllowUsers yunwei
这里填允许的用户名,举个例子yunwei是操作系统上的用户,
这样之后,就只能是你允许的yunwei用户可以通过ssh并且是使用密钥的方式才能登录。
保存并重启 SSH 服务:
$ sudo service ssh restart
针对固定IP进行允许和禁止登录:
编辑/etc/hosts.allow配置文件中添加设置允许登录的IP
例如:sshd:192.168.1.22:allow
编辑/etc/hosts.deny文件,设置sshd:ALL
也就是说,我们禁止了所有IP,但是允许了192.168.1.22这个ip登录。
修改侦听的port
默认port值是22,可以修改成其它自定义端口,但要注意相关的iptables放行。
还有ListenAddress这一项是指定sshd监听的网络地址,一般你只有一个IP地址的话就无所谓设置了,如果有两张网卡,一个是内网ip,一个是外网IP,只想在内网能SSH的话就在这里设置。
例如:ListenAddress 192.168.1.12:22 (这里假设服务器IP是192.168.1.12)
认证策略
LoginGraceTime 限制用户必须在指定的时间内认证成功,默认120秒,可修改为更短。
MaxAuthTries 指定每个连接最大允许的认证次数。默认值是6.
如果失败认证的次数超过这个数值的一半,连接将被强制断开。且会生成额外的失败日志消息。
PermitUserEnviroment 默认值是no,注意如果是yes的话要改回no,防止绕过访问控制。
注意sshd配置文件中的Subsystem 项,和sftp有关,如果确认自己的文件通过sftp上传和下载完成后,可以考虑出于安全注释掉,要用的时候再重新开?
SSH客户端选择通过密钥文件的方式登录,
因为直接禁止了密码和root的登录,所以杜绝了ssh的暴力破解密码可能。当然密钥文件就要妥善保管了。
例如下图:
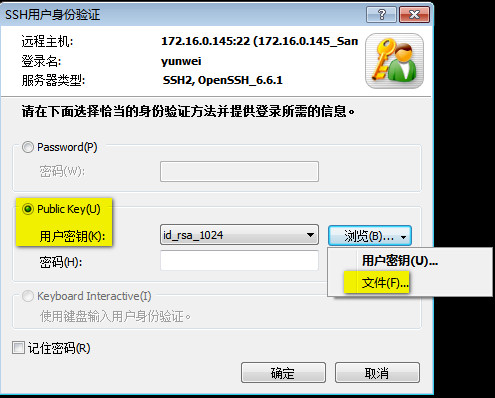
如果你创建密钥文件的时候选择了同时为密钥文件创建密码,那就更加保证了即使密钥文件被黑客盗取了,他也无法第一时间就拿来使用。
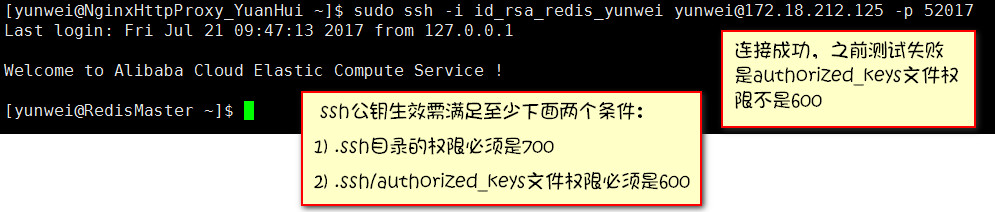
如果是用命令行的方式ssh的话则如下图:
sudo ssh -i 密钥文件所在路径 用户@服务器IP地址 -p 端口

文:铁乐猫
2017-9-19
个人博客原文链接地址:http://www.tielemao.com/263.html
ssh简明安全规划的更多相关文章
- mysql高可用框架-MHA
MHA高可用架构 用一个管理节点监控后端数据库主库可用性 提供VIP漂移接口,不提供具体方法 提供补全从库日志的脚本 MHA 监控主库,提供自动主从切换: 提供VIP漂移接口 提供补全从库日志的脚 ...
- Linux -- 之HDFS实现自动切换HA(全新HDFS)
Linux -- 之HDFS实现自动切换HA(全新HDFS) JDK规划 1.7及以上 https://blog.csdn.net/meiLin_Ya/article/details/8065094 ...
- MongoDB复制集搭建(3.4.17版)
==版本== mongodb-linux-x86_64-rhel70-3.4.17.tgz ==准备== 3个节点,我这里的IP及hostname分别是: 10.11.2.52 dscn49 10.1 ...
- 【SSH三框架】Struts2第一章的基础:第一次写Struts2规划
今年八月,当已经SSH三架完成学业.然后,他感动Android开展.三个框架已经很长的时间做无用的东西.所以,如果你想花三四天的时间来复习一下,写在博客. 附带SSH整个jar包网盘下载:http:/ ...
- MacBook通过SSH远程访问Parallel中的Ubuntu简明教程
作为一个前端,后端也需要了解,最终选择PHP入手学习,本来想选择Python,思前想后还是PHP作为Web开发比较合适,环境最终选择Ubuntu开发,由于是第一次,遇到不少坑,经过不懈的努力不断Goo ...
- 【荐】如何规划 Nginx 网站目录的权限(用户,用户组,ssh,sftp)
从上一篇文章:PHP网站(nginx.php-fpm.mysql) 用户权限解析,可以学习了解到,nginx 和 php-fpm 的用户是如何运作的. 有个工作场景: 1.公司的一台 CentOS 服 ...
- 简明 Git 命令速查表(中文版)
原文引用地址:https://github.com/flyhigher139/Git-Cheat-Sheet/blob/master/Git%20Cheat%20Sheet-Zh.md在Github上 ...
- Docker简明教程
Docker简明教程 [编者的话]使用Docker来写代码更高效并能有效提升自己的技能.Docker能打包你的开发环境,消除包的依赖冲突,并通过集装箱式的应用来减少开发时间和学习时间. Docker作 ...
- git 简明使用手册
git 使用简明手册 git 是由Linus Torvalds领衔开发的一款开源.分布式版本管理系统,显然,git最初是为了帮助管理Linux内核开发而开发的版本控制系统. 版本控制系统本身并 ...
随机推荐
- ChatterBot之linux下安装mongodb 02
当前环境 :centos 6.9 mongodb版本 mongodb-linux-x86_64-3.4.4.tgz 使用链接工具:studio-3t-x64.msi.zip 首先我们先来安装mongo ...
- HDU 2795 Billboard 线段树,区间最大值,单点更新
Billboard Time Limit: 20000/8000 MS (Java/Others) Memory Limit: 32768/32768 K (Java/Others) Total ...
- 前端测试框架Jest系列教程 -- Mock Functions
写在前面: 在写单元测试的时候有一个最重要的步骤就是Mock,我们通常会根据接口来Mock接口的实现,比如你要测试某个class中的某个方法,而这个方法又依赖了外部的一些接口的实现,从单元测试的角度来 ...
- 这个接口管理平台 eoLinker 开源版部署指南你一定不想错过
本文主要内容是讲解如何在本地部署eoLinker开源版. 环境要求 1.PHP 5.5+ / PHP7+(推荐) 2.Mysql 5.5+ / Mariadb 5.5+ 3.Nginx(推荐) / A ...
- 大白话Vue源码系列(03):生成AST
阅读目录 AST 节点定义 标签的正则匹配 解析用到的工具方法 解析开始标签 解析结束标签 解析文本 解析整块 HTML 模板 未提及的细节 本篇探讨 Vue 根据 html 模板片段构建出 AST ...
- loadrunner 录制TCP协议脚本操作
测试TCP协议的项目,涉及到登陆.发送实时数据.指令.登出等,直接写报文工作量太大,所以需要录制报文. 操作方法如下: 1.启动服务端程序 2.使用winsocket协议 3.选择应用程序 4.录制选 ...
- jenkins+github持续集成中的坑
1.前言 刚开始开发自己的独立博客的时候,每次发布都要手动打包,上传服务器,杀tomcat进程,重启,来回这么重复性工作,很快就有点不耐烦了.如果能自动化的东西,就绝不要手动了,所以自己搭建了个持续集 ...
- ajax xmlhttp 局部显示另一个页面
function loadXMLDoc(url) { var xmlhttp; if (window.XMLHttpRequest) { // IE7+, Firefox, Chrome, Opera ...
- hdu 5288||2015多校联合第一场1001题
pid=5288">http://acm.hdu.edu.cn/showproblem.php?pid=5288 Problem Description OO has got a ar ...
- 中颖内带LED资源驱动代码
//上一篇写了LCD驱动,本篇写下LED驱动 //DISPCON 最高位为1时, 选择LED驱动,LCD驱动无效 最高位为0时, 选择LCD驱动.LED驱动无效 void Sh79fLed_Init( ...