
攻防世界--IgniteMe
测试文件:https://adworld.xctf.org.cn/media/task/attachments/fac4d1290e604fdfacbbe06fd1a5ca39.exe
1.准备

获取信息:
- 32位文件
2.IDA打开
打开main函数
 int __cdecl main(int argc, const char **argv, const char **envp)

 {

   void *v3; // eax

   int v4; // edx

   void *v5; // eax

   int result; // eax

   void *v7; // eax

   void *v8; // eax

   void *v9; // eax

   size_t i; // [esp+4Ch] [ebp-8Ch]

   char v11[]; // [esp+50h] [ebp-88h]

   char v12[]; // [esp+58h] [ebp-80h]

   char v13; // [esp+74h] [ebp-64h]

   v3 = (void *)sub_402B30(&unk_446360, "Give me your flag:");// 这两段代码直接理解成printf即可。下面的代码同样如此

   sub_4013F0(v3, (int (__cdecl *)(void *))sub_403670);

   sub_401440((int)&dword_4463F0, v4, (int)v12, );

   if ( strlen(v12) <  && strlen(v12) >  )

   {

     strcpy(v11, "EIS{");

     for ( i = ; i < strlen(v11); ++i )

     {

       if ( v12[i] != v11[i] )                   // flag前四位为"ESI{"

       {

         v7 = (void *)sub_402B30(&unk_446360, "Sorry, keep trying! ");

         sub_4013F0(v7, (int (__cdecl *)(void *))sub_403670);

         return ;

       }

     }

     if ( v13 ==  )

     {

       if ( sub_4011C0(v12) )

         v9 = (void *)sub_402B30(&unk_446360, "Congratulations! ");

       else

         v9 = (void *)sub_402B30(&unk_446360, "Sorry, keep trying! ");

       sub_4013F0(v9, (int (__cdecl *)(void *))sub_403670);

       result = ;

     }

     else

     {

       v8 = (void *)sub_402B30(&unk_446360, "Sorry, keep trying! ");

       sub_4013F0(v8, (int (__cdecl *)(void *))sub_403670);

       result = ;

     }

   }

   else

   {

     v5 = (void *)sub_402B30(&unk_446360, "Sorry, keep trying!");

     sub_4013F0(v5, (int (__cdecl *)(void *))sub_403670);

     result = ;

   }

   return result;

 }
3.代码分析
看到第32行代码
if ( sub_4011C0(v12) )

    v9 = (void *)sub_402B30(&unk_446360, "Congratulations! ");
这里通过sub_4011C0(v12)传入输入的flag来判断真假,打开函数
 bool __cdecl sub_4011C0(char *a1)

 {

   size_t v2; // eax

   signed int v3; // [esp+50h] [ebp-B0h]

   char v4[]; // [esp+54h] [ebp-ACh]

   int v5; // [esp+74h] [ebp-8Ch]

   int v6; // [esp+78h] [ebp-88h]

   size_t i; // [esp+7Ch] [ebp-84h]

   char v8[]; // [esp+80h] [ebp-80h]

   if ( strlen(a1) <=  )

     return ;

   i = ;

   v6 = ;

   while ( i < strlen(a1) -  )

     v8[v6++] = a1[i++];

   v8[v6] = ;

   v5 = ;

   v3 = ;

   memset(v4, , 0x20u);

   for ( i = ; ; ++i )

   {

     v2 = strlen(v8);

     if ( i >= v2 )

       break;

     if ( v8[i] >=  && v8[i] <=  )

     {

       v8[i] -= ;

       v3 = ;

     }

     if ( !v3 && v8[i] >=  && v8[i] <=  )

       v8[i] += ;

     v4[i] = byte_4420B0[i] ^ sub_4013C0(v8[i]);

     v3 = ;

   }

   return strcmp("GONDPHyGjPEKruv{{pj]X@rF", v4) == ;

 }
这里i是从4开始即flag的第四位开始,对flag的操作分为了两部分:
- 第26行代码~第32行代码,将flag中的大写字母转小写,小写字母转大写。
- 第33行代码对每位字符进行异或操作。
第一步不必多说,第二步byte_4420B0数组从文件中提取出来
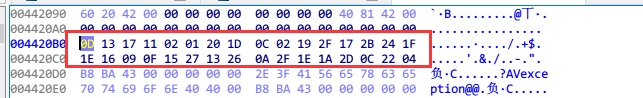
0D       1D  0C   2F  2B  1F

1E   0F      0A 2F 1E 1A 2D 0C
sub_4013C0(v8[i])函数为
int __cdecl sub_4013C0(int a1)

{

  return (a1 ^ 0x55) + ;

}
最后得到的字符串V4为
GONDPHyGjPEKruv{{pj]X@rF
因此我们只需要逆向操作还原flag即可
4.脚本获取
n = 28

val1 = [0x0D,0x13,0x17,0x11,0x02,0x01,0x20,0x1D,0x0C,0x02,0x19,0x2F,0x17,0x2B,

        0x24,0x1F,0x1E,0x16,0x09,0x0F,0x15,0x27,0x13,0x26,0x0A,0x2F,0x1E,0x1A,

        0x2D,0x0C,0x22,0x04]

v4 = "GONDPHyGjPEKruv{{pj]X@rF"

v8 = ""

flag = ""

for i in range(len(v4)):

    v8 += chr(((ord(v4[i]) ^ val1[i]) - 72) ^ 0x55)

for i in range(len(v8)):

    if ord(v8[i]) >= 97 and ord(v8[i]) <= 122:

        flag += chr(ord(v8[i]) - 32)

    elif ord(v8[i]) >= 65 and ord(v8[i]) <= 90:

        flag += chr(ord(v8[i]) + 32)

    else:

        flag += v8[i]

print('EIS{'+flag+'}')
5.get flag!
EIS{wadx_tdgk_aihc_ihkn_pjlm}
攻防世界--IgniteMe的更多相关文章
- CTF--web 攻防世界web题 robots backup
攻防世界web题 robots https://adworld.xctf.org.cn/task/answer?type=web&number=3&grade=0&id=506 ...
- CTF--web 攻防世界web题 get_post
攻防世界web题 get_post https://adworld.xctf.org.cn/task/answer?type=web&number=3&grade=0&id=5 ...
- 攻防世界 web进阶练习 NewsCenter
攻防世界 web进阶练习 NewsCenter 题目是NewsCenter,没有提示信息.打开题目,有一处搜索框,搜索新闻.考虑xss或sql注入,随便输入一个abc,没有任何搜索结果,页面也没有 ...
- 【攻防世界】高手进阶 pwn200 WP
题目链接 PWN200 题目和JarvisOJ level4很像 检查保护 利用checksec --file pwn200可以看到开启了NX防护 静态反编译结构 Main函数反编译结果如下 int ...
- XCTF攻防世界Web之WriteUp
XCTF攻防世界Web之WriteUp 0x00 准备 [内容] 在xctf官网注册账号,即可食用. [目录] 目录 0x01 view-source2 0x02 get post3 0x03 rob ...
- 攻防世界 | CAT
来自攻防世界官方WP | darkless师傅版本 题目描述 抓住那只猫 思路 打开页面,有个输入框输入域名,输入baidu.com进行测试 发现无任何回显,输入127.0.0.1进行测试. 发现已经 ...
- 攻防世界 robots题
来自攻防世界 robots [原理] robots.txt是搜索引擎中访问网站的时候要查看的第一个文件.当一个搜索蜘蛛访问一个站点时,它会首先检查该站点根目录下是否存在robots.txt,如果存在, ...
- 【攻防世界】 高手进阶区 Recho WP
0x00 考察点 考察点有三个: ROP链构造 Got表劫持 pwntools的shutdown功能 0x01 程序分析 上来三板斧 file一下 checksec --file XXX chmod ...
- CTF -攻防世界-crypto新手区(5~11)
easy_RSA 首先如果你没有密码学基础是得去恶补一下的 然后步骤是先算出欧拉函数 之后提交注意是cyberpeace{********}这样的 ,博主以为是flag{}耽误了很长时间 明明没算错 ...
随机推荐
- BZOJ 3786: 星系探索 ETT
Description 物理学家小C的研究正遇到某个瓶颈. 他正在研究的是一个星系,这个星系中有n个星球,其中有一个主星球(方便起见我们默认其为1号星球),其余的所有星球均有且仅有一个依赖星球.主星球 ...
- Oracle-执行./runInstaller报错,弹不出图形界面
[root@Apexmic Packages]# xhost + 无论是root用户还是oracle用户均执行了xhost + 但还是报以下错误 [oracle@Apexmic database]$ ...
- 关于tomcat的server.xml里host节点配置的一些说明
其实对这个一直搞不清楚,后来公司的网站遭遇与IIS进行整合,然后上面有几个应用需要进行配置,所以对tomcat的server.xml进行了一些深入的了解 Host的节点主要是起一个对域名解析到那个虚拟 ...
- STOMP协议详解
STOMP协议详解 作者:chszs,转载需注明.博客主页:http://blog.csdn.net/chszs 一.STOMP协议介绍 STOMP即Simple (or Streaming) T ...
- libusb开发者指南
本文档描述libusb的API,以及如何开发USB应用.1 介绍 1.1 概览本文档描述libusb-0.1的API和USB相关内容.1.2 当前OS支持Linux 2.2或以上FreeBSD/N ...
- 任泽平:95页PPT分析2018(经济、房价、政策)
任泽平:95页PPT分析2018(经济.房价.政策) 2017-12-07 06:38房价
- Bader分析
一.背景 理查德·贝德(Richard Bader)开发了一种将分子分解为原子的直观方法.他对原子的定义纯粹基于电子电荷密度.Bader使用所谓的零磁通表面来划分原子.零通量表面是2D表面,其上电荷密 ...
- OpenCV学习笔记(1)
一.读入图像 使用cv2.imread()读入图像,图像应该在此程序的工作路径,第二个参数是告诉函数应该如何读取这幅图片 cv2.IMREAD_COLOR:读入一副彩色图像.图像的透明度会被忽略,这是 ...
- ES6数组的拓展
扩展运算符 扩展运算符(spread)是三个点(...).它好比 rest 参数的逆运算,将一个数组转为用逗号分隔的参数序列. console.log(...[1, 2, 3]) // 1 2 3 c ...
- MAVEN打包时跳过Junit测试
我们知道,通常情况下使用maven package命令打包时,会自动执行test包下的各个单元测试. 这是因为spring-boot-maven-plugin插件已经集成了maven-surefire ...