
Nginx集群之SSL证书的WebApi身份验证
目录
1 大概思路... 1
2 Nginx集群之SSL证书的WebApi身份验证... 1
3 AuthorizeAttribute类... 2
4 Openssl生成SSL证书... 2
5 编写.NET WebApi 2
6 部署WebApi到局域网内3台PC机... 5
7 Nginx集群配置搭建... 6
8 运行结果... 7
9 总结... 9
1 大概思路
l Nginx集群之SSL证书的WebApi身份验证
l AuthorizeAttribute类
l Openssl生成SSL证书
l 编写.NET WebApi
l 部署WebApi到局域网内3台PC机
l Nginx集群配置搭建
l 运行结果
l 总结
2 Nginx集群之SSL证书的WebApi身份验证
Nginx集群可以实现基于Http Basic身份验证,通过输入用户、密码,经过SSL协议的HTTPS,从而实现有效的身份验证并访问相应的WebApi。当然,访问的方式不仅仅基于Http Basic一种,还可以通过令牌token的方式进行访问,又或者基于redis实现单点登录的访问,本文主要讲述的是基于Http Basic身份验证,并在HTTPS安全的通信下,实现简单集群身份验证。
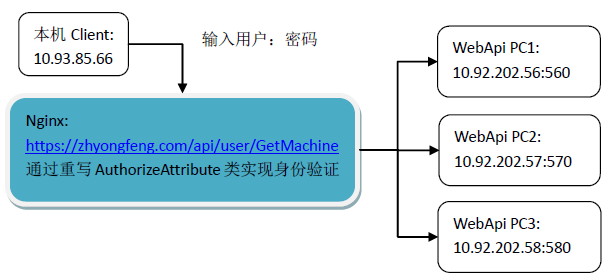
以下是本文讲述的主要结构图:
客户端输入用户名密码,访问Nginx的URL:https://zhyongfeng.com/api/user/GetMachine,然后Nginx进行负载均衡,返回https的响应。Nginx集群之SSL证书的WebApi身份验证架构,如下图所示:
BASIC认证的缺点
HTTP基本认证的目标是提供简单的用户验证功能,其认证过程简单明了,适合于对安全性要求不高的系统或设备中,如大家所用路由器的配置页面的认证,几乎都采取了这种方式。其缺点是没有灵活可靠的认证策略,如无法提供域(domain或realm)认证功能,另外,BASE64的加密强度非常低。当然,HTTP基本认证系统也可以与SSL或者Kerberos结合,实现安全性能较高(相对)的认证系统。
3 AuthorizeAttribute类
当你使用 AuthorizeAttribute 标记某个操作方法时,对该操作方法的访问将限于已经过身份验证且获得授权的用户。
如果使用该特性标记某个控制器,则该控制器中的所有操作方法均将受到限制。
Authorize 特性允许你指示将授权限于预定义角色或个别用户。 这使你可以对谁有权查看站点上的任何页面进行严格控制。
如果未经授权的用户尝试访问使用 Authorize 特性标记的方法,MVC 框架将返回 401 HTTP 状态代码。
如果站点配置为使用 ASP.NET 窗体身份验证,则 401 状态代码会导致浏览器将用户重定向到登录页。
从AuthorizeAttribute派生,如果要从 AuthorizeAttribute 类派生,则派生的类型必须是线程安全的。
因此,不要在类型实例本身中(例如,在实例字段中)存储状态(除非该状态要应用于所有请求), 而应在 Items 属性中按请求存储状态,该属性可通过传递给 AuthorizeAttribute 的上下文对象进行访问。
具体特性可以访问:
https://msdn.microsoft.com/zh-cn/library/system.web.mvc.authorizeattribute.aspx
4 Openssl生成SSL证书
请参照《Nginx集群之SSL证书的WebApi微服务》
http://www.cnblogs.com/yongfeng/p/7921905.html
5 编写.NET WebApi
服务器端:
CustomAuthorizeAttribute.cs
using System.Web.Http;

using System.Web.Http.Controllers;

namespace SSLWebApi.Controllers

{

    public class CustomAuthorizeAttribute : AuthorizeAttribute

    {

        public override void OnAuthorization(HttpActionContext actionContext)

        {

            //判断用户是否登录

            if (actionContext.Request.Headers.Authorization != null)

            {

                string userInfo = System.Text.Encoding.Default.GetString(System.Convert.FromBase64String(actionContext.Request.Headers.Authorization.Parameter));

                //用户验证逻辑

                if (string.Equals(userInfo, string.Format("{0}:{1}", "zhyongfeng", "")))

                {

                    IsAuthorized(actionContext);

                }

                else

                {

                    HandleUnauthorizedRequest(actionContext);

                }

            }

            else

            {

                HandleUnauthorizedRequest(actionContext);

            }

        }

        protected override void HandleUnauthorizedRequest(System.Web.Http.Controllers.HttpActionContext actionContext)

        {

            var challengeMessage = new System.Net.Http.HttpResponseMessage(System.Net.HttpStatusCode.Unauthorized);

            challengeMessage.Headers.Add("WWW-Authenticate", "Basic");

            throw new System.Web.Http.HttpResponseException(challengeMessage);

        }

    }

}
BaseController.cs
using System.Web.Http;

namespace SSLWebApi.Controllers

{

    /// <summary>

    /// BaseController继承BaseController则需要身份验证

    /// </summary>

    [CustomAuthorize]

    public class BaseController : ApiController

    {

    }

}
UserController.cs
using System.Net;

using System.Web.Http;

namespace SSLWebApi.Controllers

{

    [RoutePrefix("api/User")]

    public class UserController : BaseController

    {

        /// <summary>

        /// 获取当前用户信息

        /// </summary>

        /// <param name="msg"></param>

        /// <returns></returns>

        [HttpPost]

        [Route("PostMessage")]

        public string PostMessage([FromBody]string msg)

        {

            return string.Format("当前输入的消息是:{0}", msg);

        }

        [Route("GetMachine")]

        public string GetMachine()

        {

            string AddressIP = string.Empty;

            foreach (IPAddress _IPAddress in Dns.GetHostEntry(Dns.GetHostName()).AddressList)

            {

                if (_IPAddress.AddressFamily.ToString() == "InterNetwork")

                {

                    AddressIP = _IPAddress.ToString();

                }

            }

            return string.Format("当前WebApi部署的IP是:{0}", AddressIP);

        }

    }

}
客户端:
Program.cs
using System;

using System.IO;

using System.Net;

using System.Text;

namespace SSLWebApiClient

{

    class Program

    {

        static void Main(string[] args)

        {

            for (int i = ; i < ; i++)

            {

                //https协议基本认证 Authorization

                string url = "https://zhyongfeng.com/api/user/GetMachine";

                ServicePointManager.ServerCertificateValidationCallback = delegate { return true; };

                HttpWebRequest req = (HttpWebRequest)WebRequest.Create(url);

                NetworkCredential credential = new NetworkCredential("zhyongfeng", "");

                req.Credentials = credential;

                HttpWebResponse response = (HttpWebResponse)req.GetResponse();

                Stream responseStream = response.GetResponseStream();

                StreamReader streamReader = new StreamReader(responseStream, Encoding.UTF8);

                string html = streamReader.ReadToEnd();

                Console.WriteLine(html);

            }

            Console.Read();

        }

    }

}
6 部署WebApi到局域网内3台PC机
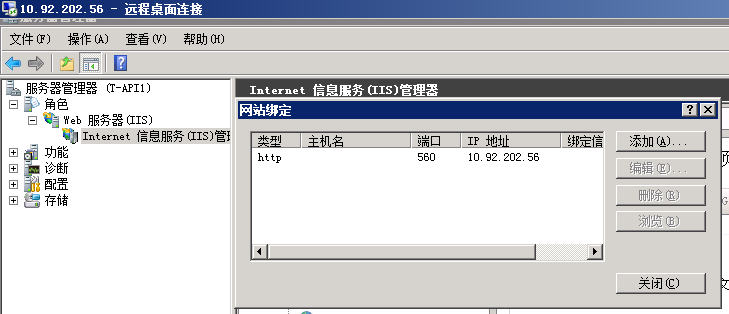
将WebApi部署到以下10.92.202.56的3台PC机
7 Nginx集群配置搭建
通过自主义域名zhyongfeng.com:80端口进行负载均衡集群访问,则访问C:\Windows\System32\drivers\etc\hosts,添加下列“本机IP 自定义的域名”:
10.93.85.66 zhyongfeng.com
Nginx的集群配置:
#user  nobody;

worker_processes  1;

events {

    worker_connections  1024;

}

http {

    include       mime.types;

    default_type  application/octet-stream;

    sendfile        on;

    keepalive_timeout  65;

    #server {

    #    listen       80;

    #    server_name  localhost;

    #    location / {

    #        root   html;

    #        index  index.html index.htm;

    #    }

    #    error_page   500 502 503 504  /50x.html;

    #    location = /50x.html {

    #        root   html;

    #    }

    #}

    upstream zhyongfeng.com {

        server    10.92.202.56:560;

        server    10.92.202.57:570;

        server    10.92.202.58:580;

    }

    server {

        listen       80;

        server_name  zhyongfeng.com;

        rewrite ^(.*)$  https://$host$1 permanent;

    }

    # HTTPS server

    #

    server {

        listen       443 ssl;

        server_name  zhyongfeng.com;

        ssl_certificate      server.crt;

        ssl_certificate_key  server_nopass.key;

    #    ssl_session_cache    shared:SSL:1m;

    #    ssl_session_timeout  5m;

    #    ssl_ciphers  HIGH:!aNULL:!MD5;

    #    ssl_prefer_server_ciphers  on;

        location / {

            proxy_pass   http://zhyongfeng.com;

        }

    }

}
运行CMD:
D:\DTLDownLoads\nginx-1.10.2>start nginx

D:\DTLDownLoads\nginx-1.10.2>nginx -s reload
8 运行结果
直接访问域名运行结果:
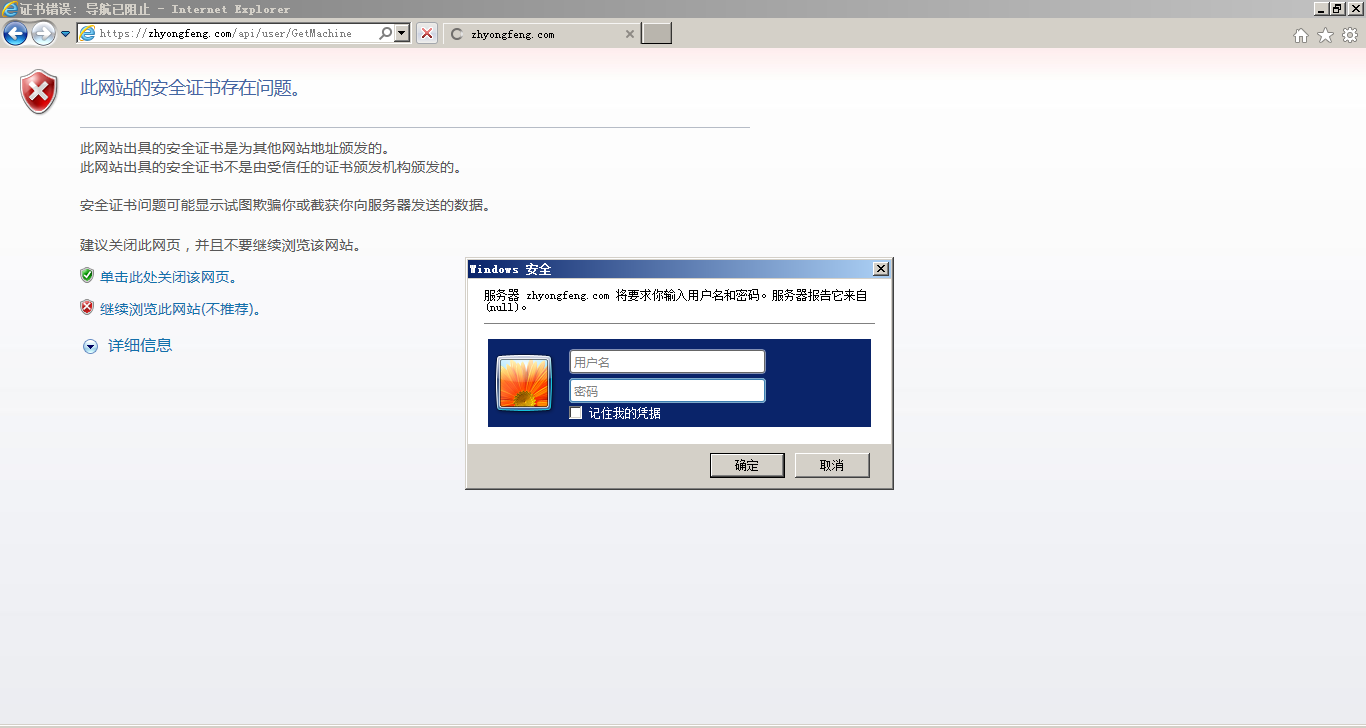
SOAP UI调用运行结果:
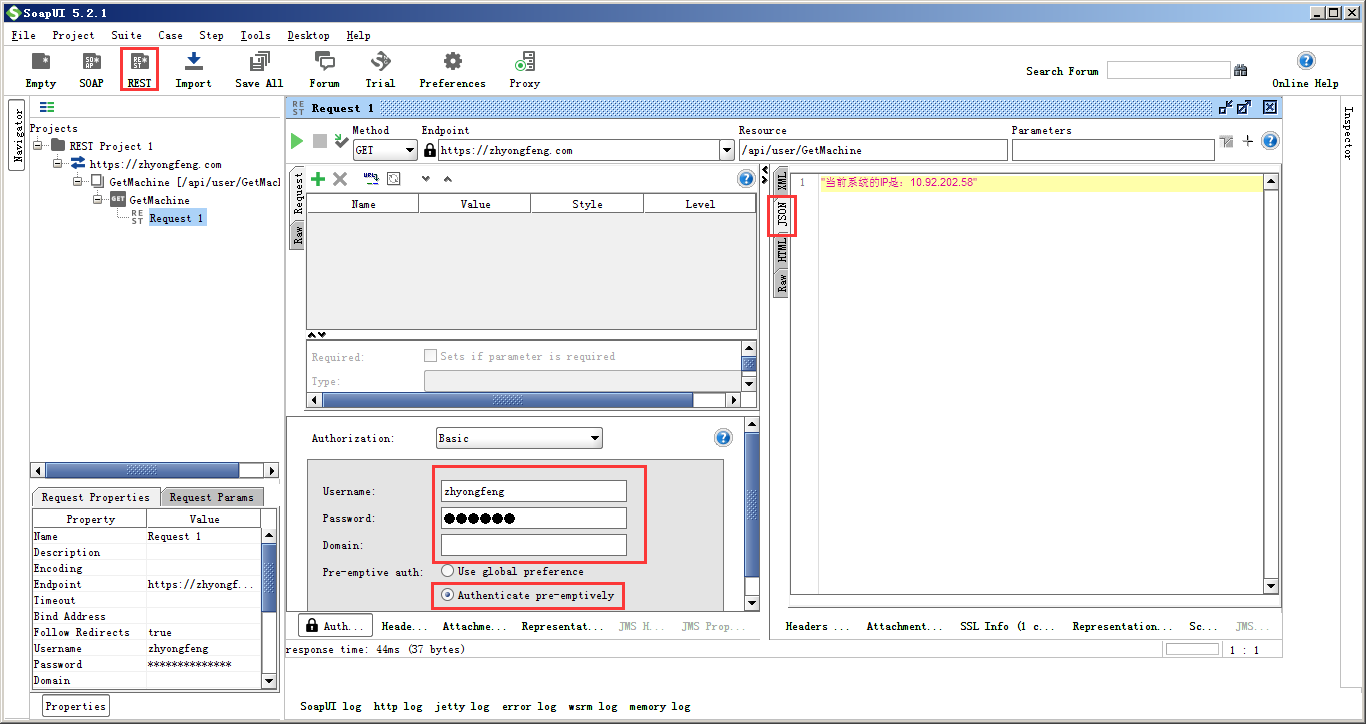
启动客户端,通过身份验证运行结果如下:
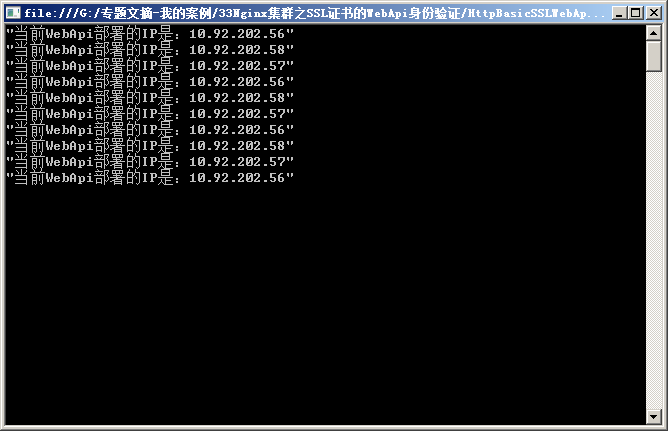
9 总结
在HTTP协议进行通信的过程中,HTTP协议定义了基本认证过程以允许HTTP服务器对WEB浏览器进行用户身份证的方法,当一个客户端向HTTP服务 器进行数据请求时,如果客户端未被认证,则HTTP服务器将通过基本认证过程对客户端的用户名及密码进行验证,以决定用户是否合法。客户端在接收到HTTP服务器的身份认证要求后,会提示用户输入用户名及密码,然后将用户名及密码以BASE64加密。
Nginx基于SSL协议下,利用http basic身份验证,可以实现简单访问WebApi,达到集群负载均衡的效果。通过简单的设计,在局域网上应用还是够用的。当然,身份认证方式有很多种,使用redis、token都是可以的。WebApi基于SSL协议数据传输加密,结合http basic在一定上保证了通信的安全性。
源代码下载:
http://download.csdn.net/download/ruby_matlab/10141134
PDF下载:
Nginx集群之SSL证书的WebApi身份验证的更多相关文章
- Nginx集群之SSL证书的WebApi令牌验证
目录 1 大概思路... 1 2 Nginx集群之SSL证书的WebApi令牌验证... 1 3 Openssl生成SSL证书... 2 4 编写.NE ...
- Nginx集群之SSL证书的WebApi微服务
目录 1 大概思路... 1 2 Nginx集群之SSL证书的WebApi微服务... 1 3 HTTP与HTTPS(SSL协议)... 1 4 Ope ...
- Nginx集群之基于Redis的WebApi身份验证
目录 1 大概思路... 1 2 Nginx集群之基于Redis的WebApi身份验证... 1 3 Redis数据库... 2 4 Visualbox ...
- 各种HTTPS站点的SSL证书 ,扩展SSL证书,密钥交换和身份验证机制汇总
各种HTTPS站点的SSL证书 ,扩展SSL证书,密钥交换和身份验证机制汇总 一份常见的 HTTPS 站点使用的证书和数据加密技术列表,便于需要时比较参考,将持续加入新的 HTTP 站点,这里给出的信 ...
- 对Elastic集群内部配置TLS加密通信及身份验证
1.介绍 官方宣布从6.8和7.1开始,免费提供多项安全功能.其中包括tls加密通信,基于角色访问控制等功能. 可以使用企业CA证书来完成这一步骤,但是一般情况下,我们可以通过elasticsearc ...
- 扎实基础之从零开始-Nginx集群分布式.NET应用
1 扎实基础之快速学习Nginx Nginx是一款轻量级的Web 服务器/反向代理服务器及电子邮件(IMAP/POP3)代理服务器,并在一个BSD-like 协议下发行.其特点是占有内存少 ...
- Nginx集群之WCF分布式身份验证(支持Soap)
目录 1 大概思路... 1 2 Nginx集群之WCF分布式身份验证... 1 3 BasicHttpBinding.ws2007HttpBinding. 2 4 ...
- linux 下nginx 集群CAS单点登录实现
1.单点登录服务器CAS应用配置于tomcat下. 1)key生成: keytool -genkey -alias mycas -keyalg RSA -keysize 2048 -keystore ...
- Nginx集群之.Net打造WebApp(支持IOS和安卓)
目录 1 大概思路... 1 2 Nginx集群之.Net打造WebApp(支持IOS和安卓) 1 3 安卓模拟器... 1 4 MUI框架... 3 ...
随机推荐
- Stern-Brocot Tree
在<具体数学>4.5中看到了SB-Tree,觉得非常有趣,就去研究了一下. 首先介绍一下Stern-Brocot Tree.Stern-Brocot Tree是一种能将所有的最简分数都表示 ...
- 【tyvj P4879】骰子游戏
http://www.tyvj.cn/p/4879 首先,投一个骰子,每个数字出现的概率都是一样的.也就是不算小A的话,n个人投出x个骰子需要的次数和点数无关. 计数问题考虑dp,令f(i,j)为前i ...
- Android TCP/IP 扫盲教程
TCP/IP 是因特网的通信协议. 通信协议是对计算机必须遵守的规则的描写叙述.仅仅有遵守这些规则.计算机之间才干进行通信. 浏览器和server都在使用 TCP/IP 因特网浏览器和因特网serve ...
- 【CODEFORCES】 A. Dreamoon and Sums
A. Dreamoon and Sums time limit per test 1.5 seconds memory limit per test 256 megabytes input stand ...
- Eclipse的Servers视图中无法加入Tomcat6/Tomcat7
引言: 在基于Eclipse的开发过程中,出现了无法在Eclipse中加入Tomcat的问题,经过从网上搜索之后.找到了答案. 问题的提出: 无法从下面方式,加入Tomcatserver. 当中Se ...
- pcre和正则表达式的误点
1.正则中所有的匹配模式,都应该理解为"匹配了某字符或字符串后,紧跟着再匹配".这个概念很重要. 2.中括号首部使用脱字符时,表示的是紧跟着匹配不含给定字符的字符,而不是允许不匹配 ...
- 字符设备 Vs. 块设备 Character Device Vs. Block Device
字符设备是指驱动发送/接受单个字符(例如字节)的设备. 块设备是指驱动发送/接受整块数据(例如512个字节为一个块)的设备. 常见的字符设备:串口,并口,声卡. 常见的块设备:硬盘(最小读取单位为扇区 ...
- Spring Boot [使用 Druid 数据库连接池]
导读 最近一段时间比较忙,以至于很久没有更新Spring Boot系列文章,恰好最近用到Druid, 就将Spring Boot 使用 Druid作为数据源做一个简单的介绍. Druid介绍: Dru ...
- Git使用简单总结
创建版本库git add加入到暂存区git commit -m" "加入到分支 时光机穿梭git satus查看仓库的当前状态git diff file 查看修改内容 版本回退HE ...
- c#值类型与引用类型区别
值类型对象的两种表示方式:未装箱和已装箱,引用类型总是处于已装箱 值类型从System.ValueType派生.该类型提供了与System.Object相同方法,但System.ValueType重写 ...