
flask之基础知识点
本篇导航:
一、路由系统
1、可传入参数:
@app.route('/user/<username>')   #常用的   不加参数的时候默认是字符串形式的

@app.route('/post/<int:post_id>')  #常用的   #指定int,说明是整型的

@app.route('/post/<float:post_id>')

@app.route('/post/<path:path>')

@app.route('/login', methods=['GET', 'POST'])
常用路由系统有以上五种,所有的路由系统都是基于一下对应关系来处理:
DEFAULT_CONVERTERS = {

    'default':          UnicodeConverter,

    'string':           UnicodeConverter,

    'any':              AnyConverter,

    'path':             PathConverter,

    'int':              IntegerConverter,

    'float':            FloatConverter,

    'uuid':             UUIDConverter,

}
2、反向生成URL: url_for
endpoint("name") #别名,相当于django中的name
反向解析需要导入:
from flask import Flask, url_for
@app.route('/index',endpoint="xxx")  #endpoint是别名

def index():

    v = url_for("xxx")

    print(v)

    return "index"

@app.route('/zzz/<int:nid>',endpoint="aaa")  #endpoint是别名

def zzz(nid):

    v = url_for("aaa",nid=nid)

    print(v)

    return "index2"
实例
3、@app.route和app.add_url_rule参数
 @app.route和app.add_url_rule参数:

            rule,                       URL规则

            view_func,                  视图函数名称

            defaults=None,              默认值,当URL中无参数,函数需要参数时,使用defaults={'k':'v'}为函数提供参数

            endpoint=None,              名称,用于反向生成URL,即: url_for('名称')

            methods=None,               允许的请求方式,如:["GET","POST"]

            strict_slashes=None,        对URL最后的 / 符号是否严格要求,

                                        如:

                                            @app.route('/index',strict_slashes=False),

                                                访问 http://www.xx.com/index/ 或 http://www.xx.com/index均可

                                            @app.route('/index',strict_slashes=True)

                                                仅访问 http://www.xx.com/index

            redirect_to=None,           重定向到指定地址

                                        如:

                                            @app.route('/index/<int:nid>', redirect_to='/home/<nid>')

                                            或

                                            def func(adapter, nid):

                                                return "/home/888"

                                            @app.route('/index/<int:nid>', redirect_to=func)

            subdomain=None,             子域名访问

                                                from flask import Flask, views, url_for

                                                app = Flask(import_name=__name__)

                                                app.config['SERVER_NAME'] = 'haiyan.com:5000'

                                                @app.route("/", subdomain="admin")

                                                def static_index():

                                                    """Flask supports static subdomains

                                                    This is available at static.your-domain.tld"""

                                                    return "admin.xxx.com"

                            #动态生成

                                                @app.route("/dynamic", subdomain="<username>")

                                                def username_index(username):

                                                    """Dynamic subdomains are also supported

                                                    Try going to user1.your-domain.tld/dynamic"""

                                                    return username + ".your-domain.tld"

                                                if __name__ == '__main__':

                                                    app.run()

        所有的域名都得与IP做一个域名解析:

        如果你想通过域名去访问,有两种解决方式:

          方式一:

            1、租一个域名   haiyan.lalala

            2、租一个公网IP  49.8.5.62

            3、域名解析:

                           haiyan.com    49.8.5.62

            4、吧代码放在49.8.5.62这个服务器上,程序运行起来

              用户可以通过IP进行访问

          方式二:如果是自己测试用的就可以用这种方式。先在自己本地的文件中找

             C:\Windows\System32\drivers\etc  找到HOST,修改配置

            然后吧域名修改成自己的本地服务器127.0.0.1

            加上配置:app.config["SERVER_NAME"] = "haiyan.com:5000"
4、练习
redirect_to:直接重定向,原url有参数时,跳转是也得传参,注意:不用加类型
#/old

@app.route('/old/<int:nid>',redirect_to="/new/<nid>")

def old(nid):

    return "old"

# /new

@app.route('/new/<int:nid>')

def new(nid):

    return "new"
redirect_to
# ============对url最后的/符号是否严格要求=========

@app.route('/test',strict_slashes=True)  #当为True时,url后面必须不加斜杠

def test():

    return "aaaaaaaa"

@app.route('/test',strict_slashes=False)  #当为False时,url上加不加斜杠都行

def test():

    return "aaaaaaaa"
strict_slashes
# =============== 子域名访问============

@app.route("/static_index", subdomain="admin")

def static_index():

    return "admin.bjg.com"

# ===========动态生成子域名===========

@app.route("/index",subdomain='<xxxxx>')

def index(xxxxx):

    return "%s.bjg.com" %(xxxxx,)
subdomain
扩展Flask的路由系统,让他支持正则,这个类必须这样写,必须去继承BaseConverter
from flask import Flask,url_for

    app = Flask(__name__)

    # 定义转换的类

    from werkzeug.routing import BaseConverter

    class RegexConverter(BaseConverter):

        """

        自定义URL匹配正则表达式

        """

        def __init__(self, map, regex):

            super(RegexConverter, self).__init__(map)

            self.regex = regex

        def to_python(self, value):

            """

            路由匹配时,匹配成功后传递给视图函数中参数的值

            :param value:

            :return:

            """

            return int(value)

        def to_url(self, value):

            """

            使用url_for反向生成URL时,传递的参数经过该方法处理,返回的值用于生成URL中的参数

            :param value:

            :return:

            """

            val = super(RegexConverter, self).to_url(value)

            return val

    # 添加到converts中

    app.url_map.converters['regex'] = RegexConverter

    # 进行使用

    @app.route('/index/<regex("\d+"):nid>',endpoint='xx')

    def index(nid):

        url_for('xx',nid=123)  #反向生成,就会去执行to_url方法

        return "Index"

    if __name__ == '__main__':

        app.run()
二、视图函数
1、diango中的CBV模式
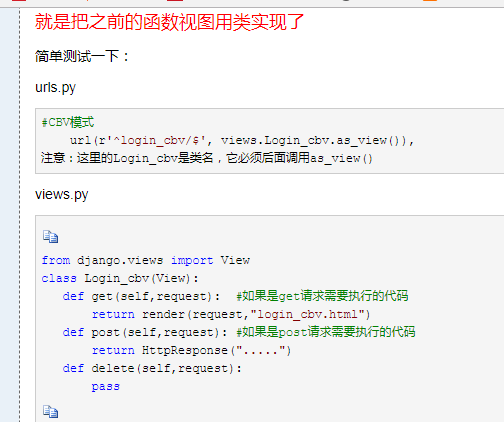
2、Flask中的CBV模式
        def auth(func):

            def inner(*args, **kwargs):

                result = func(*args, **kwargs)

                return result

            return inner

        class IndexView(views.MethodView):

            # methods = ['POST']  #只允许POST请求访问

            decorators = [auth,]  #如果想给所有的get,post请求加装饰器,就可以这样来写,也可以单个指定

            def get(self):   #如果是get请求需要执行的代码

                v = url_for('index')

                print(v)

                return "GET"

            def post(self):  #如果是post请求执行的代码

                return "POST"

        app.add_url_rule('/index', view_func=IndexView.as_view(name='index'))  #name指定的是别名,会当做endpoint使用

        if __name__ == '__main__':

            app.run()
3、Flask中的FBV模式
两种方式:
    方式一:

    @app.route('/index',endpoint='xx')

    def index(nid):

        url_for('xx',nid=123)

        return "Index"

    方式二:

    def index(nid):

        url_for('xx',nid=123)

        return "Index"

    app.add_url_rule('/index',index)
三、请求与响应
from flask import Flask

    from flask import request

    from flask import render_template

    from flask import redirect

    from flask import make_response

    app = Flask(__name__)

    @app.route('/login.html', methods=['GET', "POST"])

    def login():

        # 请求相关信息

        # request.method

        # request.args

        # request.form

        # request.values

        # request.cookies

        # request.headers

        # request.path

        # request.full_path

        # request.script_root

        # request.url

        # request.base_url

        # request.url_root

        # request.host_url

        # request.host

        # request.files

        # obj = request.files['the_file_name']

        # obj.save('/var/www/uploads/' + secure_filename(f.filename))

        # 响应相关信息

        # return "字符串"

        # return render_template('html模板路径',**{})

        # return redirect('/index.html')

        # response = make_response(render_template('index.html'))

        # response是flask.wrappers.Response类型

        # response.delete_cookie('key')

        # response.set_cookie('key', 'value')

        # response.headers['X-Something'] = 'A value'

        # return response

        return "内容"

    if __name__ == '__main__':

        app.run()
请求
from flask import Flask,url_for,request,redirect,render_template,jsonify,make_response

from urllib.parse import urlencode,quote,unquote

app = Flask(__name__)

@app.route('/index',endpoint='xx')

def index():

    from werkzeug.datastructures import ImmutableMultiDict

  =================

    # get_data = request.args

    # get_dict = get_data.to_dict()

    # get_dict['xx'] = '18'

    # url = urlencode(get_dict)

    # print(url)

  ====================

    # print(request.query_string)

    # print(request.args)

  ==========================

    # val = "%E6%8A%8A%E5%87%A0%E4%B8%AA"

    # print(unquote(val))   #吧上面这样的数据转换成中文

    #

    # return "Index"

    # return "Index"

    # return redirect()

    # return render_template()

    # return jsonify(name='alex',age='18')  #相当于JsonResponse

  =======================

    response = make_response('xxxxx')   ##如果是返回更多的值,cookie,headers,或者其他的就可用它

    response.headers['xxx'] = ''

    return response

if __name__ == '__main__':

    # app.__call__

    app.run()
响应
四、模板语法
1、为了防止xss攻击,加了验证,所以页面上显示字符串的形式,解决办法,有两种方式
- 在后端Markup(需要导入)
v5 = Markup("<input type='text' />")
- 在前端
{{ v4|safe }}
2、自定义方法
def test(a,b):

    return a+b

@app.route('/index')

def index():

    return render_template("index2.html",test=test)

index2.html

<h1>{{ test(1,2) }}</h1>
3、写一个函数在所有的页面都使用
template_global和template_filter
@app.template_global()

def sb(a1, a2):

    return a1 + a2

@app.template_filter()

def db(a1, a2, a3):

    return a1 + a2 + a3
调用方式:{{sb(1,2)}} {{ 1|db(2,3)}}
4、模板继承:和django的一样。extents
5、宏:只有定义的东西在很多地方去使用的时候才去用它
{% macro input(name, type='text', value='') %}

    <input type="{{ type }}" name="{{ name }}" value="{{ value }}">

{% endmacro %}

{{ input('n1') }}
6、练习
from flask import Flask,url_for,render_template,Markup

app = Flask(__name__)

def test(a,b):

    return a+b

@app.template_global()

def sb(a1, a2):

    return a1 + a2 + 100

@app.template_filter()

def db(a1, a2, a3):

    return a1 + a2 + a3

@app.route('/index')

def index():

    v1 = "字符串"

    v2 = [11,22,33]

    v3 = {"k1":"v3","sdf":"sdgfgf"}

    v4 = "<input type='text' />"

    v5 = Markup("<input type='text' />")

    return render_template("index2.html",v1=v1,v2=v2,v3=v3,v4=v4,v5=v5,test=test)

if __name__ == '__main__':

    app.run(debug=True)
模板语法
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <meta http-equiv="X-UA-Compatible" content="IE=edge">

    <meta name="viewport" content="width=device-width">

    <title>Title</title>

</head>

<body>

{{ v1 }}

<ul>

    {% for foo in v2 %}

       <li>{{ foo }}</li>

    {% endfor %}

    {{ v2.1 }}

    {% for k,v in v3.items() %}

    <li>{{ k }} {{ v }}</li>

    {% endfor %}

    {{ v3.k1 }}

    {{ v3.get("k1") }}

    {{ v4|safe }}

    {{ v5 }}

    <h1>{{ test(1,2) }}</h1>

    <p>{{ sb(1,2) }}</p>

    <p>{{ 1| db(2,3) }}</p>

</ul>

</body>

</html>

index2.html
五、session
除请求对象之外,还有一个 session 对象。它允许你在不同请求间存储特定用户的信息。它是在 Cookies 的基础上实现的,并且对 Cookies 进行密钥签名要使用会话,你需要设置一个密钥。
设置:session['username'] = 'xxx'
- 删除:session.pop('username', None)
from flask import Flask,url_for,session

app = Flask(__name__)

app.secret_key = "sdsfdgdgdgd"

app.config['SESSION_COOKIE_NAME'] = 'session_lvning'  #设置session的名字

@app.route('/index/')

def index(nid):

    #session本质上操作的是字典, session是否还有其他方法?与字典方法相同

    #session的原理:如果下一次访问的时候带着随机字符串,会把session里面对应的

    # 值拿到内存,假设session保存在数据库,每执行一次链接一次数据库,每次都要时时更新的话

    # 会非常损耗内存

    session["xxx"] = 123

    session["xxx2"] = 123

    session["xxx3"] = 123

    session["xxx4"] = 123

    del session["xxx2"]  #在这删除了,真正存储的时候是没有xxx2的

    return "ddsf"

if __name__ == '__main__':

    app.run()
关于session的配置
app.config['SESSION_COOKIE_NAME'] = 'session_lvning'
- session超时时间如何设置?      'PERMANENT_SESSION_LIFETIME':           timedelta(days=31)

 以下是跟session相关的配置文件

"""

            'SESSION_COOKIE_NAME':                  'session',

            'SESSION_COOKIE_DOMAIN':                None,

            'SESSION_COOKIE_PATH':                  None,

            'SESSION_COOKIE_HTTPONLY':              True,

            'SESSION_COOKIE_SECURE':                False,

            'SESSION_REFRESH_EACH_REQUEST':         True,  #是否每次都跟新

            'PERMANENT_SESSION_LIFETIME':           timedelta(days=31)
from flask import Flask, session, redirect, url_for, escape, request

app = Flask(__name__)

@app.route('/')

def index():

    if 'username' in session:

        return 'Logged in as %s' % escape(session['username'])

    return 'You are not logged in'

@app.route('/login', methods=['GET', 'POST'])

def login():

    if request.method == 'POST':

        session['username'] = request.form['username']

        return redirect(url_for('index'))

    return '''

        <form action="" method="post">

            <p><input type=text name=username>

            <p><input type=submit value=Login>

        </form>

    '''

@app.route('/logout')

def logout():

    # remove the username from the session if it's there

    session.pop('username', None)

    return redirect(url_for('index'))

# set the secret key.  keep this really secret:

app.secret_key = 'A0Zr98j/3yX R~XHH!jmN]LWX/,?RT'
基本使用
pip3 install Flask-Session

        run.py

            from flask import Flask

            from flask import session

            from pro_flask.utils.session import MySessionInterface

            app = Flask(__name__)

            app.secret_key = 'A0Zr98j/3yX R~XHH!jmN]LWX/,?RT'

            app.session_interface = MySessionInterface()

            @app.route('/login.html', methods=['GET', "POST"])

            def login():

                print(session)

                session['user1'] = 'alex'

                session['user2'] = 'alex'

                del session['user2']

                return "内容"

            if __name__ == '__main__':

                app.run()

        session.py

            #!/usr/bin/env python

            # -*- coding:utf-8 -*-

            import uuid

            import json

            from flask.sessions import SessionInterface

            from flask.sessions import SessionMixin

            from itsdangerous import Signer, BadSignature, want_bytes

            class MySession(dict, SessionMixin):

                def __init__(self, initial=None, sid=None):

                    self.sid = sid

                    self.initial = initial

                    super(MySession, self).__init__(initial or ())

                def __setitem__(self, key, value):

                    super(MySession, self).__setitem__(key, value)

                def __getitem__(self, item):

                    return super(MySession, self).__getitem__(item)

                def __delitem__(self, key):

                    super(MySession, self).__delitem__(key)

            class MySessionInterface(SessionInterface):

                session_class = MySession

                container = {}

                def __init__(self):

                    import redis

                    self.redis = redis.Redis()

                def _generate_sid(self):

                    return str(uuid.uuid4())

                def _get_signer(self, app):

                    if not app.secret_key:

                        return None

                    return Signer(app.secret_key, salt='flask-session',

                                  key_derivation='hmac')

                def open_session(self, app, request):

                    """

                    程序刚启动时执行,需要返回一个session对象

                    """

                    sid = request.cookies.get(app.session_cookie_name)

                    if not sid:

                        sid = self._generate_sid()

                        return self.session_class(sid=sid)

                    signer = self._get_signer(app)

                    try:

                        sid_as_bytes = signer.unsign(sid)

                        sid = sid_as_bytes.decode()

                    except BadSignature:

                        sid = self._generate_sid()

                        return self.session_class(sid=sid)

                    # session保存在redis中

                    # val = self.redis.get(sid)

                    # session保存在内存中

                    val = self.container.get(sid)

                    if val is not None:

                        try:

                            data = json.loads(val)

                            return self.session_class(data, sid=sid)

                        except:

                            return self.session_class(sid=sid)

                    return self.session_class(sid=sid)

                def save_session(self, app, session, response):

                    """

                    程序结束前执行,可以保存session中所有的值

                    如:

                        保存到resit

                        写入到用户cookie

                    """

                    domain = self.get_cookie_domain(app)

                    path = self.get_cookie_path(app)

                    httponly = self.get_cookie_httponly(app)

                    secure = self.get_cookie_secure(app)

                    expires = self.get_expiration_time(app, session)

                    val = json.dumps(dict(session))

                    # session保存在redis中

                    # self.redis.setex(name=session.sid, value=val, time=app.permanent_session_lifetime)

                    # session保存在内存中

                    self.container.setdefault(session.sid, val)

                    session_id = self._get_signer(app).sign(want_bytes(session.sid))

                    response.set_cookie(app.session_cookie_name, session_id,

                                        expires=expires, httponly=httponly,

                                        domain=domain, path=path, secure=secure)
自定义Session
#!/usr/bin/env python

# -*- coding:utf-8 -*-

"""

pip3 install redis

pip3 install flask-session

"""

from flask import Flask, session, redirect

from flask.ext.session import Session

app = Flask(__name__)

app.debug = True

app.secret_key = 'asdfasdfasd'

app.config['SESSION_TYPE'] = 'redis'

from redis import Redis

app.config['SESSION_REDIS'] = Redis(host='192.168.0.94',port='')

Session(app)

@app.route('/login')

def login():

    session['username'] = 'alex'

    return redirect('/index')

@app.route('/index')

def index():

    name = session['username']

    return name

if __name__ == '__main__':

    app.run()
第三方session
六、蓝图(blueprint)、闪现 (flash)
1、蓝图用于为应用提供目录划分(例:建立如图目录结构)

2、各py文件示例
from pro_flask import app

if __name__ == '__main__':

    app.run()
run.py
from flask import Blueprint

from flask import render_template

from flask import request

account = Blueprint('account', __name__)

@account.route('/login.html', methods=['GET', "POST"])

def login():

    return render_template('login.html')
account.py
from flask import Flask

app = Flask(__name__,template_folder='templates',static_folder='statics',static_url_path='/static')

from .views.account import account

from .views.blog import blog

from .views.user import user

app.register_blueprint(account)

app.register_blueprint(blog)

app.register_blueprint(user)
__init__.py
3、注意点
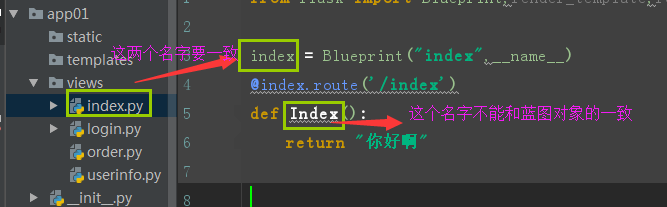
4、大型项目蓝图使用
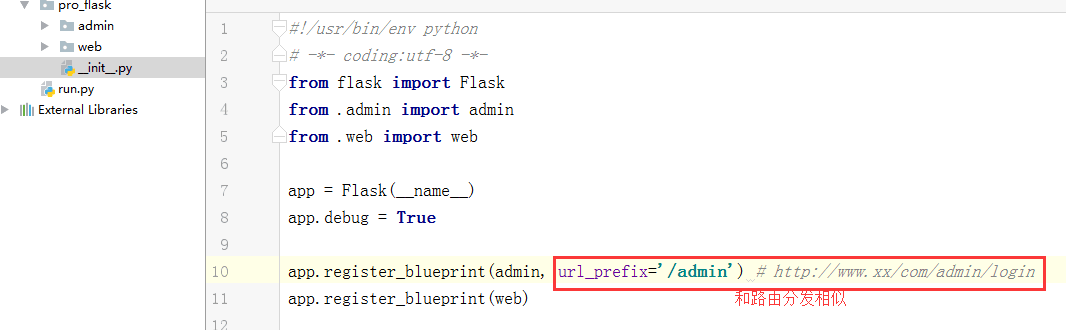
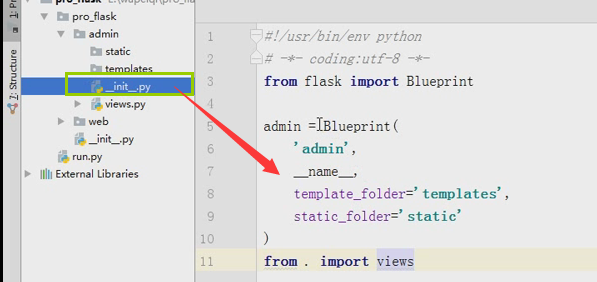
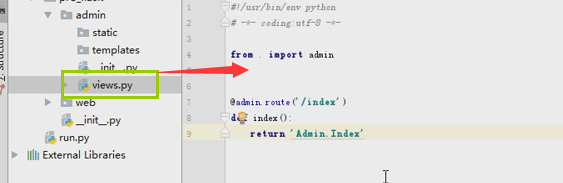
5、session存在在服务端的一个字典里面,session保存起来,取一次里面还是有的,直到你删除之后才没有了
1)本质:flash是基于session创建的,flash支持往里边放值,只要你取一下就没有了,相当于pop了一下。不仅吧值取走,而且吧session里的东西去掉
2)闪现有什么用?
from flask import Flask,session,Session,flash,get_flashed_messages,redirect,render_template,request

app = Flask(__name__)

app.secret_key ='sdfsdfsdf'

@app.route('/users')

def users():

    # 方式一

    # msg = request.args.get('msg','')

    # 方式二

    # msg = session.get('msg')

    # if msg:

    #     del session['msg']

    # 方式三

    v = get_flashed_messages()

    print(v)

    msg = ''

    return render_template('users.html',msg=msg)

@app.route('/useradd')

def user_add():

    # 在数据库中添加一条数据

    # 假设添加成功,在跳转到列表页面时,显示添加成功

    # 方式一

    # return redirect('/users?msg=添加成功')

    # 方式二

    # session['msg'] = '添加成功'

    # 方式三

    flash('添加成功')

    return redirect('/users')

if __name__ == '__main__':

    app.run(debug=True)
七、扩展
1、在函数执行之前或函数执行之后做点事情
第一种:装饰器
第二种:flask里面的扩展,相当于django中的中间件
from flask import Flask,session,Session,flash,get_flashed_messages,redirect,render_template,request

app = Flask(__name__)

app.secret_key ='sdfsdfsdf'

@app.before_request

def process_request1():

    print('process_request1')

@app.after_request

def process_response1(response):

    print('process_response1')

    return response

@app.before_request

def process_request2():

    print('process_request2')

@app.after_request

def process_response2(response):   #参数也得有

    print('process_response2')

    return response   #必须有返回值

@app.route('/index')

def index():

    print('index')

    return 'Index'

@app.route('/order')

def order():

    print('order')

    return 'order'

@app.route('/test')

def test():

    print('test')

    return 'test'

if __name__ == '__main__':

    app.run()
运行结果:

还有一个@app.before_first_request:表示,当程序运行起来,第一个请求来的时候就只执行一次,下次再来就不会在执行了
flask之基础知识点的更多相关文章
- 2、flask之基础知识点
本篇导航: 路由系统 视图函数 请求与响应 模版语法 session 蓝图(blueprint).闪现 (flash) 扩展 一.路由系统 1.可传入参数: @app.route('/user/< ...
- fastclick 源码注解及一些基础知识点
在移动端,网页上的点击穿透问题导致了非常糟糕的用户体验.那么该如何解决这个问题呢? 问题产生的原因 移动端浏览器的点击事件存在300ms的延迟执行,这个延迟是由于移动端需要通过在这个时间段用户是否两次 ...
- .NET基础知识点
.NET基础知识点 l .Net平台 .Net FrameWork框架 l .Net FrameWork框架提供了一个稳定的运行环境,:来保障我们.Net平台正常的运转 l 两种交 ...
- JavaScript 开发者经常忽略或误用的七个基础知识点(转)
JavaScript 本身可以算是一门简单的语言,但我们也不断用智慧和灵活的模式来改进它.昨天我们将这些模式应用到了 JavaScript 框架中,今天这些框架又驱动了我们的 Web 应用程序.很多新 ...
- JavaScript 开发者经常忽略或误用的七个基础知识点
JavaScript 本身可以算是一门简单的语言,但我们也不断用智慧和灵活的模式来改进它.昨天我们将这些模式应用到了 JavaScript 框架中,今天这些框架又驱动了我们的 Web 应用程序.很多新 ...
- JavaScript开发者常忽略或误用的七个基础知识点
JavaScript 本身可以算是一门简单的语言,但我们也不断用智慧和灵活的模式来改进它.昨天我们将这些模式应用到了 JavaScript 框架中,今天这些框架又驱动了我们的 Web 应用程序.很多新 ...
- JavaScript语言基础知识点图示(转)
一位牛人归纳的JavaScript 语言基础知识点图示. 1.JavaScript 数据类型 2.JavaScript 变量 3.Javascript 运算符 4.JavaScript 数组 5.Ja ...
- JavaScript 语言基础知识点总结
网上找到的一份JavaScript 语言基础知识点总结,还不错,挺全面的. (来自:http://t.cn/zjbXMmi @刘巍峰 分享 )
- c语言学习之基础知识点介绍(三):scanf函数
本节继续介绍c语言的基础知识点. scanf函数:用来接收用户输入的数据. 语法:scanf("格式化控制符",地址列表); 取地址要用到取地址符:&(shift+7) 例 ...
随机推荐
- Codeforces Round #506 (Div. 3)
题解: div3水的没有什么意思 abc就不说了 d题比较显然的就是用hash 但是不能直接搞 所以我们要枚举他后面那个数的位数 然后用map判断就可以了 刚开始没搞清楚数据范围写了快速乘竟然被hac ...
- 如何扩展Orchard
翻译自: http://msdn.microsoft.com/en-us/magazine/hh708754.aspx 动态类型系统 Content item是Orchard中的原子, 比如b ...
- 20165235Linux安装及学习
(一)安装虚拟机 在安装虚拟机的过程中我遇到了许多问题,首先是因为没有将CPU虚拟化,解决方法是我首先通过打开BIOS界面打开security,virtualization,选择Enable.解决了无 ...
- 使用 PySide2 开发 Maya 插件系列三:qt语言国际化(internationalization)
使用 PySide2 开发 Maya 插件系列三:qt语言国际化(internationalization) 前言: 这是 qt for python 的语言国际化,基于 UI 的,python 也有 ...
- supervisor 监控redis & mongodb
安装 安装python brew install python 安装pipwget https://bootstrap.pypa.io/get-pip.pysudo python get-pip.py ...
- idea工具maven生命周期clean,install,package等区别
idea工具maven projects里面有9种生命周期,生命周期是包含在一个项目构建中的一系列有序的阶段. 一.最常用的两种打包方法: 1.clean,package(如果报错,很可能就是jar依 ...
- css3 的新属性
1,动画,animate------>//动画-名称-动画的时间间隔-以什么方式播放-循环 .right{ animate:dropdown 4px 5px #000; // x的偏移值 y的偏 ...
- MongDB-基础
首先吐槽一下,MongDB用到了JS的引擎,只要涉及到了JS,语法就变得又臭又长,真是无语 还有,MongDB的安装真是麻烦,我用的是win10环境,怎么装都报服务错误,redis一装就可以用,希望m ...
- Eight (HDU - 1043|POJ - 1077)(A* | 双向bfs+康拓展开)
The 15-puzzle has been around for over 100 years; even if you don't know it by that name, you've see ...
- Codeforces 920F - SUM and REPLACE 【线段树】
<题目链接> 题目大意: 给你一个序列,有两个操作,一个是求区间 l - r 的和,另一个是对区间l-r的元素修改值,x=d(x),d(x)为x的因子个数. 解题分析: 因为可能有多次修改 ...