
Linux应急响应学习
Linux应急响应-系统日志排查-溯源
溯源 找到攻击者。系统日志分析攻击者的ip 攻击者可能留下了一些代码 样本
网上的信息很大程度上是不可信的。
方法:
蜜罐 高交互的蜜罐
溯源: ip 日志分析 (通过日志分析,分析哪个ip攻击了目标)
目的:分析黑客在服务器上做了什么事情?
Linux 应急响应 安服。
实验环境: 在线环境
w
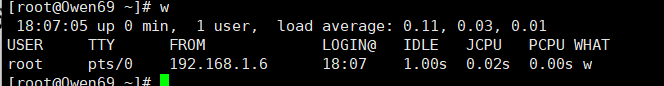
第二行包括以下信息:
USER - 登录用户名
TTY - 登录用户使用的终端名称
FROM - 来自登录用户的主机名或者 IP
LOGIN@ - 用户登录时间
IDLE - 从用户上次和终端交互到现在的时间,即空闲时间
JCPU - 依附于 tty 的所有进程的使用时间
PCPU - 用户当前进程的使用时间。当前进程名称显示在 WHAT
WHAT - 用户当前进程和选项、参数
lastlog命令 用于显示系统中所有用户最近一次登录信息。

通过grep 来进行过滤:
-v 或 --invert-match : 显示不包含匹配文本的所有行。
lastlog | grep -v "从未登录" ---对"从未登录"进行过滤

last -n 5 --只看最新的五次登录
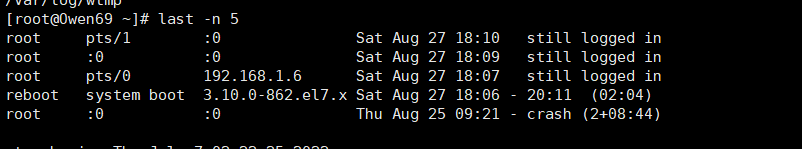
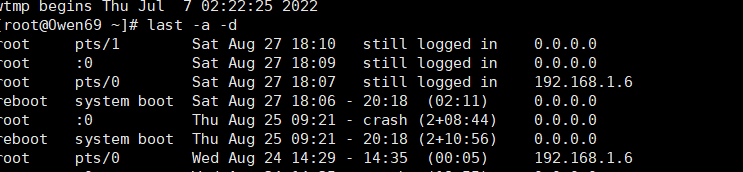
-d ip 地址转换为主机名。该参数可以获取登录到系统的用户所使用的的主机名,如果目标使用的
vps 服务器绑定了域名,该参数有可能获取到目标域名。
-a 参数把 ip 列放在最后一行
lastb 查看所有登录记录包含失败。
awk 命令可以帮我们取出我们想要的列,-F 指定分隔符,每列之间使用空格分隔,print 打印
$1 第一列 $NF 打印最后一列 "\t"添加 tab 符分隔,一般是 4 个空格。
sort 会将文本进行排序,默认排序会把一样的行都排到一起
sort -nr 排序 -nr 倒序 -n 正序
uniq -c 计数
lastb -a |awk -F' ' '{ print $1 "\t" $NF}' |sort |uniq -c |sort -nr
通过在目录下/secure* 来查看登录的日志
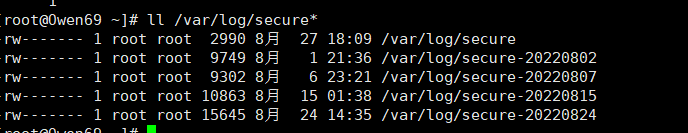
通过grep 来将登录失败的用户过滤出来
grep Failed /var/log/secure*

以空格作为分隔符,来将用户名和ip进行提取(用户登录失败的信息)
grep Failed /var/log/secure* |awk -F' ' '{print $9 "\t" $11}'
常用系统日志说明
日志目录
作用
/var/log/message
包括整体系统信息
/var/log/auth.log
包含系统授权信息,包括用户登录和使用的权限机制等
/var/log/userlog
记录所有等级用户信息的日志
/var/log/cron
记录 crontab 命令是否被正确的执行
/var/log/vsftpd.log
记录 Linux FTP 日志
/var/log/lastlog
记录登录的用户,可以使用命令 lastlog 查看
/var/log/secure
记录大多数应用输入的账号与密码,登录成功与否
/var/log/wtmp
记录登录系统成功的账户信息,等同于命令 last
/var/log/btmp 记录登录系统失败的用户名单,等同于命令 lastb
/var/log/faillog
记录登录系统不成功的账号信息,一般会被黑客删除
Linux应急响应学习的更多相关文章
- Linux应急响应(四):盖茨木马
0x00 前言 Linux盖茨木马是一类有着丰富历史,隐藏手法巧妙,网络攻击行为显著的DDoS木马,主要恶意特点是具备了后门程序,DDoS攻击的能力,并且会替换常用的系统文件进行伪装.木马得名于其 ...
- Linux应急响应(三):挖矿病毒
0x00 前言 随着虚拟货币的疯狂炒作,利用挖矿脚本来实现流量变现,使得挖矿病毒成为不法分子利用最为频繁的攻击方式.新的挖矿攻击展现出了类似蠕虫的行为,并结合了高级攻击技术,以增加对目标服务器感染 ...
- Linux应急响应(二):捕捉短连接
0x00 前言 短连接(short connnection)是相对于长连接而言的概念,指的是在数据传送过程中,只在需要发送数据时,才去建立一个连接,数据发送完成后,则断开此连接,即每次连接只完成一 ...
- Linux应急响应(一):SSH暴力破解
0x00 前言 SSH 是目前较可靠,专为远程登录会话和其他网络服务提供安全性的协议,主要用于给远程登录会话数据进行加密,保证数据传输的安全.SSH口令长度太短或者复杂度不够,如仅包含数字,或仅包 ...
- 最全Linux应急响应技巧 【转】
概述 Linux环境下处理应急响应事件往往会更加的棘手,因为相比于Windows,Linux没有像Autorun.procexp这样的应急响应利器,也没有统一的应急响应处理流程.所以,这篇文章将会对L ...
- Linux应急响应基础
文件排查 敏感目录文件分析 tmp目录 命令目录 /usr/bin /usr/sbin 开机启动项 /etc/init.d /etc/init.d是/etc/rc.d/init.d的软链接 文件时间 ...
- Linux应急响应入侵排查思路
0x00 前言 当企业发生黑客入侵.系统崩溃或其它影响业务正常运行的安全事件时,急需第一时间进行处理,使企业的网络信息系统在最短时间内恢复正常工作,进一步查找入侵来源,还原入侵事故过程,同时给出解 ...
- Linux应急响应思路详谈
一.主机篇: 1.自动化初筛,建议使用RootkitHunter (1)安装 $sudo wget https://jaist.dl.sourceforge.net/project/rkhunter/ ...
- Linux应急响应姿势浅谈
一.前记 无论是甲方还是乙方的同学,应急响应可能都是家常便饭,你可能经常收到如下反馈: 运维同事 --> 服务器上存在可疑进程,系统资源占用高: 网络同事 --> 监控发现某台服务器对外大 ...
随机推荐
- Redis配置文件所在位置
更新记录 2022年6月13日 发布. Windows系统 Redis 配置文件位于 Redis 安装目录下文件名为 redis.conf 注意:Windows系统下名为 redis.windows. ...
- 编写一个kubernetes controller
Overview 根据Kuberneter文档对Controller的描述,Controller在kubernetes中是负责协调的组件,根据设计模式可知,controller会不断的你的对象(如Po ...
- pytorch初学
(pytorch_gpu) D:\pytorch-text>pythonPython 3.7.9 (default, Aug 31 2020, 17:10:11) [MSC v.1916 64 ...
- SAP PP- OPK8生产订单打印 配置Smart form.
OPK8 正常情况下是不可以配置Smart form 的 OPK8进入工单打印配置界面,选择Forms, 你会发现只有Script form 和PDF form(Adobe form)可选的,没有配置 ...
- NC24325 [USACO 2012 Mar S]Flowerpot
NC24325 [USACO 2012 Mar S]Flowerpot 题目 题目描述 Farmer John has been having trouble making his plants gr ...
- 021(Keywords Search)(AC自动机)
题目:http://ybt.ssoier.cn:8088/problem_show.php?pid=1479 题目思路:一道AC自动机的模板题 备注:还不会字典树和KMP的尽早回去重修 如果让你在一篇 ...
- Redis如何实现多可用区?
在如今的业务场景下,高可用性要求越来越高,核心业务跨可用区已然成为标配.腾讯云数据库高级工程师刘家文结合腾讯云数据库的内核实战经验,给大家分享Redis是如何实现多可用区,内容包含Redis主从版.集 ...
- 10道不得不会的JavaEE面试题
10道不得不会的 JavaEE 面试题 我是 JavaPub,专注于面试.副业,技术人的成长记录. 以下是 JavaEE 面试题,相信大家都会有种及眼熟又陌生的感觉.看过可能在短暂的面试后又马上忘记了 ...
- NIO.2中Path、 Paths、Files类的使用
- Windows安装face_recognition
安装提供的python和cmake,最好都添加一下环境变量 安装dlib,pip install dlib-19.7.0-cp36-cp36m-win_amd64.whl 安装face_recogni ...