
在 Flask 项目中解决 CSRF 攻击
#转载请留言联系
1. CSRF是什么?
CSRF全拼为Cross Site Request Forgery,译为跨站请求伪造。CSRF指攻击者盗用了你的身份,以你的名义发送恶意请求。包括:以你名义发送邮件,发消息,盗取你的账号,甚至于购买商品,虚拟货币转账......- 造成的问题:个人隐私泄露以及财产安全。
2.CSRF攻击示意图
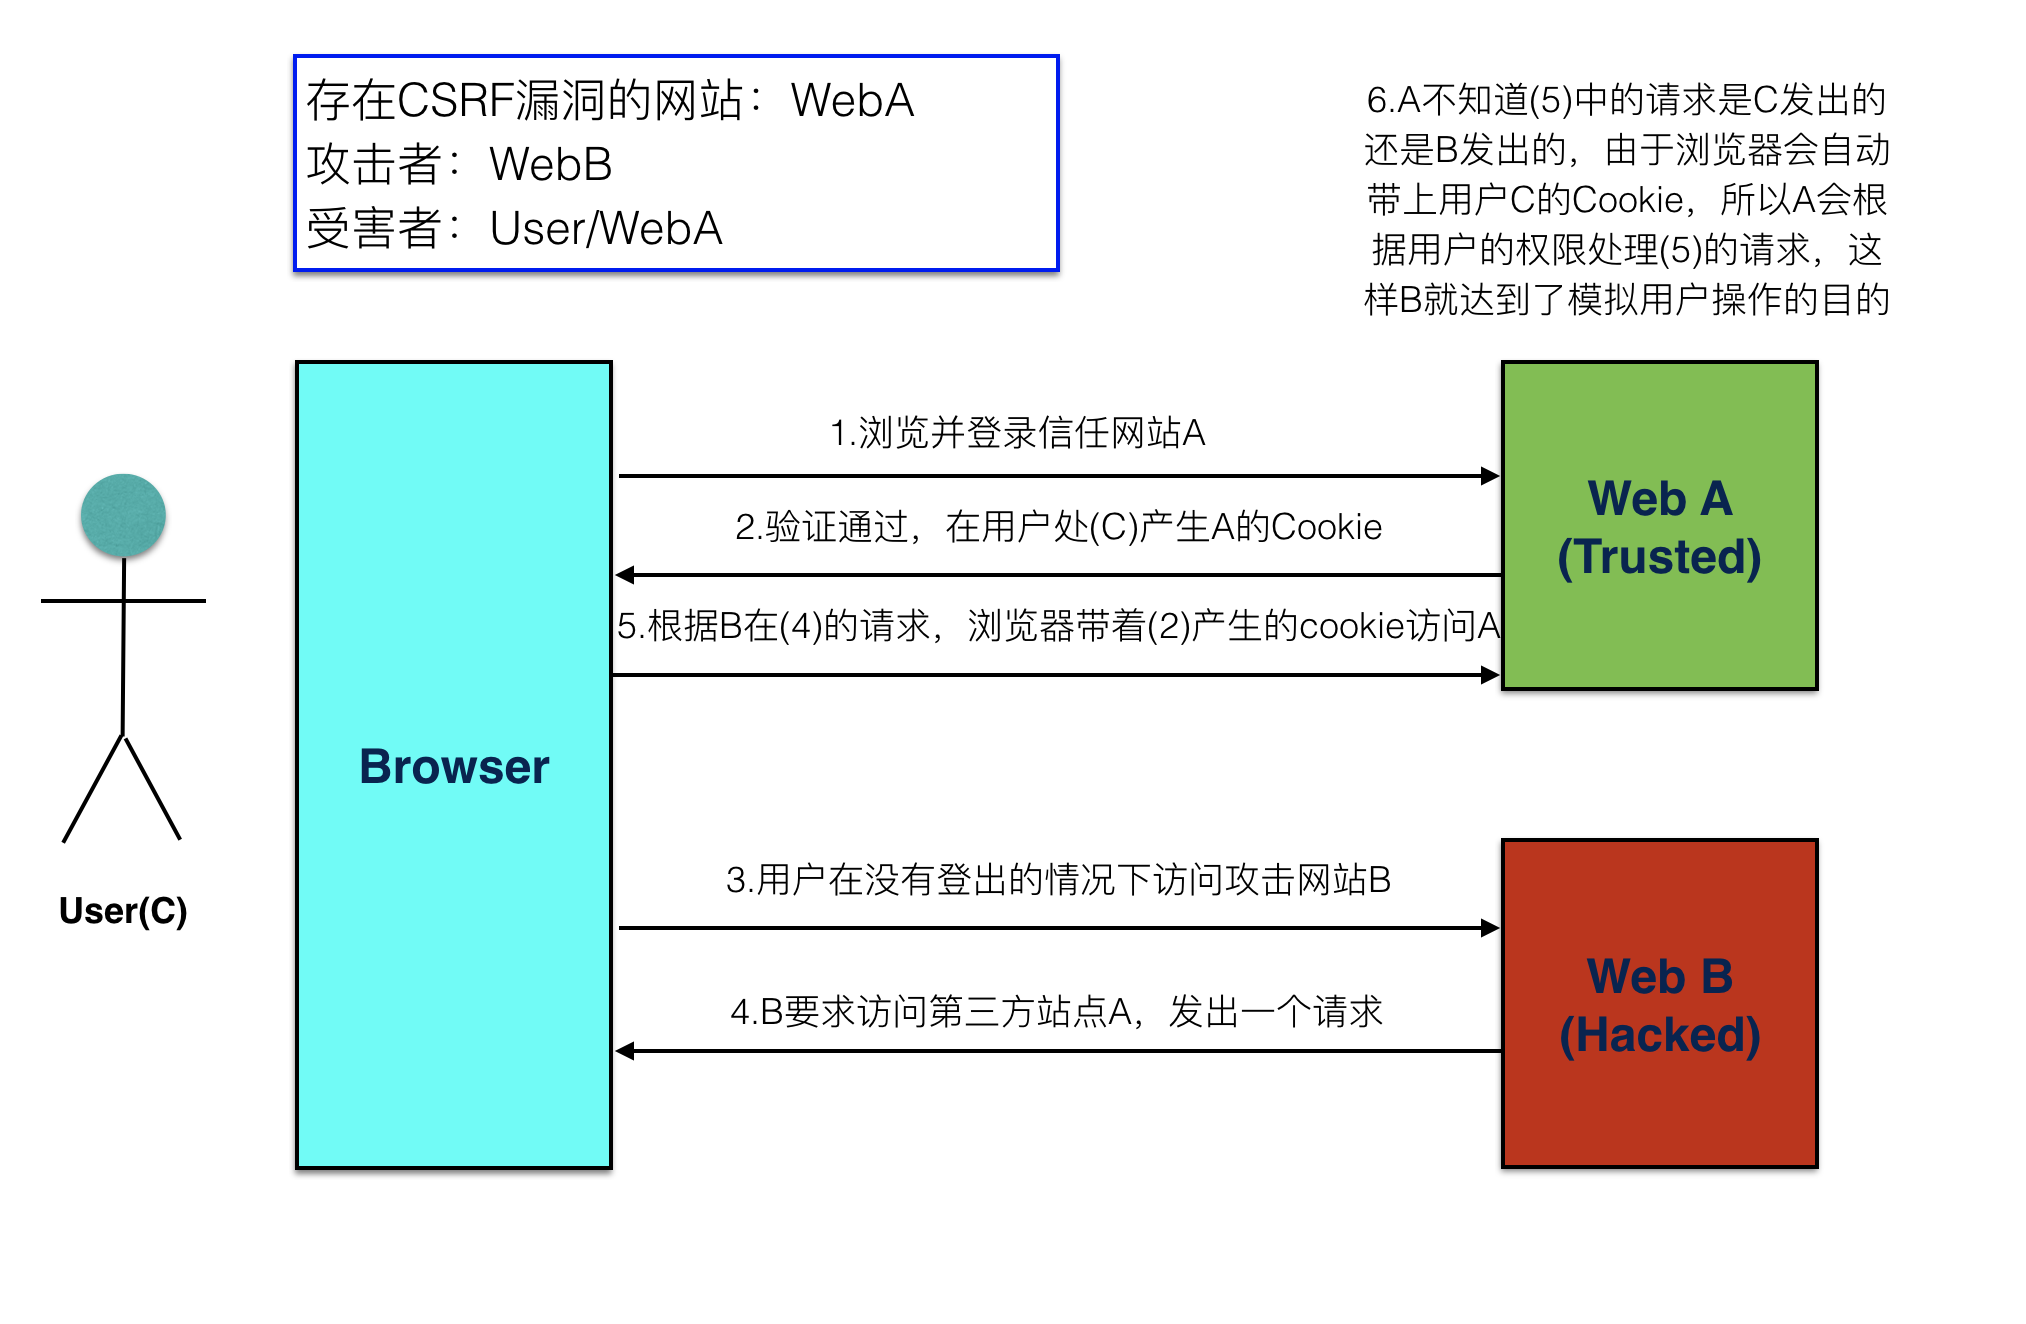
原理其实很简单。举个简单的例子。A是一个很有钱的人,B是专门帮人托管钱的人,相当于银行的角色,C是偷窃者。A和B约定,有人叫你给钱你就给钱。A把钱放在B那里。平时A就去问B拿钱,B就直接给钱给他。某一天,C也问一下B拿钱,B也直接给钱给C了,C这时候就相当于偷了A的钱。这就是csrf的攻击原理。
解决办法的原理也很简单,就是A和B约定一下暗号,C来问B拿钱时,对不上暗号,自然就拿不到钱了。
3.代码
(1)模拟CSRF攻击
(2)阻止CSRF攻击
(3)用 flask 的flask_wtf 模板实现阻止 CSRF 攻击
(1)(2)代码保存在:https://github.com/chichungceng/CSRF
有兴趣可以看看
(3)比较简单,代码如下:
from flask import Flask

from flask import render_template

from flask.ext.wtf import CSRFProtect

app = Flask(__name__)

app.secret_key = "436fs3424123+=)%$$#l54,5"    # 随便写

# 让当前flask应用激活csrf防范机制

CSRFProtect(app)

@app.route('/')

def index():

    return render_template('transfer.html')

if __name__ == '__main__':

    app.run(debug=True, port=8000)
然后在表单里面加入一句语句就行了。
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <title>Title</title>

</head>

<body>

    <form action="">

        <input type="hidden" name="csrf_token" value="{{csrf_token()}}">    <--这一句

    </form>

</body>

</html>
这样操作后就可以自动增加 token 了,比较轻松。
在 Flask 项目中解决 CSRF 攻击的更多相关文章
- flask总结05(在 Flask 项目中解决 CSRF 攻击)
一:安装 flask_wtf pip install flask_wtf 二:设置应用程序的 secret_key,用于加密生成的 csrf_token 的值 # session加密的时候已经配置过了 ...
- day94:flask:Jinjia2模板引擎&flask中的CSRF攻击&Flask-SQLAlchemy的创建模型类和基本的增删改查
目录 1.Jinjia2模板引擎 1.Jinjia2加载模板并传递数据到模板中 2.Jinjia2的模板语句 3.模板中特有的变量和函数 4.模板中内置的过滤器 5.自定义过滤器 6.模板继承 2.在 ...
- Flask项目中使用mysql数据库启动项目是发出警告
Flask项目中使用mysql数据库启动项目是发出警告: Warning: (1366, "Incorrect string value: '\xD6\xD0\xB9\xFA\xB1\xEA ...
- Spring MVC中防止csrf攻击
Spring MVC中防止csrf攻击的拦截器示例 https://blog.csdn.net/qq_40754259/article/details/80510088 Spring MVC中的CSR ...
- 转 mvc项目中,解决引用jquery文件后智能提示失效的办法
mvc项目中,解决用Url.Content方法引用jquery文件后智能提示失效的办法 这个标题不知道要怎么写才好, 但是希望文章的内容对大家有帮助. 场景如下: 我们在用开发开发程序的时候,经常 ...
- Flask项目中整合各组件
一.介绍 主要介绍flask_sqlalchemy.flask_script.flask_migrate这三个组件该如何整合到flask项目中,以及如何使用. # 安装组件 pip3 install ...
- Node.js 项目中解决 SQL 注入和 XSS 攻击
1.SQL 注入 SQL 注入,一般是通过把 SQL 命令插入到 Web 表单提交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的 SQL 命令. SQL 注入示例 在登录界面,后端会根 ...
- 结合manage.py,在flask项目中使用websocket模块--- flask-socketio
前言: - 为什么我要使用 flask-socketio模块,而不是flask-sockets? - 因为flask-socketio与前端流行的websocket库socke ...
- Flask基础(17)-->防止 CSRF 攻击
CSRF CSRF全拼为Cross Site Request Forgery,译为跨站请求伪造. CSRF指攻击者盗用了你的身份,以你的名义发送恶意请求. 包括:以你名义发送邮件,发消息,盗取你的账号 ...
随机推荐
- activity堆栈式管理
package com.chinaCEB.cebActivity.utils; import java.util.Stack; import android.app.Activity; import ...
- border与background定位
1.background定位的局限 只能相对于左上角数值定位,不能相对于右下 即background-position默认相对于左上方定位的 2.怎样让图片相对于右下角? background-pos ...
- Windows系统搭建Mysql Cluster集群
简单介绍一下MySQL集群涉及的三种节点: 管理节点(也可以称管理服务器)是整个集群环境的核心,类似于集群中起调度作用的枢纽,由它来负责管理其它节点(数据节点和SQL节点)的开启.关闭或重启某 ...
- 程序员最值得听的歌曲TOP10
No.10 一剪梅 费玉清 - 玉笛公子 <一剪梅>是1984年台湾同名电视剧的片头曲,原唱为林禹胜,经典版本由费玉清演唱,后又成为2009年霍建华.吕一主演电视剧<新一剪梅&g ...
- Pascal “熊猫烧香”(骗人的)
Pascal仿熊猫烧香病毒,慎用 program japussy;useswindows, sysutils, classes, graphics, shellapi{, registry};cons ...
- Percona-Tookit工具包之pt-slave-find
Preface If we want to check out how many slaves in our replication environment.We can execut ...
- 测试基础面试题 + SQL 面试题(选择题有部分答案,难度:低)
测试基础面试题 + SQL 面试题(选择题有部分答案,难度:低) 答案: .A .C .C .A .A .D
- Oracle 学习----:查看当前时间与Sqlserver语句不一样了
oracle:select sysdate from dual sqlserver: select getdate() ---------------------试试这个--------------- ...
- 剑指offer-从尾到头打印链表03
class Solution: # 返回从尾部到头部的列表值序列,例如[1,2,3] def printListFromTailToHead(self, listNode): # write code ...
- Linux 文本对比 diff 命令详解(整理)
diff 命令详解 1.概述 windows系统下面就有不错的文本对比工具可以使用,例如常用的Beyond Compare,WinMerge都是图形界面的比较工具而且使用非常方便,如果你仅仅是在win ...