
Flask基础(17)-->防止 CSRF 攻击
CSRF
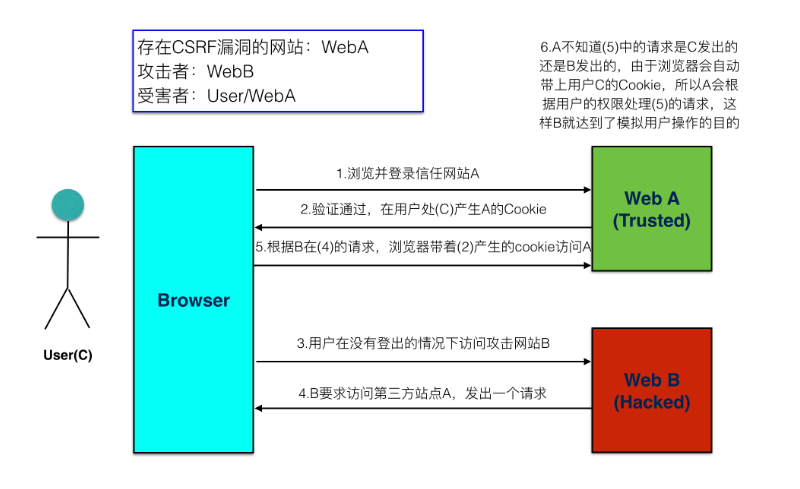
CSRF全拼为Cross Site Request Forgery,译为跨站请求伪造。CSRF指攻击者盗用了你的身份,以你的名义发送恶意请求。- 包括:以你名义发送邮件,发消息,盗取你的账号,甚至于购买商品,虚拟货币转账......
- 造成的问题:个人隐私泄露以及财产安全。
CSRF攻击示意图
- 客户端访问服务器时没有同服务器做安全验证
防止 CSRF 攻击
步骤
- 在客户端向后端请求界面数据的时候,后端会往响应中的 cookie 中设置 csrf_token 的值
- 在 Form 表单中添加一个隐藏的的字段,值也是 csrf_token
- 在用户点击提交的时候,会带上这两个值向后台发起请求
- 后端接受到请求,以会以下几件事件:
- 从 cookie中取出 csrf_token
- 从 表单数据中取出来隐藏的 csrf_token 的值
- 进行对比
- 如果比较之后两值一样,那么代表是正常的请求,如果没取到或者比较不一样,代表不是正常的请求,不执行下一步操作
那么下面我们用一个代码案例进行演示一下:防止CSRF攻击的代码示例(如果想测试没有CSRF预防的情况,可以在代码里直接更改即可:即去掉转账视图crsf_token验证功能即可)
CRSF_test.py(视图页面)
from flask import Flask, render_template, make_response

from flask import redirect

from flask import request

from flask import url_for

import os,base64

app = Flask(__name__)

# 生成 csrf_token 函数

def generate_csrf():

    return bytes.decode(base64.b64encode(os.urandom(48)))

@app.route('/login', methods=["POST", "GET"])

def login():

    if request.method == "POST":

        # 取到表单中提交上来的参数

        username = request.form.get("username")

        password = request.form.get("password")

        if not all([username, password]):

            print('用户名或密码错误')

        else:

            print(username, password)

            if username == 'laowang' and password == '':

                # 状态保持,设置用户名到cookie中表示登录成功

                response = redirect(url_for('transfer'))

                response.set_cookie('username', username)

                return response

            else:

                print('密码错误')

    return render_template('login_test.html')

@app.route('/transfer', methods=["POST", "GET"])

def transfer():

    # 从cookie中取到用户名

    username = request.cookies.get('username', None)

    # 如果没有取到,代表没有登录

    if not username:

        return redirect(url_for('login'))

    if request.method == "POST":

        to_account = request.form.get("to_account")

        money = request.form.get("money")

        # 取出表单中的 csrf_token

        form_csrf_token = request.form.get("csrf_token")

        # 取出 cookie 中的 csrf_token

        cookie_csrf_token = request.cookies.get("csrf_token")

        # 进行对比

        if cookie_csrf_token != form_csrf_token:

            return 'token校验失败,非法操作'

        print('假装执行转操作,将当前登录用户的钱转账到指定账户')

        return '转账 %s 元到 %s 成功' % (money, to_account)

    # 渲染转换页面

        # 生成 csrf_token 的值

    csrf_token = generate_csrf()

    # 渲染转换页面,传入 csrf_token 到模板中

    response = make_response(render_template('transfer_test.html', csrf_token=csrf_token))

    # 设置csrf_token到cookie中,用于提交校验

    response.set_cookie('csrf_token', csrf_token)

    return response

if __name__ == '__main__':

    app.run(debug=True, port=9000)
login.test.py(登录模板页面)
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <title>登录</title>

</head>

<body>

<h1>我是网站A,登录页面</h1>

<form method="post">

    <label>用户名:</label><input type="text" name="username" placeholder="请输入用户名"><br/>

    <label>密码:</label><input type="password" name="password" placeholder="请输入密码"><br/>

    <input type="submit" value="登录">

</form>

</body>

</html>
transfer_test.py(转账模板页面)
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <title>转账</title>

</head>

<body>

<h1>我是网站A,转账页面</h1>

<form method="post">

    <input type="hidden" name="csrf_token" value="{{ csrf_token }}">

    <label>账户:</label><input type="text" name="to_account" placeholder="请输入要转账的账户"><br/>

    <label>金额:</label><input type="number" name="money" placeholder="请输入转账金额"><br/>

    <input type="submit" value="转账">

</form>

</body>

</html>
下面是进行CSRF攻击的恶意网站(俗称钓鱼网站):hack_test.py(视图页)
from flask import Flask

from flask import render_template

app = Flask(__name__)

@app.route('/hongbao')

def index():

    return render_template('hack_test.html')

if __name__ == '__main__':

    app.run(debug=True, port=8000)
hack_test.py(模板页)
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <title>Title</title>

</head>

<body>

<h1>我是网站B</h1>

<form method="post" action="http://127.0.0.1:9000/transfer">

    <input type="hidden" name="to_account" value="999999">

    <input type="hidden" name="money" value="190000" hidden>

    <input type="submit" value="点击领取优惠券">

</form>

</body>

</html>
以上代码亲测有效,如有问题或者建议,欢迎在下面留言☺☺☺

Flask基础(17)-->防止 CSRF 攻击的更多相关文章
- 在 Flask 项目中解决 CSRF 攻击
#转载请留言联系 1. CSRF是什么? CSRF全拼为Cross Site Request Forgery,译为跨站请求伪造. CSRF指攻击者盗用了你的身份,以你的名义发送恶意请求.包括:以你名义 ...
- flask总结05(在 Flask 项目中解决 CSRF 攻击)
一:安装 flask_wtf pip install flask_wtf 二:设置应用程序的 secret_key,用于加密生成的 csrf_token 的值 # session加密的时候已经配置过了 ...
- Flask模拟实现CSRF攻击
CSRF CSRF全拼为Cross Site Request Forgery,译为跨站请求伪造. CSRF指攻击者盗用了你的身份,以你的名义发送恶意请求. 包括:以你名义发送邮件,发消息,盗取你的账号 ...
- day94:flask:Jinjia2模板引擎&flask中的CSRF攻击&Flask-SQLAlchemy的创建模型类和基本的增删改查
目录 1.Jinjia2模板引擎 1.Jinjia2加载模板并传递数据到模板中 2.Jinjia2的模板语句 3.模板中特有的变量和函数 4.模板中内置的过滤器 5.自定义过滤器 6.模板继承 2.在 ...
- 19、Flask实战第19天:CSRF攻击与防御
CSRF攻击原理 网站是通过cookie来实现登录功能的.而cookie只要存在浏览器中,那么浏览器在访问这个cookie的服务器的时候,就会自动的携带cookie信息到服务器上去.那么这时候就存在一 ...
- python web框架Flask——csrf攻击
CSRF是什么? (Cross Site Request Forgery, 跨站域请求伪造)是一种网络的攻击方式,它在 2007 年曾被列为互联网 20 大安全隐患之一,也被称为“One Click ...
- XSS攻击 && CSRF攻击 基础理解
一个网站,不管多么的帅气,多么的风骚,如果你不安全,那始终都是一个弟弟啊~ 今天又看了下XSS和CSRF攻击的文章,我也想发点什么普及下大家的安全意识,毕竟作为一名拥有伟大梦想的程序员,基本的安全意识 ...
- flask提交表单验证不通过,以及CSRF攻击原理
学习表单的问题1. 提交表单时怎么都无法验证通过 记录一下,自己的学习bug,主要是因为在模板中书写渲染的语句时,把CSRF的字段名写错了. 因为在模板中书写一些语句是没有提示的,自己手动敲代码容易出 ...
- Flask【第2篇】:Flask基础
Flask基础 知识点回顾 1.flask依赖wsgi,实现wsgi的模块:wsgiref,werkzeug,uwsgi 2.实例化Flask对象,里面是有参数的 app = Flask(__name ...
随机推荐
- 转载-springboot缓存开发
转载:https://www.cnblogs.com/wyq178/p/9840985.html 前言:缓存在开发中是一个必不可少的优化点,近期在公司的项目重构中,关于缓存优化了很多点,比如在加载 ...
- 2019dx#7
Solved Pro.ID Title Ratio(Accepted / Submitted) 1001 A + B = C 10.48%(301/2872) 1002 Bracket Seq ...
- 洛谷P1169 [ZJOI2007]棋盘制作 悬线法 动态规划
P1169 [ZJOI2007]棋盘制作 (逼着自己做DP 题意: 给定一个包含0,1的矩阵,求出一个面积最大的正方形矩阵和长方形矩阵,要求矩阵中相邻两个的值不同. 思路: 悬线法. 用途: 解决给定 ...
- HDU 4565 So Easy! 广义斐波拉数 数论 (a+sqrt(b))^n%mod 模板
So Easy! Time Limit: 2000/1000 MS (Java/Others) Memory Limit: 32768/32768 K (Java/Others)Total Su ...
- codeforces 768 B. Code For 1(二分)
题目链接:http://codeforces.com/contest/768/problem/B 题意:给你一个数n和区间l,r,每次都能把任意数拆成n/2,n%2,n/2三个数,直到变成0和1,问区 ...
- 对JDBC的使用理解
JDBC,即Java连接数据库,是java针对数据库操作的一套API,使用JDBC对数据库进行操作时分为以下几步: 1.加载数据库驱动类 Class.forName("com.mysql.j ...
- myslq5.7安装以及root密码找回
一.mysql安装 创建用户和用户组: groupadd mysqluseradd -g mysql mysql -s /sbin/nologin 解压压缩文件并创建软链接 tar -xvf mysq ...
- Go语言标准库之strconv
Go语言中strconv包实现了基本数据类型和其字符串表示的相互转换. strconv包 strconv包实现了基本数据类型与其字符串表示的转换,主要有以下常用函数: Atoi().Itia().pa ...
- Redis的那些最常见面试问题(转)
Redis的那些最常见面试问题 1.什么是redis? Redis 是一个基于内存的高性能key-value数据库. 2.Reids的特点 Redis本质上是一个Key-Value类型 ...
- length属性、length()方法和size()的方法的区别
JAVA 1. length属性是针对Java中的数组来说的,要求数组的长度可以用其length属性: 2.length()方法是针对字符串来说的,要求一个字符串的长度就要用到它的length()方法 ...