
Spring Security 介绍
Spring Security介绍
- 开源
- 提供企业级的安全认证和授权
Spring安全拦截器
认证管理器
认证模式
Basic
HTTP 1.0中使用的认证方法,使用用户名和密码Base64编码的方式
浏览器弹出对话框,用户输入用户名和密码,加入头部
无状态
安全性不足
Digest
解决安全性问题
浏览器对用户名和密码请求方法,URL等进行MD5运算,发送到服务器
服务器获取到用户名密码,请求方法,URL等MD5运算,查看是否相等
安全性问题依然存在
X.509
访问决策管理器
运行身份管理器
常用权限拦截器
Spring-Security拦截器链流程图
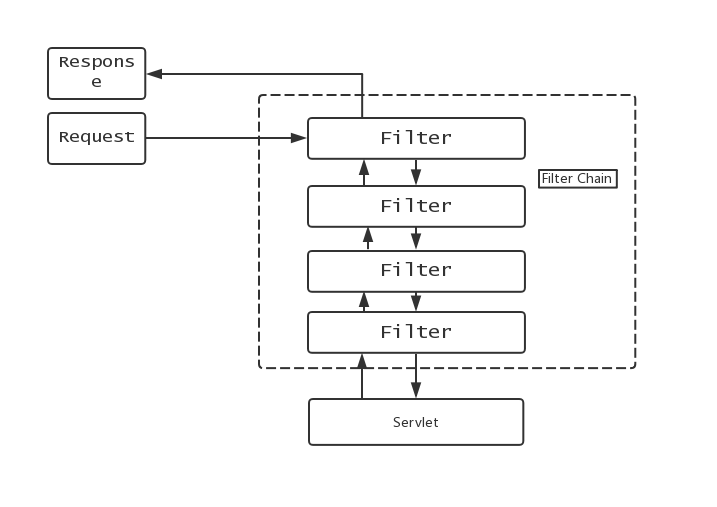
介绍几个常用的Filter
SecurityContextPersistenceFilter
基于ThreadLocal
LogoutFilter
发送注销请求时,清空用户的session,cookie,重定向
AbstractAuthenticationProcessingFilter
用户登录的请求
DefaultLoginPageGeneratingFilter
生成登录页面
BasicAuthencationFilter
SecurityContextHolderAwareRequestFilter
包装,提供额外的数据
RememberMeAuthemticationFilter
提供RememberMe功能,当cookie中存在rememberme时,登录成功后生成唯一cookie
ExceptionTranlationFilter
请求到对应的页面,响应异常
ExceptionTranslationFilter异常处理过滤器,该过滤器用来处理在系统认证授权过程中抛出的异常(也就是下一个过滤器
FilterSecurityInterceptor),主要是 处理AuthenticationException和AccessDeniedExceptionSessionManagerFilter
FilterSecurityInterceptor(授权)
用户没有登录,抛出未登录异常
用户登录,但是没有权限访问该资源,抛出拒绝访问的异常
用户登录,有权限,则放行
此过滤器为认证授权过滤器链中最后一个过滤器,该过滤器之后就是请求真正的 服务
Filter如何执行
FilterChainProxy会按照顺序调用一组Filter,完成授权验证
请求首先经过Servlet Filter链,这里面包含6个Filter

可以看到如下的一个Filter
ApplicationFilterConfig[name=springSecurityFilterChain, filterClass=org.springframework.boot.web.servlet.DelegatingFilterProxyRegistrationBean$1]
这个就是Spring Security Filter的入口,它的类型是DelegationFilterProxy
那么,这个DelegationFilterProxy到底执行了什么样的操作呢?可以简单看一下源码
重点看一下部分的源码:
public class DelegatingFilterProxy extends GenericFilterBean {

    // 类中的属性

    @Nullable

	private String contextAttribute;

	@Nullable

	private WebApplicationContext webApplicationContext;

	@Nullable

	private String targetBeanName;

	private boolean targetFilterLifecycle = false;

    /**

    * 重点在于这个属性

    */

	@Nullable

	private volatile Filter delegate;

	private final Object delegateMonitor = new Object();

    @Override

	public void doFilter(ServletRequest request, ServletResponse response, FilterChain filterChain)

			throws ServletException, IOException {

		// Lazily initialize the delegate if necessary.

		Filter delegateToUse = this.delegate;

		if (delegateToUse == null) {

			synchronized (this.delegateMonitor) {

				delegateToUse = this.delegate;

				if (delegateToUse == null) {

					WebApplicationContext wac = findWebApplicationContext();

					if (wac == null) {

						throw new IllegalStateException("No WebApplicationContext found: " +

								"no ContextLoaderListener or DispatcherServlet registered?");

					}

					delegateToUse = initDelegate(wac);

				}

				this.delegate = delegateToUse;

			}

		}

		// Let the delegate perform the actual doFilter operation.

		invokeDelegate(delegateToUse, request, response, filterChain);

	}

    // .......

    /**

	 * Initialize the Filter delegate, defined as bean the given Spring

	 * application context.

	 * <p>The default implementation fetches the bean from the application context

	 * and calls the standard {@code Filter.init} method on it, passing

	 * in the FilterConfig of this Filter proxy.

	 * @param wac the root application context

	 * @return the initialized delegate Filter

	 * @throws ServletException if thrown by the Filter

	 */

	protected Filter initDelegate(WebApplicationContext wac) throws ServletException 	{

		String targetBeanName = getTargetBeanName();

		Assert.state(targetBeanName != null, "No target bean name set");

		Filter delegate = wac.getBean(targetBeanName, Filter.class);

		if (isTargetFilterLifecycle()) {

			delegate.init(getFilterConfig());

		}

		return delegate;

	}

    // 调用delegate的doFilter方法

    protected void invokeDelegate(

			Filter delegate, ServletRequest request, ServletResponse response, FilterChain filterChain)

			throws ServletException, IOException {

		delegate.doFilter(request, response, filterChain);

	}

}
根据以上代码的注释我们可以看出大概的执行流程
那类中的Filter delegate是什么呢?断点调式运行可以找到以下东西
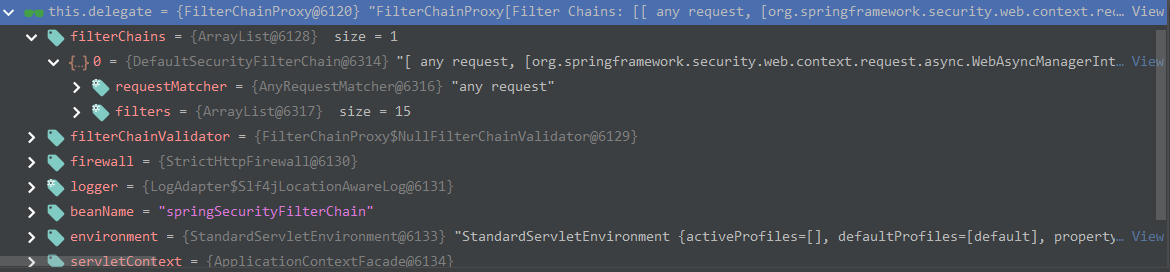
这是Spring Security 提供的一个FilterChainProxy,关注其中的关键源码
public class FilterChainProxy extends GenericFilterBean {

    // 包含一组SecurityFilterChain

    private List<SecurityFilterChain> filterChains;

    @Override

	public void doFilter(ServletRequest request, ServletResponse response,

			FilterChain chain) throws IOException, ServletException {

		boolean clearContext = request.getAttribute(FILTER_APPLIED) == null;

		if (clearContext) {

			try {

				request.setAttribute(FILTER_APPLIED, Boolean.TRUE);

				doFilterInternal(request, response, chain);

			}

			finally {

				SecurityContextHolder.clearContext();

				request.removeAttribute(FILTER_APPLIED);

			}

		}

		else {

			doFilterInternal(request, response, chain);

		}

	}

	private void doFilterInternal(ServletRequest request, ServletResponse response,

			FilterChain chain) throws IOException, ServletException {

		FirewalledRequest fwRequest = firewall

				.getFirewalledRequest((HttpServletRequest) request);

		HttpServletResponse fwResponse = firewall

				.getFirewalledResponse((HttpServletResponse) response);

        // 根据请求获取匹配的一组Filter

        // 这里返回的Filter就是上述的那些AuthenticationFilter,比如UsernamePasswordAuthenticationFilter

		List<Filter> filters = getFilters(fwRequest);

		if (filters == null || filters.size() == 0) {

			if (logger.isDebugEnabled()) {

				logger.debug(UrlUtils.buildRequestUrl(fwRequest)

						+ (filters == null ? " has no matching filters"

								: " has an empty filter list"));

			}

			fwRequest.reset();

			chain.doFilter(fwRequest, fwResponse);

			return;

		}

		VirtualFilterChain vfc = new VirtualFilterChain(fwRequest, chain, filters);

		vfc.doFilter(fwRequest, fwResponse);

	}

    /**

	 * Returns the first filter chain matching the supplied URL.

	 *

	 * @param request the request to match

	 * @return an ordered array of Filters defining the filter chain

	 */

	private List<Filter> getFilters(HttpServletRequest request) {

		for (SecurityFilterChain chain : filterChains) {

			if (chain.matches(request)) {

				return chain.getFilters();

			}

		}

		return null;

	}

}
到此,我们可以总结出如下的流程图:

Spring Security 介绍的更多相关文章
- Spring Security 介绍与Demo
一.Spring Security 介绍 Spring Security 是针对Spring项目的安全框架,也是Spring Boot底层安全模块的默认技术选型.我们仅需引入spring-boot-s ...
- Spring Security安全框架入门篇
一.Spring Security相关概念 1.1..Spring Security介绍: Spring Security是一个能够为基于Spring的企业应用系统提供声明式的安全访问控制解决方案的安 ...
- Spring Security +Oauth2 +Spring boot 动态定义权限
Oauth2介绍:Oauth2是为用户资源的授权定义了一个安全.开放及简单的标准,第三方无需知道用户的账号及密码,就可获取到用户的授权信息,并且这是安全的. 简单的来说,当用户登陆网站的时候,需要账号 ...
- 「快学springboot」集成Spring Security实现鉴权功能
Spring Security介绍 Spring Security是Spring全家桶中的处理身份和权限问题的一员.Spring Security可以根据使用者的需要定制相关的角色身份和身份所具有的权 ...
- SpringBoot集成Spring Security
1.Spring Security介绍 Spring security,是一个强大的和高度可定制的身份验证和访问控制框架.它是确保基于Spring的应用程序的标准 --来自官方参考手册 Spring ...
- Java安全框架(一)Spring Security
Java安全框架(一)Spring Security 文章主要分三部分 1.Spring Security的架构及核心组件:(1)认证:(2)权限拦截:(3)数据库管理:(4)权限缓存:(5)自定 ...
- 权限管理3-整合Spring Security
一.Spring Security介绍 1.框架介绍 Spring 是一个非常流行和成功的 Java 应用开发框架.Spring Security 基于 Spring 框架,提供了一套 Web 应用安 ...
- Spring Security探究之路之开始
前言 在Spring Security介绍中,我们分析到了根据请求获取匹配的SecurityFilterChain,这个类中包含了一组Filter 接下来我们从这些Filter开始探究之旅 Sprin ...
- Spring Security 与 OAuth2 介绍
个人 OAuth2 全部文章 Spring Security 与 OAuth2(介绍):https://www.jianshu.com/p/68f22f9a00ee Spring Security 与 ...
随机推荐
- sqlserver - 某字段数据为json串, 获取该json串里的值 的详细方法
1.前言 某字段的数据为json 但是我想只获取里面的某一个值,该怎么操作? 2.笔记 (1)用 JSON_VALUE(参数1,参数2)函数 ,有两个参数, (2)参数1 为 列名 ,参数2 为 js ...
- Go语言中各种数据格式转换
Go语言各种数据类型格式转换 package main import ( "encoding/json" "fmt" "reflect" & ...
- 虚拟机上CentOS7网络配置
如果图片损坏:点击链接:https://www.toutiao.com/i6493449418249863693/ 设置网络 首先打开虚拟网络编辑器 权限打开 选择NAT模式,设置IP 应用确定之后, ...
- 面试官问,Redis 是单线程还是多线程?我懵了
我们平时看到介绍 Redis 的文章,都会说 Redis 是单线程的.但是我们学习的时候,比如 Redis 的 bgsave 命令,它的作用是在后台异步保存当前数据库的数据到磁盘,那既然是异步了,肯定 ...
- HttpServer: 基于IOCP模型且集成Openssl的轻量级高性能web服务器
2021年4月写过一个轻量级的web服务器HttpServer,见文章: <HttpServer:一款Windows平台下基于IOCP模型的高并发轻量级web服务器>,但一直没有时间添加O ...
- 《剑指offer》面试题29. 顺时针打印矩阵
问题描述 输入一个矩阵,按照从外向里以顺时针的顺序依次打印出每一个数字. 示例 1: 输入:matrix = [[1,2,3],[4,5,6],[7,8,9]] 输出:[1,2,3,6,9,8,7,4 ...
- Golang单元测试框架整理
目录 一.单元测试是什么 二.单元测试的意义 三.Golang单元测试框架 3.1 Golang内置testing包 3.1.1 简单的测试 3.1.2 Benchmark 基准测试 3.1.3 运行 ...
- Servlet监听器统计网站在线人数
本节我们利用 Servlet 监听器接口,完成一个统计网站在线人数的案例.当一个用户登录后,显示欢迎信息,同时显示出当前在线人数和用户名单.当用户退出登录或 Session 过期时,从在线用户名单中删 ...
- 学习axios必知必会(1)~axios基本介绍、axios配置、json-server接口模拟工具
一.axios基本介绍 1.axios(前端最流行的 ajax 请求库) 特点: ① 基于 xhr + promise 的异步 ajax 请求库 ② 浏览器端/node 端都可以使用 ③ 支持请求/响 ...
- SpingMVC注解式开发-处理器方法的参数(形参request等)
HttpServletRequest HttpServletResponse HttpSession 请求中所携带的请求参数