
CVE-2012-0774:Adobe Reader TrueType 字体整数溢出漏洞调试分析
0x01 TrueType 字体
- TTF 字体是 Apple 和 Microsoft 两家公司共同推出的字体格式,现在已经广泛的运用于 Windows 操作系统,其中 PDF 文档也可以嵌入 TTF 字体,该漏洞的成因是由于在运行 TTF - glyf 表中的图元指令时没有对传入的数据做严格的过滤,导致整数溢出,经过利用之后可以执行任意代码
- 这个就是 POC 文件当中嵌入的 TTF 字体文件,经过 PdfStreamDumper 提取过后,可用工具查看
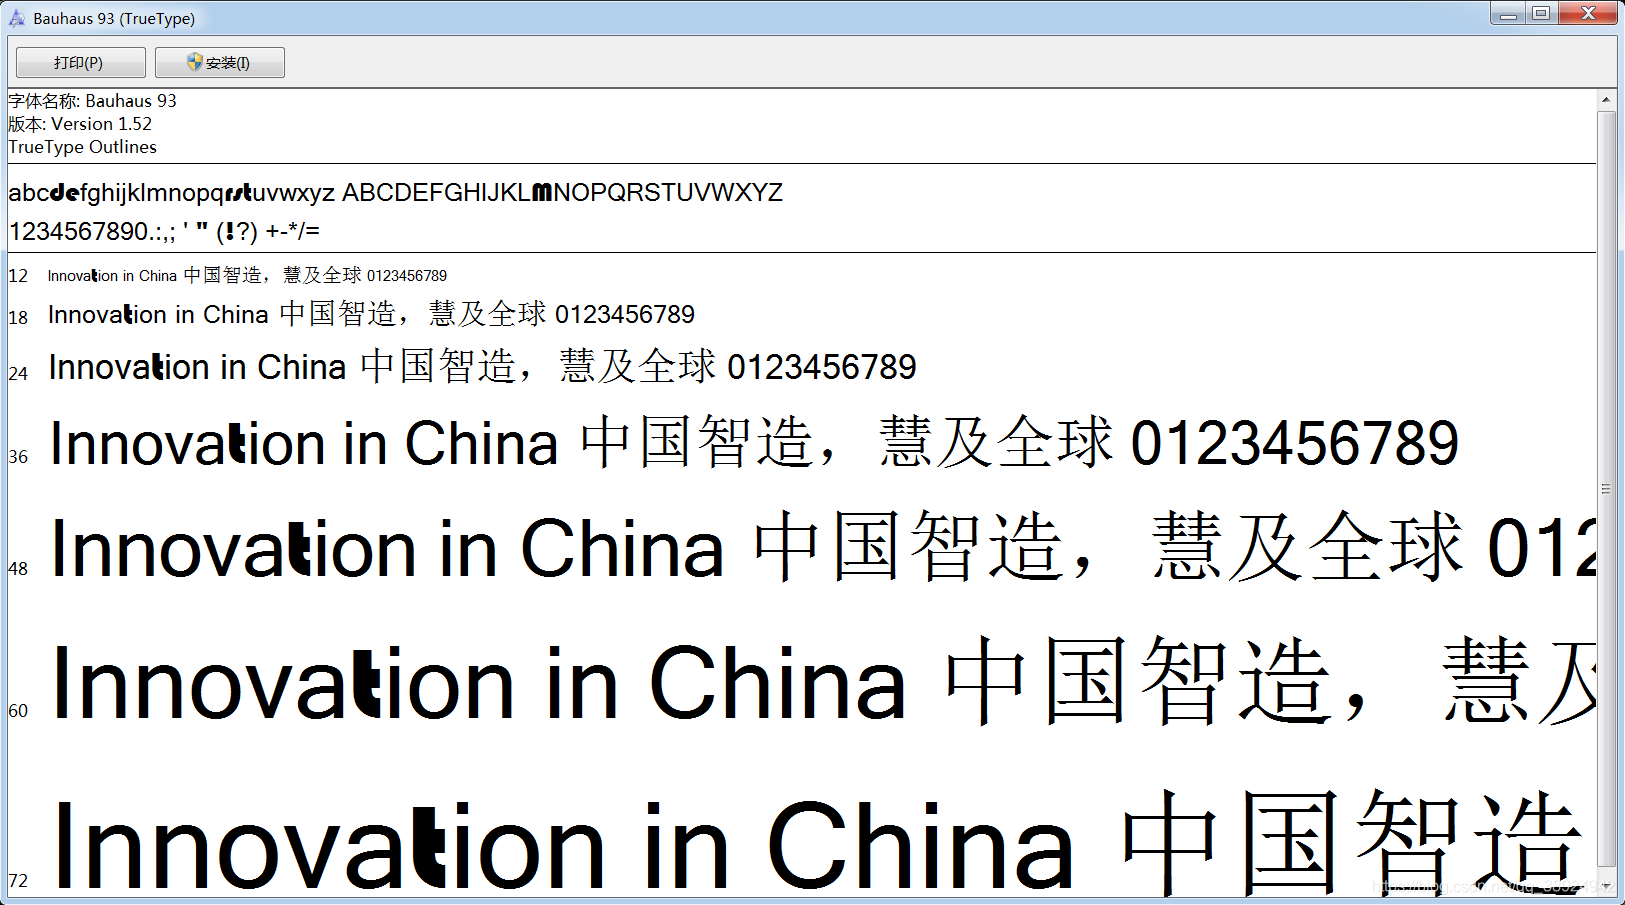
- 分析环境:Windows 7 + Adode Reader 9 Pro(提取码:yc76)
- 分析工具:Windbg、IDA、OD、PdfStreamDumper、C32Asm
- 漏洞样本:poc.pdf(提取码:x84d)
0x02 glyf 表和图元指令
- glyf 表中包含定义字体中字体外观的数据,包括描述构成字形轮廓的轮廓的点(图元数据)以及与该字形网格拟合的指令(图元指令),也就是说每一个图元数据都包含一个图元指令
- 图元指令是一种基于堆栈的伪计算机的指令,堆栈计算机常用于计算机语言的解释性实现,比如:Forth(用于嵌入式系统的一种强大而简洁的语言)、RPL(HP计算器使用的语言)和Java虚拟机都是堆栈计算机
- 堆栈计算机通常没有寄存器,所有的计算都在堆栈上进行(有些堆栈计算机使用分开的控制堆栈和数据堆栈)。比如:压入指令把一个值压入堆栈,弹出指令从堆栈中弹出上面的值,二元加法指令弹出上面的两个值 ,然后把它们的和压入堆栈
VeryARM TTF 介绍:https://www.veryarm.com/42913.html
苹果 TTF 文档官网:https://developer.apple.com/fonts/TrueType-Reference-Manual/RM06/Chap6glyf.html
0x03 分析漏洞成因
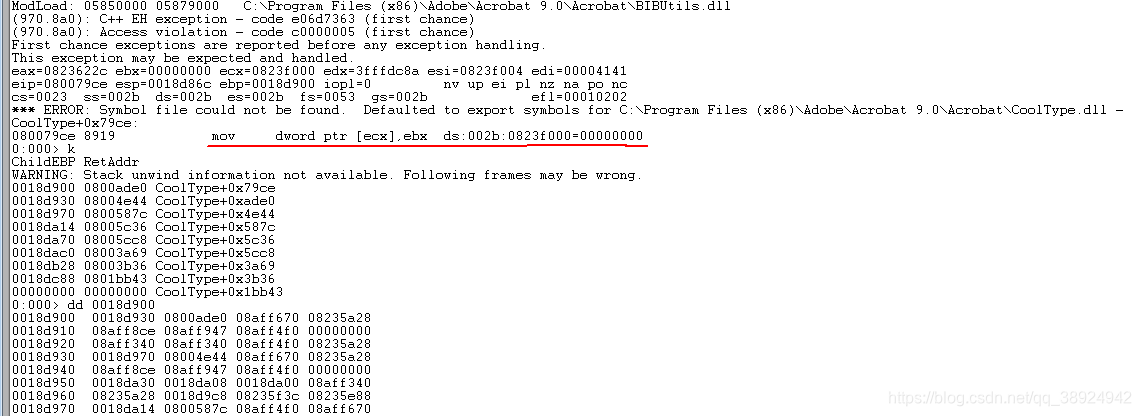
- Windbg 附加进程拖入 POC 后断在了这个地方,读写了不可访问的地址所以触发异常,出问题的模块是 CoolType.dll 动态链接库
- 由于缺少符号文件所以堆栈中看不出什么信息来,而且 ecx 的地址既不属于进程堆,也不属于进程栈,可能是 DLL 中划分的地址空间
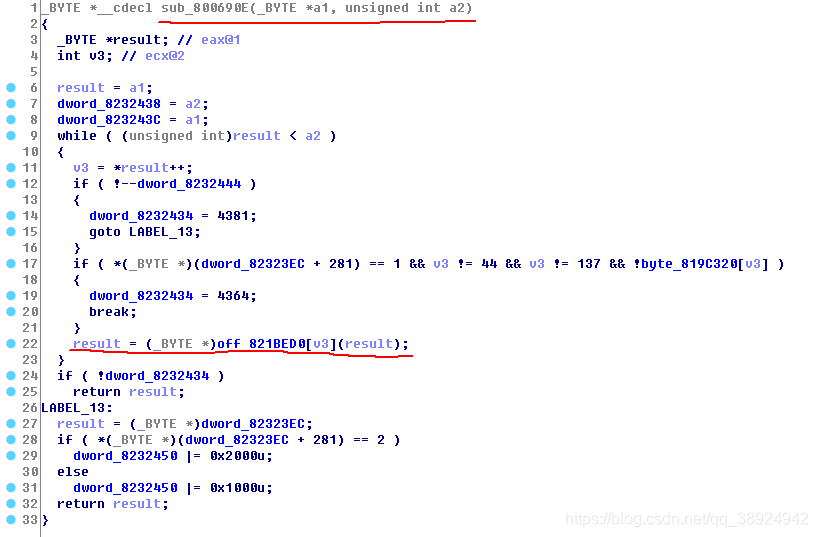
- IDA 反编译以后的漏洞触发点,该漏洞触发点在 sub_800798b 中,在调试中 82323E0 存放的是栈顶的地址,而 82323EC 存放的栈底的地址

- 经过交叉引用,发现是在这个地方调用了 sub_800798b 函数,参考一些资料后发现这个调用并不是简单的函数调用,而是根据 TTF - glyf 表中的图元指令间接的调用的
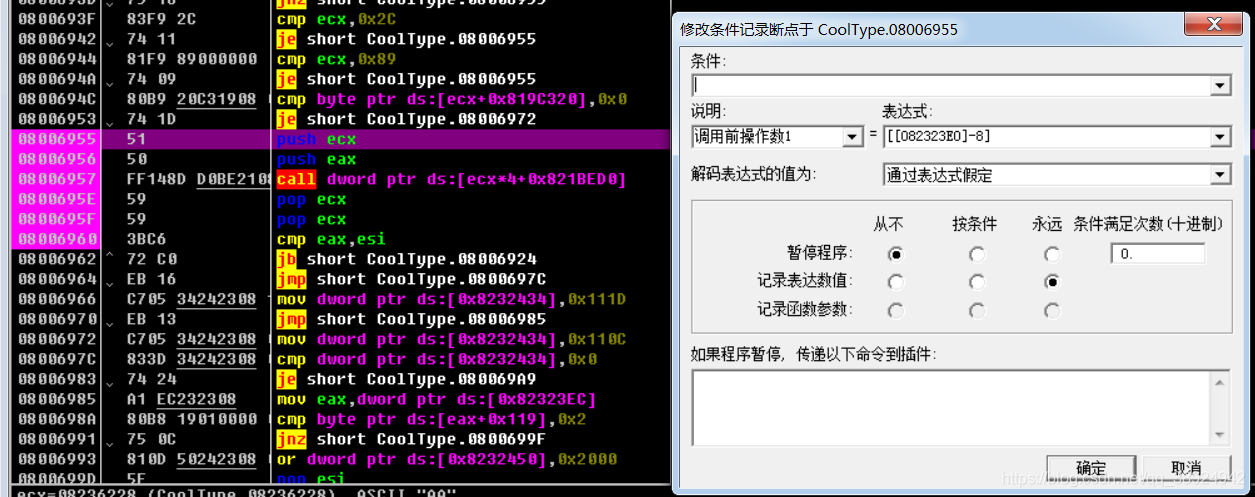
- 由于清楚了调用关系,所以在这个地方下内存记录断点,看看图元指令是怎么调用的,ecx 中保存着图元指令

- 由于是堆栈计算器,进行简单计算只需要压入或弹出两个操作数即可,所以记录栈顶向下的两个操作数即可,一个位于栈顶减去 4 个字节,一个位于栈顶减去 8 个字节
在堆栈上计算比较特殊,比如:压入指令把一个值压入堆栈,弹出指令从堆栈中弹出上面的值,二元加法指令弹出上面的两个值 ,然后把它们的和压入堆栈,这个上面说过
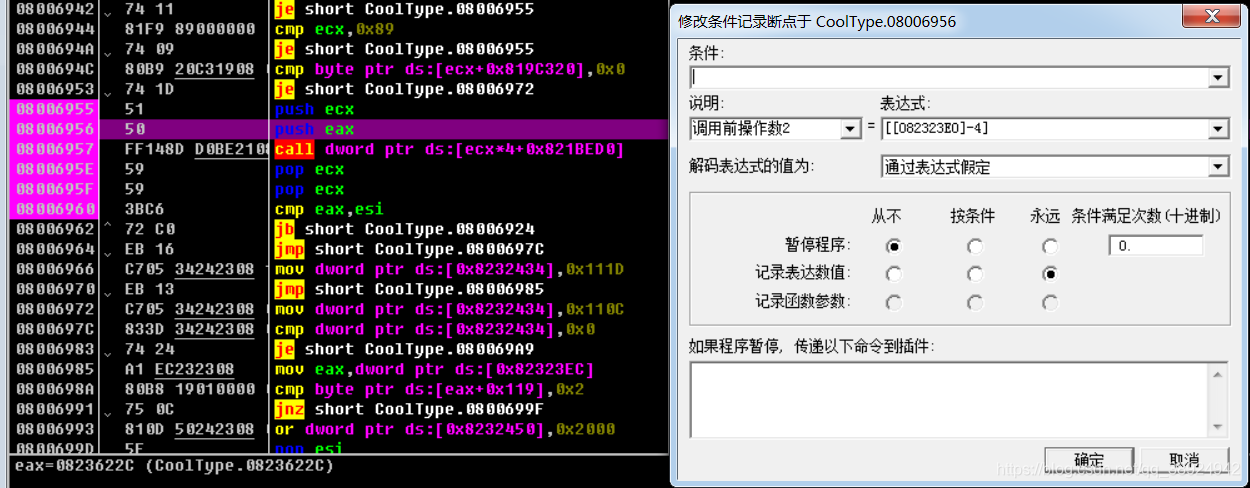
- 图元指令操作完成之后,再记录一下,以便做对比,便于看出图元指令是怎么计算的


- 设置分隔符,便于看清

- 运行之后断在了触发漏洞的地方,这时查看 log 窗口,截取了一部分

- 与 TTF 样本中的数据进行对比,是基本一致的。从 41 号图元指令开始,构造用于溢出的数据,最后的 26 号图元指令就是最后触发漏洞的图元指令
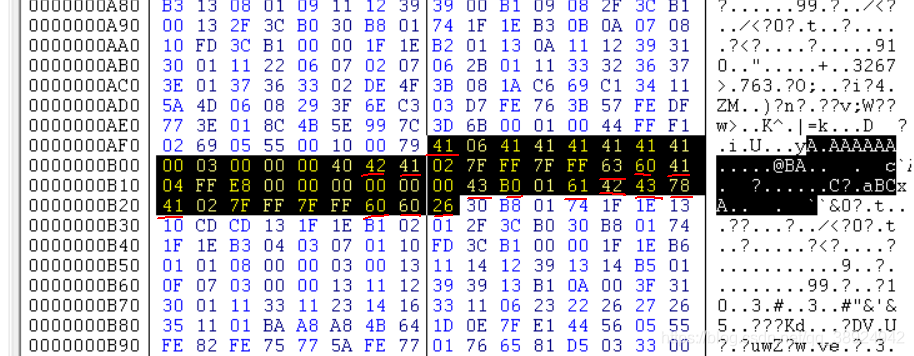
- 结合苹果文档,可以看出堆栈是怎么计算的,下面列出了堆栈的详细计算过程
| 图元指令 | 操作数 | 功能 |
| 41 | 06 4141 4141 4141 0030 0000 0040 | 将 \x4141 \x4141 \x4141 \x0030 \x0000 \x0040 压入虚拟堆栈 |
| 42 | 无 | 将数据储存到临时空间并弹出两个栈顶数据 |
| 41 | 02 7FFF 7FFF | 将 \x7FFF \x7FFF 压入虚拟堆栈 |
| 63 | 位于栈顶的两个值 | 将 \x7FFF 乘以 \x7FFFF,结果存放在堆栈中 |
| 60 | 位于栈顶的两个值 | 将 \x3EFF0404 + \xFFFC00,结果存放在栈顶 |
| 41 | 04 FFE8 0000 0000 0000 | 将 \xFFE8 \x0000 \x0000 \x0000 压入栈中 |
| 43 | 位于栈顶的值 | 读取数据,将 1 压入栈中 |
| B0 | 01 | 将 \x01 压入栈中 |
| 61 | 位于栈顶的两个值 | 将 1 - 1,结果存入栈顶 |
| 42 | 无 | 将数据储存到临时空间并弹出两个栈顶数据 |
| 43 | 无 | 读取数据,虚拟栈不变 |
| 78 | 无 | 跳转指令用于循环操作 |
| 41 | 02 7FFF 7FFF | 将 \x7FFF \x7FFF 压入虚拟堆栈当中 |
| 60 | 位于的栈顶两个值 | 将 \x7FFF + \x7FFF,结果存放在栈顶 |
| 60 | 位于的栈顶两个值 | 将 \x7FFF + \x3FFF0003 = \x40000001,结果存放在栈顶 |
- 当执行完上面的指令操作之后,就会执行 26 号图元指令,也就是触发漏洞的函数,下面来调试看看
- 重新运行之后,断在了指令函数里面,此时 ecx 保存的指令值为正是 26
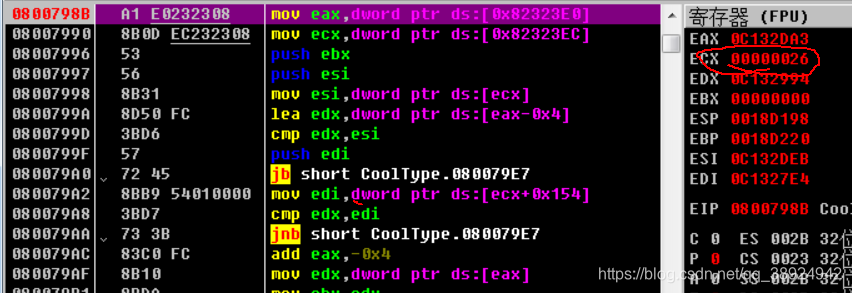
- 首先会将虚拟栈顶和栈底的地址分别储存再 eax 和 ecx 寄存器中,之后会进行栈边界是否超出的判断
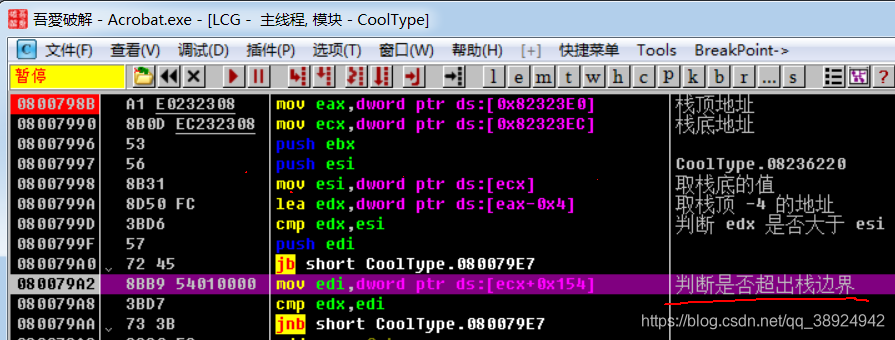
- 之后会取出位于栈顶的操作数 \x40000001 存入 edx 中,这个操作数就是之前经过一系列图元指令计算后得到的结果,之后将 \x40000001 * 4,溢出后结果为 \x4,从而绕过了之后堆栈边界检查,这也是漏洞的根源所在

- 最后会将 \x40000001 作为循环计数,利用一种算法循环把整个栈空间的数据向栈顶移动 4 个字节
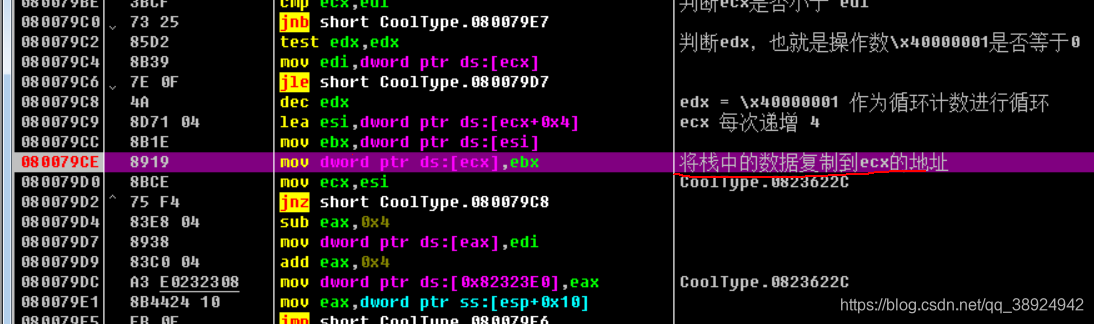
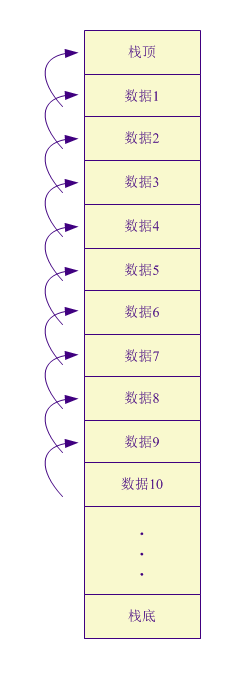
- 这个就是移动栈空间的糟糕算法,因为循环计数太大,导致超出栈底大量的数据都会朝栈顶移动 4 个字节,鉴于这个特殊原因,所以这个漏洞利用起来难度也是蛮大的
- 参考资料:0day安全 + 漏洞战争
以上就是对 CVE-2012-0774 漏洞分析的全部内容,如有错误,欢迎指正
CVE-2012-0774:Adobe Reader TrueType 字体整数溢出漏洞调试分析的更多相关文章
- CVE-2019-11477:Linux 内核中TCP协议栈整数溢出漏洞详细分析 代码卫士 今天
CVE-2019-11477:Linux 内核中TCP协议栈整数溢出漏洞详细分析 代码卫士 今天
- adobe reader DC 字体设置
adobe reader DC 字体设置 一直使用adobe reader阅读pdf文档,系统提醒我升级一个reader助手, 升级之后: 感觉字体颜色变浅,笔画也变细了,整体有些模糊不清. goog ...
- Linux Kernel 整数溢出漏洞
漏洞名称: Linux Kernel 整数溢出漏洞 CNNVD编号: CNNVD-201311-062 发布时间: 2013-11-07 更新时间: 2013-11-07 危害等级: 漏洞类型: ...
- Solidity合约中的整数溢出漏洞事件
事件 2018年4月23日 BEC 一夜被偷64亿 2018年4月25日 SMT 再爆类似漏洞,火币Pro和OKEx相继暂停了SMT交易 2018年4月25日 BEC.SMT现重大漏洞,这8个智能合约 ...
- BEC合约整数溢出漏洞还原与分析
一.币圈一秒,人间一年 有道是币圈一日,人间一年.这个说法又得升级了,叫币圈一秒,人间一年. 前不久,币圈又出大事啦.BEC智能合约被爆出整数溢出漏洞,导致黑客能无限印币,在一次交易中,也就那么几秒钟 ...
- Nginx整数溢出漏洞 Writeup
Nginx整数溢出漏洞 CVE-2017-7529 题目URL:http://www.whalwl.site:8040/ 漏洞描述 在 Nginx 的 range filter 中存在整数溢出漏洞,可 ...
- CVE-2013-2729 Adobe Reader和Acrobat 数字错误漏洞
这个洞是在论坛里看到的,感觉很有意思,来学习一下.个人感觉IE或者说是浏览器的洞和Adobe洞都是比较难调的,主要是有大量的类难以摸清之间的关系. 这个洞是一个整数溢出的洞,这个不是重点.重点是利用的 ...
- gdk-pixbuf tiff_image_parse函数整数溢出漏洞
受影响系统:gdk-pixbuf gdk-pixbuf 2.36.6描述:CVE(CAN) ID: CVE-2017-2870 gdk-pixbuf是一个用于以各种格式加载图像和像素缓冲处理的库. 使 ...
- CVE-2013-2551:Internet Explore VML COALineDashStyleArray 整数溢出漏洞简单调试分析
0x01 2013 Pwn2Own 黑客大赛 在 Pwn2Own 的黑客大赛上,来自法国的 VUPEN 安全团队再一次利用 0day 漏洞攻破 Windows8 环境下的 IE10 浏览器,这一次问题 ...
随机推荐
- rsyslog日志总结
rsyslog日志总结 一 rsyslog介绍 syslogd被rsyslog取代 将日志写入数据库 可以利用模块和插件控制输入输出 rsyslog程序管理本地和远程日志 安装软件 根据需求修改配置文 ...
- Java流程控制:增强for循环,break&continue,打印99乘法表
增强for循环:java5引入了一种主要用于数组或集合的增强for循环for(声明语句:表达式){//代码句子} 声明语句:声明新的局部变量,该变量的类型必须和数组元素的类型匹配.其作用域限定在循环语 ...
- 【数据结构与算法】——队列(Queue)
队列(Queue)的一个使用场景 银行排队的案例: 队列(Queue)介绍 队列是一个有序列表,可以用数组或是链表来实现. 遵循先入先出的原则.即:先存入队列的数据,要先取出来.后存入的要后取出来. ...
- 2019 GDUT Rating Contest III : Problem E. Family Tree
题面: E. Family Tree Input file: standard input Output file: standard output Time limit: 1 second Memory ...
- P1423_小玉在游泳(JAVA语言)
题目描述 小玉开心的在游泳,可是她很快难过的发现,自己的力气不够,游泳好累哦. 已知小玉第一步能游2米,可是随着越来越累,力气越来越小, 她接下来的每一步都只能游出上一步距离的98%. 现在小玉想知道 ...
- OpenGL光照计算中法线矩阵原理及推到过程
问题起源 在计算漫反射关照时,需要用到法线,通过法线和光线的点乘值,计算漫反射的产生的光线强度,所以需要从顶点着色器中将法线数据传递到片源着色器中,但是片源着色器中的顶点坐标是经过了模型矩阵变化过的世 ...
- 配置docker的pdflatex环境
技术背景 Latex在文档撰写方面是不可或缺的工具,尤其是在写文章方面,是必须要用到的文字排版工具.但是latex的环境部署并不是一个特别人性化的操作,尤其是在各种不同的平台上操作是完全不一样的,还经 ...
- LevelDB 源码解析之 Random 随机数
GitHub: https://github.com/storagezhang Emai: debugzhang@163.com 华为云社区: https://bbs.huaweicloud.com/ ...
- 图像Resize方式对深度学习模型效果的影响
在基于卷积神经网络的应用过程中,图像Resize是必不可少的一个步骤.通常原始图像尺寸比较大,比如常见监控摄像机出来的是1080P高清或者720P准高清画面,而网络模型输入一般没有这么大,像Yolo系 ...
- 2020 OO 第三单元总结 JML语言
title: 2020 OO 第三单元总结 date: 2020-05-21 10:10:06 tags: OO categories: 学习 第三单元终于结束了,这是我目前为止最惨的一单元,第十次作 ...