
20155236范晨歌 Exp7 网络欺诈技术防范
20155236范晨歌 Exp7 网络欺诈技术防范
虚拟机经常崩= =,所以基本上做一个实验换一个。。。
遇到了一个简单的小问题老师帮忙解决了:虚拟机没联网。。。
一、基础问题回答
- 通常在什么场景下容易受到DNS spoof攻击?
- 乱连没有密码的wifi,因为这样就会和连入局域网和该局域网中的各个主机都处于同一网段下了。
- 在日常生活工作中如何防范以上两攻击方法?
- URL攻击的防范主要就是打开网页的时候注意看其ip地址,事先可以通过gid命令和nslookup命令查看网站正确的ip地址,如果网站显示访问的ip地址对不上号,那就证明已经被攻击了。
- DNS欺骗攻击的防范主要是注意没有密码的公共WIFI。
我们也使用入侵检测系统进行防范。
二、实践过程记录
简单应用SET工具建立冒名网站
我的本次kali的IP:192.168.128.131
环境配置
要让冒名网站在别的主机上也能看到,需要开启本机的Apache服务,并且要将Apache服务的默认端口改为80,先在kali中打开终端输入:
netstat -tupln |grep80指令查看80端口是否被占用。
- 如果有其他服务在运行的话,用
kill+进程ID杀死该进程。 12步进行完后,修改配置,查看apache的配置文件,修改其监听端口为80。命令:
sudo vi /etc/apache2/ports.conf
打开apache服务:service apache2 start
set设置
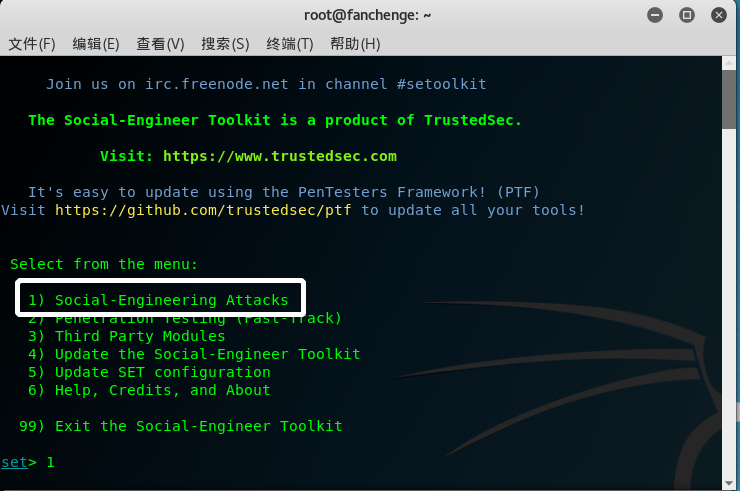
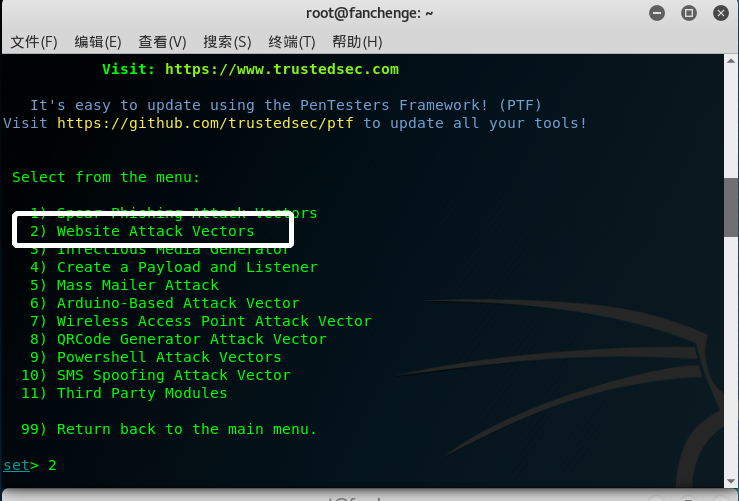
- 在菜单中选择:1)社会工程学攻击 -> 2)网页攻击方式 -> 3)钓鱼网站 -> 4)克隆网站
填入攻击者IP,即Kali的IP:
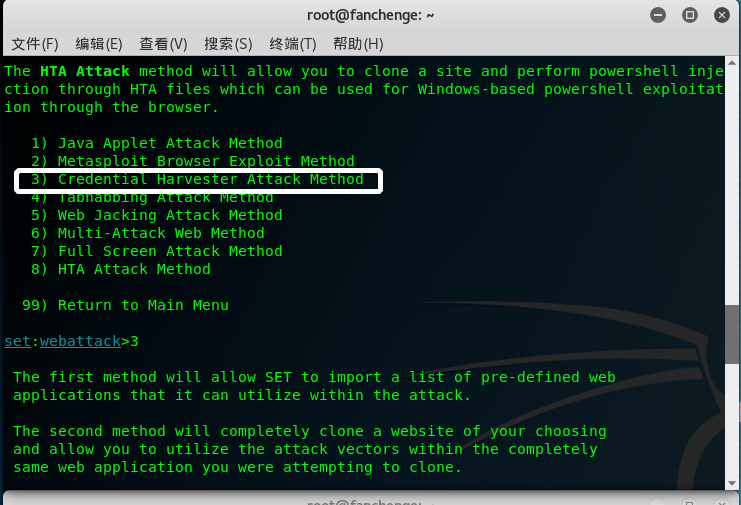

配置完成后,可以在kali攻击机下输入网址:127.0.0.1查看钓鱼网站是否设置成功。
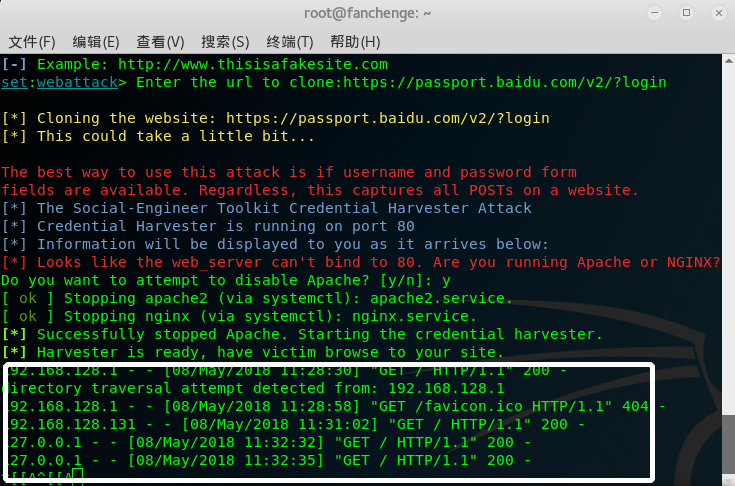
试了好几个 百度的加载不出来
最后决定了印象笔记
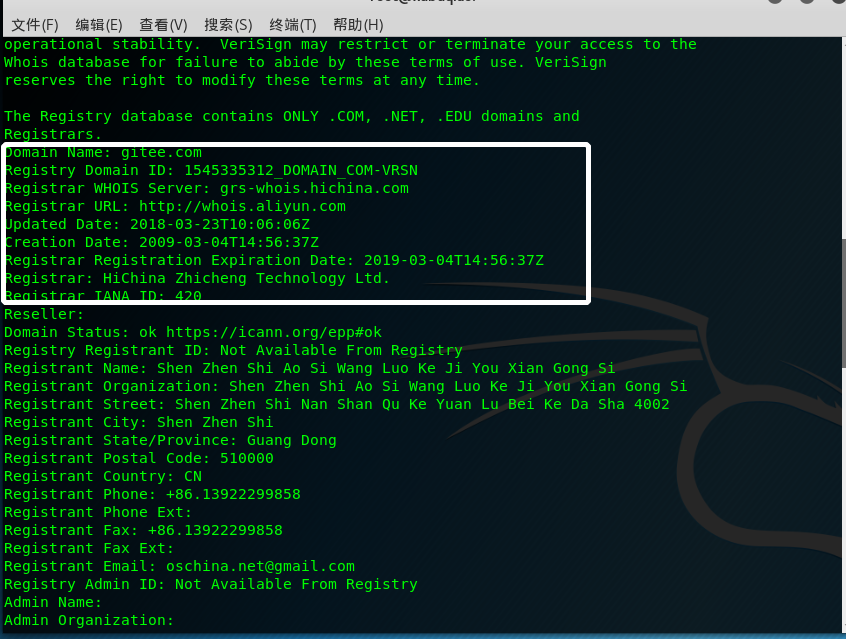
构建域名
还可以通过网站(http://short.php5developer.com)进行包装:

得到这个新地址后,回车,会发现有一个跳转提示,等待10秒后会接入Kali的IP地址,能正常显示自己搭建的钓鱼网站,表示初步成功。
网页忘记截图了我真的弱智。。。
获取用户名密码

OK 看到啦
ettercap DNS spoof
修改DNS配置文件(在kali下的文件路径为/etc/ettercap/etter.dns),写入新的DNS缓存:www.baidu.com A 192.168.128.131后边就是你作为欺骗地址的IP,也就是我自己的主机IP地址:
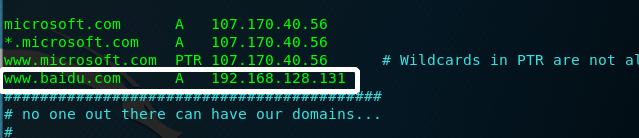
- 使用
service apache2 start命令开启apache2,然后输入命令ettercap -G,开启ettercap,会自动弹出来一个ettercap的可视化界面
点击工具栏中的Sniff—>unified sniffing
之后会弹出界面,选择eth0->ok. 在工具栏中的Hosts下先点击
Scan for hosts扫描子网- 将kali网关的IP添加到target1,靶机IP添加到target2。
选择
Plugins—>Manage the plugins,在众多插件中选择DNS欺骗的插件
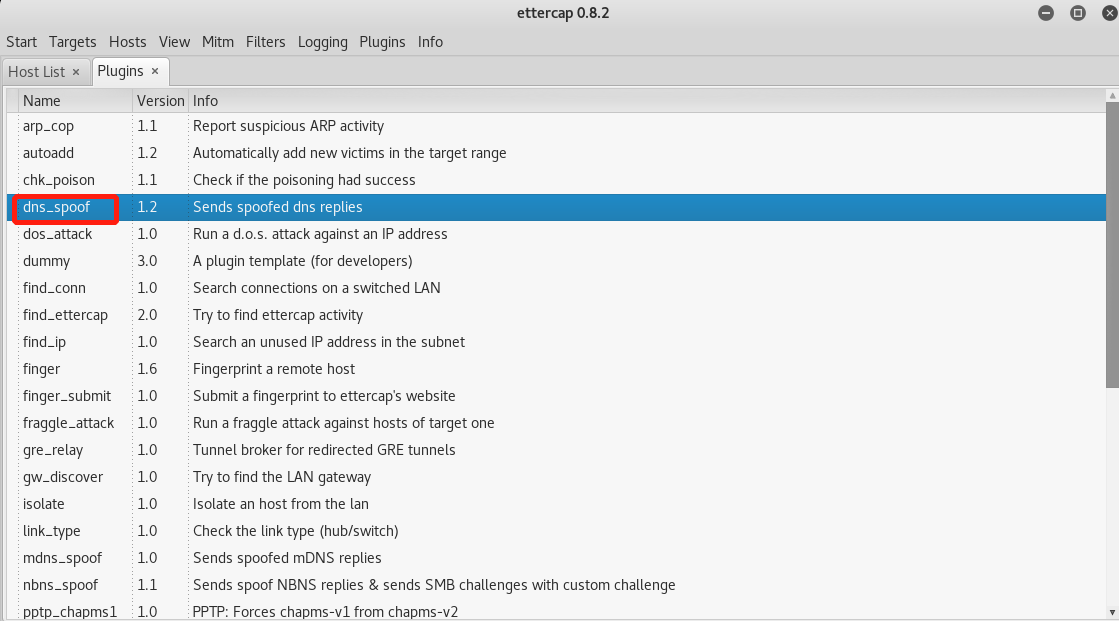
- 然后点击左上角的start选项开始嗅探
此时在靶机中用命令行ping www.baidu.com会发现解析的地址是我们kali的IP地址
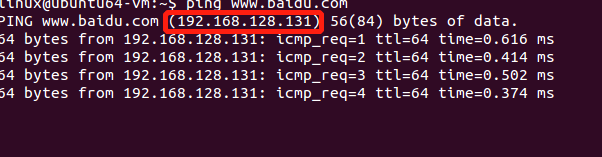
用DNS spoof引导特定访问到冒名网站
因为win7被我卸载了= =,我就用别人的电脑连着热点试了一下发现可以!忘记截图了。。放上一张可怜的Ubuntu。。
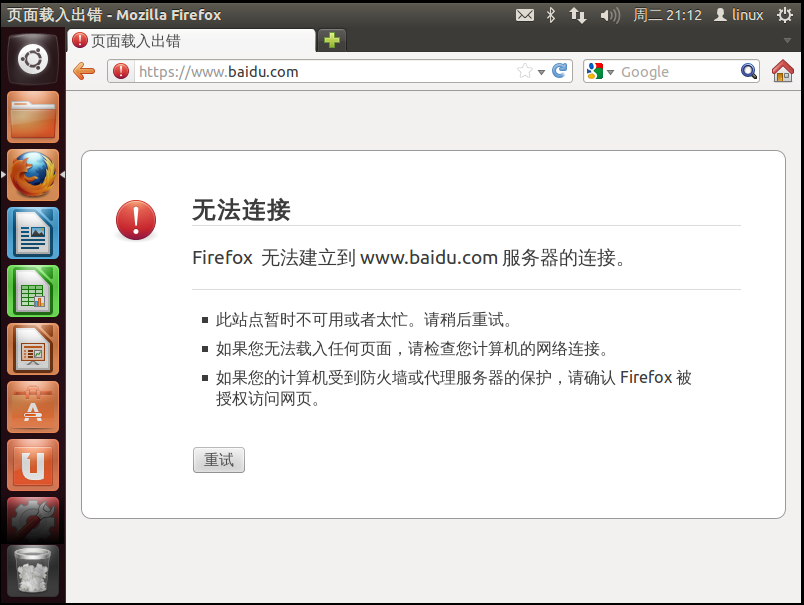
这里就重复之前的步骤,利用DNS欺骗将靶机引导到我们的冒名网站,这里我们直接用网页模板给的facebook,然后再通过第二个实验实施DNS欺骗,接着在靶机上输入网址www.baidu.com,可以发现成功登录了我们的冒名网站。
实验总结与体会
感觉这次实验较之前而言还是比较简单的,一路做下来除了我没有win7和XP没有什么问题!同时这次实验也给我自己提了个醒,公共场合的wifi,还有别人发来的链接我以后可能都会谨慎对待啦,不然密码什么的被别人知道,要有保密的自觉性。
这次好顺利! 感谢上天! 就是第三步出了点问题我重新做了一次也就ok了QUQ
20155236范晨歌 Exp7 网络欺诈技术防范的更多相关文章
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155202张旭 Exp7 网络欺诈技术防范
20155202张旭 Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造 ...
- 20155207 EXP7 网络欺诈技术防范
20155207 EXP7 网络欺诈技术防范 实验内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. 具体有 (1)简单应用SET工具建立冒名网站 (2)etterca ...
- 2017-2018 Exp7 网络欺诈技术防范 20155214
目录 Exp7 网络欺诈技术防范 实验内容 信息收集 知识点 Exp7 网络欺诈技术防范 实验内容 实验环境 主机 Kali 靶机 Windows 10 实验工具 平台 Metaploit 信息收集 ...
- 20155216 Exp7 网络欺诈技术防范
Exp7 网络欺诈技术防范 基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击? 1.在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造的数据包,从而 ...
- Exp7 网络欺诈技术防范
Exp7 网络欺诈技术防范 基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造的数据包,从而修改 ...
- 20155304《网络对抗》Exp7 网络欺诈技术防范
20155304<网络对抗>Exp7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网 ...
随机推荐
- 8 tensorflow修改tensor张量矩阵的某一列
1.tensorflow的数据流图限制了它的tensor是只读属性,因此对于一个Tensor(张量)形式的矩阵,想修改特定位置的元素,比较困难. 2.我要做的是将所有的操作定义为符号形式的操作.也就是 ...
- 登录MySQL提示ERROR 1045 (28000)错误解决方法
今天,登录服务器准备修改数据库的一些东西.但输入密码,却进不了数据库并提示一个错误,如下图 再确认密码没错的情况下,还是进不了数据库.便在网上找到了解决方法,记录下来,供参考学习. 解决方法: 总体思 ...
- 手动配置wnmp环境
wamp 是什么? windows,nginx,mysql,php(当然也可以是PYTHON等) 只所以使用nginx,是因为我等下要配置ZendGuardLoader ZendGuardLoader ...
- ubuntu 下mysql导入出.sql文件
1.导出整个数据库 mysqldump -u 用户名 -p 数据库名 > 导出的文件名 mysqldump -u wcnc -p smgp_apps_wcnc > wcnc.sql 2.导 ...
- [WinCE] Win CE 屏幕截图
VS2005自带了这个工具,这个工具的名称为:“远程放大”,其路径为:"C:\Program Files\CE Remote Tools\5.01\bin\cczoom.exe" ...
- python基础_类型_list
#list 类似数组array,以[]扩起来逗号分隔 a = ['a','b','c'] #常用函数 a.append('c') #在list最后增加一个元素,结果是['a','b','c','c'] ...
- Go语言-windows安装配置篇
Go-windows安装配置 前言 学习完了python基础,顺便也要提前学习一下go啦,抱着这样的心情,今晚尝试了安装一下go,很顺利的完成了,没有难度. 需要了解更多的关于Go的基本信息可以去维基 ...
- MVC5开发环境的配置
如果你打算在VS2012上开发MVC5,请通过WPI来安装此组件:ASP.NET and Web Tools 2013.1 version
- ASP.NET MVC 4 RC的JS/CSS打包压缩功能
打包(Bundling)及压缩(Minification)指的是将多个js文件或css文件打包成单一文件并压缩的做法,如此可减少浏览器需下载多个文件案才能完成网页显示的延迟感,同时通过移除JS/CSS ...
- easyui 对form扩展
功能描述 easyui 中 combobox 多选赋值方法如下: $('#cbx').combobox('setValues', ['01','02']) 然而,业务中是以 “01,02” 的形式 ...