
PHP代码审计分段讲解(8)
20 十六进制与数字比较
源代码为:
<?php

error_reporting(0);

function noother_says_correct($temp)

{

    $flag = 'flag{test}';

    $one = ord('1');  //ord — 返回字符的 ASCII 码值

    $nine = ord('9'); //ord — 返回字符的 ASCII 码值

    $number = '3735929054';

    // Check all the input characters!

    for ($i = 0; $i < strlen($number); $i++)

    {

        // Disallow all the digits!

        $digit = ord($temp{$i});

        if ( ($digit >= $one) && ($digit <= $nine) )

        {

            // Aha, digit not allowed!

            return "flase";

        }

    }

    if($number == $temp)

        return $flag;

}

$temp = $_GET['password'];

echo noother_says_correct($temp);

?>
GET方式传入password的值,输出经过noother_says_correct函数处理之后的值。
noother_says_correct函数处理的逻辑为:先对password中的每一位进行判断,若在1--9之间,则直接返回false,若都满足,并且$number = '3735929054',$number==$password,则返回flag。
我们很容易能够注意到:
$number == $temp
这里两个等号,是弱类型比较,即会先将比较的两者类型进行转化后再比较,在计算机中0x开头的表示为十六进制,所以我们可以使用十六进制来绕过前面的for循环,同时满足等于temp
3735929054转换成十六进制后为:deadc0de
加上0x后为0xdeadc0de,可以看出可以逃逸出for循环中的限制,所以最后的payload为:
?password=0xdeadc0de
21 数字验证正则绕过
<?php

error_reporting(0);

$flag = 'flag{test}';

if  ("POST" == $_SERVER['REQUEST_METHOD'])

{

    $password = $_POST['password'];

    if (0 >= preg_match('/^[[:graph:]]{12,}$/', $password)) //preg_match — 执行一个正则表达式匹配

    {

        echo 'Wrong Format';

        exit;

    }

    while (TRUE)

    {

        $reg = '/([[:punct:]]+|[[:digit:]]+|[[:upper:]]+|[[:lower:]]+)/';

        if (6 > preg_match_all($reg, $password, $arr))

            break;

        $c = 0;

        $ps = array('punct', 'digit', 'upper', 'lower'); //[[:punct:]] 任何标点符号 [[:digit:]] 任何数字  [[:upper:]] 任何大写字母  [[:lower:]] 任何小写字母

        foreach ($ps as $pt)

        {

            if (preg_match("/[[:$pt:]]+/", $password))

                $c += 1;

        }

        if ($c < 3) break;

        //>=3,必须包含四种类型三种与三种以上

        if ("42" == $password) echo $flag;

        else echo 'Wrong password';

        exit;

    }

}

?>
这里用到了PHP正则表达式,简单列举一下字符串类的正则表达式:
[[:alpha:]] :匹配任何字母

[[:digit:]] :匹配任何数字

[[:alnum:]] :匹配任何字母和数字

[[:space:]] :匹配任何空白字符

[[:upper:]] :匹配任何大写字母

[[:lower:]] :匹配任何小写字母

[[:punct:]] :匹配任何标点符号

[[:xdigit:]] :匹配任何16进制数字,相当于[0-9a-fA-F]

[[:blank:]] :匹配空格和Tab,等价于[\t]

[[:cntrl:]] :匹配所有ASCII 0到31之间的控制符

[[:graph:]] :匹配所有的可打印字符,等价于[^ \t\n\r\f\v]

[[:print:]] :匹配所有的可打印字符和空格,等价于[^\t\n\r\f\v]
使用POST方式传输password
if  ("POST" == $_SERVER['REQUEST_METHOD'])

{

    $password = $_POST['password'];
第一个if中正则表达式匹配所有的可打印字符,并且需要大于等于12个
    if (0 >= preg_match('/^[[:graph:]]{12,}$/', $password)) //preg_match — 执行一个正则表达式匹配

    {

        echo 'Wrong Format';

        exit;

    }
然后是一个while循环
第二个 if 里面,使用 preg_match_all
$reg = '/([[:punct:]]+|[[:digit:]]+|[[:upper:]]+|[[:lower:]]+)/';
按照这个规则(标点符号;数字;大写字母;小写字母),将password至少分为6段
例如:abc123+a1? 就可以分为:abc 123 + a 1 ? 这6段
第三个 if 中,使用 for 循环判断 password 中是否存在 标点符号,数字,大写字母,小写字母中的至少三种
        $c = 0;

        $ps = array('punct', 'digit', 'upper', 'lower'); //[[:punct:]] 任何标点符号 [[:digit:]] 任何数字  [[:upper:]] 任何大写字母  [[:lower:]] 任何小写字母

        foreach ($ps as $pt)

        {

            if (preg_match("/[[:$pt:]]+/", $password))

                $c += 1;

        }

        if ($c < 3) break;
最后想要获得 flag ,还需要令传入的password=="42"
if ("42" == $password) echo $flag;
从最后的相等出发,因为是弱类型比较,我们首先想到的是十六进制或者科学计数法。
在科学计数法中,有:https://www.php.net/manual/en/language.operators.comparison.php
其中
var_dump(0 == "a"); // 0 == 0 -> true

var_dump("1" == "01"); // 1 == 1 -> true

var_dump("10" == "1e1"); // 10 == 10 -> true

var_dump(100 == "1e2"); // 100 == 100 -> true
所以我们可以有 4.2e1==42,也可以有420e-1==42,当然还可以继续如0.42e2==42
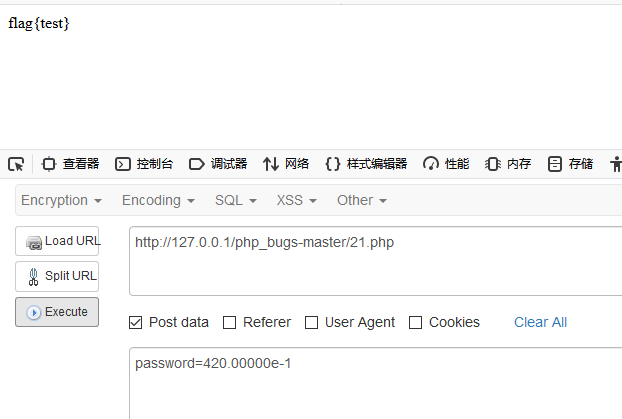
为了多一个减号,我们采用420e-1,再变形为:420.0e-1,满足password分成六段的要求,接着满足长度大于等于12的要求,变形为:420.00000e-1
POST传输:
参考链接:
http://bayescafe.com/php/yuebaomei-ctf.html
PHP代码审计分段讲解(8)的更多相关文章
- PHP代码审计分段讲解(14)
30题利用提交数组绕过逻辑 本篇博客是PHP代码审计分段讲解系列题解的最后一篇,对于我这个懒癌患者来说,很多事情知易行难,坚持下去,继续学习和提高自己. 源码如下: <?php $role = ...
- PHP代码审计分段讲解(13)
代码审计分段讲解之29题,代码如下: <?php require("config.php"); $table = $_GET['table']?$_GET['table']: ...
- PHP代码审计分段讲解(11)
后面的题目相对于之前的题目难度稍微提升了一些,所以对每道题进行单独的分析 27题 <?php if(!$_GET['id']) { header('Location: index.php?id= ...
- PHP代码审计分段讲解(1)
PHP源码来自:https://github.com/bowu678/php_bugs 快乐的暑期学习生活+1 01 extract变量覆盖 <?php $flag='xxx'; extract ...
- PHP代码审计分段讲解(12)
28题 <!DOCTYPE html> <html> <head> <title>Web 350</title> <style typ ...
- PHP代码审计分段讲解(10)
26 unserialize()序列化 <!-- 题目:http://web.jarvisoj.com:32768 --> <!-- index.php --> <?ph ...
- PHP代码审计分段讲解(9)
22 弱类型整数大小比较绕过 <?php error_reporting(0); $flag = "flag{test}"; $temp = $_GET['password' ...
- PHP代码审计分段讲解(7)
17 密码md5比较绕过 <?php if($_POST[user] && $_POST[pass]) { mysql_connect(SAE_MYSQL_HOST_M . ': ...
- PHP代码审计分段讲解(6)
14 intval函数四舍五入 <?php if($_GET[id]) { mysql_connect(SAE_MYSQL_HOST_M . ':' . SAE_MYSQL_PORT,SAE_M ...
随机推荐
- springboot整合rabbitMq实现消息延时发送
实现思路:利用mq的ttl设置消息失效时间 当达到设置时间后通过交换机到达死信队列中,消费者端绑定读取死信队列中信息来达到延时发送消息的功能. demo 如下: (1)在pom.xml 中引入rabb ...
- ES2020 系列:可选链 "?." 为啥出现,我们能用它来干啥?
可选链 "?." 可选链 ?. 是一种访问嵌套对象属性的安全的方式.即使中间的属性不存在,也不会出现错误. "不存在的属性"的问题 如果你才刚开始读此教程并学习 ...
- nginx&http 第三章 ngx 事件http 初始化1
在 http 配置块中,我们配置了 http 连接相关的信息,HTTP 框架也正是从这里启动的 在 nginx 初始化的过程中,执行了 ngx_init_cycle 函数,其中进行了配置文件解析,调用 ...
- linux c 线程间同步(通信)的几种方法--互斥锁,条件变量,信号量,读写锁
Linux下提供了多种方式来处理线程同步,最常用的是互斥锁.条件变量.信号量和读写锁. 下面是思维导图: 一.互斥锁(mutex) 锁机制是同一时刻只允许一个线程执行一个关键部分的代码. 1 . ...
- open系统调用
/* int open(const char *pathname, int flags, mode_t mode);flag:打开方式,可以man 2 open查看 O_RDONLY O_WRO ...
- NOIP前一些题目的理解
ZYB和售货机(图论,环) 题目链接 个人感觉这道题与基环树没有任何关系,你会发现,每个点最多只有一个入度和出度,所以只能是链或环. 还有就是本题的突破点就在于正确建图,题目的限制保证每个点的入度不大 ...
- C# 9.0新特性详解系列之二:扩展方法GetEnumerator支持foreach循环
1.介绍 我们知道,我们要使一个类型支持foreach循环,就需要这个类型满足下面条件之一: 该类型实例如果实现了下列接口中的其中之一: System.Collections.IEnumerable ...
- js 进度条效果
<!DOCTYPE html><html><head><meta charset="utf-8"><title>< ...
- nginx转发php文件到php-fpm服务器提示502错误
实验将php文件转发给另一个php-fpm服务器处理的时候,出现了502错误: 检查了nginx错误日志,提示: 2019/08/25 17:54:56 [error] 4742#0: *35 rec ...
- Camtasia绿幕素材的视频合成
随着科技和互联网的快速发展,让越来越多的人喜欢上了视频的各项制作,那么怎么让两个视频进行合成并一起播放呢?操作很简单,下面来讲解具体的操作步骤.小编选用的是Camtasia2019版本的视频编辑软件进 ...