
PHP代码审计分段讲解(14)
30题利用提交数组绕过逻辑
本篇博客是PHP代码审计分段讲解系列题解的最后一篇,对于我这个懒癌患者来说,很多事情知易行难,坚持下去,继续学习和提高自己。
源码如下:
<?php

$role = "guest";

$flag = "flag{test_flag}";

$auth = false;

if(isset($_COOKIE["role"])){

    $role = unserialize(base64_decode($_COOKIE["role"]));

    if($role === "admin"){

        $auth = true;

    }

    else{

        $auth = false;

    }

}

else{

    $role = base64_encode(serialize($role));

    setcookie('role',$role);

}

if($auth){

    if(isset($_POST['filename'])){

        $filename = $_POST['filename'];

        $data = $_POST['data'];

        if(preg_match('[<>?]', $data)) {

            die('No No No!'.$data);

        }

        else {

            $s = implode($data);

            if(!preg_match('[<>?]', $s)){

                $flag='None.';

            }

            $rand = rand(1,10000000);

            $tmp="./uploads/".md5(time() + $rand).$filename;

            file_put_contents($tmp, $flag);

            echo "your file is in " . $tmp;

        }

    }

    else{

        echo "Hello admin, now you can upload something you are easy to forget.";

        echo "<br />there are the source.<br />";

        echo '<textarea rows="10" cols="100">';

        echo htmlspecialchars(str_replace($flag,'flag{???}',file_get_contents(__FILE__)));

        echo '</textarea>';

    }

}

else{

    echo "Sorry. You have no permissions.";

}

?>
首先给出了$role和$auth的初始值
$role = "guest";

$auth = false;
如果在COOKIE中没有传值的话,就会进入else,将初始值设定在COOKIE里
else{

    $role = base64_encode(serialize($role));

    setcookie('role',$role);

}
从后面的逻辑上看,我们需要令
$auth=true
所以需要手动传入role值,通过逻辑
if(isset($_COOKIE["role"])){

    $role = unserialize(base64_decode($_COOKIE["role"]));

    if($role === "admin"){

        $auth = true;

    }

    else{

        $auth = false;

    }

}
这里对传入的 role 进行base64解密后反序列化,将结果赋值给$role
$role = unserialize(base64_decode($_COOKIE["role"]));
然后想要令
$auth=true
前提条件为:
$role === "admin"
这个是我们可以控制的
编写代码
<?php

    $role='admin';

    $role1=base64_encode(serialize($role));

    echo $role1;

?>
得到
role=czo1OiJhZG1pbiI7
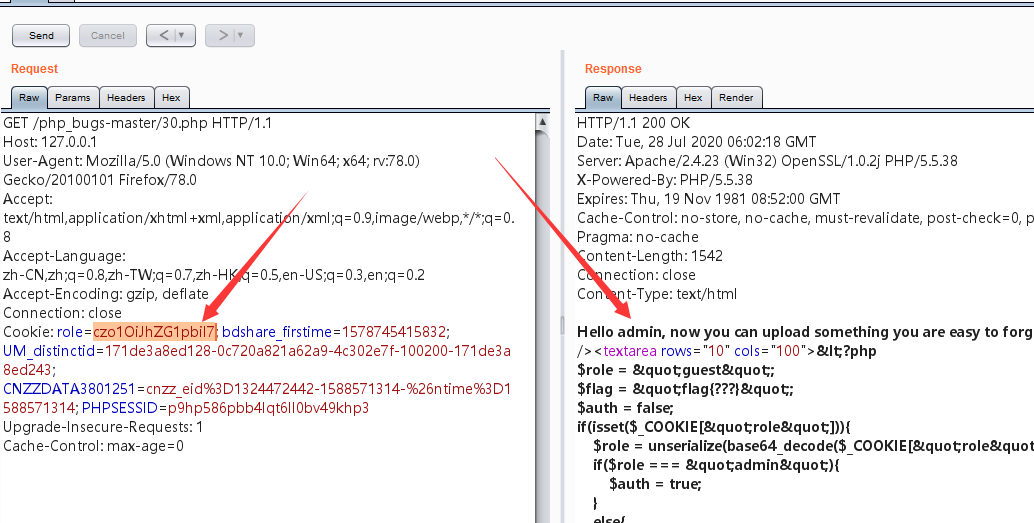
可以看到成功绕过了第一个点
继续往下看
当 $auth 为 true的时候,进行:
	if(isset($_POST['filename'])){

        $filename = $_POST['filename'];

        $data = $_POST['data'];

        if(preg_match('[<>?]', $data)) {

            die('No No No!'.$data);

        }

        else {

            $s = implode($data);

            if(!preg_match('[<>?]', $s)){

                $flag='None.';

            }

            $rand = rand(1,10000000);

            $tmp="./uploads/".md5(time() + $rand).$filename;

            file_put_contents($tmp, $flag);

            echo "your file is in " . $tmp;

        }

    }
可以看出来是上传文件的代码,具体为:
传入文件名和文件内容:filename 和 data
    if(isset($_POST['filename'])){

        $filename = $_POST['filename'];

        $data = $_POST['data'];
判断$data中是否有一句话木马标识,有的话则退出
	if(preg_match('[<>?]', $data)) {

            die('No No No!'.$data);

        }
没有的话 else 结构,这里有一句
$s = implode($data);
应该是上传一句话木马的突破点。
关于 implode()函数,有:
定义:
implode()函数返回由数组元素组合成的字符串
示例:
<?php

$arr = array('Hello','World!','Beautiful','Day!');

echo implode(" ",$arr);

?>
输出:
Hello World! Beautiful Day!
而我们在前面的代码审计中,知道preg_match()函数只能处理字符串,当传入的变量是数组是会返回false,这里正好满足,可以编写代码测试
<?php

    $data[]='<?php phpinfo();?>';

    if(preg_match('[<>?]', $data)) {

            die('No No No!'.$data);

    }else{

        echo "yes!";

    }

?>
输出为
yes!

PHP Warning:  preg_match() expects parameter 2 to be string, array given in /usercode/file.php on line 3
虽然有警告,但是还是成功绕过了。
这里的代码
	if(!preg_match('[<>?]', $s)){

                $flag='None.';

            }
表示如果变量$s中没有匹配到特定字符的话就令$flag为空,这样在后面的文件写入时,也不能获取到flag了。
$rand = rand(1,10000000);

$tmp="./uploads/".md5(time() + $rand).$filename;

file_put_contents($tmp, $flag);
这里是生成一个随机的文件名,并且将 flag 内容写进去
最后是输出文件名
echo "your file is in " . $tmp;
我们绕过后 flag 会写入到 文件名随机生成的文件中,该文件名最后是可知的。
按照之前分析的过程,很容易可以构建出payload
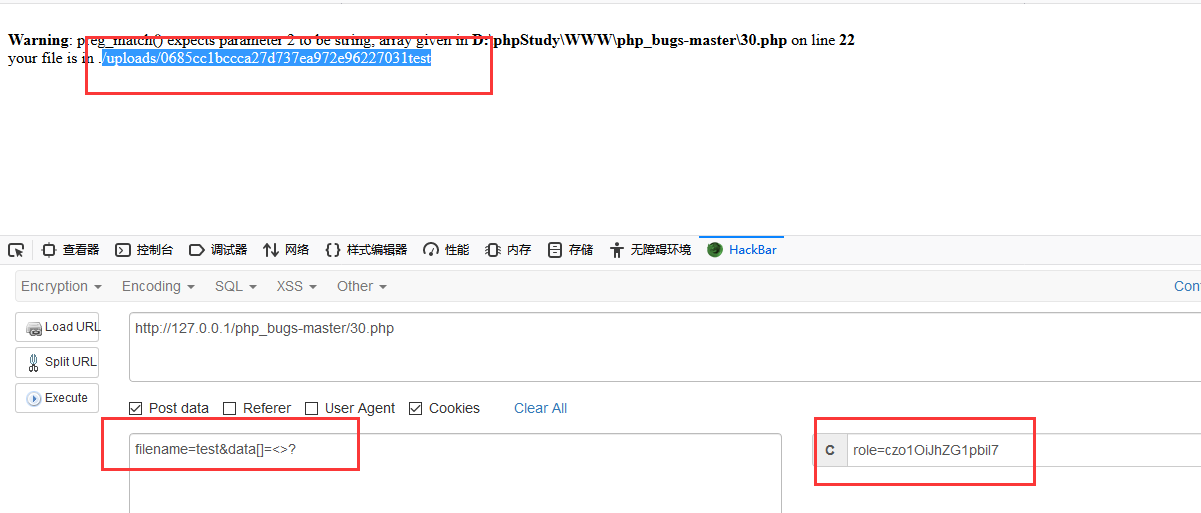
访问获取flag
结束
PHP代码审计分段讲解(14)的更多相关文章
- PHP代码审计分段讲解(13)
代码审计分段讲解之29题,代码如下: <?php require("config.php"); $table = $_GET['table']?$_GET['table']: ...
- PHP代码审计分段讲解(11)
后面的题目相对于之前的题目难度稍微提升了一些,所以对每道题进行单独的分析 27题 <?php if(!$_GET['id']) { header('Location: index.php?id= ...
- PHP代码审计分段讲解(6)
14 intval函数四舍五入 <?php if($_GET[id]) { mysql_connect(SAE_MYSQL_HOST_M . ':' . SAE_MYSQL_PORT,SAE_M ...
- PHP代码审计分段讲解(1)
PHP源码来自:https://github.com/bowu678/php_bugs 快乐的暑期学习生活+1 01 extract变量覆盖 <?php $flag='xxx'; extract ...
- PHP代码审计分段讲解(12)
28题 <!DOCTYPE html> <html> <head> <title>Web 350</title> <style typ ...
- PHP代码审计分段讲解(10)
26 unserialize()序列化 <!-- 题目:http://web.jarvisoj.com:32768 --> <!-- index.php --> <?ph ...
- PHP代码审计分段讲解(9)
22 弱类型整数大小比较绕过 <?php error_reporting(0); $flag = "flag{test}"; $temp = $_GET['password' ...
- PHP代码审计分段讲解(8)
20 十六进制与数字比较 源代码为: <?php error_reporting(0); function noother_says_correct($temp) { $flag = 'flag ...
- PHP代码审计分段讲解(7)
17 密码md5比较绕过 <?php if($_POST[user] && $_POST[pass]) { mysql_connect(SAE_MYSQL_HOST_M . ': ...
随机推荐
- 关于mybatis拦截器,对结果集进行拦截
因业务需要,需将结果集序列化为json返回,于是,网上找了好久资料,都是关于拦截参数的处理,拦截Sql语法构建的处理,就是很少关于对拦截结果集的处理,于是自己简单的写了一个对结果集的处理, 记录下. ...
- solr全文检索学习
序言: 前面我们说了全局检索Lucene,但是我们发现Lucene在使用上还是有些不方便的,例如想要看索引的内容时,就必须自己调api去查,再例如一些添加文档,需要写的代码还是比较多的 另外我们之前说 ...
- Serilog 源码解析——数据的保存(中)
上一篇文章中揭露了日志数据的绑定逻辑,主要说明了日志数据绑定的结果信息,即EventProperty结构体和LogEventProperty类,以及日志数据与具名属性Token的绑定类Property ...
- Ceph的参数mon_osd_down_out_subtree_limit细解
前言 之前跟一个朋友沟通一个其他的问题的时候,发现了有一个参数 mon osd down out subtree limit 一直没有接触到,看了一下这个参数还是很有作用的,本篇将讲述这个参数的作用和 ...
- SQL SERVER数据库使用过程中系统提示死锁处理办法
马上双节(国庆节.中秋节)了,这篇文章是双节前的最后一篇,祈祷过节期间,数据库稳定运行,服务器正常发挥.祝大家假期愉快!!!! 任何的数据库都会出现死锁的情况,特别是一些大型的复杂业务,数据库架构的设 ...
- 04、MyBatis DynamicSQL(Mybatis动态SQL)
1.动态SQL简介 动态 SQL是MyBatis强大特性之一. 动态 SQL 元素和使用 JSTL 或其他类似基于 XML 的文本处理器相似. MyBatis 采用功能强大的基于 OGNL 的表达式来 ...
- 各种有趣vbs,bat脚本
短信轰炸.vbs Dim btn,ie Set ie = WScript.CreateObject("InternetExplorer.Application") ie.Visib ...
- 如何在Visio 中插入各种数学公式?
在Visio 2007老版本中,插入公式可以直接在插入图片中选择,但是在后来的Visio2013中却无法直接通过插入图片的方法插入,那么该如何在visio 2013中插入公式呢? 具体的操作步骤如下: ...
- 给git日志添加好看的样式
windows添加如下命令,让入了全局环境里 git config --global alias.lg "log --color --graph --pretty=format:'%Cred ...
- Eclipse的环境配置
1.想要配置Eclipse的环境,就要先下载Eclipse,并安装它,不会下载安装的小伙伴可以点击下面给的链接,里面有我写的详细的教程,这里就不重复了 Eclipse下载与安装:https://blo ...