
AOP实践—ASP.NET MVC5 使用Filter过滤Action参数防止sql注入,让你代码安全简洁
在开发程序的过程中,稍微不注意就会隐含有sql注入的危险。今天我就来说下,ASP.NET mvc 5使用Filter过滤Action参数防止sql注入,让你代码安全简洁。不用每下地方对参数的值都进行检查,看是用户输入的内容是否有危险的sql。如果没个地方都要加有几个缺点:
1、工作量大
2、容易遗漏
3、不容易维护
下面我通过写一个过滤防止sql的特性类,对Action执行前对Action的参数进行处理,如果有其值有sql语句,就会这些非法字符替换为空字符串。
一、sql注入的例子:
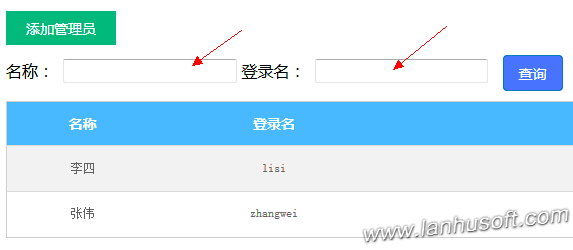
上面的输入有两个输入框,用户可以输入任何的值,包括有sql注入的值。
后台代码:
AdminController.cs
public class AdminController : Controller

{

         public ActionResult Index(string name = "", string loginName = "", int page = 1)

         {

                ViewBag.Name = name;

                ViewBag.LoginName = loginName;

                var r = DAdmin.GetList(name, loginName, page, 2);

                return View(r);

         }

}
DAdmin.cs:
public class DAdmin

{

        public static PageDataView<MSys_Admin> GetList(string name, string loginName, int page,int pageSize=10)

        {

                PageCriteria criteria = new PageCriteria();

                criteria.Condition = "1=1";

                if (!string.IsNullOrEmpty(name))

                       criteria.Condition += string.Format(" and Name like '%{0}%'", name);

                if (!string.IsNullOrEmpty(loginName))

                       criteria.Condition += string.Format(" and LoginName like '%{0}%'", loginName);

                criteria.CurrentPage = page;

                criteria.Fields = "*";

                criteria.PageSize = pageSize;

                criteria.TableName = "Sys_Admin a";

                criteria.PrimaryKey = "UID";

                var r = Common.GetPageData<MSys_Admin>(criteria);

                return r;

       }

}
上面对用户输入的name和loginName两个参数没有判断是否有sql注入的非法字符,就直接拼接到sql语句,到数据库中执行,这样是非常危险的。
1、比如用户在name输入这样的内容:
%'--%
这样拼接出来的sql语句就成了
SELECT * FROM Sys_Admin WHERE Name like '%'--%'
这样“--”是sql的注释标记后面再拼接的sql语句都当成注释了,这样有效的就成了这样的sql语句:
SELECT * FROM Sys_Admin WHERE Name like '%'
这表示显示全部的记录。如果是登录的sql就会跳过用户名、密码的验证。
2、如果用户name输入内容带有insert或delete或者drop,比如:
namer人值为:%';DELETE FROM Sys_Admin--%
拼接成的sql成了:
SELECT * FROM Sys_Admin WHERE Name like '%';DELETE FROM Sys_Admin--%'
这样一执行就把Sys_Admin表的记录全部删除了。
总结:上面可以看到这种sql注入是多么的危险。
二、解决MVC sql注入方案
1、定义一个防止sql注入的字符串辅助类
public class StringHelper

{

        public static string FilterSql(string s)

        {

                if (string.IsNullOrEmpty(s)) return string.Empty;

                s = s.Trim().ToLower();

                s = ClearScript(s);

                s = s.Replace("=", "");

                s = s.Replace("'", "");

                s = s.Replace(";", "");

                s = s.Replace(" or ", "");

                s = s.Replace("select", "");

                s = s.Replace("update", "");

                s = s.Replace("insert", "");

                s = s.Replace("delete", "");

                s = s.Replace("declare", "");

                s = s.Replace("exec", "");

                s = s.Replace("drop", "");

                s = s.Replace("create", "");

                s = s.Replace("%", "");

                s = s.Replace("--", "");

                return s;

        }

}
这个类对上面sql相关的字符串都替换掉。
2、定义一个用来检查并处理Action参数的特性类
public class AntiSqlInjectAttribute:FilterAttribute,IActionFilter

{

        public void OnActionExecuted(ActionExecutedContext filterContext)

        {

        }

        public void OnActionExecuting(ActionExecutingContext filterContext)

        {

                var actionParameters = filterContext.ActionDescriptor.GetParameters();

                foreach (var p in actionParameters)

                {

                        if (p.ParameterType == typeof(string))

                        {

                                if (filterContext.ActionParameters[p.ParameterName] != null)

                                {

                                        filterContext.ActionParameters[p.ParameterName] = StringHelper.FilterSql(filterContext.ActionParameters[p.ParameterName].ToString());

                                }

                        }

                }

        }

}
说明:这个特性类是继承了类FilterAttribute和实现了接口IActionFilter,这里在方法OnActionExecuting处理Action的参数,OnActionExecuting是在Action执行之前运行的方法,而OnActionExecuted是在Action执行之后运行的方法。
p.ParameterType == typeof(string)
因为sql注入只有参数类型为字符串的时候才有可能所以这里只对Action参数为字符串的参数进行处理。
filterContext.ActionParameters[p.ParameterName] =
StringHelper.FilterSql(filterContext.ActionParameters[p.ParameterName].ToString());
是用过滤之后的安全的Action参数值替换原来的原始值。
3、防止sql注入特性类的在MVC的Controller中的使用
public class AdminController : Controller

{

        [AntiSqlInject]

        public ActionResult Index(string name = "", string loginName = "", int page = 1)

        {

                ViewBag.Name = name;

                ViewBag.LoginName = loginName;

                var r = DAdmin.GetList(name, loginName, page, 2);

                return View(r);

        }

}
需要对Action的参数进行sql检查,只用在前面加上,上面定义的特性类AntiSqlInject。这个特性类可以用在任何的需要防止sql注入的Action上,根本不用对手动的去过滤程序中获取到的所有参数,安全、方便简洁。
AOP实践—ASP.NET MVC5 使用Filter过滤Action参数防止sql注入,让你代码安全简洁的更多相关文章
- ASP.NET MVC 5使用Filter过滤Action参数防止sql注入,让你代码安全简洁
在开发程序的过程中,稍微不注意就会隐含有sql注入的危险.今天我就来说下,ASP.NET mvc 5使用Filter过滤Action参数防止sql注入,让你代码安全简洁.不用每下地方对参数的值都进行检 ...
- 构建ASP.NET MVC5+EF6+EasyUI 1.4.3+Unity4.x注入的后台管理系统(66)-MVC WebApi 用户验证 (2)
前言: 构建ASP.NET MVC5+EF6+EasyUI 1.4.3+Unity4.x注入的后台管理系统(65)-MVC WebApi 用户验证 (1) 回顾上一节,我们利用webapi简单的登录并 ...
- 构建ASP.NET MVC5+EF6+EasyUI 1.4.3+Unity4.x注入的后台管理系统
开篇:从50开始系统已经由MVC4+EF5+UNITY2.X+Quartz 2.0+easyui 1.3.4无缝接入 MVC5+EF6+Unity4.x+Quartz 2.3 +easyui 1.4. ...
- filter过滤action的问题
今天犯了一个错误,结果白白浪费了半个下午的时间,特记于此. filter过滤Action的时候,要把过滤器配置在Struts2拦截器的前面,这样过滤器才能过滤到Action,否则不可以.
- 最新版SEMCMS_PHP_3.5 过滤不严导致sql注入
一.漏洞分析 在分析过程中看到网上已经有人发现semcms V2.4存在过滤不严导致sql注入的漏洞,不知道咋还没改,而且最新版过滤的关键字更少了. 首先查看首页文件index.php的代码 < ...
- 过滤xss攻击和sql注入函数
/**+----------------------------------------------------------* The goal of this function is to be a ...
- ASP.NET MVC5学习笔记之Action参数模型绑定之模型元数据和元数据提供
一. 元数据描述类型ModelMetadata 模型元数据是对Model的描述信息,在ASP.NET MVC框架中有非常重要的作用,在模型绑定,模型验证,模型呈现等许多地方都有它的身影.描述Model ...
- ASP.NET MVC5学习笔记之Action参数模型绑定基本过程
当我们在Controller中定义一个Action,通常会定义一个或多个参数,每个参数称为一个模型,ASP.NET MVC框架提供了一种机制称为模型绑定,会尝试自动从请求的信息中实例化每一个模型并赋值 ...
- ASP.NET MVC5学习笔记之Action参数模型绑定值提供体系
这一节我们关注模型绑定的值提供体系,先来介绍几个重要的接口 一. IValueProvider,接口定义如下: public interface IValueProvider { bool Conta ...
随机推荐
- 关于 js 函数参数的this
先看一道面试题: var number = 10; function fn() { console.log(this.number); } var obj = { number: 2, show: f ...
- WPF中打开网页的两种方法
1.浏览器打开 Process proc = new System.Diagnostics.Process(); proc.StartInfo.FileName = "http://www. ...
- Tkinter 之Menu菜单标签
一.参数说明 语法 作用 MenuBar = tk.Menu(window) 创建一个菜单栏 fileBar = tk.Menu(MenuBar, tearoff=0) 创建一个菜单项,不分窗. Me ...
- 小程序 之修改radio默认样式
一.效果图 二.代码 /* 选中后的 背景样式 (红色背景 无边框 可根据UI需求自己修改) */ radio .wx-radio-input.wx-radio-input-checked { bor ...
- 【spring源码分析】IOC容器初始化——查漏补缺(五)
前言:我们知道在Spring中经常使用配置文件的形式对进行属性的赋值,那配置文件的值是怎么赋值到属性上的呢,本文将对其进行分析. 首先了解一个类:PropertySourcesPlaceholderC ...
- 20175234 2018-2019-2 实验四 Android程序设计
目录 20175234 2018-2019-2 实验四 Android程序设计 任务一 任务二 任务三 任务四 任务五 问题及解决措施 码云链接 参考资料 20175234 2018-2019-2 实 ...
- arcgis python ListEnvironments 函数可返回地理处理环境名称列表。
import arcpy environments = arcpy.ListEnvironments() # Sort the environment names environments.sort( ...
- nginx配置监控
通过查看Nginx的并发连接,我们可以更清除的知道网站的负载情况.Nginx并发查看有两种方法(之所以这么说,是因为笔者只知道两种),一种是通过web界面,一种是通过命令,web查看要比命令查看显示的 ...
- Mybatis xml mapper 特殊写法总结
项目告一段落,业务代码也写得差不多了,框架仍然用的是 ssm ,为了省去单表数据库操作的代码编写,继续用 mybatis generator 生成单表对应的实体类.dao层映射关联及配置文件,私下还尝 ...
- leetcode 108. Convert Sorted Array to Binary Search Tree 、109. Convert Sorted List to Binary Search Tree
108. Convert Sorted Array to Binary Search Tree 这个题使用二分查找,主要要注意边界条件. 如果left > right,就返回NULL.每次更新的 ...