
ASP.NET MVC 5使用Filter过滤Action参数防止sql注入,让你代码安全简洁
在开发程序的过程中,稍微不注意就会隐含有sql注入的危险。今天我就来说下,ASP.NET mvc 5使用Filter过滤Action参数防止sql注入,让你代码安全简洁。不用每下地方对参数的值都进行检查,看是用户输入的内容是否有危险的sql。如果每个地方都要加有几个缺点:
1、工作量大
2、容易遗漏
3、不容易维护
下面我通过写一个过滤防止sql的特性类,对Action执行前对Action的参数进行处理,如果有其值有sql语句,就会这些非法字符替换为空字符串。
一、sql注入的例子:
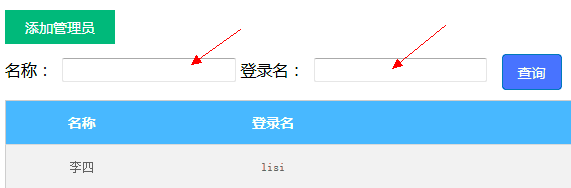
上面的输入有两个输入框,用户可以输入任何的值,包括有sql注入的值。
后台代码:
AdminController.cs
public class AdminController : Controller

    {

        public ActionResult Index(string name = "", string loginName = "", int page = )

        {

            ViewBag.Name = name;

            ViewBag.LoginName = loginName;

            var r = DAdmin.GetList(name, loginName, page, );

            return View(r);

        }

    }

}
DAdmin.cs:
public class DAdmin

{

    public static PageDataView<MSys_Admin> GetList(string name, string loginName, int page,int pageSize=)

    {

        PageCriteria criteria = new PageCriteria();

        criteria.Condition = "1=1";

        if (!string.IsNullOrEmpty(name))

            criteria.Condition += string.Format(" and Name like '%{0}%'", name);

        if (!string.IsNullOrEmpty(loginName))

            criteria.Condition += string.Format(" and LoginName like '%{0}%'", loginName);

        criteria.CurrentPage = page;

        criteria.Fields = "*";

        criteria.PageSize = pageSize;

        criteria.TableName = "Sys_Admin a";

        criteria.PrimaryKey = "UID";

        var r = Common.GetPageData<MSys_Admin>(criteria);

        return r;

    }

}
上面对用户输入的name和loginName两个参数没有判断是否有sql注入的非法字符,就直接拼接到sql语句,到数据库中执行,这样是非常危险的。
1、比如用户在name输入这样的内容:
%'--%
这样拼接出来的sql语句就成了
SELECT * FROM Sys_Admin WHERE Name like '%'--%'
这样“--”是sql的注释标记后面再拼接的sql语句都当成注释了,这样有效的就成了这样的sql语句:
SELECT * FROM Sys_Admin WHERE Name like '%'
这表示显示全部的记录。如果是登录的sql就会跳过用户名、密码的验证。
2、如果用户name输入内容带有insert或delete或者drop,比如:
namer人值为:%';DELETE FROM Sys_Admin--%
拼接成的sql成了:
SELECT * FROM Sys_Admin WHERE Name like '%';DELETE FROM Sys_Admin--%'
这样一执行就把Sys_Admin表的记录全部删除了。
总结:上面可以看到这种sql注入是多么的危险。
二、解决MVC sql注入方案
1、定义一个防止sql注入的字符串辅助类
{

    public static string FilterSql(string s)

    {

        if (string.IsNullOrEmpty(s)) return string.Empty;

        s = s.Trim().ToLower();

        s = ClearScript(s);

        s = s.Replace("=", "");

        s = s.Replace("'", "");

        s = s.Replace(";", "");

        s = s.Replace(" or ", "");

        s = s.Replace("select", "");

        s = s.Replace("update", "");

        s = s.Replace("insert", "");

        s = s.Replace("delete", "");

        s = s.Replace("declare", "");

        s = s.Replace("exec", "");

        s = s.Replace("drop", "");

        s = s.Replace("create", "");

        s = s.Replace("%", "");

        s = s.Replace("--", "");

        return s;

    }

}
这个类对上面sql相关的字符串都替换掉。
2、定义一个用来检查并处理Action参数的特性类
public class AntiSqlInjectAttribute:FilterAttribute,IActionFilter

{

    public void OnActionExecuted(ActionExecutedContext filterContext)

    {

    }

    public void OnActionExecuting(ActionExecutingContext filterContext)

    {

        var actionParameters = filterContext.ActionDescriptor.GetParameters();

        foreach (var p in actionParameters)

        {

            if (p.ParameterType == typeof(string))

            {

                if (filterContext.ActionParameters[p.ParameterName] != null)

                {

                    filterContext.ActionParameters[p.ParameterName] = StringHelper.FilterSql(filterContext.ActionParameters[p.ParameterName].ToString());

                }

            }

        }

    }

}
说明:这个特性类是继承了类FilterAttribute和实现了接口IActionFilter,这里在方法OnActionExecuting处理Action的参数,OnActionExecuting是在Action执行之前运行的方法,而OnActionExecuted是在Action执行之后运行的方法。
p.ParameterType == typeof(string)
因为sql注入只有参数类型为字符串的时候才有可能所以这里只对Action参数为字符串的参数进行处理。
filterContext.ActionParameters[p.ParameterName] =
StringHelper.FilterSql(filterContext.ActionParameters[p.ParameterName].ToString());
是用过滤之后的安全的Action参数值替换原来的原始值。
3、防止sql注入特性类的在MVC的Controller中的使用
public class AdminController : Controller

{

    [AntiSqlInject]

    public ActionResult Index(string name = "", string loginName = "", int page = )

    {

        ViewBag.Name = name;

        ViewBag.LoginName = loginName;

        var r = DAdmin.GetList(name, loginName, page, );

        return View(r);

    }

}
需要对Action的参数进行sql检查,只用在前面加上,上面定义的特性类AntiSqlInject。这个特性类可以用在任何的需要防止sql注入的Action上,根本不用对手动的去过滤程序中获取到的所有参数,安全、方便简洁。
ASP.NET MVC 5使用Filter过滤Action参数防止sql注入,让你代码安全简洁的更多相关文章
- AOP实践—ASP.NET MVC5 使用Filter过滤Action参数防止sql注入,让你代码安全简洁
在开发程序的过程中,稍微不注意就会隐含有sql注入的危险.今天我就来说下,ASP.NET mvc 5使用Filter过滤Action参数防止sql注入,让你代码安全简洁.不用每下地方对参数的值都进行检 ...
- ASP.NET MVC学习笔记-----Filter(2)
接上篇ASP.NET MVC学习笔记-----Filter(1) Action Filter Action Filter可以基于任何目的使用,它需要实现IActionFilter接口: public ...
- ASP.NET MVC学习笔记-----Filter
ASP.NET MVC学习笔记-----Filter(1) Filter类型 接口 MVC的默认实现 Description Authorization IAuthorizationFilter Au ...
- 通过源码了解ASP.NET MVC 几种Filter的执行过程 在Winform中菜单动态添加“最近使用文件”
通过源码了解ASP.NET MVC 几种Filter的执行过程 一.前言 之前也阅读过MVC的源码,并了解过各个模块的运行原理和执行过程,但都没有形成文章(所以也忘得特别快),总感觉分析源码是大神 ...
- filter过滤action的问题
今天犯了一个错误,结果白白浪费了半个下午的时间,特记于此. filter过滤Action的时候,要把过滤器配置在Struts2拦截器的前面,这样过滤器才能过滤到Action,否则不可以.
- [转]ASP.NET MVC中的两个Action之间值的传递--TempData
本文转自:ASP.NET MVC中的两个Action之间值的传递--TempData 一. ASP.NET MVC中的TempData 在ASP.NET MVC框架的ControllerBase中存在 ...
- 最新版SEMCMS_PHP_3.5 过滤不严导致sql注入
一.漏洞分析 在分析过程中看到网上已经有人发现semcms V2.4存在过滤不严导致sql注入的漏洞,不知道咋还没改,而且最新版过滤的关键字更少了. 首先查看首页文件index.php的代码 < ...
- 通过源码了解ASP.NET MVC 几种Filter的执行过程
一.前言 之前也阅读过MVC的源码,并了解过各个模块的运行原理和执行过程,但都没有形成文章(所以也忘得特别快),总感觉分析源码是大神的工作,而且很多人觉得平时根本不需要知道这些,会用就行了.其实阅读源 ...
- ASP.NET MVC 几种 Filter 的执行过程源码解析
一.前言 之前也阅读过MVC的源码,并了解过各个模块的运行原理和执行过程,但都没有形成文章(所以也忘得特别快),总感觉分析源码是大神的工作,而且很多 人觉得平时根本不需要知道这些,会用就行了.其实阅读 ...
随机推荐
- Power Strings POJ - 2406(next水的一发 || 后缀数组)
后缀数组专题的 emm.. 就next 循环节../ 有后缀数组也可以做 从小到大枚举长度i,如果长度i的子串刚好是重复了len/i次,应该满足len % i == 0和rank[0] - rank[ ...
- 内容显示在HTML页面底端的一些处理方式
1.概要: 手机页面底端有时候需要显示版权信息,诸如一行文字或者一个背景图片,但是页面的滚动长度未知,需要考虑两个问题 当页面高度小于屏幕高度时候: 希望最后一行信息显示在屏幕底端,同时也就是页面底端 ...
- BZOJ 3093: [Fdu校赛2012] A Famous Game
3093: [Fdu校赛2012] A Famous Game Time Limit: 1 Sec Memory Limit: 128 MBSubmit: 242 Solved: 129[Subm ...
- 编译安装keepalived,实现双主mysql高可用
安装keepalived 1.官网下载源码包,解压 # wget http://www.keepalived.org/software/keepalived-1.1.20.tar.gz # tar x ...
- [NOI2012]美食节——费用流(带权二分图匹配)+动态加边
题目描述 小M发现,美食节共有n种不同的菜品.每次点餐,每个同学可以选择其中的一个菜品.总共有m个厨师来制作这些菜品.当所有的同学点餐结束后,菜品的制作任务就会分配给每个厨师.然后每个厨师就会同时开始 ...
- 团体程序设计天梯赛 L1-049. 天梯赛座位分配(测试数据+不同方法)
Data: /*33 2 1#11 4 7 10 13 16 19 22 25 2831 33 35 37 39 41 43 45 47 4951 53 55 57 59 61 63 65 67 69 ...
- pytorch文档阅读(一)
本章主要针对pytorch0.4.0英文文档的前两节,顺序可能有些不一样: torch torch.Tensor 张量 Tensors Data type CPU tensor GPU tensor ...
- shell 中的操作符
1.算术操作符 2.关系操作符 3.布尔操作符 4.字符串操作符 5.文件相关操作符 算术操作符 bash shell 没有提供任何机制来执行简单的算术运算,不过我们可以借助于一些其他程序,如 exp ...
- SVN报错:Node remains in conflict显示冲突的解决办法
如果是提示文件冲突: svn revert --depth=infinity 有冲突的文件名 如果提示目录有冲突: svn revert --depth=infinity 目录名 搞定.
- Macvlan技术
参考博客:https://blog.csdn.net/dog250/article/details/45788279 一.MACVLAN虚拟网卡技术 MACVLAN技术可谓是提出一种将一块以太网卡虚拟 ...