
Burp Suite扫描器漏洞扫描功能介绍及简单教程
 共852828人围观 ,发现 15 个不明物体
* 本文作者:pageuo,本文属FreeBuf原创奖励计划,未经许可禁止转载
众所周知,burpsuite是一款非常强大的渗透测试套件。其中包括但不限于各类渗透测试功能,搭配各类插件使用更是渗透测试中一款离不开的工作。除了商业化漏扫之外,burp
suite也提供了一个扫描器的功能,但似乎国内并没有step by step的一个教程,这里给大家简单的介绍下burp
suite的漏扫功能,大牛请绕路,小白请进来。
测试站点:http://testphp.vulnweb.com/
Burpsuite版本:1.7.12
下面开始介绍如何适应Burp Suite的扫描器功能。
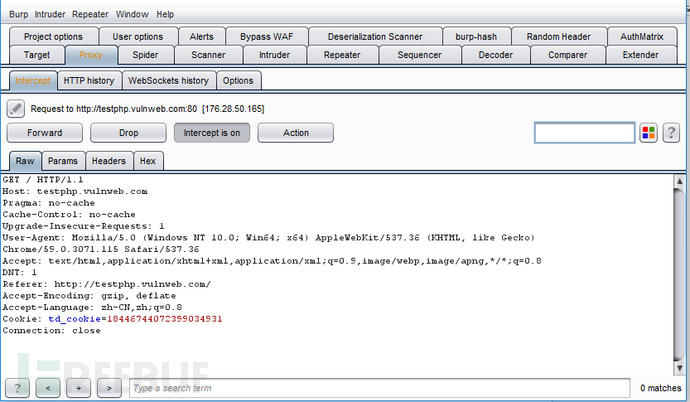
1.保持抓包功能一直开启。
这里应该不用赘述了,只要听说过burpsuite的少年肯定知道如何开启监听功能。(如果需要教程,请移步http://www.freebuf.com/sectool/2079.html)
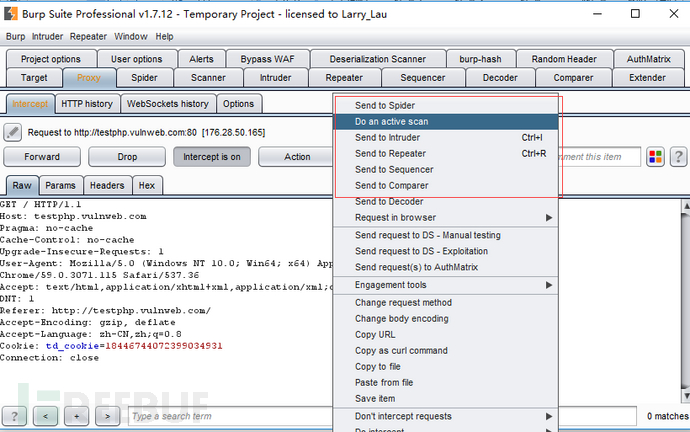
2.单击数据包区域,右键,选择“Do an active scan(激活主动扫描)”
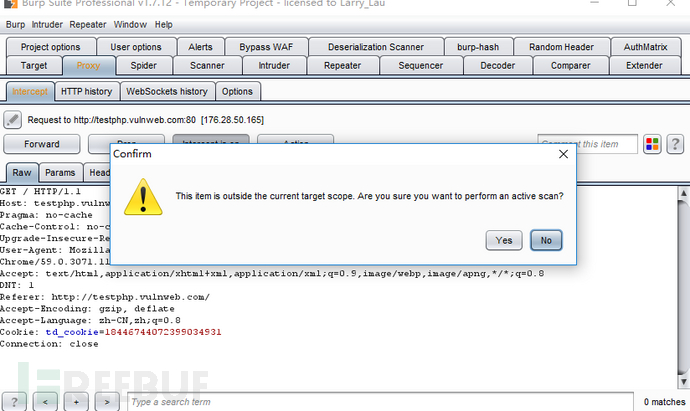
点击按钮之后,burpsuite会提示是否激活扫描,选择“是”
这时“Scanner(扫描)”按钮会亮起,开始进行扫描
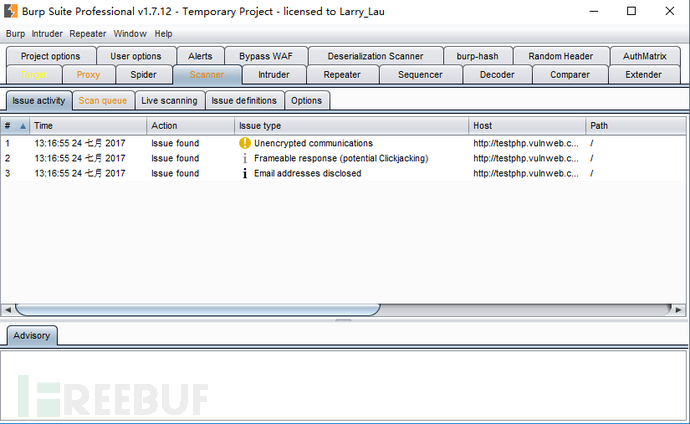
3.扫描功能介绍
Scanner标签下有五个功能,下面分别进行介绍:
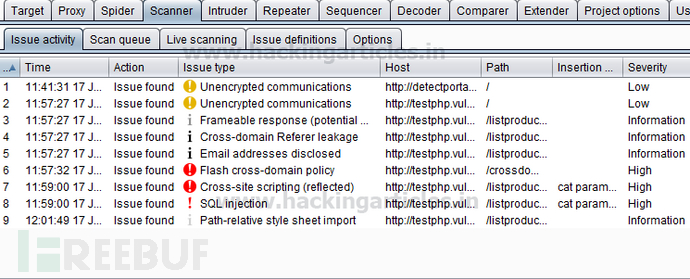
1)Issue activity问题清单
这里记录了问题发生的顺序,时间,问题类型,url地址等
从截图中我们能够看到burpsuite提供的扫描功能能够扫出以下几个问题:
反射型XSS
Flash跨域策略
SQL注入
未加密通信
跨域引用漏洞
公开电子邮件地址
2)Scan queue扫描队列
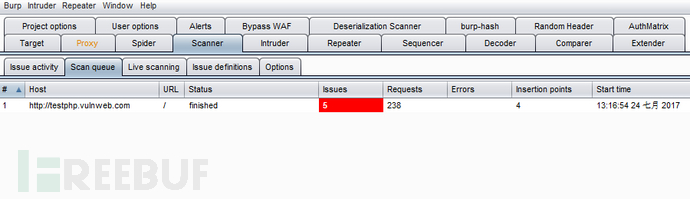
扫描队列记录了扫描主机、扫描状态、问题数量、请求的次数的等扫描信息
3)Living scanning在线扫描
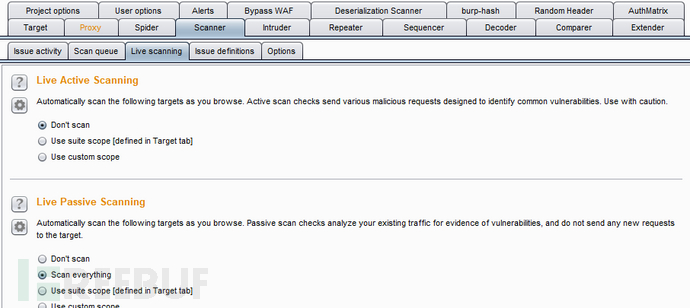
通过“Living scanning”页签可以设置扫描策略,即是否在监听时发现站点就进行扫描,这里默认的开关是关。
4)问题列表
这里列出了burpsuite可以测试的的漏洞类型,包括注入、xss、命令执行等各类常见的web漏洞,看起来还是很全的
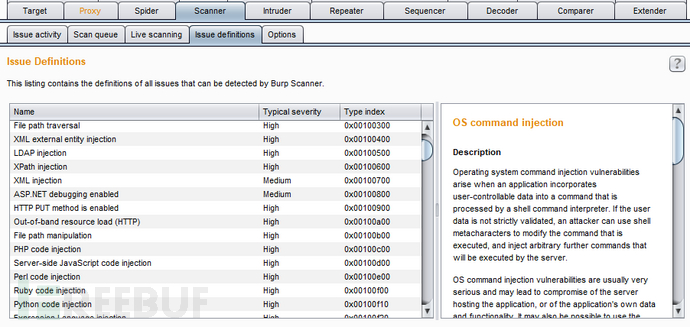
5)options 设置
对burpsuite的扫描进行设置
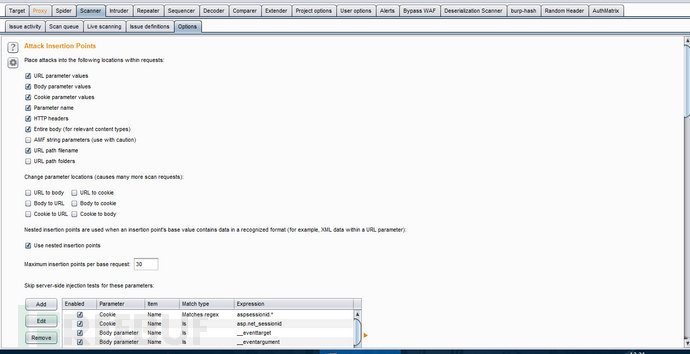
4.对burpsuite的扫描结果进行验证
本次扫描一共扫出了8个问题,我们挑两个进行验证
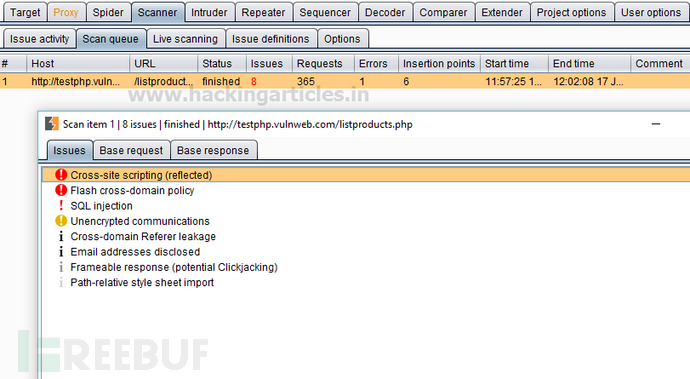
1)反射型xss
| 问题类型 | Cross-site scripting (reflected)反射型xss |
|---|---|
| 风险等级: | High高 |
| 可信程度: | Certain确定 |
| 主机 | http://testphp.vulnweb.com |
| 路径 | /listproducts.php |
Burpsuite给的扫描的具体内容如下:
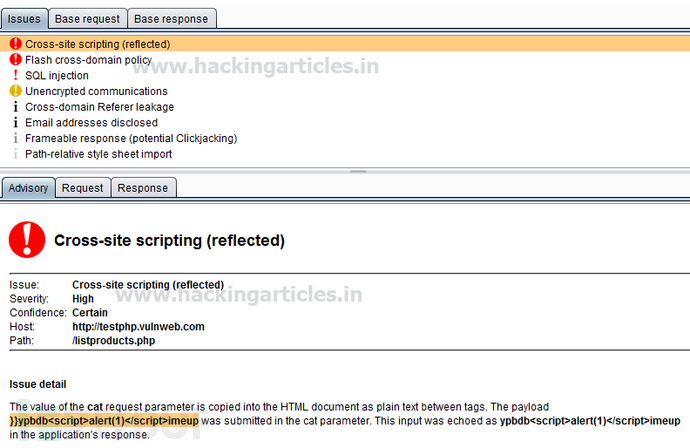
在请求选项卡中,我们能够看到相关的响应值,以便进行测试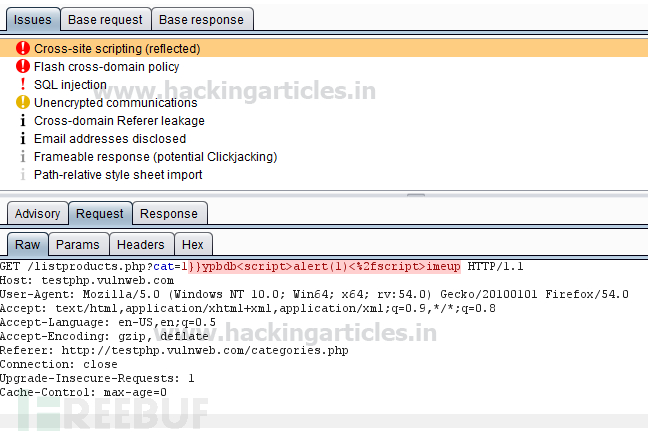
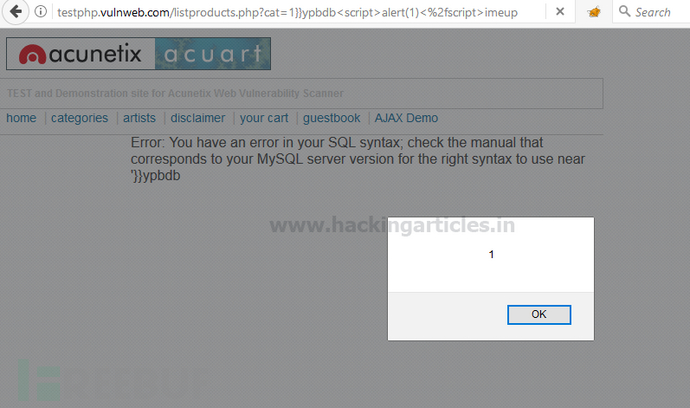
我们查看响应的选项卡,查看响应情况,我们能够看到,在页面上确实弹出了一个提示框。
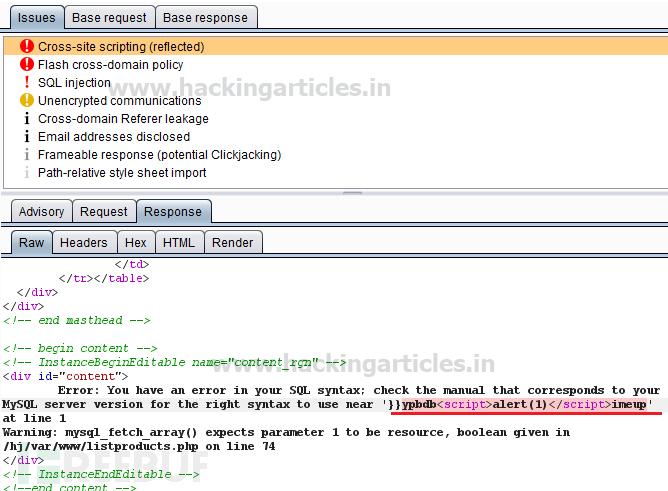
因此,这是一个get方式的XSS漏洞,使用浏览器测试:
2)SQL注入
| 问题类型 | SQL injection (SQL注入) |
|---|---|
| 风险等级: | High高 |
| 可信程度: | Firm 确定 |
| 主机 | http://testphp.vulnweb.com |
| 路径 | /listproducts.php |
查看burpsuite的扫描情况
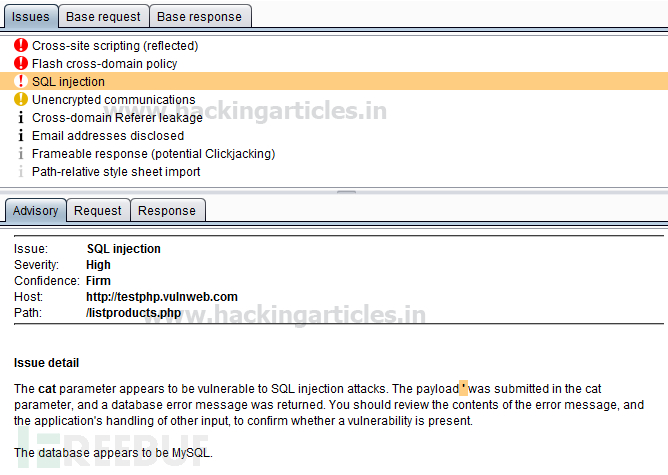
这里burpsuite说他的payload是单引号,数据库返回了一个报错,我们应该查看相关的错误信息,确定到底是不是一个漏洞。Burpsuite认为,数据库是mysql
我们再点卡请求选项卡,可以看到单引号在传参过程中因为报错发生了中断
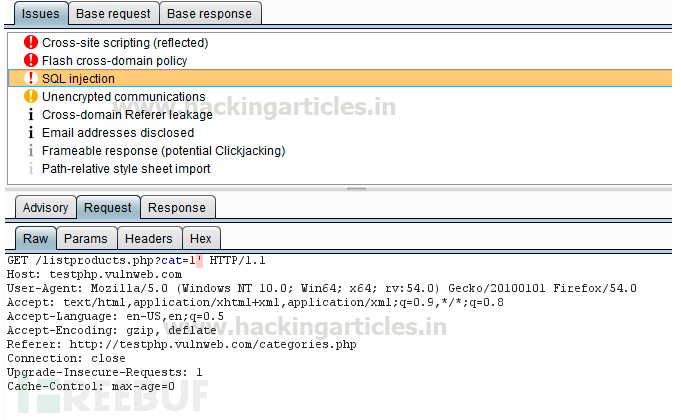
我们再点击“响应”选项卡,看下高亮的代码区关于数据库报错的内容
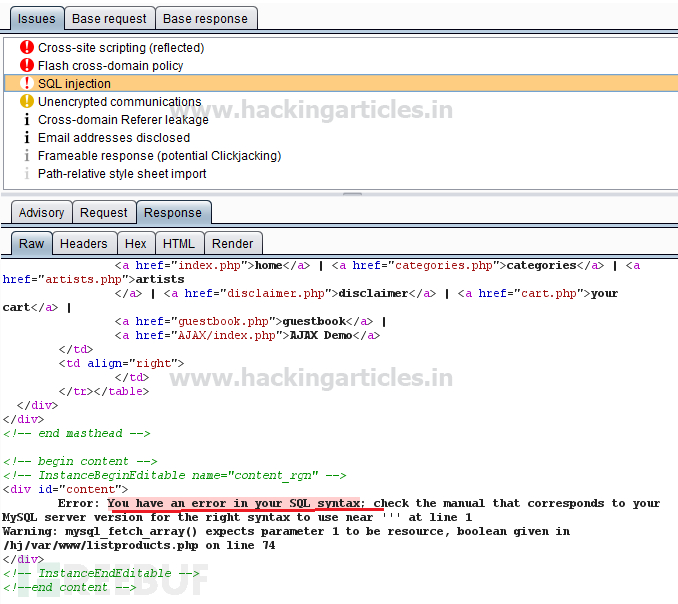
5.总结
Burp Suite确确实实是一个渗透测试居家旅行必备的神器,但是在测试过程中也发现了有很多问题:
1)同一站点,同一测试方法,不同次数的扫描的内容竟然不一样。这个真是一个要命的问题,连进行个扫描还要看人品?
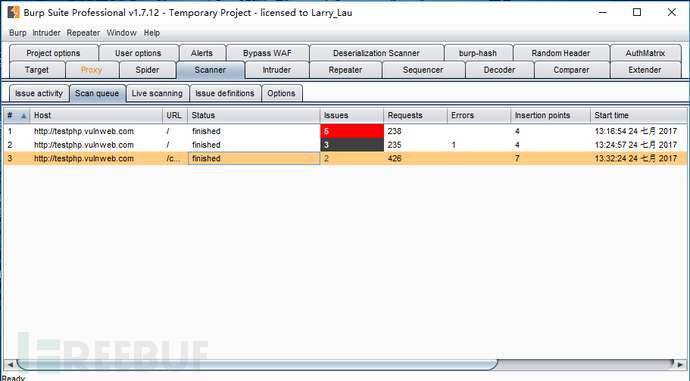
2)要把监听一直开着
这个倒不算什么要紧的问题,只是在测试的过程中一定要小心别把监听和代理关掉
3)照比成熟的商业化扫描器差距太大
鉴于Burp Suite的定位,并不能指望能和AWVS、AppScan等成熟的商业化扫描器平分天下,但是Burp Suite的扫描结果并不能与前面两位大侠同日而语。但是如果出门手头没有扫描器,或者是需要轻载扫描的时候,一个Burp Suite就够了
Burp Suite扫描器漏洞扫描功能介绍及简单教程的更多相关文章
- Burp Suite之截断代理功能及相关设置(一)
Burpsuite 1.burpsuite 简介2.设置代理3.Target4.爬网模块5.扫描模块6.扩展模块7.intrude8.Repeater9.Sequencer10.Decoder11.C ...
- Burp Suite Scanner Module - 扫描模块
Burp Suite Professional 和Enterprise Version的Scaner功能较丰富. 以Professional版本为例,包含Issue activity, Scan qu ...
- Web漏洞扫描-Burp Suite
Web漏洞扫描-Burp Suite 一.Burp Suite概述 二.功能及特点 三.Burp Suite安装 四.Burp Suite使用 一.Burp Suite概述 安全渗透界使用最广泛的漏扫 ...
- Web 安全工具篇:Burp Suite 使用指南
真的是一点都不过分,了解详情请继续往下读. Burp Suite 介绍 Burp Suite 是用于攻击 web 应用程序的集成平台.它包含了许多工具,并为这些工具设计了许多接口,以促进加快攻击应用程 ...
- Burp Suite Walkthrough
Burp Suite is one of the best tools available for web application testing. Its wide variety of featu ...
- Burp Suite 入门教程(BURP SUITE TUTORIAL )
参考链接1:https://www.pentestgeek.com/what-is-burpsuite 参考链接2:https://www.pentestgeek.com/web-applicatio ...
- 安全测试工具(1)- Burp Suite Pro的安装教程
啥是Burp Suite 用于攻击web 应用程序的集成平台 程序员必备技能,不仅可以拿来做渗透测试.漏洞挖掘还能帮助程序员调试程序 Bug 它包含了许多Burp工具,这些不同的burp工具通过协同工 ...
- Burp Suite使用介绍
Burp Suite使用介绍(一) 22人收藏 收藏 2014/05/01 19:54 | 小乐天 | 工具收集 | 占个座先 Getting Started Burp Suite 是用于攻击web ...
- Burp Suite使用介绍总结
Burp Suite使用介绍(一) 小乐天 · 2014/05/01 19:54 Getting Started Burp Suite 是用于攻击web 应用程序的集成平台.它包含了许多工具,并为这些 ...
随机推荐
- Android 7.0 新增功能和api
Android 7.0 Nougat 为用户和开发者引入多种新功能.本文重点介绍面向开发者的新功能. 请务必查阅 Android 7.0 行为变更以了解平台变更可能影响您的应用的领域. 要详细了解 A ...
- 前端JavaScript高级面试笔记
一.ES6 1.模块化 ES6通过export和import实现模块化 ES6的模块化的基本规则或特点, 欢迎补充: 1:每一个模块只加载一次, 每一个JS只执行一次, 如果下次再去加载同目录下同文件 ...
- linux 环境变量设置方法总结(PATH / LD_LIBRARY_PATH)
PATH和LD_LIBRARY_PATH本质都是变量,所谓变量的意思就是由别人赋值产生的,直觉往往会让我们添加和减少这个变量本身的某些路径,实际上这是不正确的.正确的做法是我们要去修改赋予这个变量数值 ...
- java iterator(迭代器)
任何容器类,都必须有某种方式可以插入元素并将它们再次取出,毕竟持有事物是容器最基本的工作,对于List,add()插入fang,get()取出,如果从更高层的角度思考,会发现这里有个确定:要用容器,必 ...
- Build OpenJDK9 on macOS Sierra
1. Get the source code: hg clone http://hg.openjdk.java.net/jdk9/jdk9 jdk9 cd jdk9 sh get_source.sh ...
- #JS attr和prop的区别
HTML元素固有属性:使用prop方法 HTML元素自定义属性:使用attr方法
- php 批量导入昨天的数据(别类版的增量备份安案)
$where = ''; $localogLogin = $this->gamedb_model->query_onerow("select `datetime` from lo ...
- 前端Datatables自定义事件(监听Datatables插件一些常见的事件动作)
今天开发项目的时候,用Datatables插件做前端分页列表,想在列表发生翻页.排序.搜索.改变单页显示数据条数这些行为的时候做一些其他的操作,看了半天Datatables官网终于找到可以监测到这些事 ...
- bzoj 1190
思路:分层dp,因为给的w都是a*(2 ^ b)的形式, 我们将这些物品按b分层, 我们设 dp[ i ][ j ]表示在 第 i 层 容量为(j << i)的最大值, 然后通过层与层之间 ...
- spark streaming限制吞吐
使用spark.streaming.receiver.maxRate这个属性限制每秒的最大吞吐.官方文档如下: Maximum rate (number of records per second) ...