
centos7的密码安全策略加固
centos7操作系统
在CentOS 7上实现密码复杂度策略设置
一.使用login.defs文件
解析:/etc/login.defs 是设置新建用户帐号限制的文件。该文件里的配置对root用户无效。/etc/login.defs 文件用于在Linux创建用户时,对用户的一些基本属性做默认设置,例如指定用户 UID 和 GID 的范围,用户的过期时间,密码的最大长度等
可用参数
PASS_MAX_DAYS

PASS_MIN_DAYS

PASS_MIN_LEN

PASS_WARN_AGE

UID_MIN

UID_MAX

GID_MIN

GID_MAX

CREATE_HOME

UMASK 077

USERGROUPS_ENAB

ENCRYPT_METHOD
二./etc/security/pwquality.conf详解
可用参数
 1 retry=N:定义登录/修改密码失败时,可以重试的次数;

 2 Difok=N:定义新密码中必须有几个字符要与旧密码不同。但是如果新密码中有1/2以上的字符与旧密码不同时,该新密码将被接受

 3 minlen=N:定义用户密码的最小长度

 4 dcredit=N:定义用户密码中必须包含多少个数字

 5 ucredit=N:定义用户密码中必须包含多少个大写字母

 6 lcredit=N:定义用户密码中必须包含多少个小些字母

 7 ocredit=N:定义用户密码中必须包含多少个特殊字符(除数字、字母之外)

 8 minclass=N: 密码组成至少拥有的字符种类(数字,大写字母小写字母特殊字符)

 9 maxrepeat=N: 密码组成允许的最长连续字母长度

10 maxclassrepeat=N: the maximum number of allowed consecutive(连续)characters of the same class in the new password

11

12 其中 N=-1表示,至少有一个 |对于密码策略 <0表示最少要含有 >0表示最多

13 N=0 不检查

14 N=1
三 使用PAM pwquality模块完成 关键词: /etc/pam.d/system-auth
linux对应的密码策略模块有:pam_passwdqc 和 pam_pwquality 。其中pam_passwdqc模块对应的是/etc/login.defs,pam_pwquality对应的是/etc/security/pwquality.conf
如果直接在system-auth文件修改的话可能要加一下参数 但是如果直接找到文件的话就可以直接修改文件对应参数的数字
1 vi /etc/pam.d/system-auth
#进入system-auth文件后源文件为
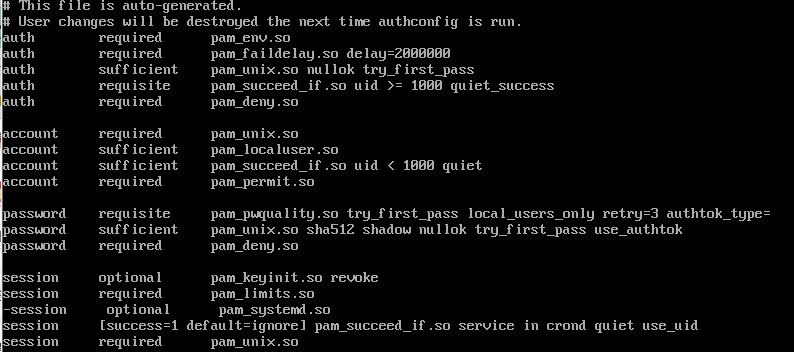
由上面的pam模块文件内容看,可以将pam配置文件分为四列,
- 第一列代表模块类型
- 第二列代表控制标记
- 第三列代表模块路径
- 第四列代表模块参数
文件解析
第一列
1. auth组件:认证接口(authentication) 要求验证密码
2.account组件:检测用户是否允许访问.检测用户是否过期或则在末端时间内能否登陆
3.password组件:设置并验证密码
4.session组件:配置和管理用户sesison
第二列
1. required:该模块必须success才能进行继续。即使失败用户也不会立刻获知,直到所有相关模块完成
2.requisite:该模块必须success才能使认证继续进行. 如果模块失败则立刻停止执行
3.suffifient:如果失败则忽略
4.optinal:忽略结果,不管是否失败
第三列
| PAM模块 | 结合管理类型 | 说明 | ||
| pam_unix.so |
auth |
提示用户输入密码,并与/etc/shadow文件相比对.匹配返回0 |
||
| account | 检查用户的账号信息(包括是否过期等).帐号可用时,返回0. | |||
| password | 修改用户的密码. 将用户输入的密码,作为用户的新密码更新shadow文件 | |||
| pam_shells.so |
auth account |
如果用户想登录系统,那么它的shell必须是在/etc/shells文件中之一的shell | ||
| pam_deny.so |
account auth password session |
该模块可用于拒绝访问 | ||
| pam_permit.so |
auth account password session |
模块任何时候都返回成功. | ||
| pam_securetty.so | auth | 如果用户要以root登录时,则登录的tty必须在/etc/securetty之中. | ||
| pam_listfile.so |
auth account password session |
访问应用程的控制开关 | ||
| pam_cracklib.so | password |
这个模块可以插入到一个程序的密码栈中,用于检查密码的强度. |
||
| pam_limits.so | session | 定义使用系统资源的上限,root用户也会受此限制,可以通过/etc/security/limits.conf或/etc/security/limits.d/*.conf来设定 | ||
centos7的密码安全策略加固的更多相关文章
- Centos7添加密码安全策略
设置密码中至少包含一个小写字符,执行命令:# authconfig --enablereqlower --update查看设置:# grep "^lcredit" /etc/sec ...
- Centos7破解密码的两种方法--技术流ken
Centos7忘记密码 在工作或者自己练习的时候我们难免会大意忘掉自己的root密码,有些同学忘掉密码竟然第一选择是重装系统,工作中可万万使不得! 本篇博客将讲解两种最常用的破解centos7忘掉 ...
- centos7忘记密码解决办法
centos7重置密码: centos7一改以往风格,很多方面都做了改进,尤其是修改root密码,一般centos6以前直接进入grub然后从单用户模式进去就可以修改,可centos7不同,笔者今天修 ...
- centos7忘记密码处理办法
centos7忘记密码处理办法 此界面按e进入grub编辑界面 进入grub编辑界面.把linux16这行的ro修改为rw init=/sysroot/bin/sh. 按ctrl+x进入单用户模式 登 ...
- centos7 修改密码
Centos7破解密码的方法 Centos7忘记密码 在工作或者自己练习的时候我们难免会大意忘掉自己的root密码,有些同学忘掉密码竟然第一选择是重装系统,工作中可万万使不得! 本篇博客将讲解 ...
- centOS7忘记密码,修改root账号密码
centOS7忘记密码,修改root账号密码 RHEL7 的世界发生了变化,重置 root 密码的方式也一样.虽然中断引导过程的旧方法(init=/bin/bash)仍然有效,但它不再是推荐的.“Sy ...
- Centos7 忘记密码解决方法
一.Centos7 忘记密码解决方法 1.进入单用户模型 重启 Linux 系统主机并出现引导界面时,按下键盘上的 e 键进入内核编辑界面 然后按向下键,找到以“Linux16”开头的行,在该行的最后 ...
- 完整的WindowsServer服务器系统初始化配置、安全策略加固和基线检查脚本等保2.0适用
转载自:https://www.bilibili.com/read/cv14326780?spm_id_from=333.999.0.0 0x00 前言简述 最近单位在做等保测评,由于本人从事安全运维 ...
- CentOS7 登陆密码遗忘和修改
在虚拟机当中我们设置的linux密码可能会遗忘,那么我们怎么来找回密码,并且重置密码呢? 1:我们需要进入单用户模式才能修改密码 1:重启linux,进入grub界面,敲击空格键暂停 2:按 ...
- linux centos7 root密码重置
转:http://blog.chinaunix.net/uid-21209618-id-4738916.html 分类: LINUX 三年左右没接触linux技术工作,忘记的有很多.不知该怎么去运用. ...
随机推荐
- vue-element-admin 怎么改后端 可以调跳过登录并且发送接口请求
1.找到根目录的 vue.config.js 添加 proxy 内容 注释掉mock 2.清空 .env.development 里的 VUE_APP_BASE_API 路径 3.user.js 方 ...
- ELK 一些截图
一.背景 集成环境中,多台服务器会存在多份日志,不方便查阅 · 二.原理 三.配置原理 Logstash是安装在服务器上的,相当于读取本地日志,然后输出到ES服务器,kibana会从ES服务器读取数据 ...
- [C#]问号?和双问号??
[C#]问号?和双问号?? 如何使用 问号?表示该变量可以为空 int?; 等价于:int? = null; 双问号??表示如果为双问号左边的变量为null,则取右边的值,否则取左边变量的值 c=a? ...
- uniapp 提示 打包时未添加 push模块
最近打包上架的 ios项目 启动项目提示打包时未添加 push模块 在uniapp manifest中可以配置消息推送,可以我们项目没有用到这个功能,真是日狗了,排除半天仔细检查了使用Push ...
- adb server version (36) doesn‘t match this client (41)解决
问题描述:夜神模拟器,dos窗口下,然后adb devices发现连不上模拟器了,报adb server version (36) doesn't match this client (41); ki ...
- CentOS 7.6 部署zabbix 6.0 支持Kubernetes
# 基础信息 系统版本: CentOS Linux release 7.6.1810 (Core) 内核版本: 4.19.0-9.el7.ucloud.x86_64 # 听说最新版的zabbix6.0 ...
- Flutter 登录与list列表demo
import 'package:flutter/material.dart'; void main() => runApp(DemoApp()); class DemoApp extends S ...
- 利用for循环同步执行异步方法
//定义一个异步函数 const foo1 = (i) => { return new Promise((resolve, reject) => { setTimeout(() => ...
- redis 持久化之RDB和AOF的区别
持久化之RDB 定义:在指定的时间间隔内生成数据集的时间点快照 RDB 的优点: 1.RDB 是一个非常紧凑的文件 它保存了 Redis 在某个时间点上的数据集. 这种文件非常适合用于进行备份: 比如 ...
- Workbench download Document
1. package.xml <?xml version="1.0" encoding="UTF-8"?> <Package xmlns=&q ...