
Docker镜像讲解
Docker镜像讲解
镜像是什么
镜像是一种轻量级的,可执行的独立软件包,用来打包软件运行环境和基于运行环境的开发软件,它包含运行某个软件做需要的所有的内容,包括代码,运行时,库,环境变量和配置文件。
所有应用,直接打包docker镜像,就可以直接跑起来!
如何让得到镜像:
- 丛仓库下载
- 朋友拷贝给你
- 自己制作一个镜像DockerFile
UnionFS(联合系统文件)
我们下载的时候看到的一层一层就是这个!
UnionFS(联合系统文件):Union文件系统(UnionFS)是一种分层,轻量级应且高性能的文件系统,它支持对文件系统的修改作为一次提交来一层层的叠加,同时可以将不同目录挂载到同一个虚拟文件系统下(union serveral directories into a single virtual filesystem)。Union文件系统时Docker镜像的基础。镜像可以通过分层来进行继承,基于基础镜像(没有父镜像),而一直做各种具体的应用镜像。
特性:一次同时加载多个文件系统,但从外面看起来,只能看到一个文件系统,联合加载会把各层文件系统叠加起来,这样最终的文件系统就会包含所有底层的文件和目录
Docker镜像加载原理
dockers的镜像实际上由一层一层的文件系统组成,这种层级的文件系统UnionFS。
botfs(boot file system)主要包含bootloader和kernel,bootloader主要时引导加载kerenl,Linux刚启动时会加载bootfs文件系统,在Docker镜像的最底层是bootfs。这一层与我们典型的Linux/Unix系统是一样的。包含boot加速器和内核。当boot加载完成之后整个内核就都在内存中了,此时内存的使用权已由boots转交给内核,此时系统也会卸载boots。
rootfs(root file system),在bootfs之上,包含的就是典型的Linux系统中的/dev,/proc,/bin,/etc等标准目录和文件。rootfs就是各种不同的操作系统发行版,比如Ubuntu,CentOS等等
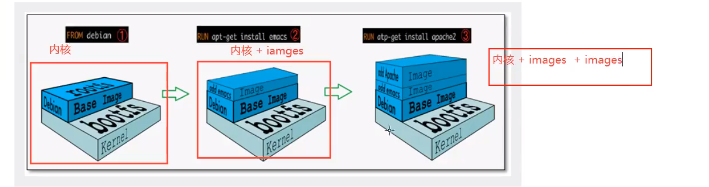
平时我们安装进虚拟机的CentOS都是好几个G,为什么Docker这里才200M?
对于一个精简的OS,rootfs可以很小,只需要包含对基本的命令,工具和程序就可以了,因为底层直接用Host的kerkel,自己只需要提供rootfs就可以了,由此课件对于不同的linux发行版,bootfs基本是一致的,rootfs会有差别,因此不同的发行版本可以公用bootfs。
虚拟机是分钟级,容器是秒级
分层理解
分层的镜像
我们可以去下载一个镜像,注意观察下载的日志输出,可以看到是一层一层的在下载!
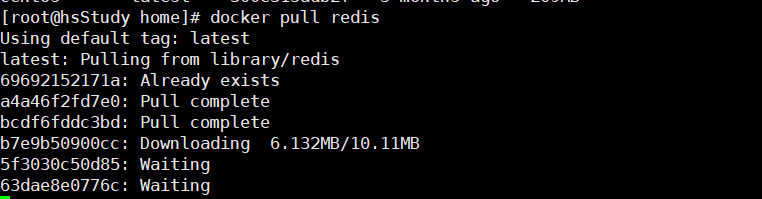
思考:为什么Docker镜像要采用这种分层的结构呢?
最大的好处,我觉得莫过于是资源共享了!比如有多个镜像都从相同的Base镜像构建而来,那么宿主只需在磁盘上保留一份bash镜像,同时内存中也只需要加载一份bash镜像,这样就可以为所有的容器服务了,而且镜像的每一层都可以被共享。
查看镜像分层的当时可以通过docker inspect命令!
[root@hsStudy home]# docker images inspect redis:latest

{

	//......

        "RootFS": {

            "Type": "layers",

            "Layers": [

                "sha256:02c055ef67f5904019f43a41ea5f099996d8e7633749b6e606c400526b2c4b33",

                "sha256:ec5652c3523d96657d66169c0eb71b572ff065711c705a15ec02f60a21c212c3",

                "sha256:76d3e24d63f60e6a73af70be15959eb4021dd7a5a09da6925037d3b4a1673fca",

                "sha256:f281464c05be6822b95403339e2b7744fd1664e88ee9d118c7e89436ab094d58",

                "sha256:7fde79e38c038ef46904196710861e2c556363d723b8f8bf9b00369944d36aec",

                "sha256:6d4185a1708b677241d83683283c76703e788e41a2341b7c1bf4dbf12aebab45"

            ]

        },

        "Metadata": {

            "LastTagTime": "0001-01-01T00:00:00Z"

        }

    }

]
理解:
所有的Docker镜像都起始于一个基础镜像层,当进行修改或增加新的内容时,就会在房前镜像层之上,床卷寻得镜像层。
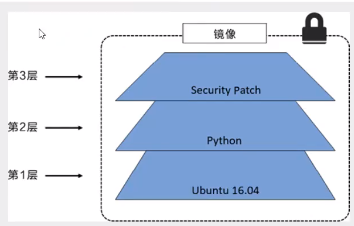
举一个简单的例子,加入基于Ubantu Linux 16.04创建一个新的镜像,这就是新的镜像的第一层;如果在该镜像种添加个Python包,就会在基础镜像层之上创建第二个镜像层;如果继续添加一个安全补丁,就会创建第三个镜像层。
该镜像当前已经包含三个镜像层,如下图所示(这只是一个用于演示的很简单的例子)
在添加额外的镜像层的同时,镜像始终保持是当前所有镜像的组合,理解这一点非常重要。下图中举了一个简单的例子,每个镜像层包含三个文件,而镜像包含了来自两个镜像的六个文件。
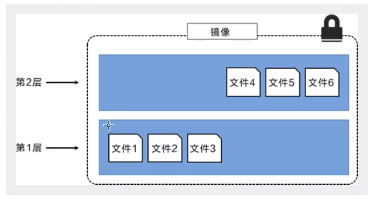
上图中的镜像层跟之前途中的略有区别,主要目的是便于展示文件
下图中展示了一个稍微复杂的三层经想,在外部看来整个镜像只有6个文件,这是因为最上层中的文件7是5的一个更新版本。
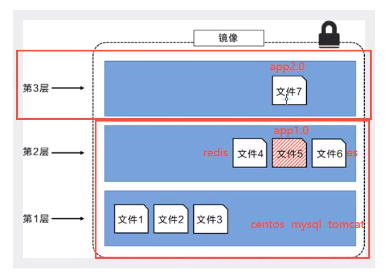
这种情况下,上层镜像中的文件
覆盖了底层中的文件,这样就使得文件的跟新版本最为一个新镜像层添加到当前镜像当中。
Docker通过存储引擎(新版本采用快照机制)的方式来实现镜像层堆栈,并保证多镜像层镜像层对外展示为统一的文件系统。
Linux上可用的存储引擎AUFS,Overlay2,Device Mapper,Btrfs以及ZFS。顾名思义,每种存储引擎都基于Linux中国对应的文件系统或者快设备技术,并且每种存储引擎都有其独特的性能特点。
Docker在Windows上仅支持windowsfilter以中国存储引擎,该引擎基于NTFS文件系统之上实现了分层和CoW[1].
下图展示了与系统显示相同的三层镜像。所有镜像层堆叠合并,对外提供统一的视图。
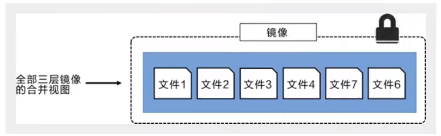
特点
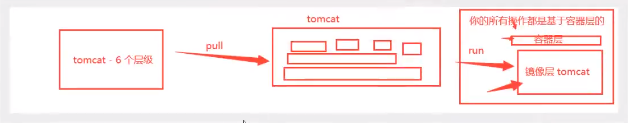
Docker镜像都是只读的,当容器启动时,一个新的可写层被加载到镜像顶部!
这一层就是我们通常说的容器层,容器之下的都叫镜像层!
如何提交一个自己的镜像
commit镜像
docker commit 提交容器成为一个新的副本

#命令和git原理类似

docker commit -m="提交的描述信息" -a="作者" 容器id 目标镜像名:[TAG]
实战测试
#1.启动一个默认的tomcat

#2.发现这个默认的tomcat是没有默认的webapps应用,官方的镜像默认webapps下面是没有文件的!

#3.我自己拷贝进去了基本的文件

#4.将我们操作过的容器通过commit提交为一个镜像!我们以后就使用我们修改过的镜像,这就是我们自己的一个修改过的镜像
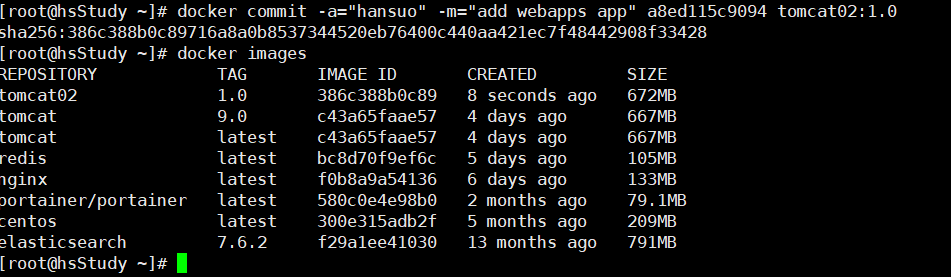
学习方式说明:理解概念,但是一定要事件,最后时间和理论结合一次搞定这个知识
如果你想要保存当前容器的状态,就可以通过commit来提交,获得一个镜像,

就好比我们以前学习vm的时候,快照!
到了这里我们才算是入门Docker!认真吸收联系!
容器数据卷
什么是容器数据卷
docker的理念回顾
将我们的应用和环境打包成一个镜像!
数据?如果数据都在容器中,那么我们容器一删除,数据就会丢失!需求:数据可以持久化
MySQL,容器删了,删库跑路!! 需求:MySQL数据可以存储在本地!
容器之间可以由一个数据共享技术!Docker容器中产生的数据,同步到本地!
这就是卷技术!目录的挂载,将我们容器内的目录,挂载待Linux上面!
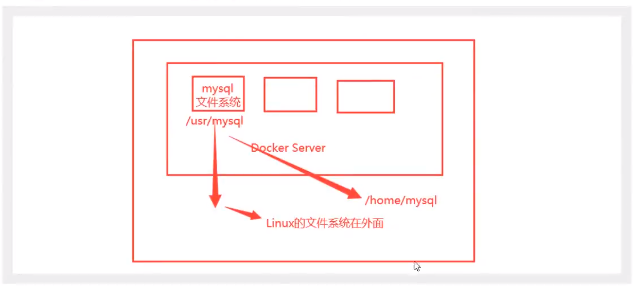
总结一句话:容器的持久化和同步操作!容器间可是可以数据共享的
使用数据卷
方式一 :直接使用命令来挂载 -v
docker run -it -v 主机目录:容器内目录

#测试

[root@hsStudy home]# docker run -it -v /home/ceshi:/home centos /bin/bash

# 启动提来的时候我们可以通过docker inspect 容器id
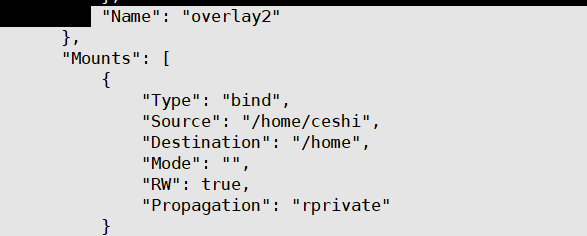
测试文件的同步
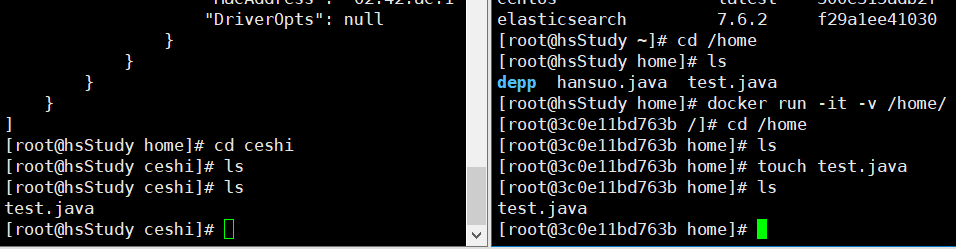
再来测试
1.停止容器
2.宿主机上修改文件
3.启动容器
4.容器内的数据依旧是同步的
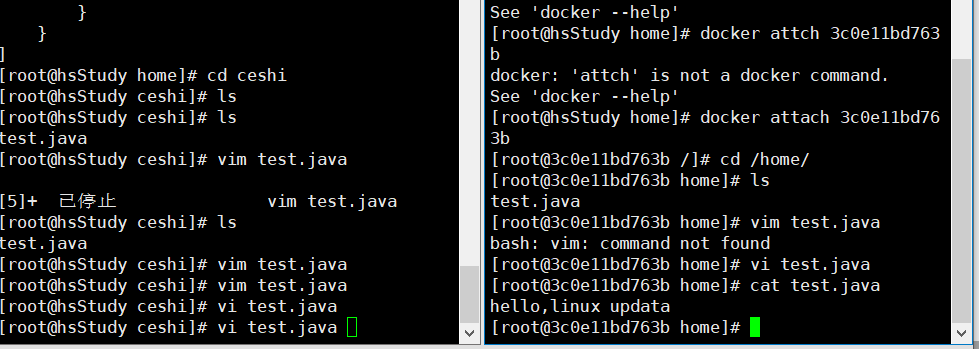
好处:我们以后修改只需要在本地修改即可,容器内会自动同步!
实战:安装MySQL
思考:MySQL的数据持久化的问题
#获取镜像

[root@hsStudy home]# docker pull mysql:5.7

#运行容器,需要做数据挂载!#安装配置mysql,需要配置密码的,这是要注意的

#官方测试,docker run --name some-mysql -e MYSQL_ROOT_PASSWORD=my-secret-pw -d mysql:tag

#启动我们的

-d 后台运行

-p 端口映射

-v 数据卷挂载

-e 环境配置

--name 容器名字

[root@hsStudy home]# docker run -d -p 3310:3306 -v /home/mysql/conf:/etc/mysql/conf.d -v /home/mysql/data:/var/lib/mysql -e MYSQL_ROOT_PASSWORD=123456 --name mysql01  mysql:5.7

# 启动成功过之后,我们在本地使用 navicat来测试一下

# navicat连接到服务器的3310 --- 3310 和容器内的3306映射,这个时候我们就可以连接上了

#在本地测试创建一个数据库,查看一下我们映射的路径是ok!
假设我们将容器删除
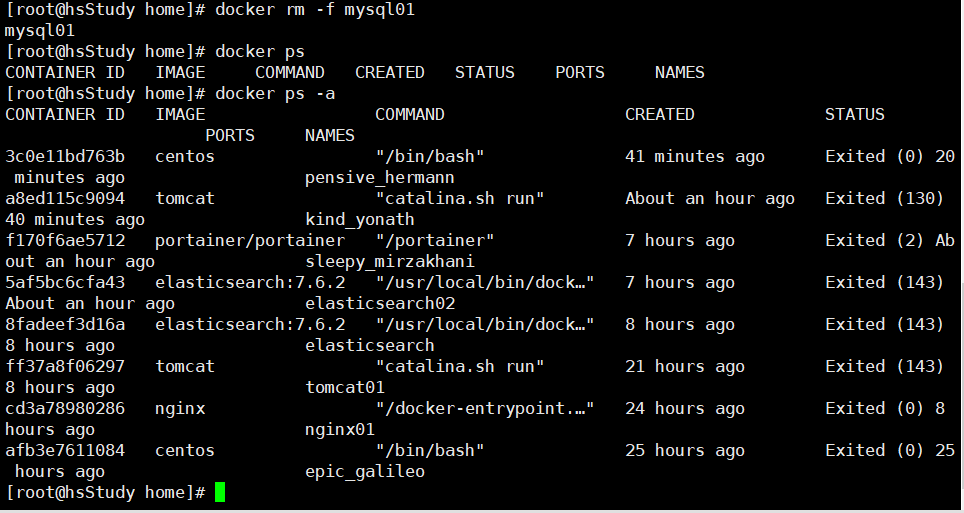
发现,我们挂载到本地的数据卷依旧没有丢失,这就实现了容器数据持久化功能!
具名和匿名挂载
#匿名挂载

-v 容器内路径!

docker run -d -P --name nginx01 -v /ect/nginx nginx

#查看所有的 volume 的情况

[root@hsStudy home]# docker volume ls

DRIVER    VOLUME NAME

local     5d631b17845dc8be39af17cd67b8b521dfe64ea81fe0c6615b6438427877af43

#这里发现,这种就是匿名挂载,我们在 -v 只写了容器内的路径,没有些容器外的路径!

[root@hsStudy home]# docker volume ls

DRIVER    VOLUME NAME

local     juming-nginx

#通过 -v 卷名:容器内路径

#查看一下这个卷
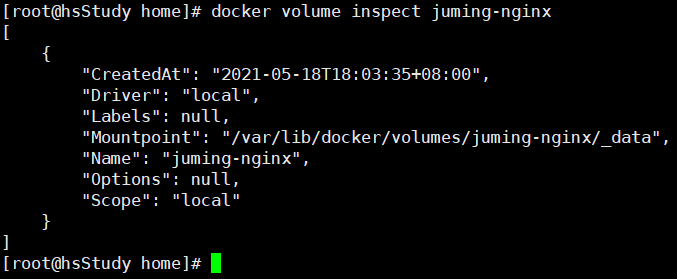
所有的docker容器内的卷,没有指定目录的情况下都是在/var/lib/docker/volumes/xxxx/_data
我们通过具名挂载可以方便的找到我们的一个卷,大多数在使用的具名挂载
#如何确定使具名挂载还是匿名挂载,还是指定路径挂载

-v 容器内路径  #匿名挂载

-v 卷名       #具名挂载

-v /宿主机路径:容器内路径   #指定路径挂载
拓展
#通过-v 容器内路径:ro   rw   改变读写权限

ro readonly   #只读

rw readwrite  #可读可写

#一旦设定了容器权限,容器对我们挂在出来的内容就有限定了

[root@hsStudy _data]# docker run -d -P --name nginx02 -v juming-nginx:/etc/nginx:ro nginx

[root@hsStudy _data]# docker run -d -P --name nginx02 -v juming-nginx:/etc/nginx:rw nginx

#ro,只要看到ro就说明这个路径只能通过宿主机来操作,容器内部是无法操作的
Docker镜像讲解的更多相关文章
- Docker(五)Docker镜像讲解
Docker镜像讲解 镜像概念 镜像是一种轻量级.可执行的独立软件包,用来打包软件运行环境和基于运行环境开发的软件,它包含运行某个软件所需的所有内容,包括代码.运行时.库.环境变量和配置文件 Dock ...
- 『现学现忘』Docker基础 — 25、Docker镜像讲解
目录 1.镜像是什么 2.Docker镜像获取的方式 3.Docker镜像加载原理 (1)UnionFS(联合文件系统) (2)Docker镜像加载原理 1.镜像是什么 镜像是一种轻量级.可执行的独立 ...
- Docker——镜像讲解
镜像是什么 镜像是一种轻量级,可执行的独立软件包,用来打包软件运行环境和基于运行环境开发的软件,它包含运行某个软件所需的所有内容,包括代码.运行时.库.环境变量和配置文件. 所有的应用,直接打包doc ...
- Docker镜像细节
前言 只有光头才能变强. 文本已收录至我的GitHub仓库,欢迎Star:https://github.com/ZhongFuCheng3y/3y 回顾前面: 为什么需要Docker? Docker入 ...
- Docker 镜像(五)
我们都知道,操作系统分为内核和用户空间.对于 Linux 而言,内核启动后,会挂载 root 文件系统为其提供用户空间支持.而 Docker 镜像(Image),就相当于是一个 root 文件系统.比 ...
- Docker镜像浅谈
先抛出几个我在学习过程中产生的几个问题. 1. 容器镜像是什么, 和装系统时的镜像有什么关系? 2. 容器镜像的作用是什么? 3. 不同版本的ubuntu镜像有什么区别, 比如说 ubuntu:18. ...
- docker镜像的创建
获得更多资料欢迎进入我的网站或者 csdn或者博客园 昨天讲解了docker的安装与基本使用,今天给大家讲解下docker镜像的创建的方法,以及push到Docker Hub docker安装请点击右 ...
- docker镜像与容器
目录 docker镜像与容器 概述 分层存储 镜像与容器 删除镜像与容器 将容器中的改动提交到镜像 慎用 docker commit--构建镜像推荐使用dockerfile docker镜像与容器 概 ...
- kubernetes实战篇之nexus oss服务器部署及基于nexus的docker镜像仓库搭建
系列目录 Nexus oss仓库管理平台搭建 Nexus是一款仓库管理工具,支持Npm,bower,maven,nuget,apt,yum甚至docker,helm等各种仓库,说的通俗以下,就是私服镜 ...
随机推荐
- Redis实战篇(二)基于Bitmap实现用户签到功能
很多应用上都有用户签到的功能,尤其是配合积分系统一起使用.现在有以下需求: 签到1天得1积分,连续签到2天得2积分,3天得3积分,3天以上均得3积分等. 如果连续签到中断,则重置计数,每月重置计数. ...
- 生产环境中mysql数据库由主从关系切换为主主关系
目录 一.清除原从数据库数据及主从关系 1.1.关闭主从数据库原有的主从关系 1.2.清除从数据库原有数据 二.将主库上的数据备份到从库 2.1.备份主库数据到从库 2.2.在从库使用tsc.sql文 ...
- HTML(一):语法结构
HTML语法规范 基本语法概述 HTML标签是由尖括号包围的关键词,例如<html>. 2HTML标签通常是成对出现的,例如<html>和</html> ,我们称为 ...
- Kubernetes网络概念初探
------------恢复内容开始------------ Kubernetes网络是Kubernetes中一个核心概念.简而言之,Kubernetes网络模型可以确保集群上所有Kubernetes ...
- Debian10 安装MyCLI
1 概述 Debian10安装MyCLI. 环境: Debian10 Python3.7 2 准备环境 2.1 Python 首先确保安装了Python: apt install python3 若是 ...
- JFX11+Maven+IDEA 发布跨平台应用的完美解决方案
1 概述 前几天写了两篇关于JFX+IDEA打包跨平台应用的文章,这篇是使用IDEA自带功能打包的,这篇是使用Maven进行打包的,但是效果不太满意,因为从JDK9开始实现模块化,同时JFX部分从JD ...
- 1. chmod命令
(一) 简介 chmod命令可以修改文件和目录的权限.控制文件或目录的,读,写,执行权限. 可以采用数字或字符的方式对文件或目录的权限进行变更. 通过命令 ls -l 查看到的9位权限位,rw- ...
- Throwing cards away I UVA - 10935
Given is an ordered deck of n cards numbered 1 to n with card 1 at the top and card n at the botto ...
- JDBC_04_使用Properties集合保存JDBC所需配置信息
使用Properties集合保存JDBC所需配置信息 将JDBC连接所需的配置信息保存在一个配置文件中,然后使用Properties将该信息存储起来,动态的完成JDBC的配置连接 代码: import ...
- Day11_51_Collections工具类之sort方法和list集合的遍历方式
Collections工具类之sort方法 * 使用Collections工具类对List集合进行排序 Collections.sort(List集合) * Collections.sort()方法只 ...