
Spring Cloud微服务安全实战_3-6_API安全机制之审计
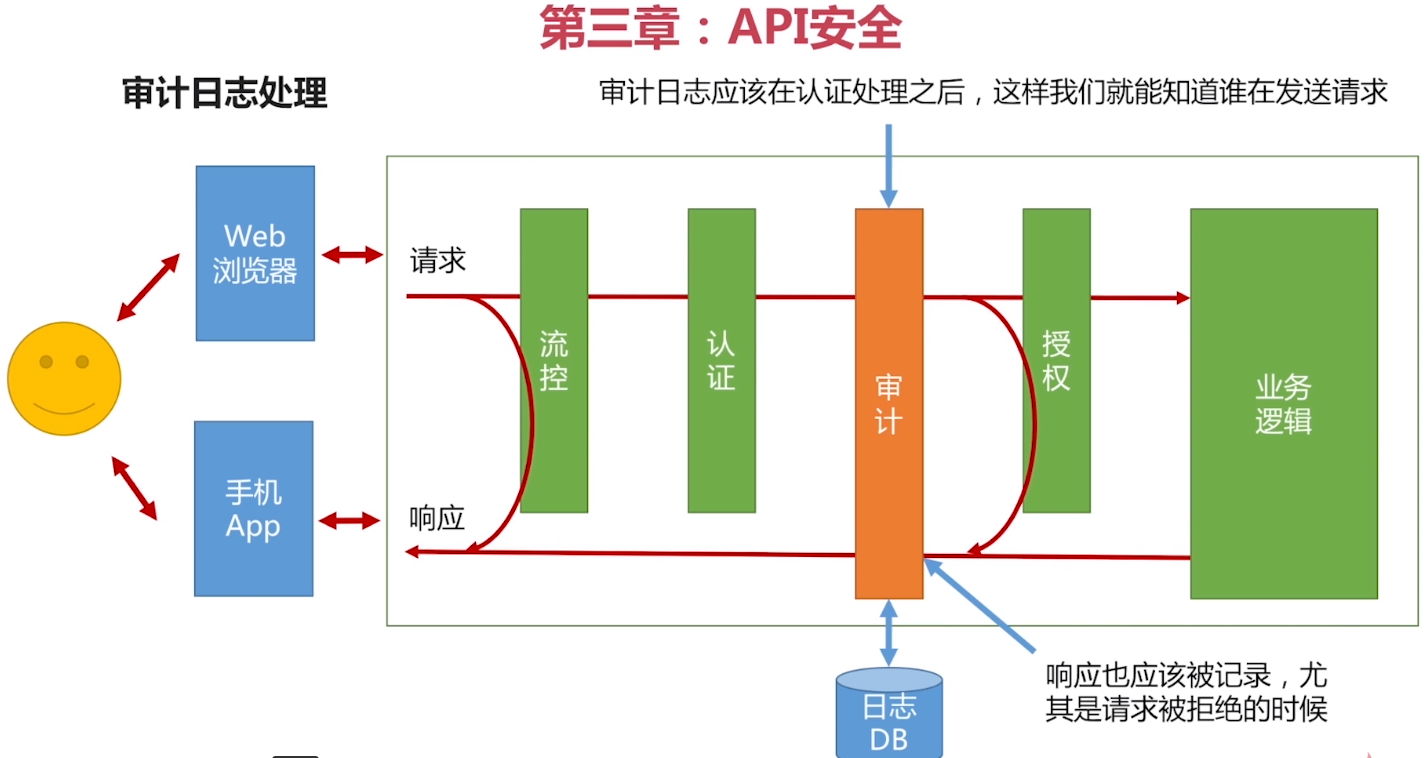
审计日志
定义:谁,在什么时间,干了什么事。
位置:认证之后,授权之前。
这样就知道是谁在访问,拒绝掉的访问也能被记录。如果放在认证之前,那么就不知道是谁在访问;如果放在授权之后,就没办法记录被拒绝的访问。
存储:审计日志一定要持久化,记在数据库里或者是文件,放在内存会丢失。(输出到公司的日志服务)
怎么记:请求进来的时候记录一次,请求出去的时候,更新日志。
如果只在请求进来的时候记,那么请求的成功与否是不知道的。如果只在请求返回的时候记,那么如果一个请求把你的系统搞挂了,也没有记,是不知道谁搞挂的。
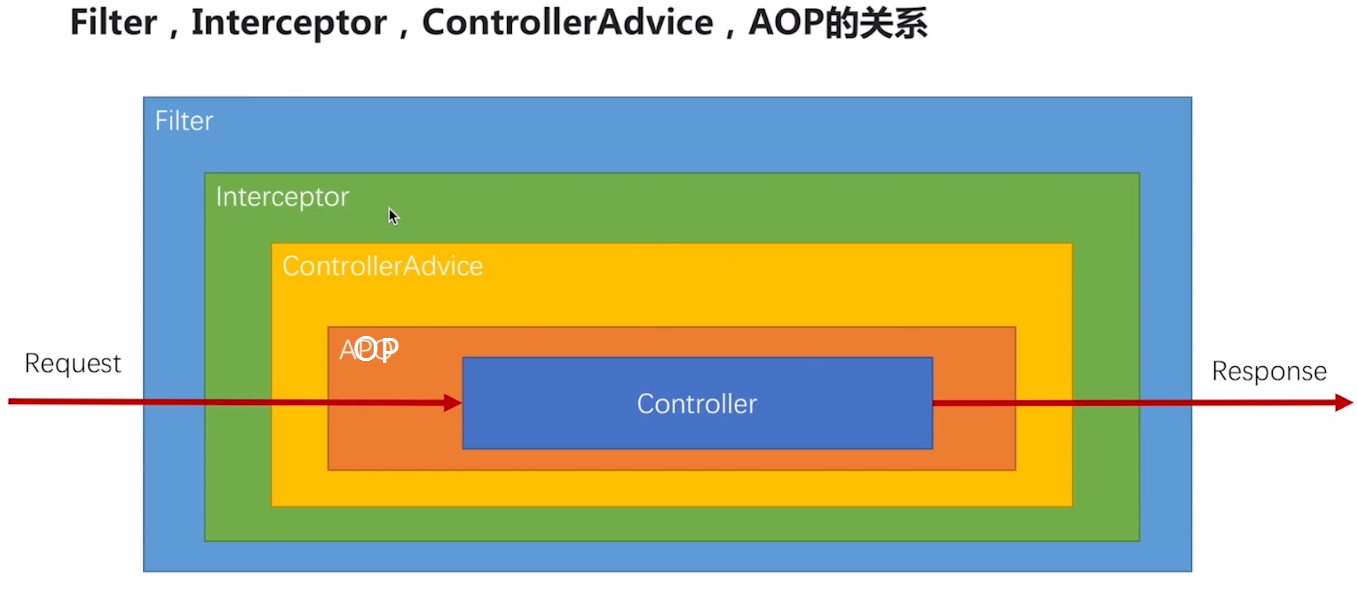
技术选择:过滤器 VS 拦截器 VS ControllerAdvice VS AOP
过滤器,不好分辨是请求过来执行的还是请求出去执行的; ControllerAdvice-做全局异常处理 ;AOP -不说了
就用拦截器,拦截器在过滤器之后执行。
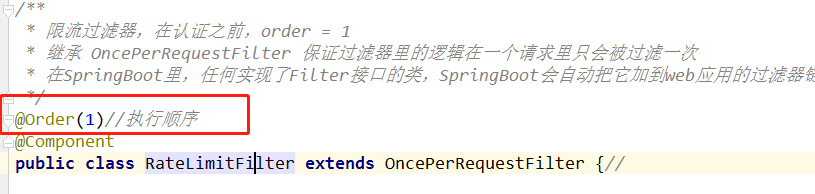
限流过滤器用 @Order注解,控制在第一个执行
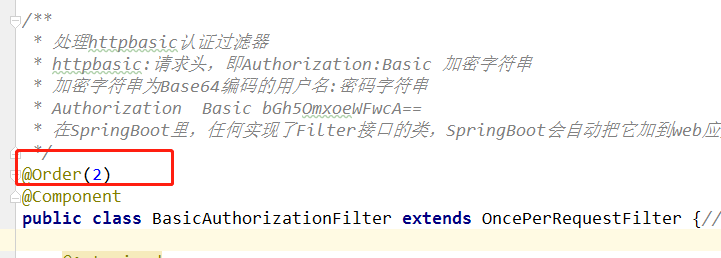
认证过滤器,排在老二位置:
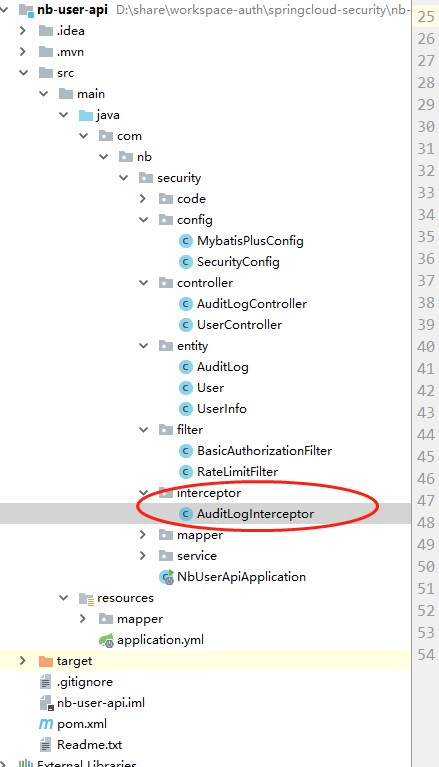
再写个审计拦截器,就是过滤器之后执行了
实现
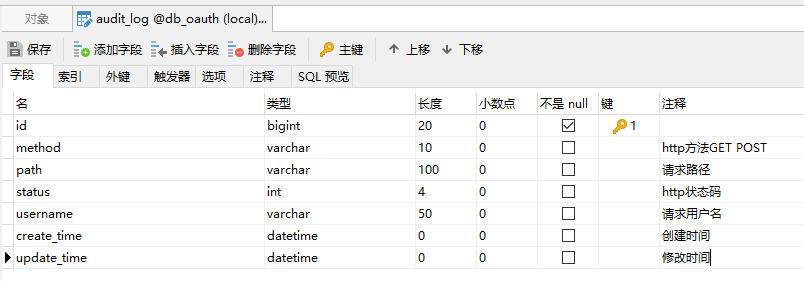
数据库
实体类:
/**

 * <p>

 * 审计日志

 * </p>

 *

 * @author 李浩洋

 * @since 2019-10-27

 */

@Data

public class AuditLog implements Serializable {

    private static final long serialVersionUID = 1L;

    private Long id;

    /**

     * http方法

     */

    private String method;

    /**

     * 请求路径

     */

    private String path;

    /**

     * http状态码

     */

    private Integer status;

    /**

     * 请求用户名

     */

    private String username;

    /**

     * 创建时间

     */

    private Date createTime;

    /**

     * 修改时间

     */

    private Date updateTime;

}
审计拦截器:
package com.nb.security.interceptor;

import com.nb.security.entity.AuditLog;

import com.nb.security.entity.User;

import com.nb.security.service.IAuditLogService;

import org.springframework.beans.factory.annotation.Autowired;

import org.springframework.lang.Nullable;

import org.springframework.stereotype.Component;

import org.springframework.web.servlet.handler.HandlerInterceptorAdapter;

import javax.servlet.http.HttpServletRequest;

import javax.servlet.http.HttpServletResponse;

import java.util.Date;

/**

 * 审计日志拦截器

 * 拦截流程

 * 流控 -- 认证 --审计 -- 授权 -- 业务

 * 审计要在进入接口之前,insert 数据库(实际可能发送到专门的日志服务器),执行完后 update,过滤器不便于判断拦截之前、之后,故用拦截器

 */

@Component

public class AuditLogInterceptor extends HandlerInterceptorAdapter {

    @Autowired

    private IAuditLogService auditLogService;

    @Override

    public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler) throws Exception {

        AuditLog log = new AuditLog();

        log.setMethod(request.getMethod());

        log.setPath(request.getRequestURI());

        log.setCreateTime(new Date());

        User user = (User) request.getAttribute("user");

        if (user != null) {

            user.setUsername(user.getUsername());

        }

        auditLogService.save(log);

        //将审计日志的id传给request,以便于请求处理完成后更新审计日志

        request.setAttribute("auditLogId", log.getId());

        return super.preHandle(request, response, handler);

    }

    /**

     * 请求处理成功失败,都更新审计日志

     *

     * @param request

     * @param response

     * @param handler

     * @param ex

     * @throws Exception

     */

    @Override

    public void afterCompletion(HttpServletRequest request, HttpServletResponse response, Object handler, @Nullable Exception ex) throws Exception {

        //审计日志id

        Long auditLogId = (Long) request.getAttribute("auditLogId");

        AuditLog log = auditLogService.getById(auditLogId);

        log.setStatus(response.getStatus());

        log.setUpdateTime(new Date());

        auditLogService.updateById(log);

        super.afterCompletion(request, response, handler, ex);

    }

}
拦截器配置:
@Configuration

public class SecurityConfig implements WebMvcConfigurer {

    //审计日志

    @Autowired

    private AuditLogInterceptor auditLogInterceptor;

    @Override

    public void addInterceptors(InterceptorRegistry registry) {

        registry.addInterceptor(auditLogInterceptor);//.addPathPatterns();//先add的先执行,默认所有请求都拦截

    }

}
用Postman来一个正确的请求:

数据库新增了一条数据

控制台可以看到执行顺序,就是想要的结果。

错误的访问:
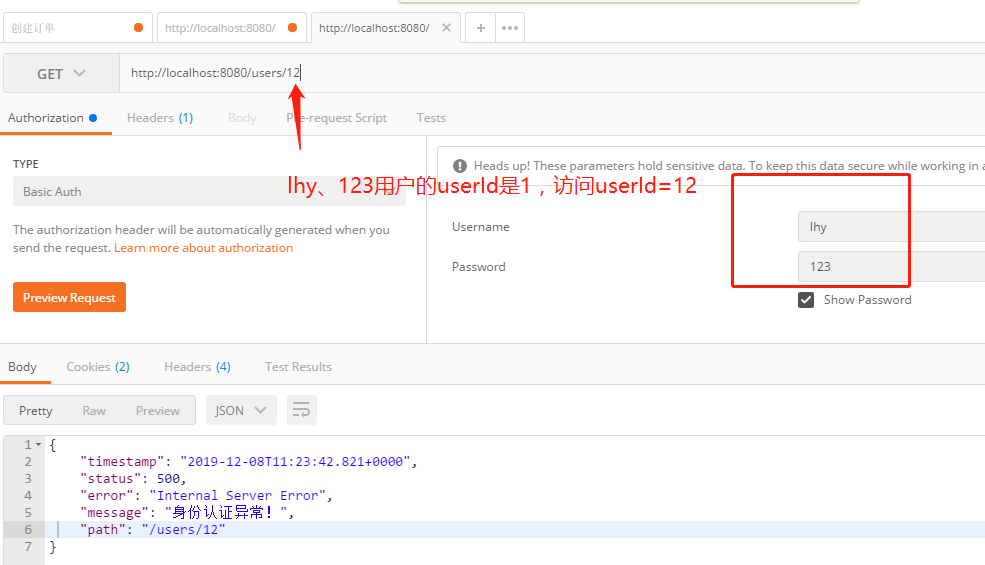
数据库insert了两条数据,一个是我的请求 /users/12 ,另一个 /error 是SpringBoot抛出异常后,会跳到一个/error 的路径,

新建一个异常处理器:
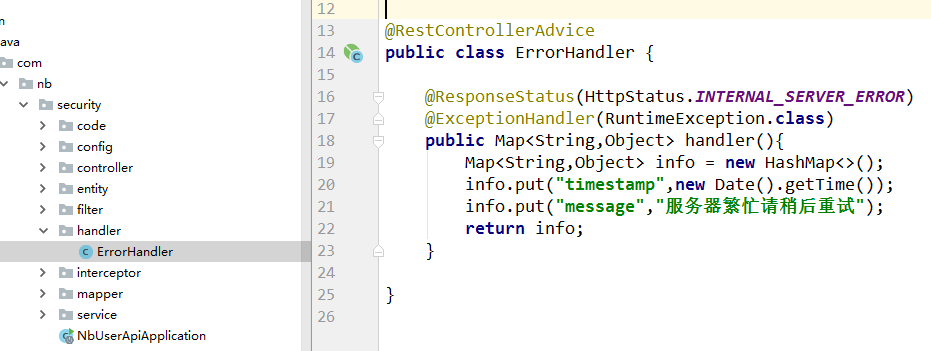
再发一个失败的请求:
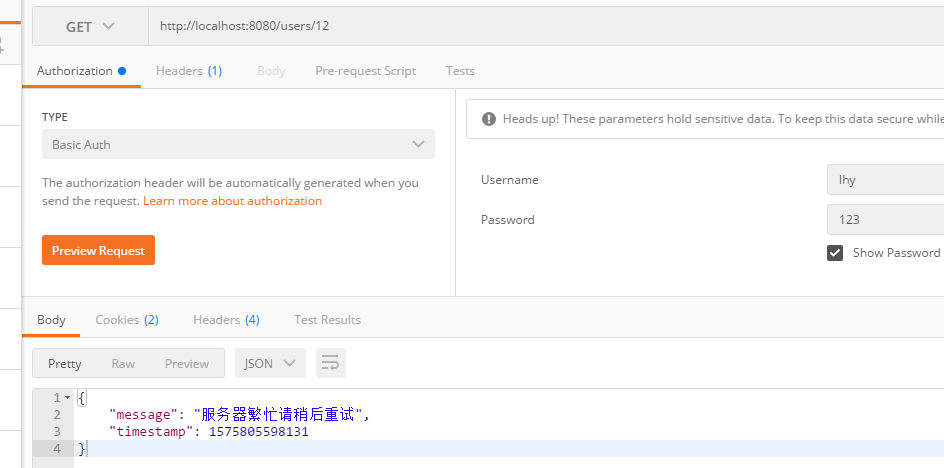
数据库就不会再有 /error 请求了。
代码:https://github.com/lhy1234/springcloud-security/tree/master/nb-user-api
+++++++++++++++++++++分割线++++++++++++++++++++++++++++++
小结
本篇说了什么是审计,审计在代码中的位置,以及用拦截器来实现审计
Spring Cloud微服务安全实战_3-6_API安全机制之审计的更多相关文章
- Spring cloud微服务安全实战-3-4 API安全机制之认证(1)
本节开始讲认证相关的东西.注意事项,出现问题的对应的解决方案. 先写用户注册的服务,注册一些用户信息进去.注册也是我们安全体系的一部分 注册 UserController里面的create方法 先修改 ...
- Spring cloud微服务安全实战-3-3 API安全机制之流控
首先要保证你的服务是可用的,其中一个重要的手段就是流控.就是流量控制.比如我的系统每秒只能处理500个请求,那么多余的请求就拒绝掉.这样我的系统不会被压死 实际的开发中,所要面对的流控场景实际是非常复 ...
- Spring cloud微服务安全实战-3-5 API安全机制之认证(2)
基于Http协议的认证方式有很多.本节我们只讲一个最简单的HttpBasic认证.聪明就可以看出来,这是一个最基础的认证,好处是简单方便,所有的主流浏览器都支持,问题就是并不是非常安全的,但是帮我们大 ...
- Spring cloud微服务安全实战_汇总
Spring cloud微服务安全实战 https://coding.imooc.com/class/chapter/379.html#Anchor Spring Cloud微服务安全实战-1-1 课 ...
- 《Spring Cloud微服务 入门 实战与进阶》
很少在周末发文,还是由于昨晚刚收到实体书,还是耐不住性子马上发文了. 一年前,耗时半年多的时间,写出了我的第一本书<Spring Cloud微服务-全栈技术与案例解析>. 时至今日,一年的 ...
- Spring Cloud微服务安全实战_00_前言
一.前言: 一直以来对服务安全都很感兴趣,所以就学习.这是学习immoc的 jojo老师的 <Spring Cloud微服务安全实战课程>的笔记,讲的很好. 课程简介: 二.最终形成的架 ...
- Spring Cloud微服务安全实战_4-5_搭建OAuth2资源服务器
上一篇搭建了一个OAuth2认证服务器,可以生成token,这篇来改造下之前的订单微服务,使其能够认这个token令牌. 本篇针对订单服务要做三件事: 1,要让他知道自己是资源服务器,他知道这件事后, ...
- Spring Cloud微服务安全实战_4-3_订单微服务&价格微服务
实现一个场景: 订单微服务: POM: <?xml version="1.0" encoding="UTF-8"?> <project xml ...
- Spring cloud微服务安全实战 最新完整教程
课程资料获取链接:点击这里 采用流行的微服务架构开发,应用程序访问安全将会面临更多更复杂的挑战,尤其是开发者最关心的三大问题:认证授权.可用性.可视化.本课程从简单的API安全入手,过渡到复杂的微服务 ...
- Spring cloud微服务安全实战-6-8sentinel限流实战
阿里2018年开源的. 简单来说就是干三件事,最终的结果就是保证你的服务可用,不会崩掉.保证服务高可用. 流控 先从最简单的场景来入手. 1.引用一个依赖, 2,声明一个资源. 3.声明一个规则 注意 ...
随机推荐
- Django-compressor压缩静态文件,逆天!!!!!
使用django-compressor压缩混淆静态文件 使用django-compressor压缩混淆静态文件 使用django-compressor压缩混淆静态文件 django-compresso ...
- J2EE中的过滤器和拦截器
过滤器和拦截器的相似之处就是拦截请求,做一些预处理或者后处理. 而过滤器和拦截器的区别在于过滤器是相对HTTP请求而言的,而拦截器是相对Action中的方法的. 过滤器:访问web服务器的时候,对一个 ...
- VBA实战 - 一个简单的 httplib
概要 VBA 的应用场景基本都还是在单机应用, 随着 Web 应用的风靡, 以及浏览器越来越强大, 单机类的应用逐渐没落. 虽然 Web 应用越来越多, 功能和体验也越来越好, 但是 Excel 依然 ...
- vue项目打包之后样式错乱问题,如何处理
最近公司做的这个项目,要大量修改element里面的css样式,所以项目打包之后 会出现样式和本地开发的时候样式有很多不一样,原因可能是css加载顺序有问题,样式被覆改了. 所以在mian.js里面这 ...
- RStudio 不中断下载依赖包
修改下载方式:
- WPF TabItem设置Visibility隐藏Control内容
源自MSDN问题. 思路很简答: TabControl因为只显示TabItem的选择项的control. 所以单独的设置tabitem的control或者使用control的触发器都是不起作用的. 只 ...
- F#周报2019年第19期
新闻 介绍.NET 5 发布.NET Core 3.0预览版5以及F#的REPL OpenFsharp CFP开启 F#的Giraffe服务端stub生成器被添加到openapi-generator中 ...
- 基于Task定时检测网络本地网络状况
首先我们需要使用winInet.dll中的InternetGetConnectedState方法来检测本地是否连接网络,然后再通过ping的方式来获取网络状况. 然后我们采用Task来开辟一个线程来定 ...
- PIE调用Python获得彩色直方图
前段时间我一直在研究PIE SDK与Python的结合,因为在我的开发中,我想获取一张图片的统计直方图,虽然在SDK中有提供关于直方图的类接口(如IStatsHistogram 接口.Histogra ...
- JZOJ.2117. 【2016-12-30普及组模拟】台风
题目大意: 天气预报频道每天从卫星上接受卫星云图.图片被看作是一个矩阵,每个位置上要么是”#”,要么”.”,”#”表示该位置没有云,”.”表示有云,地图上每个位置有多达8个相邻位置,分别是,左上.上. ...