
Django-rest-framework源码分析----权限
目录
- Django rest framework(1)----认证
- Django rest framework(2)----权限
- Django rest framework(3)----节流
- Django rest framework(4)----版本
- Django rest framework(5)----解析器
- Django rest framework(6)----序列化
- Django rest framework(7)----分页
添加权限
(1)API/utils文件夹下新建premission.py文件,代码如下:
- message是当没有权限时,提示的信息
# utils/permission.py

class SVIPPremission(object):

    message = "必须是SVIP才能访问"

    def has_permission(self,request,view):

        if request.user.user_type != 3:

            return False

        return True

class MyPremission(object):

    def has_permission(self,request,view):

        if request.user.user_type == 3:

            return False

        return True
(2)settings.py全局配置权限
#全局

REST_FRAMEWORK = {

    "DEFAULT_AUTHENTICATION_CLASSES":['API.utils.auth.Authentication',],

    "DEFAULT_PERMISSION_CLASSES":['API.utils.permission.SVIPPremission'],

}
(3)views.py添加权限
- 默认所有的业务都需要SVIP权限才能访问
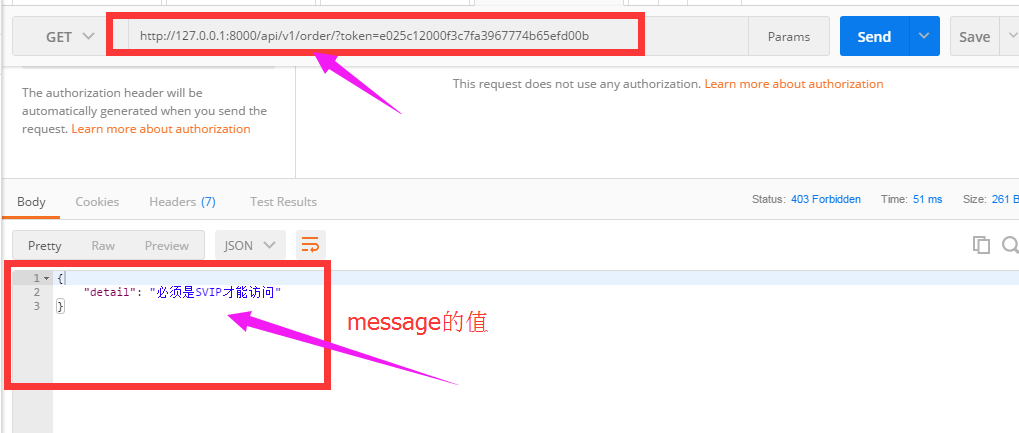
- OrderView类里面没写表示使用全局配置的SVIPPremission
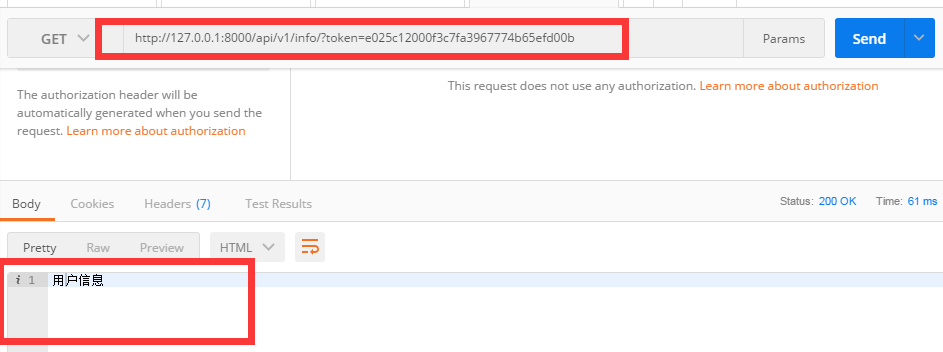
- UserInfoView类,因为是普通用户和VIP用户可以访问,不使用全局的,要想局部使用的话,里面就写上自己的权限类
- permission_classes = [MyPremission,] #局部使用权限方法
from django.shortcuts import render,HttpResponse

from django.http import JsonResponse

from rest_framework.views import APIView

from API import models

from rest_framework.request import Request

from rest_framework import exceptions

from rest_framework.authentication import BaseAuthentication

from API.utils.permission import SVIPPremission,MyPremission

ORDER_DICT = {

    1:{

        'name':'apple',

        'price':15

    },

    2:{

        'name':'dog',

        'price':100

    }

}

def md5(user):

    import hashlib

    import time

    #当前时间,相当于生成一个随机的字符串

    ctime = str(time.time())

    m = hashlib.md5(bytes(user,encoding='utf-8'))

    m.update(bytes(ctime,encoding='utf-8'))

    return m.hexdigest()

class AuthView(APIView):

    '''用于用户登录验证'''

    authentication_classes = []      #里面为空,代表不需要认证

    permission_classes = []          #不里面为空,代表不需要权限

    def post(self,request,*args,**kwargs):

        ret = {'code':1000,'msg':None}

        try:

            user = request._request.POST.get('username')

            pwd = request._request.POST.get('password')

            obj = models.UserInfo.objects.filter(username=user,password=pwd).first()

            if not obj:

                ret['code'] = 1001

                ret['msg'] = '用户名或密码错误'

            #为用户创建token

            token = md5(user)

            #存在就更新,不存在就创建

            models.UserToken.objects.update_or_create(user=obj,defaults={'token':token})

            ret['token'] = token

        except Exception as e:

            ret['code'] = 1002

            ret['msg'] = '请求异常'

        return JsonResponse(ret)

class OrderView(APIView):

    '''

    订单相关业务(只有SVIP用户才能看)

    '''

    def get(self,request,*args,**kwargs):

        self.dispatch

        #request.user

        #request.auth

        ret = {'code':1000,'msg':None,'data':None}

        try:

            ret['data'] = ORDER_DICT

        except Exception as e:

            pass

        return JsonResponse(ret)

class UserInfoView(APIView):

    '''

       订单相关业务(普通用户和VIP用户可以看)

       '''

    permission_classes = [MyPremission,]    #不用全局的权限配置的话,这里就要写自己的局部权限

    def get(self,request,*args,**kwargs):

        print(request.user)

        return HttpResponse('用户信息')
from django.contrib import admin

from django.urls import path

from API.views import AuthView,OrderView,UserInfoView

urlpatterns = [

    path('admin/', admin.site.urls),

    path('api/v1/auth/',AuthView.as_view()),

    path('api/v1/order/',OrderView.as_view()),

    path('api/v1/info/',UserInfoView.as_view()),

]
urls.py
# API/utils/auth/py

from rest_framework import exceptions

from API import models

from rest_framework.authentication import BaseAuthentication

class Authentication(BaseAuthentication):

    '''用于用户登录验证'''

    def authenticate(self,request):

        token = request._request.GET.get('token')

        token_obj = models.UserToken.objects.filter(token=token).first()

        if not token_obj:

            raise exceptions.AuthenticationFailed('用户认证失败')

        #在rest framework内部会将这两个字段赋值给request,以供后续操作使用

        return (token_obj.user,token_obj)

    def authenticate_header(self, request):

        pass
auth.py
(4)测试
普通用户访问OrderView,提示没有权限
普通用户访问UserInfoView,可以返回信息
权限源码流程
(1)dispatch
    def dispatch(self, request, *args, **kwargs):

        """

        `.dispatch()` is pretty much the same as Django's regular dispatch,

        but with extra hooks for startup, finalize, and exception handling.

        """

        self.args = args

        self.kwargs = kwargs

        #对原始request进行加工,丰富了一些功能

        #Request(

        #     request,

        #     parsers=self.get_parsers(),

        #     authenticators=self.get_authenticators(),

        #     negotiator=self.get_content_negotiator(),

        #     parser_context=parser_context

        # )

        #request(原始request,[BasicAuthentications对象,])

        #获取原生request,request._request

        #获取认证类的对象,request.authticators

        #1.封装request

        request = self.initialize_request(request, *args, **kwargs)

        self.request = request

        self.headers = self.default_response_headers  # deprecate?

        try:

            #2.认证

            self.initial(request, *args, **kwargs)

            # Get the appropriate handler method

            if request.method.lower() in self.http_method_names:

                handler = getattr(self, request.method.lower(),

                                  self.http_method_not_allowed)

            else:

                handler = self.http_method_not_allowed

            response = handler(request, *args, **kwargs)

        except Exception as exc:

            response = self.handle_exception(exc)

        self.response = self.finalize_response(request, response, *args, **kwargs)

        return self.response
(2)initial
    def initial(self, request, *args, **kwargs):

        """

        Runs anything that needs to occur prior to calling the method handler.

        """

        self.format_kwarg = self.get_format_suffix(**kwargs)

        # Perform content negotiation and store the accepted info on the request

        neg = self.perform_content_negotiation(request)

        request.accepted_renderer, request.accepted_media_type = neg

        # Determine the API version, if versioning is in use.

        version, scheme = self.determine_version(request, *args, **kwargs)

        request.version, request.versioning_scheme = version, scheme

        # Ensure that the incoming request is permitted

        #4.实现认证

        self.perform_authentication(request)

        #5.权限判断

        self.check_permissions(request)

        self.check_throttles(request)
(3)check_permissions
里面有个has_permission这个就是我们自己写的权限判断
    def check_permissions(self, request):

        """

        Check if the request should be permitted.

        Raises an appropriate exception if the request is not permitted.

        """

        #[权限类的对象列表]

        for permission in self.get_permissions():

            if not permission.has_permission(request, self):

                self.permission_denied(

                    request, message=getattr(permission, 'message', None)

                )
(4)get_permissions
 def get_permissions(self):

        """

        Instantiates and returns the list of permissions that this view requires.

        """

        return [permission() for permission in self.permission_classes]
(5)permission_classes

所以settings全局配置就如下
#全局

REST_FRAMEWORK = {

   "DEFAULT_PERMISSION_CLASSES":['API.utils.permission.SVIPPremission'],

}
内置权限
django-rest-framework内置权限BasePermission
默认是没有限制权限
class BasePermission(object):

    """

    A base class from which all permission classes should inherit.

    """

    def has_permission(self, request, view):

        """

        Return `True` if permission is granted, `False` otherwise.

        """

        return True

    def has_object_permission(self, request, view, obj):

        """

        Return `True` if permission is granted, `False` otherwise.

        """

        return True
我们自己写的权限类,应该去继承BasePermission,修改之前写的permission.py文件
# utils/permission.py

from rest_framework.permissions import BasePermission

class SVIPPremission(BasePermission):

    message = "必须是SVIP才能访问"

    def has_permission(self,request,view):

        if request.user.user_type != 3:

            return False

        return True

class MyPremission(BasePermission):

    def has_permission(self,request,view):

        if request.user.user_type == 3:

            return False

        return True
总结:
(1)使用
- 自己写的权限类:1.必须继承BasePermission类; 2.必须实现:has_permission方法
(2)返回值
- True 有权访问
- False 无权访问
(3)局部
- permission_classes = [MyPremission,]
(4)全局
REST_FRAMEWORK = {

   #权限

    "DEFAULT_PERMISSION_CLASSES":['API.utils.permission.SVIPPremission'],

}
Django-rest-framework源码分析----权限的更多相关文章
- Django rest framework源码分析(2)----权限
目录 Django rest framework(1)----认证 Django rest framework(2)----权限 Django rest framework(3)----节流 Djan ...
- Django rest framework源码分析(3)----节流
目录 Django rest framework(1)----认证 Django rest framework(2)----权限 Django rest framework(3)----节流 Djan ...
- Django rest framework源码分析(1)----认证
目录 Django rest framework(1)----认证 Django rest framework(2)----权限 Django rest framework(3)----节流 Djan ...
- Django rest framework源码分析(4)----版本
版本 新建一个工程Myproject和一个app名为api (1)api/models.py from django.db import models class UserInfo(models.Mo ...
- Django rest framework 源码分析 (1)----认证
一.基础 django 2.0官方文档 https://docs.djangoproject.com/en/2.0/ 安装 pip3 install djangorestframework 假如我们想 ...
- Django rest framework源码分析(一) 认证
一.基础 最近正好有机会去写一些可视化的东西,就想着前后端分离,想使用django rest framework写一些,顺便复习一下django rest framework的知识,只是顺便哦,好吧. ...
- 3---Django rest framework源码分析(3)----节流
Django rest framework源码分析(3)----节流 目录 添加节流 自定义节流的方法 限制60s内只能访问3次 (1)API文件夹下面新建throttle.py,代码如下: # u ...
- Django之REST framework源码分析
前言: Django REST framework,是1个基于Django搭建 REST风格API的框架: 1.什么是API呢? API就是访问即可获取数据的url地址,下面是一个最简单的 Djang ...
- Django Rest Framework源码剖析(八)-----视图与路由
一.简介 django rest framework 给我们带来了很多组件,除了认证.权限.序列化...其中一个重要组件就是视图,一般视图是和路由配合使用,这种方式给我们提供了更灵活的使用方法,对于使 ...
- Django Rest Framework源码剖析(三)-----频率控制
一.简介 承接上篇文章Django Rest Framework源码剖析(二)-----权限,当服务的接口被频繁调用,导致资源紧张怎么办呢?当然或许有很多解决办法,比如:负载均衡.提高服务器配置.通过 ...
随机推荐
- 配置linux软件下载跟新地址
/etc/yum.repos.d/CentOS-Base.repo 直接到mirrors.aliyum.com下载 diff:比较
- CANopen--基于DS402协议的伺服电机原点回零模式实现
硬件:Copley 驱动器ACJ-055-18+Maxon DCX-35L电机 1.原点回零方式简介: 有几种原点回零方法,每种方法建立:原点参考(限位或原点开关转换或编码器索引脉冲)运动方向以及索引 ...
- Oracle GoldenGate实现数据库同步
前言:最近刚好在弄数据库同步,网上查了些资料再加上自己整理了一些,做个分享! 一.GoldenGate的安装 1.安装包准备 数据库版本:Oracle Database 11g Release 2(1 ...
- 浅析C#之委托、Action、Func
一.委托 1.1 委托的定义 delegate(委托)是一种可用于封装命名方法或匿名方法的引用类型, 委托类似于 C++ 中的函数指针: .Net通过委托来提供回调函数机制. 声明一个委托类型 int ...
- 引用第三方dll引发的问题解决
引用的程序集错误 如果引用第三方dll,调试出现引用的程序集出现错误,可以下载dependency,查看这个dll的依赖dll,如果本地电脑没有依赖dll或依赖dll出现问题,则下载或取代依赖dll ...
- MySQL异步、同步、半同步复制
异步复制 MySQL复制默认是异步复制,Master将事件写入binlog,提交事务,自身并不知道slave是否接收是否处理: 缺点:不能保证所有事务都被所有slave接收. 同步复制 Master提 ...
- Gradle-----搭建简单的Gradle项目
GroupId 项目所在组信息 ArtifactId 项目名称 Version 项目的版本信息
- (floyd)佛洛伊德算法
Floyd–Warshall(简称Floyd算法)是一种著名的解决任意两点间的最短路径(All Paris Shortest Paths,APSP)的算法.从表面上粗看,Floyd算法是一个非常简单的 ...
- gulp和webpack之间的区别
webpack 是一个打包工具 webpack 是用来把你的源文件打包成一个文件的,你做了一系列配置以后,可以用一句 webpack 实现打包的功能. webpack的作用是从若干个文件开始顺藤摸瓜, ...
- PO BO VO DTO POJO DAO DO
PO BO DTO VO 归在一起叫是POJO,简单java对象:DAO 是进行数据库增删改查的类,DO不确定有没有. 重点说下POJO PO 持久对象,数据: BO 业务对象,封装对象.复杂对象 , ...