
ELK之使用metricbeat收集系统数据及其他程序并生成可视化图表
将 Metricbeat 部署到您所有的 Linux、Windows 和 Mac 主机,并将它连接到 Elasticsearch 就大功告成啦:您可以获取系统级的 CPU 使用率、内存、文件系统、磁盘 IO 和网络 IO 统计数据,以及获得如同系统上 top 命令类似的各个进程的统计数据
1,安装metricbeat
官网下载rpm包安装
rpm -ivh /nas/nas/softs/elk/6.5.4/metricbeat-6.5.4-x86_64.rpm
默认开启了system模块使用命令查看模块
metricbeat modules list

Enabled:

system

Disabled:

aerospike

apache

ceph

couchbase

docker

dropwizard

elasticsearch

envoyproxy

etcd

golang

graphite

haproxy

http

jolokia

kafka

kibana

kubernetes

kvm

logstash

memcached

mongodb

munin

mysql

nginx

php_fpm

postgresql

prometheus

rabbitmq

redis

traefik

uwsgi

vsphere

windows

zookeeper
PS:Enabled模块为启用模块 Disabled模块为未启用模块
启用新模块命令,例如启用nginx模块
metricbeat modules enable nginx
修改配置文件监控系统CPU,内存等信息
#包含其他模块的配置文件

metricbeat.config.modules:

  path: ${path.config}/modules.d/*.yml

  reload.enabled: false

setup.template.settings:

  index.number_of_shards: 1

  index.codec: best_compression

#开启dashboards

setup.dashboards.enabled: true

#输出至kibana

setup.kibana:

  host: "172.16.90.24:5601"

#输出至elssticsearch

output.elasticsearch:

  hosts: ["172.16.90.24:9200"]

processors:

  - add_host_metadata: ~

  - add_cloud_metadata: ~
启动metricbeat
systemctl start metricbeat
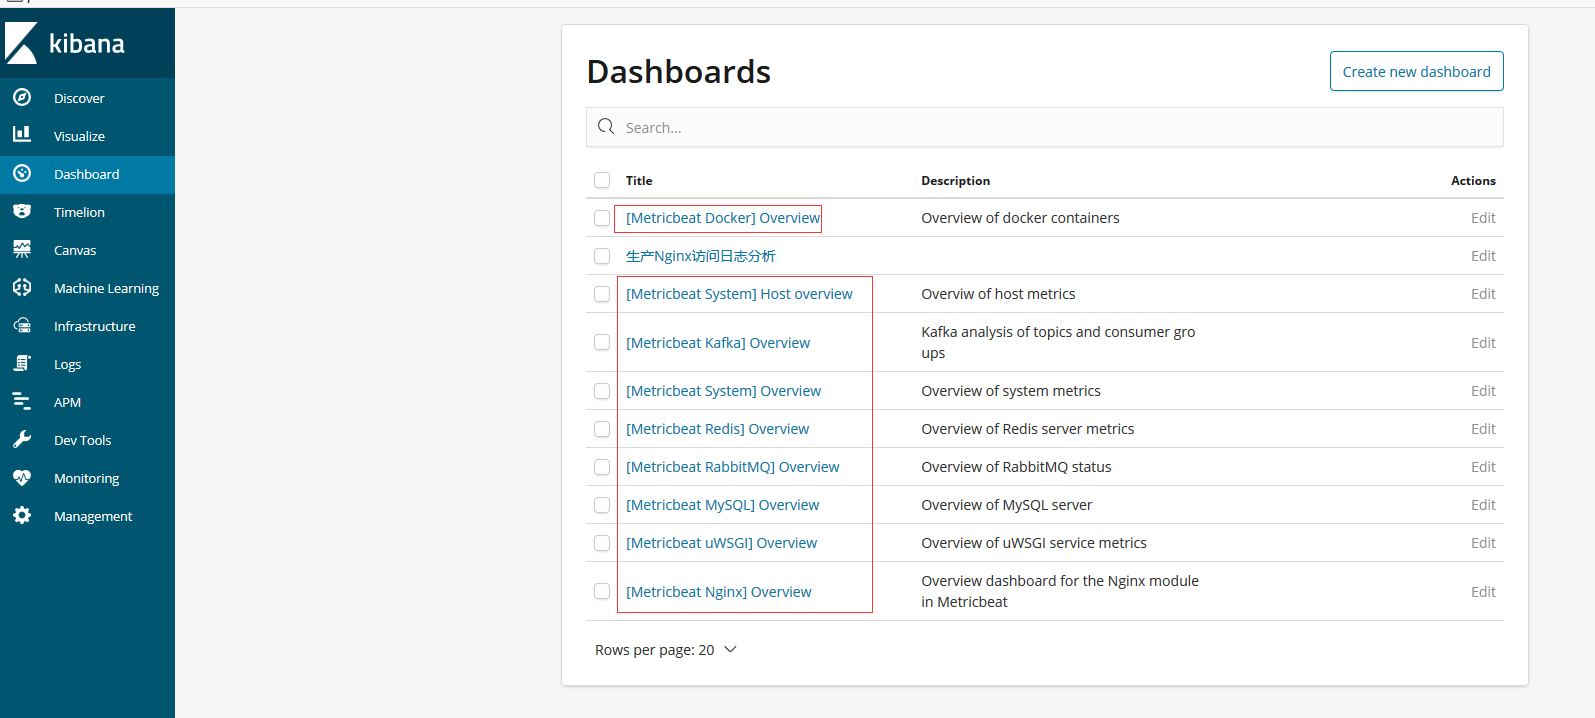
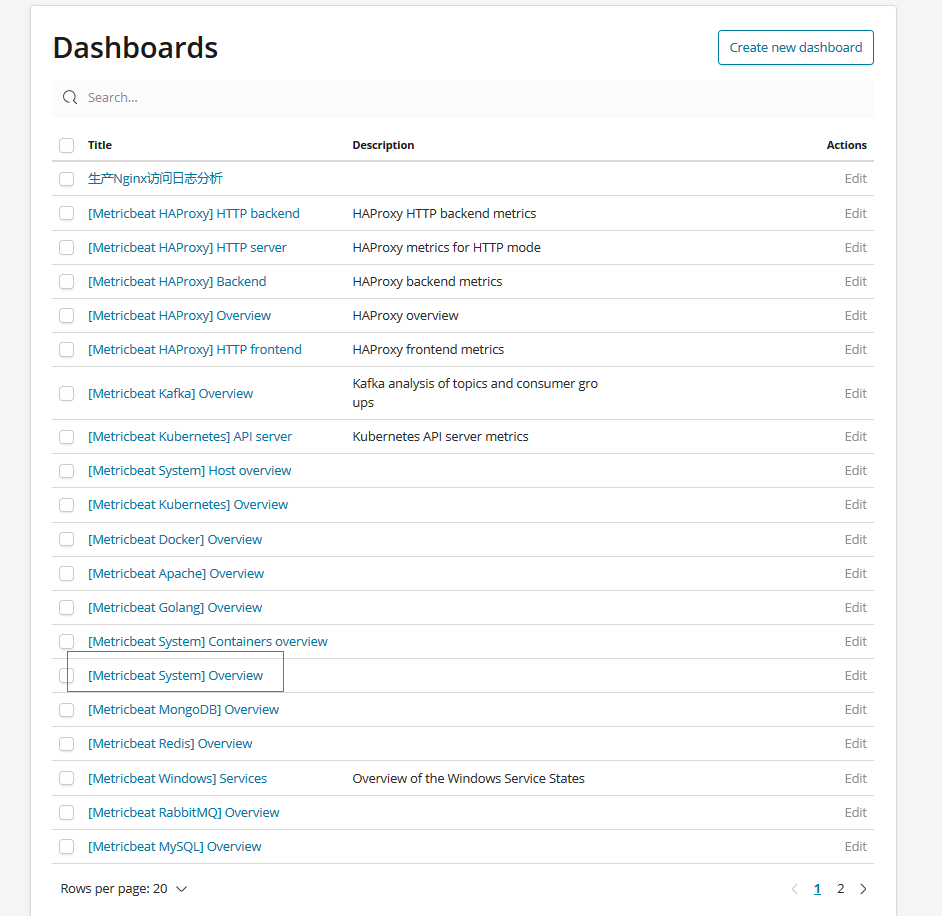
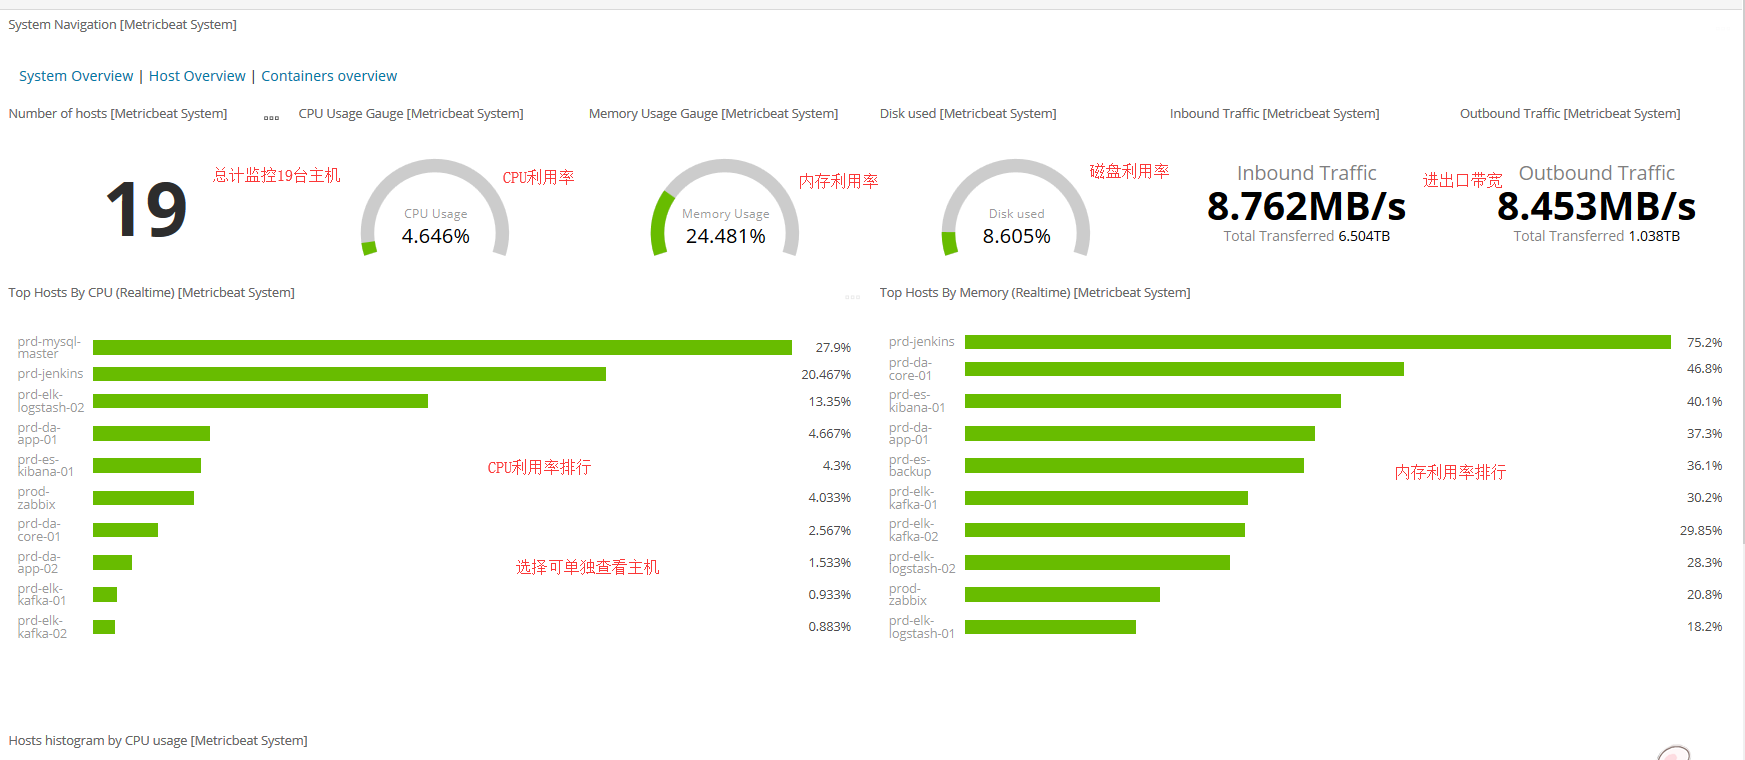
打开kibana页面查看自动生成了一些图表
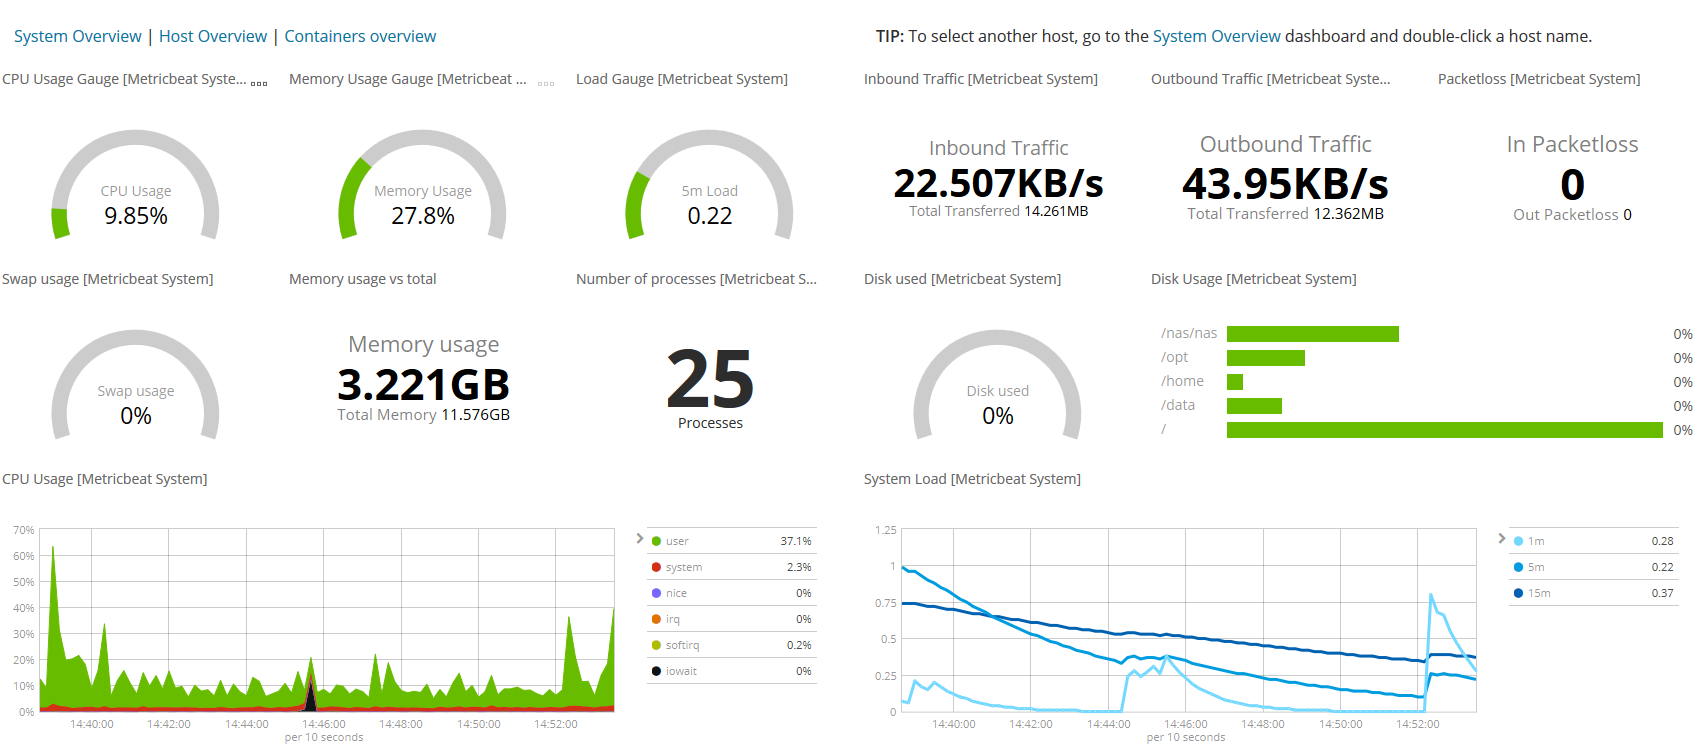
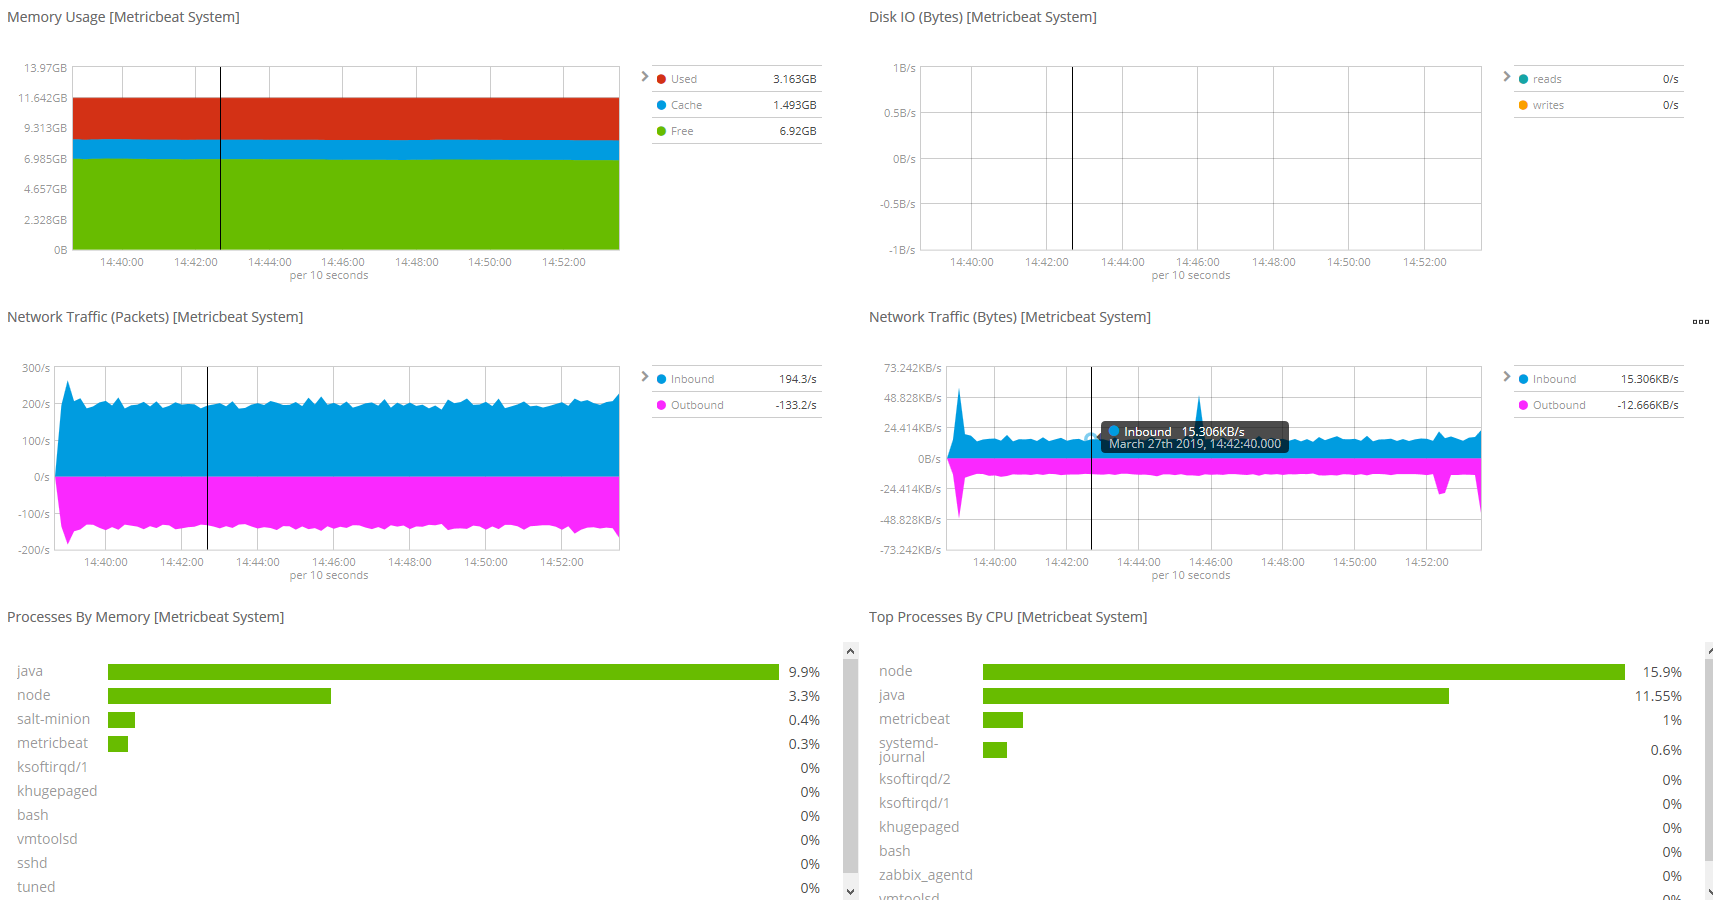
查看hostview
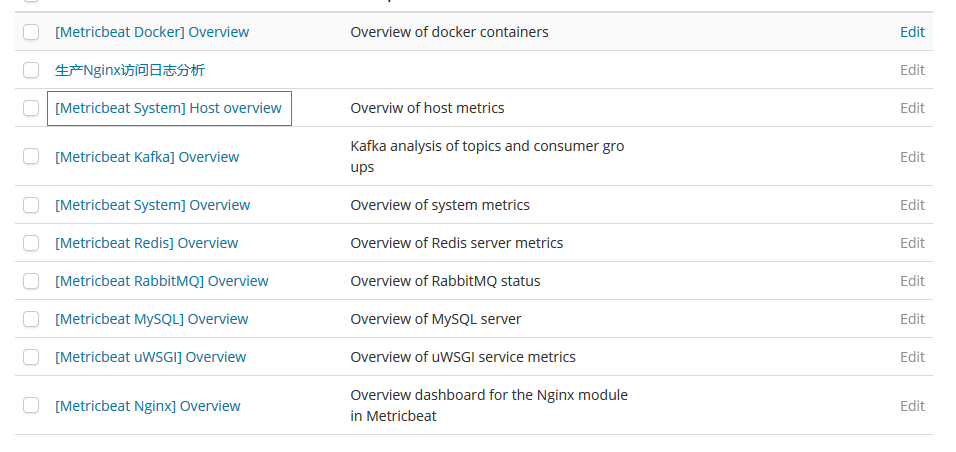
如果多个主机需要监控系统性能查看
2,设置监控nginx性能
开启nginx模块
metricbeat modules enable nginx
修改metricbeat配置文件/etc/metricbeat/modules.d/nginx.yml
- module: nginx

  metricsets: ["stubstatus"]

  hosts: ["http://172.16.100.132"]

  #username: "user"

  #password: "secret"

  server_status_path: "status"
PS:监控nginx前提需要开启nginx状态模块并在nginx配置下添加以下配置
server{

    listen 80;

    server_name 172.16.100.132;

    location /status

    {

        stub_status;

        access_log off;

    }

}
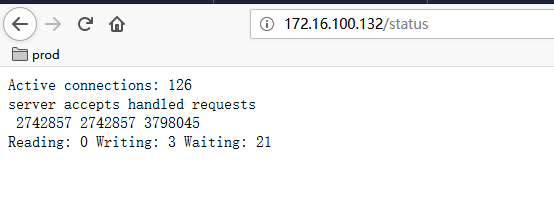
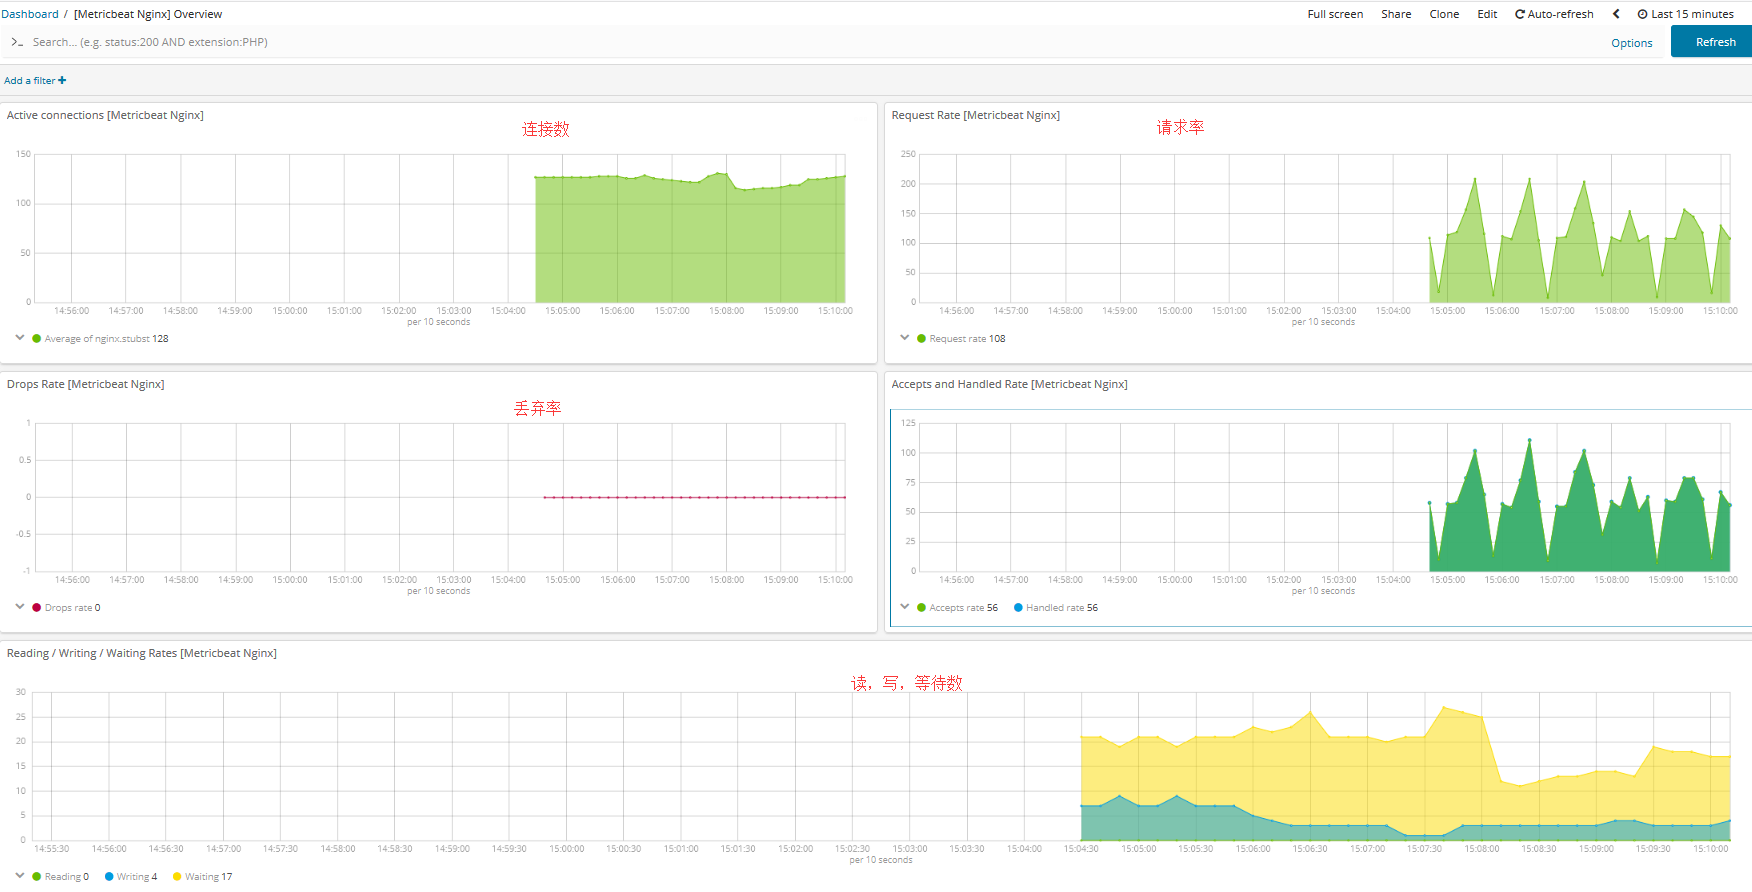
配置成功在web页面可以查看到以下信息
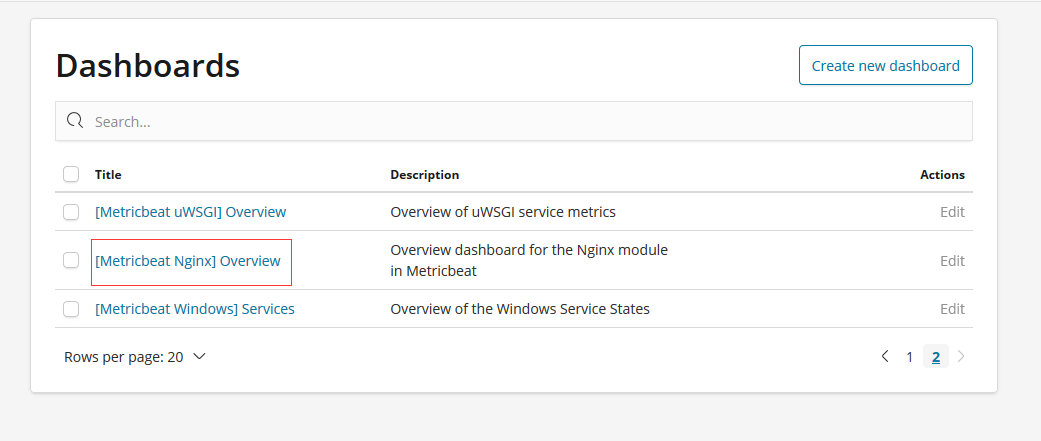
重启metricbeat查看
3,设置监控MySQL
开启MySQL模块
metricbeat modules enable mysql
修改配置文件
/etc/metricbeat/modules.d/mysql.yml
- module: mysql

  metricsets:

    - status

  #  - galera_status

  period: 10s

  # Host DSN should be defined as "user:pass@tcp(127.0.0.1:3306)/"

  # The username and password can either be set in the DSN or using the username

  # and password config options. Those specified in the DSN take precedence.

  hosts: ["tcp(172.16.90.180:3306)/"]

  # Username of hosts. Empty by default.

  username: root

  # Password of hosts. Empty by default.

  password: secret
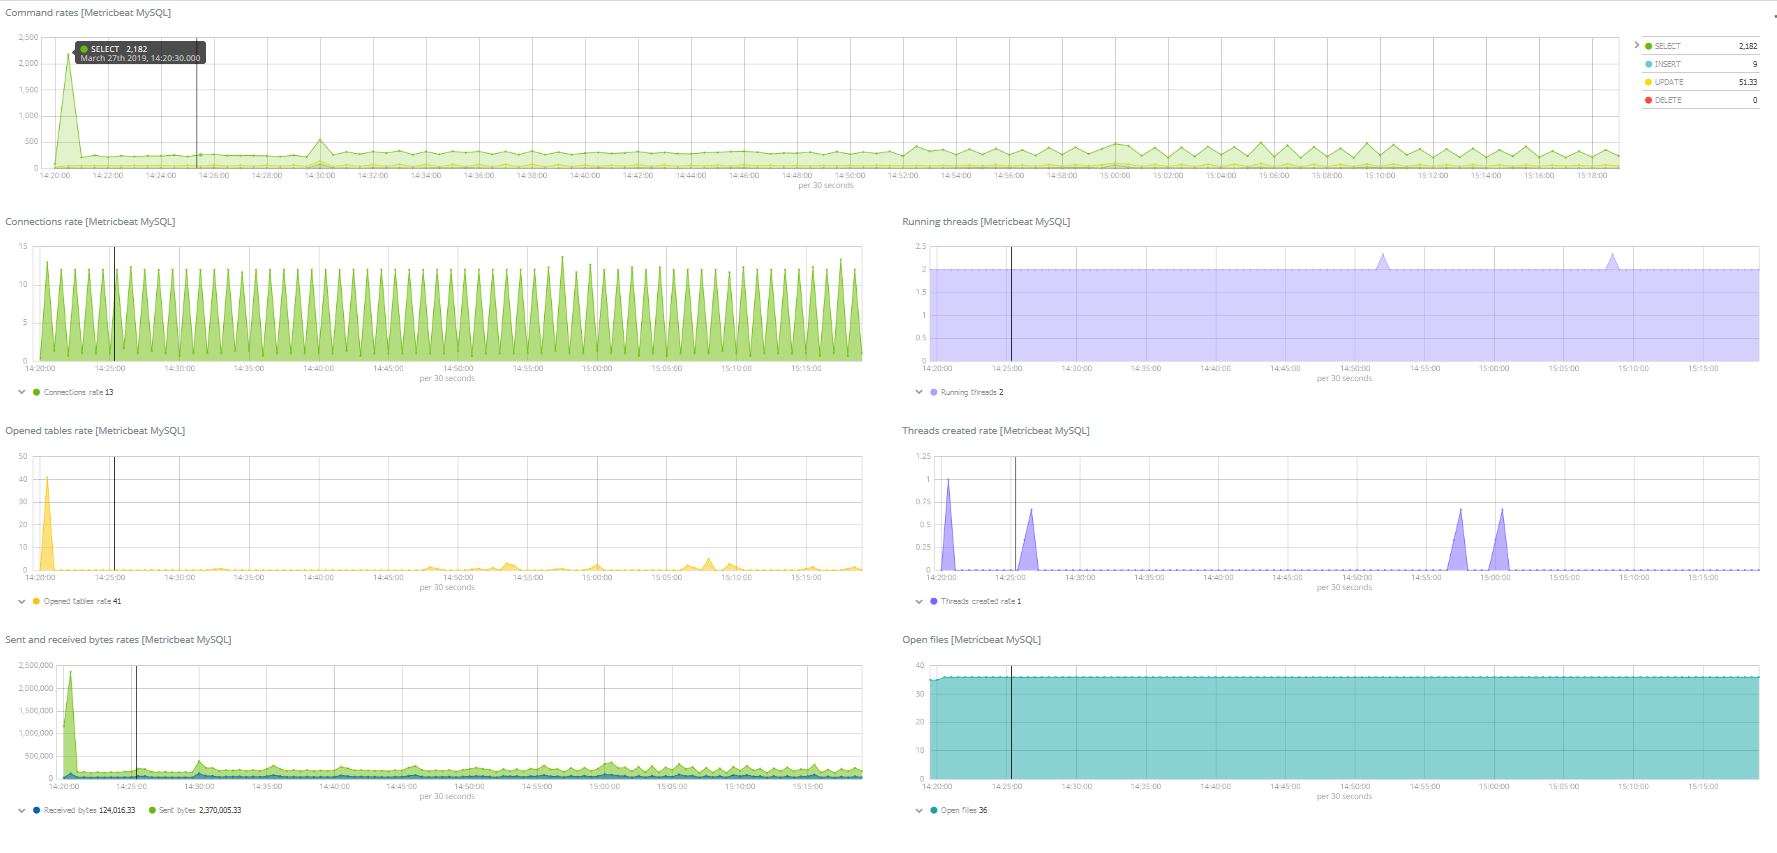
kibana页面查看
4,设置监控redis
开启redis模块
metricbeat modules enable redis
修改配置文件
/etc/metricbeat/modules.d/redis.yml
- module: redis

  hosts: ["172.16.90.181:6379"]

  metricsets: ["info","keyspace"]

  enables: true

  period: 10s

  password: password
PS:如果redis没有设置认证则密码不配置
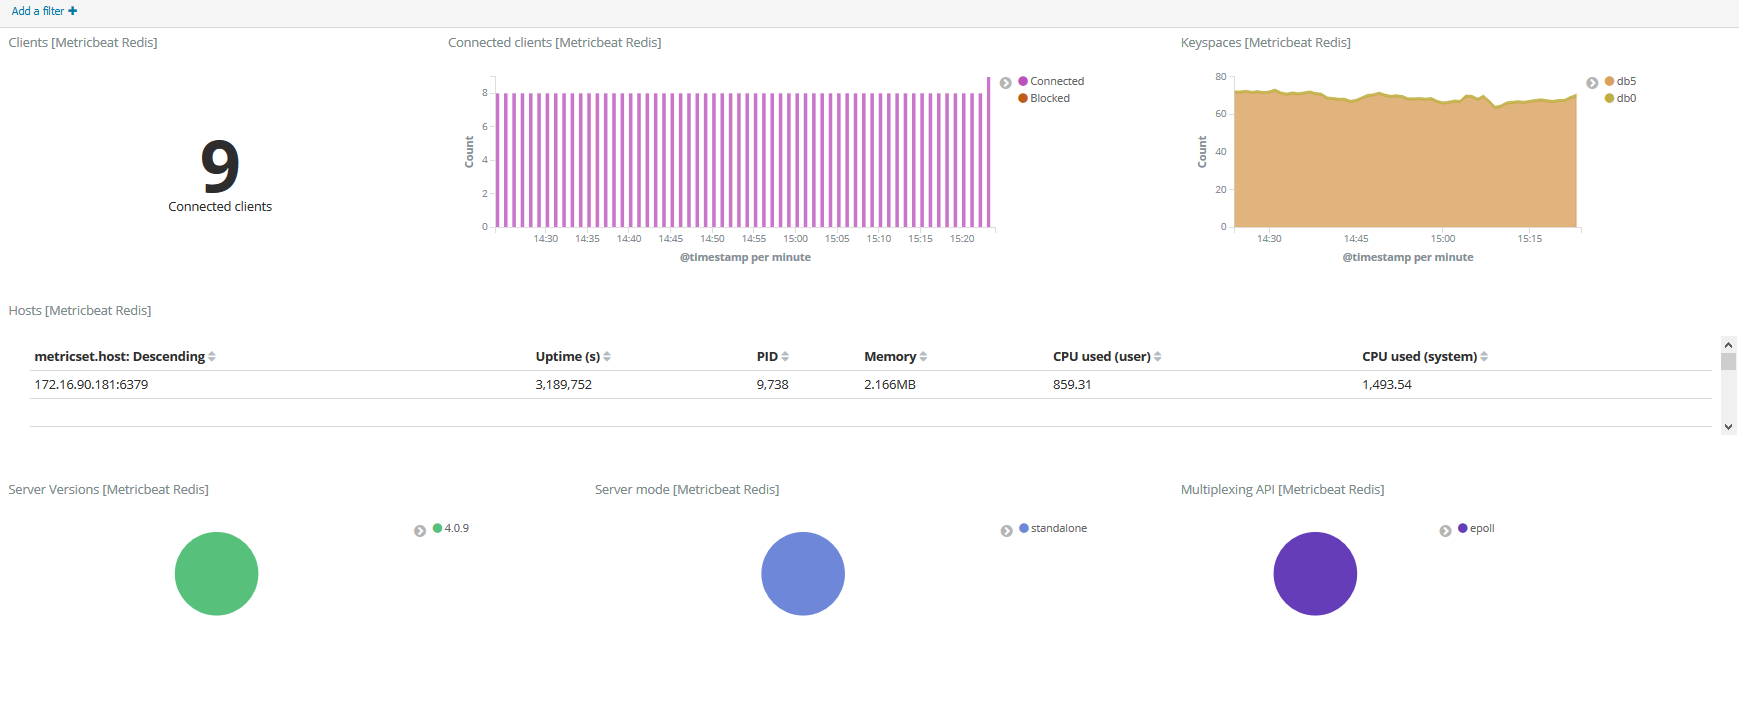
kibana查看
5,设置监控rabbitmq
开启rabbitmq模块
metricbeat modules enable rabbitmq
修改配置文件
/etc/metricbeat/modules.d/rabbitmq.yml
- module: rabbitmq

  metricsets: ["node", "queue", "connection"]

  enabled: true

  period: 10s

  hosts: ["172.16.90.46:15672"]

  username: admin

  password: password
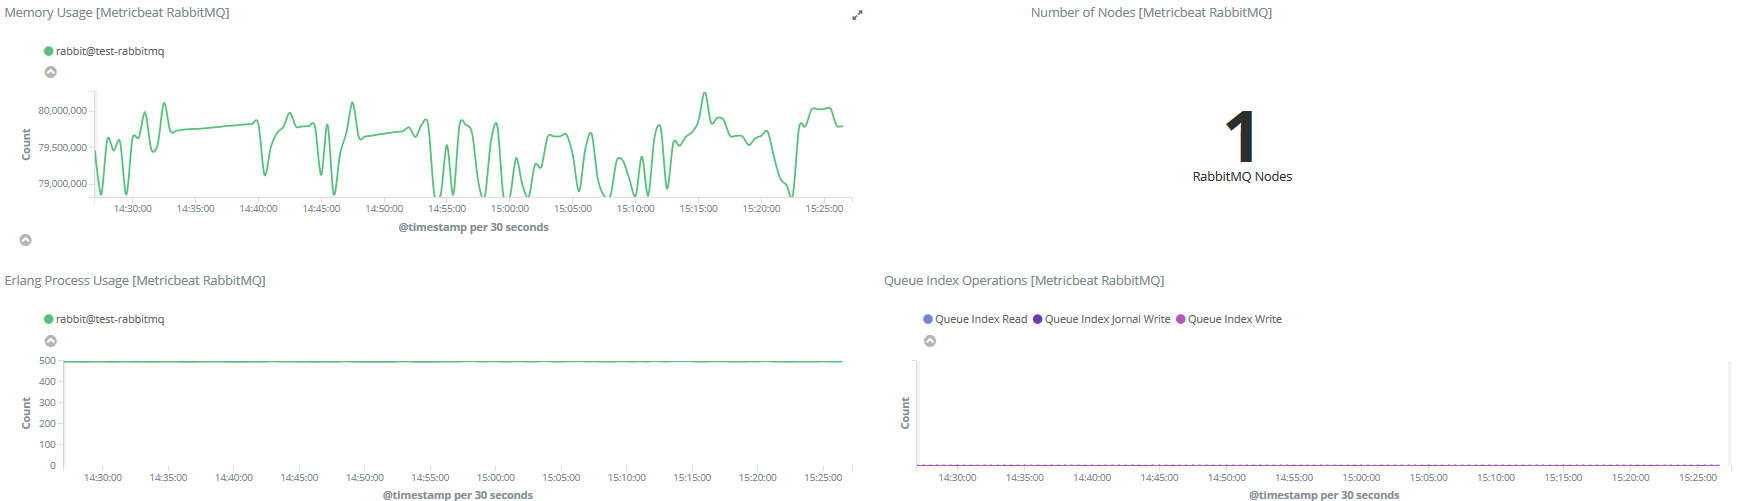
kibana页面查看
6,设置监控kafka
开启kafka监控模块
metricbeat modules enable kafka
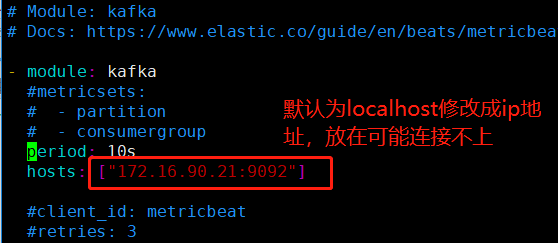
修改配置文件
/etc/metricbeat/modules.d/kafka.yml
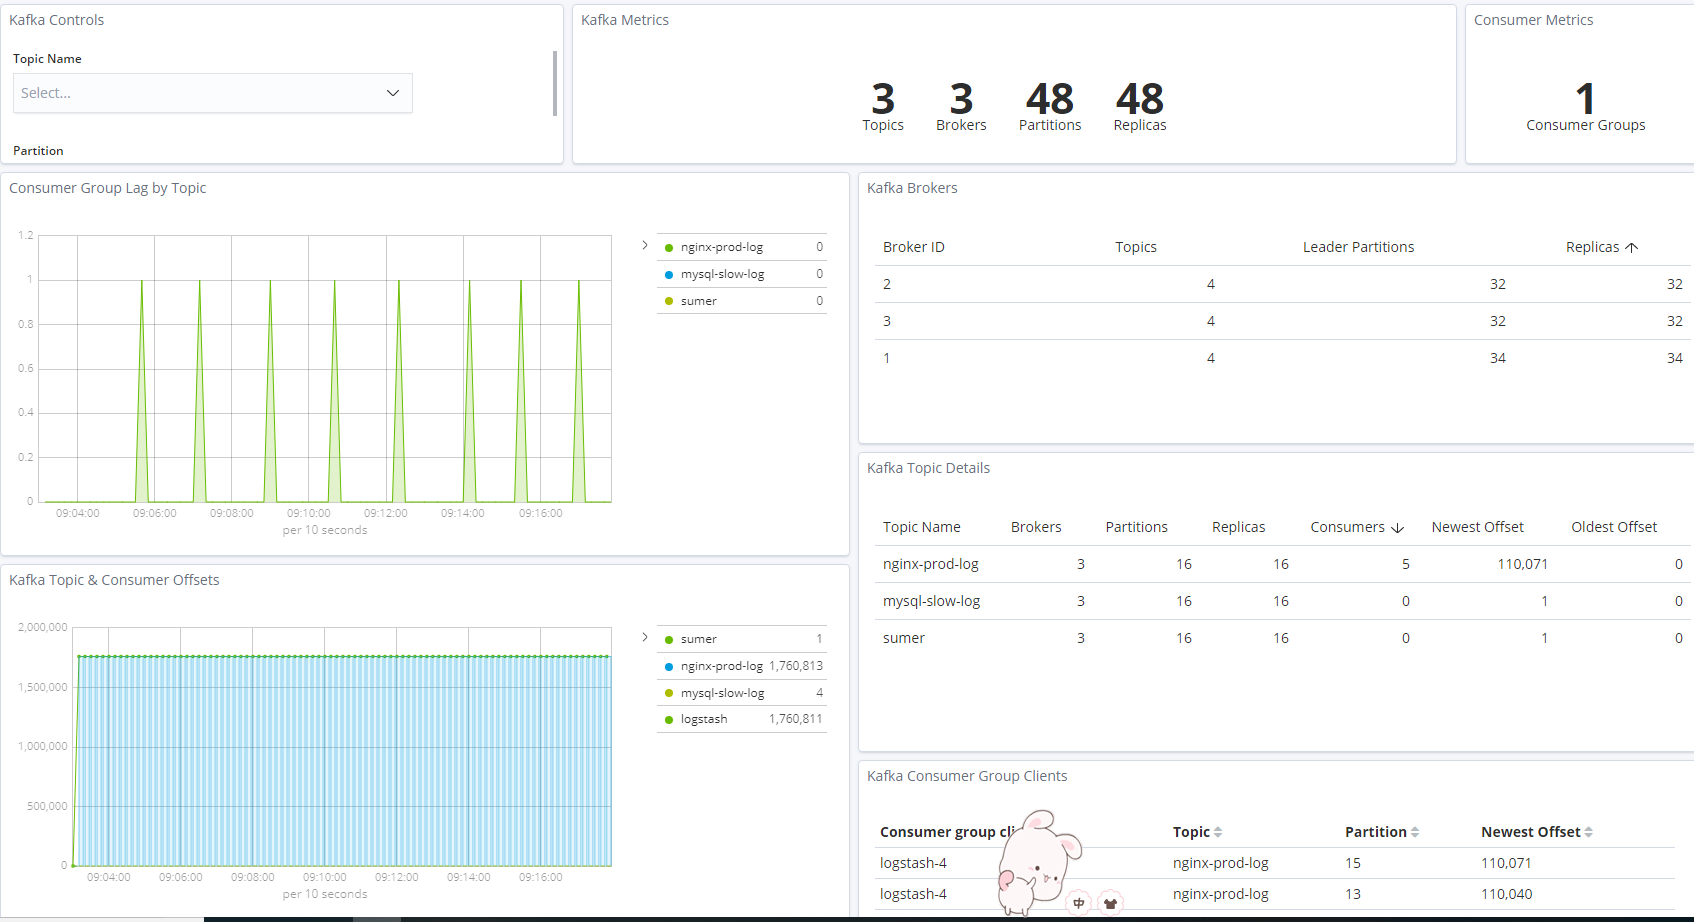
kibana页面查看
其他程序监控可参考官方文档 https://www.elastic.co/guide/en/beats/metricbeat/current/metricbeat-modules.html
ELK之使用metricbeat收集系统数据及其他程序并生成可视化图表的更多相关文章
- ELK之使用filebeat收集系统数据及其他程序并生成可视化图表
当您要面对成百上千.甚至成千上万的服务器.虚拟机和容器生成的日志时,请告别 SSH 吧.Filebeat 将为您提供一种轻量型方法,用于转发和汇总日志与文件,让简单的事情不再繁杂. 1,安装fileb ...
- ELK+kafka构建日志收集系统
ELK+kafka构建日志收集系统 原文 http://lx.wxqrcode.com/index.php/post/101.html 背景: 最近线上上了ELK,但是只用了一台Redis在 ...
- nGrinder对监控机器收集自定义数据及源码分析
转载:https://blog.csdn.net/neven7/article/details/50782451 0.背景 性能测试工具nGrinder支持在无需修改源码的情况下,对目标服务器收集自定 ...
- [Xcode 实际操作]七、文件与数据-(1)获取程序沙箱结构中常用的几个目录
目录:[Swift]Xcode实际操作 本文将演示如何获取程序沙箱结构中,常见的几个目录. 在项目导航区,打开视图控制器的代码文件[ViewController.swift] import UIKit ...
- 使用VS2017 编写Linux系统上的Opencv程序
背景 之前写图像算法的程序都是在window10下使用VS编写,VS这个IDE结合“ImageWatch.vsix“插件,用于调试opencv相关的图像算法程序十分方便.后因项目需要,需将相关程序移植 ...
- 日志收集系统elk
目录 elk简介 官方帮助 rsyslog rsyslog日志采集介绍与使用 综合实验 案例一: 单机ELK部署 案例二. JAVA环境配置,部署 filebeat+Elasticsearch apa ...
- 日志收集系统ELK搭建
一.ELK简介 在传统项目中,如果在生产环境中,有多台不同的服务器集群,如果生产环境需要通过日志定位项目的Bug的话,需要在每台节点上使用传统的命令方式查询,这样效率非常低下.因此我们需要集中化的管理 ...
- ELK 日志收集系统
传统系统日志收集的问题 在传统项目中,如果在生产环境中,有多台不同的服务器集群,如果生产环境需要通过日志定位项目的Bug的话,需要在每台节点上使用传统的命令方式查询,这样效率非常底下. 通常,日志被分 ...
- 快速搭建应用服务日志收集系统(Filebeat + ElasticSearch + kibana)
快速搭建应用服务日志收集系统(Filebeat + ElasticSearch + kibana) 概要说明 需求场景,系统环境是CentOS,多个应用部署在多台服务器上,平时查看应用日志及排查问题十 ...
随机推荐
- Win10更新搜狗输入法后重启输入密码蓝屏
解决办法:如果能进入安全模式,卸载搜狗输入法:不行的话(好像不行)只能重装系统:因为蓝屏后就基本开不了了!!!生气!! win10 1809 19.3月累积更新之后蓝屏:安装了搜狗输入法的win10 ...
- CentOS下防御或减轻DDoS攻击方法(转)
查看攻击IP 首先使用以下代码,找出攻击者IP netstat -ntu | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -n 将会得 ...
- N1, T1刷机记录
硬件配置 N1和T1使用的是晶晨Amlogic方案的芯片, 配置明细分别如下, 都是现在盒子的主流配置 N1CPU: Amlogic S905, ARM Cortex-A53 四核 up to 2.0 ...
- 编写SHELL脚本--编写简单脚本
1.简单脚本文件hello.sh,内容如下 #!/bin/bash pwd ls -al 执行脚本:bash hello.sh 或者使用root命令: ./hello.sh 2.接受用户参数 $0 ...
- 浅析Sql Server参数化查询
说来惭愧,工作差不多4年了,直到前些日子被DBA找上门让我优化一个CPU占用很高的复杂SQL语句时,我才突然意识到了参数化查询的重要性. 相信有很多开发者和我一样对于参数化查询认识比较模糊,没有引起足 ...
- Android Data Recovery for Mac(安卓数据恢复软件)破解版安装
1.软件简介 Android Data Recovery 是 macOS 系统上一款 Android 设备数据恢复软件,能够帮助我们在 mac 电脑上对 Android 设备进行数据恢复,文档. ...
- MDK-ARM输出HEX文件重命名设置
输出的可执行文件和库的名称就是在这里定义.比如我们常见输出Hex文件,其名称就是这里定义的.
- 【被C折腾系列】用C调DIOCP编码客户端通信
前几天有个朋友,说他们公司做手游,服务端用的DIOCP3里面做文件服务器,客户端用cocos-x,在调试与diocp通信时老是失败! 于是,我下载了一个Codeblocks经过几个小时的折腾,终于折腾 ...
- Spring Boot 使用Java代码创建Bean并注册到Spring中
版权声明:本文为博主原创文章,未经博主允许不得转载. https://blog.csdn.net/catoop/article/details/50558333 声明同一个类下的多个实例: packa ...
- 深度学习的batch_size
知乎讨论: https://www.zhihu.com/question/61607442/answer/204675996 案例一 http://www.myzaker.com/article/5a ...