
网络安全协议之IPsec
声明
本文仅发表在博客园,作者LightningStar。
简介[1]
IPSec(Internet 协议安全)是一个工业标准网络安全协议,工作在OSI模型的第三层,即网络层,为IP网络通信提供透明的安全服务,可使TCP/IP通信免遭窃听和篡改,可以有效抵御网络攻击,同时保持易用性。IPSec是一种端到端的安全模式,通信数据由发送方加密,接收方解密,网络中其他的节点和主机无需支持IPSec。
IPSec工作网络层,使其在单独使用时适于保护基于TCP或UDP的协议(如安全套接子层(SSL)就不能保护UDP层的通信流)。这就意味着,与传输层或更高层的协议相比,IPsec协议必须处理可靠性和分片的问题,这同时也增加了它的复杂性和处理开销。相对而言,SSL/TLS依靠更高层的TCP(OSI的第四层)来管理可靠性和分片。[2]
IPSec两个基本目标:
- 保护IP数据包的安全性
- 为抵御网络攻击,提供透明的安全服务
IPSec提供了两种安全机制:
- 认证
认证机制使得IP通信的数据接收方能够确认数据发送方的身份,检测数据在传输过程中是否经过了篡改。 - 加密
通过对数据加密保证数据的机密性,防止数据被窃听。
后文中介绍的AH协议定义了认证的应用方法,提供数据源认证和完整性保障;ESP协议定义了加密的应用方法,提供数据源加密和可选认证的应用方法,提供了可靠性保障。在实际进行IP通信时,可以根据需要同时使用两种或者选择使用其中的一种。
协议组
IPSec不是一个单独的协议,它包括:
- 网络认证协议(AH, Authentication Header)
认证头,为IP数据报提供无连接数据完整性、消息认证以及防重放攻击保护 - 封装安全载荷(ESP, Encapsulating Security Payload)
提供机密性、数据源认证、无连接完整性、放重放和有限的传输流(traffic-flow)机密性 - 网络密钥交换(IKE, Internet Key Exchange)
为AH、ESP操作所需的安全关联(Security Association, SA)提供算法、数据包和密钥参数 - 以及一些用于网络认证和加密的算法。
报文格式
IPSec协议有两种封装模式:[3]
传输模式(Transport Mode)
AH或ESP被插入到IP头之后,但在所有传输层协议之前,或所有其他IPSec协议之前。用于两台主机之间的通讯,或者是一台主机和一个安全网关之间的通讯。在传输模式下,对报文进行加密和解密的两台设备本身必须是报文的原始发送者和最终接收者。隧道模式(Tunnel Mode)
AH或ESP被插入到IP头之前,并另外生成一个新的IP头放到AH或ESP之前。通常,在两个安全网关(路由器)之间的数据流量,绝大部分都不是安全网关本身的通讯量,因此在安全网关之间一般不使用传输模式,而总是使用隧道模式。在一个安全网关被加密的报文,只有另一个安全网关能够解密。因此必须对IP报文进行隧道封装,即增加一个新的IP头,进行隧道封装后的IP报文被发送到另一个安全网关,才能够被解密。
| 协议类型 | 报文格式,图源[3:1] |
|---|---|
| AH协议 | 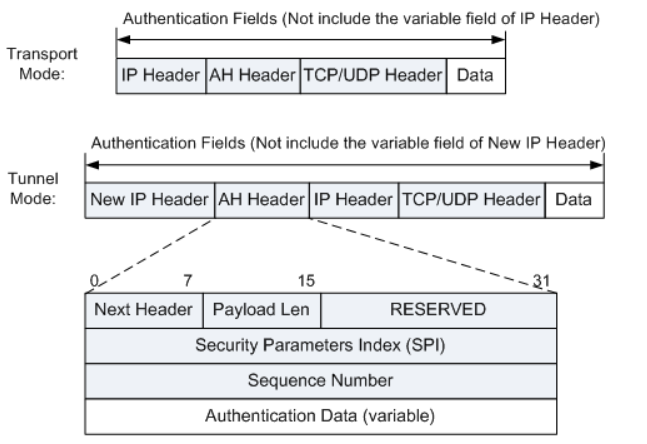 |
| ESP协议 | 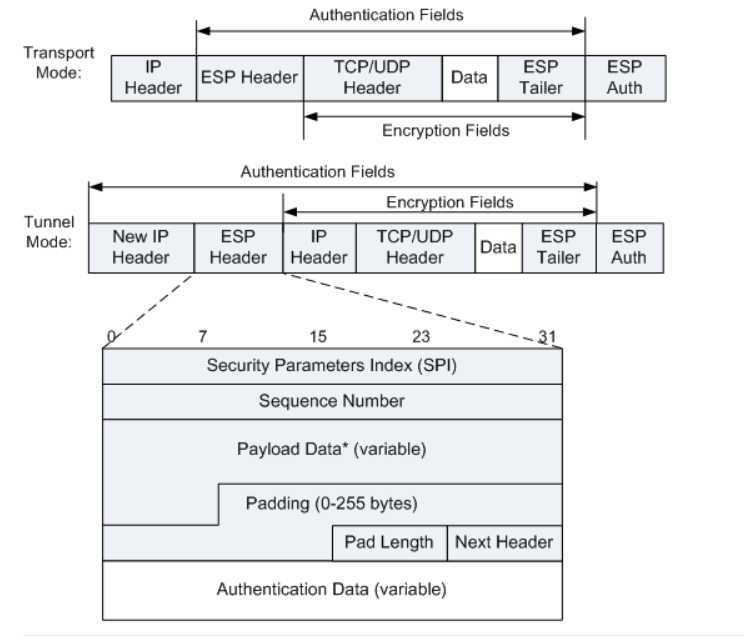 |
| AH和ESP协议 | 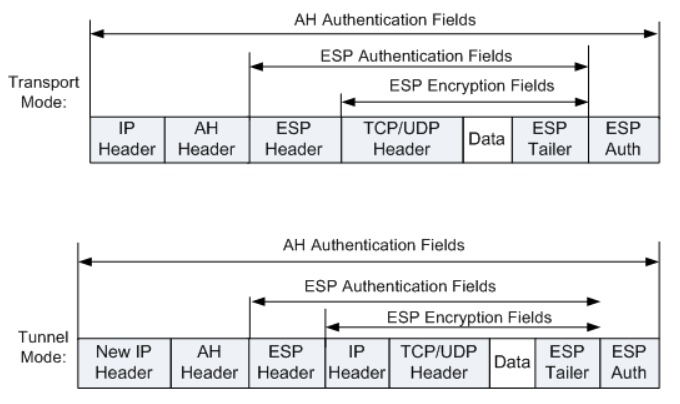 |
认证头 AH[4]
认证头(Authentication Header,AH)被用来保证被传输分组的完整性和可靠性。此外,它还保护不受重放攻击。
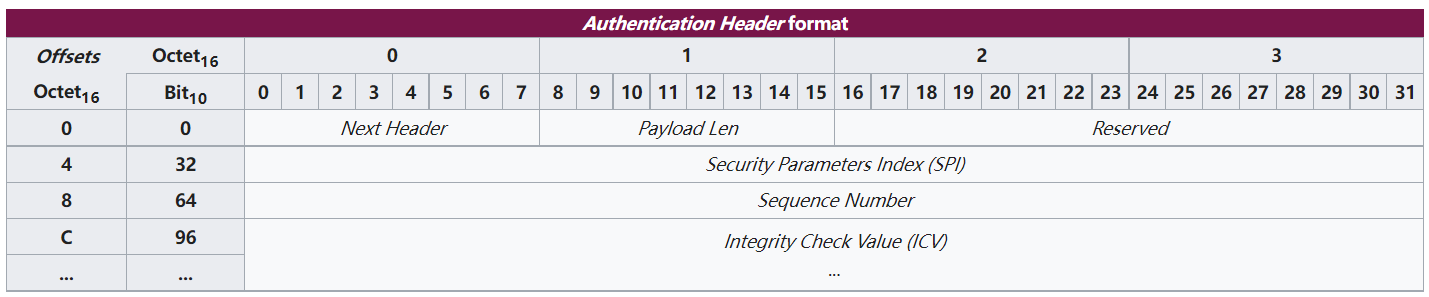
图源文献[4:1]。
- 下一个头 next header:标识被传送数据所属的协议。
- 载荷长度:AH的长度,单位为32bit。
- 保留:为将来的应用保留(目前都置为0)。
- 安全参数索引:与IP地址一同用来标识SA。
- 序列号
单调严格增加的序列号(对于发送的每个数据包递增1)以防止重放攻击。启用重放检测时,序列号永远不会重复使用,因为必须在尝试将序列号递增到其最大值之外重新识别新的SA。 - Integrity Check Value 认证数据
该字段可能会被padding,以适应IPV6中的8字节对齐或者IPV4中的4字节对齐。
封装安全载荷 ESP[4:2]
封装安全载荷(Encapsulating Security Payload,ESP)协议对分组提供了源可靠性、完整性和保密性的支持。与AH头不同的是,IP分组头部不被包括在内。
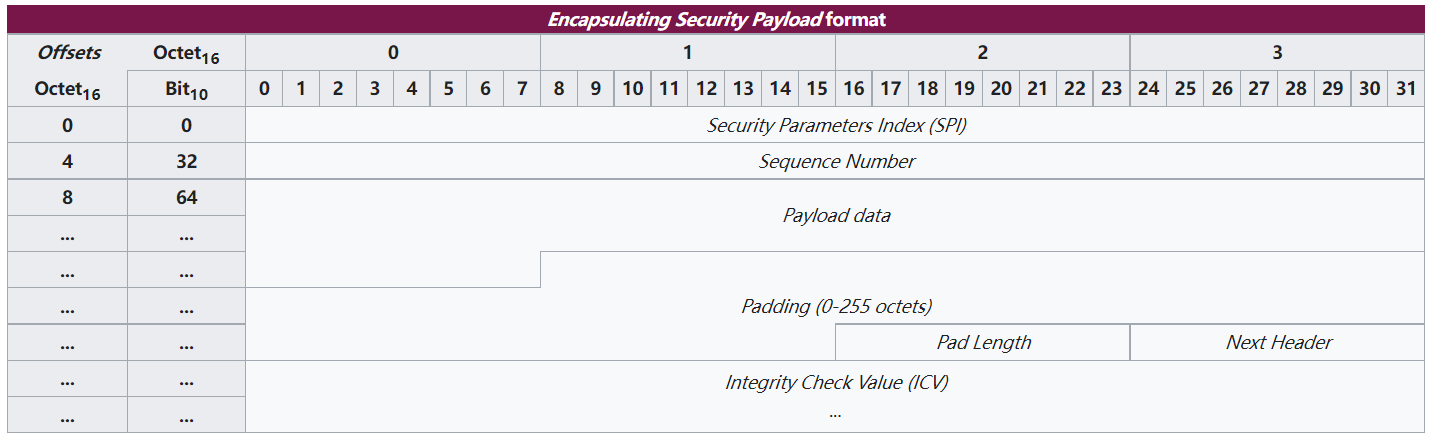
图源文献[4:3]。
- 安全参数索引
用于标识具有相同IP地址和相同安全协议的不同SA。由SA的创建者定义。 - 序列号
单调递增的数值,用来防止重放攻击。 - 载荷数据(variable)
如果没使用ESP的加密功能,则载荷数据域的内容是“下一个头”所指示的数据;如果使用了ESP的加密功能,则使用加密载荷数据和ESP尾部数据所得的密文作为payload data.
The protected contents of the original IP packet, including any data used to protect the contents (e.g. an Initialisation Vector for the cryptographic algorithm). The type of content that was protected is indicated by the Next Header field. - 填充
某些块加密算法用此将数据填充至块的长度。 - 填充长度
以位为单位的填充数据的长度。 - 下一个头
标识载荷中封装的数据所属的协议。Type of the next header. The value is taken from the list of IP protocol numbers. - 认证数据
又叫做完整性校验值(ICV)。包含了认证当前包所必须的数据。
网络密钥交换 Internet Key Exchange(IKE)[5]
IKE是在IPSec协议组中用于创建Security Association(SA)[6]的协议。IKE首先要进行身份认证,然后再进行Diffie-Hellman密钥交换(Diffie-Hellman key exchange[7]),建立起共享秘密(shared secret)[8],并通过共享秘密派生密钥。
通道建立过程[9]
IPsec通道建立过程分为两部分:
IKE阶段1
这一阶段,会建立ISAKMP(Internet Security Association and Key Management Protocol)会话。在这个阶段,二者会协商加密方法、认证方法以及其他的一些安全参数。这些安全参数的集合就是SA(Security Association)。IKE阶段2
在这一阶段,用户就可以使用AH或者ESP协议来传输数据。这一阶段根据传输模式可以分为两种:Transport Mode和Tunnel Mode。现在又回到了文章最开始的报文格式的内容。
拓展阅读
参考文献
石瑞生. 大数据安全与隐私保护[M]. 北京邮电大学出版社, 2019. ︎
网络安全协议之IPsec的更多相关文章
- IP层网络安全协议(IPSec)技术原理图解——转载图片
- IPSec协议框架
文章目录 1. IPSec简介 1.1 起源 1.2 定义 1.3 受益 2. IPSec原理描述 2.1 IPSec协议框架 2.1.1 安全联盟 2.1.2 安全协议 报文头结构 2.1.3 封装 ...
- IPSec协议
IPSec协议:IPsec将IP数据包的内容先加密再传输,即便中途被截获,由于缺乏解密数据包所必要的密钥,攻击者也无法获取里面的内容. 传输模式和隧道模式:IPsec对数据进行加密的方式有两种:传输模 ...
- ipsec协议(转)
from:http://lulu1101.blog.51cto.com/4455468/816875 ipsec协议 2012-03-25 23:40:28 标签:休闲 ipsec协议 职场 IPSe ...
- 通信技术以及5G和AI保障电网安全与网络安全
摘 要:电网安全是电力的基础,随着智能电网的快速发展,越来越多的ICT信息通信技术被应用到电力网络.本文分析了历史上一些重大电网安全与网络安全事故,介绍了电网安全与网络安全.通信技术与电网安全的关系以 ...
- 浅析Internet上使用的安全协议
Internet上使用的安全协议 网络安全是分层实现的,从应用层安全到数据链路层安全. 一.运输层安全协议:安全套接字SSL 1.1.简介 SSL 是安全套接层 (Secure Socket Laye ...
- 第四十九个知识点:描述在IPsec和TLS后的基本想法
第四十九个知识点:描述在IPsec和TLS后的基本想法 网络安全协议(Internet Protocol Security,IPsec)和安全传输层协议(Transport Layer Securit ...
- 【转】SSL协议、SET协议、HTTPS简介
一.SSL协议简介 SSL是Secure Socket Layer的缩写,中文名为安全套接层协议层.使用该协议后,您提交的所有数据会首先加密后,再提交到网易邮箱,从而可以有效防止黑客盗取您的用户名.密 ...
- 深入理解OAuth2.0协议
1. 引言 如果你开车去酒店赴宴,你经常会苦于找不到停车位而耽误很多时间.是否有好办法可以避免这个问题呢?有的,听说有一些豪车的车主就不担心这个问题.豪车一般配备两种钥匙:主钥匙和泊车钥匙.当你到酒店 ...
随机推荐
- VirtualBox上安装Debian10个人备忘笔记
准备 VirtualBox 下载链接:Downloads – Oracle VM VirtualBox,下载完成后安装即可. Debian 下载链接:通过 HTTP/FTP 下载 Debian CD/ ...
- Serverless 的初心、现状和未来
作者 | 不瞋 导读:Serverless 是如何产生的?当前有哪些落地场景?Serverless 的未来又将如何?本文分享了阿里云高级技术专家不瞋对于 Serverless 的看法,回顾其发展历程, ...
- visualbox安装ubuntu18过程中不能输入name,password,密码,姓名问题的解决办法+一些基本操作
问题描述:visualbox安装ubuntu18,,,,卡在注册处,无法输入姓名,密码-点击无法输入............如下图: 解决办法:更改你的Ubuntu的主板内存,主板内存默认的值 ...
- ArrayList-源码分析-自动扩容机制
ArrayList类: public class ArrayList....{ ...... private static final int DEFAULT_CAPACITY = 10; //默认容 ...
- 论文解读(MPNN)Neural Message Passing for Quantum Chemistry
论文标题:DEEP GRAPH INFOMAX 论文方向: 论文来源:ICML 2017 论文链接:https://arxiv.org/abs/1704.01212 论文代码: 1 介绍 本文的目标 ...
- 10-1 Python 学习笔记
1. 项目 在文本编辑器中新建一个文件,写几句话来总结一下你至此学到的 Python 知识,其中每一行都以"In Python you can"打头. 将这个文件命名为learni ...
- MySQL:补充知识
MySQL补充知识 在学习完 MySQL 基础与提高内容后: 基础知识笔记: MySQL:基础语法-1 MySQL:基础语法-2 MySQL:基础语法-3 MySQL:基础语法-4 提高知识笔记: M ...
- UltraSoft - Beta - Scrum Meeting 9
Date: May 25th, 2020. Scrum 情况汇报 进度情况 组员 负责 今日进度 q2l PM.后端 记录Scrum Meeting Liuzh 前端 用户忘记密码界面初稿完成 Kkk ...
- linux下文件后面带~
之前发现有时候在命令行ls会看到一些文件后面带有-,而这些文件的名字和我们文件夹中的某些文件是一模一样的文件,在文件夹中没发现就很大胆地删掉了也没是,一直没管,觉得是什么临时复制的文件或者隐藏文件.今 ...
- 二进制插入 牛客网 程序员面试金典 C++ Python java
二进制插入 牛客网 程序员面试金典 题目描述 有两个32位整数n和m,请编写算法将m的二进制数位插入到n的二进制的第j到第i位,其中二进制的位数从低位数到高位且以0开始. 给定两个数int n和int ...