
Find-Vulnerability 自动化探测扫描工具简介
Fvuln 简介
F-vuln(全称:Find-Vulnerability)是一款自动化探测扫描工具,主要适用于日常安全服务、渗透测试人员和RedTeam红队人员使用
它集合的功能包括:
存活IP探测、开放端口探测、web服务探测、web漏洞扫描、smb爆破、ssh爆破、ftp爆破、mssql爆破等其他数据库爆破工作以及大量web漏洞检测模块
它可以根据目标开放的服务进行特定操作,不做无用功。
适用于内网环境、互联网,对发现的安全问题,自动生成保存有用的内容在txt表里,以方便安全人员对授权项目完成测试工作。
1.4.7 更新说明
1、共436个漏洞模块

2、新增centos程序版本

3、修复多个漏洞误报
支持检测的漏洞表

(部分)
建议运行环境
Windows环境安装Terminal命令行

Liunx环境使用命令行即可
参数
格式: Fvuln.exe -参数 目标

帮助信息:

-t    , --target TARGETS     输入目标IP或者IP段

-u    , --url www.qq.com     输入目标URL进行单独扫描

-us   , --urls url.txt       输入批量URL目标txt文件

-fofa , --fofa "百度"        输入需要搜索的关键字

-f    , --file FILE          输入目标txt文件,如:ip.txt

-h    , --help               查看帮助信息

-l    , --list               查看支持的漏洞列表

-v    , --version            查看软件版本与更新时间
使用命令举例
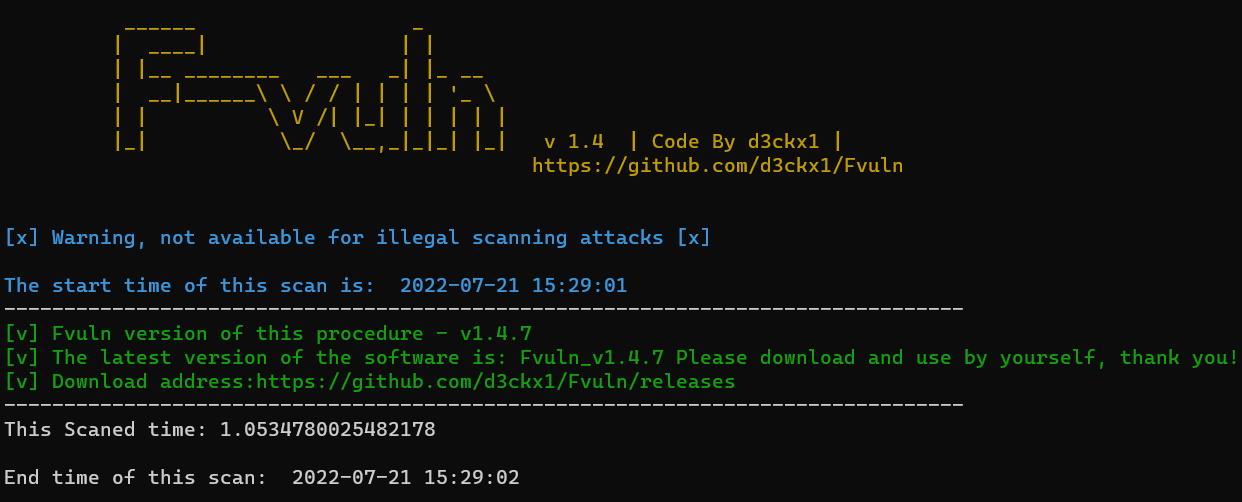
查看程序版本:
Fvuln.exe -v
FOFA批量搜索检测:
Fvuln.exe -fofa "帝国CMS"
注:
再同目录下创建 “key.txt” 文件
文件内第一行写入邮箱地址;第二行写入你的key
批量URL检测:
Fvuln.exe -us url.txt
注:在当前目录里创建url.txt 并在里面存放批量扫描的URL

注:不要http,自动识别没有http,会自己添加 "http://" 与 “/”
单URL检测:
Fvuln.exe -u http://192.168.1.1

查看帮助文档:
Fvuln.exe -h
查看漏洞模块:
Fvuln.exe -l 或者 Fvuln.exe --list

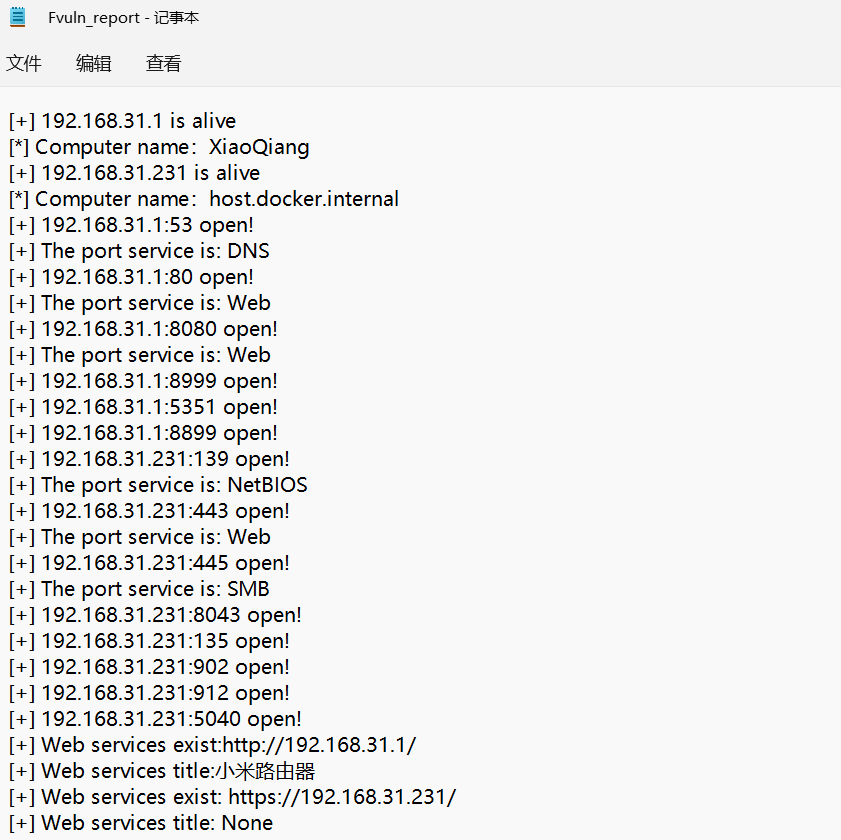
执行单IP或网段扫描:
Fvuln.exe -t 192.168.31.0/24
执行完成,查看报表:
批量执行IP扫描:
Fvuln.exe -f ip.txt
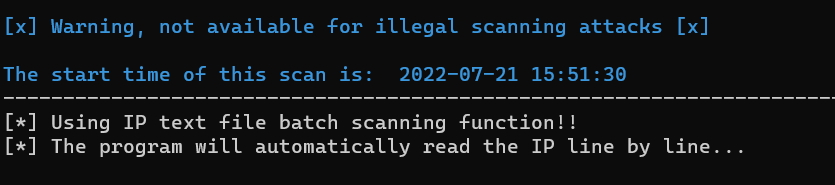
如果觉得我存活探测慢
或者工作中又其他需求需要对特定IP进行扫描工作,可以把IP地址写进txt里,使用这个功能正常进行全部工作。
缺点
爆破ssh工作时命令行上会出现大量报错
但不影响爆破工作、报表里不会保存这些报错
Find-Vulnerability 自动化探测扫描工具简介的更多相关文章
- web漏洞扫描工具AWVS使用
AWVS AWVS简介:Acunetix Web Vulnerability Scanner(简称AWVS)是一款知名的网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞,如交叉站点脚 ...
- Web轻量级扫描工具Skipfish
Web轻量级扫描工具Skipfish 1. Skipfish 简介 2. Skipfish 基本操作 3.身份认证 一. Skipfish 简介 Skipfish是一款主动的Web应用程序安全侦察工具 ...
- Ansible自动化运维工具使用
概述本文描述自动化运维工具 Ansible 的安装及基础使用方法,包含: Centos 下的安装主机配置Ad-Hoc command(命令行执行)Playbook (任务剧本)Ansible 和 Sa ...
- web漏洞扫描工具集合
最好用的开源Web漏洞扫描工具梳理 链接:www.freebuf.com/articles/web/155209.html 赛门铁克2017年互联网安全威胁报告中提出在他们今年扫描的网站中,有76%都 ...
- 自动化渗透测试工具(Cobalt Strike)3.1 最新破解版
自动化渗透测试工具(Cobalt Strike)3.1 最新破解版[附使用教程] Cobalt Strike是一款专业的自动化渗透测试工具,它是图形化.可视化的,图形界面非常友好,一键傻瓜化使用MSF ...
- 常用的商业级和免费开源Web漏洞扫描工具
Scanv 国内著名的商业级在线漏洞扫描.可以长期关注,经常会有免费活动.SCANV具备自动探测发现无主资产.僵尸资产的功能,并对资产进行全生命周期的管理.主动进行网络主机探测.端口探测扫描,硬件特性 ...
- 漏洞扫描工具AWVS介绍及安装教程
PS:webug靶场全都通关了,你也就是个合格的新手了. 上次我们在通关webug靶场第三关的时候,提到一个漏洞扫描工具叫做AWVS.这次我们介绍一下它. 1 AWVS漏洞扫描工具 Acunetix ...
- Trivy 容器镜像扫描工具学习
简介 官方地址:https://github.com/aquasecurity/trivy Trivy是aqua(专注云原生场景下的安全)公司的一款开源工具,之前历史文章也有对aqua的一些介绍. T ...
- CheungSSH国产自动化运维工具开源Web界面
CheungSSH web2.0 发布文档 CheungSSH 简介 CheungSSH是一款国人自主研发的Linux运维自动化管理服务器软件,秉着为企业降低运营成本,解放管理员双手和自动化生产的理念 ...
随机推荐
- 6月6日,HTTP/3 正式发布了!
经过了多年的努力,在 6 月 6 号,IETF (互联网工程任务小组) 正式发布了 HTTP/3 的 RFC, 这是超文本传输协议(HTTP)的第三个主要版本,完整的 RFC 超过了 20000 字, ...
- c++ 乘法逆元
主要参考:OI-WIKI 为什么要逆元 当一个题目让你求方案数时常要取余,虽然 \((a+b)\% p=(a\% p+b\% p)\%p\) \((a-b)\% p=(a\% p-b\% p)\%p\ ...
- Hdfs存储策略
一.磁盘选择策略 1.1.介绍 在HDFS中,所有的数据都是存在各个DataNode上的.而这些DataNode上的数据都是存放于节点机器上的各个目录中的,而一般每个目录我们会对应到1个独立的盘,以便 ...
- 实践GoF的23种设计模式:装饰者模式
摘要:装饰者模式通过组合的方式,提供了能够动态地给对象/模块扩展新功能的能力.理论上,只要没有限制,它可以一直把功能叠加下去,具有很高的灵活性. 本文分享自华为云社区<[Go实现]实践GoF的2 ...
- 10.2 如何运行Android项目到Android Studio自带模拟器
Android开发一般都可以将应用运行到模拟器查看效果,除非特殊项目要用到真机,所以我们这里先讲解如何将项目运行到模拟器,以校验我们的开发环境以及创建的项目是否有问题. 创建模拟器 点击"C ...
- Codeforces Round #789 (Div. 2) A-C
Codeforces Round #789 (Div. 2) A-C A 题目 https://codeforces.com/problemset/problem/1677/A 题解 思路 知识点:模 ...
- vue this.getOptions is not a function
错误提示截图: 问题原因:是由于sass-loader引用的版本过低导致 解决方法:在package.json中增加以下配置后 "sass-loader": "^10&q ...
- 阿里云 python3 使用duplicity
前言 公司业务中使用的备份工具一直是alicloud-duplicity,一直也没研究.后来业务出问题了,看了看,原来是基于duplicity开发的,使用了半天,感觉很不错,我感觉他的特点有: 加密备 ...
- JavaScript进阶内容——DOM详解
JavaScript进阶内容--DOM详解 当我们已经熟练掌握JavaScript的语法之后,我们就该进入更深层次的学习了 首先我们思考一下:JavaScript是用来做什么的? JavaScript ...
- 谷歌邮箱使用python自动化发送邮件出现smtplib.SMTPAuthenticationError: (535, b'5.7.8 Username and Password not accepted.的解决
今天学习使用邮箱自动化办公的过程中run时一直出现如下错误;smtplib.SMTPAuthenticationError: (535, b'5.7.8 Username and Password n ...