
5.Lvs+Keepalived健康检查
1. Nginx+keepalived对后端服务器心跳检查(需要自定义脚本)
原理:Keepalived并不跟nginx耦合,它俩完全不是一家人但是keepalived提供一个机制:让用户自定义一个shell脚本去检测用户自己的程序,返回状态给keepalived就可以了
#MASTER节点
global_defs {

}

vrrp_script chk_health {

    script "[[ `ps -ef | grep nginx | grep -v grep | wc -l` -ge 2 ]] && exit 0 || exit 1"

    interval 1    #每隔1秒执行上述的脚本,去检查用户的程序ngnix

    weight -2

}

vrrp_instance VI_1 {

    state MASTER

    interface eth0

    virtual_router_id 1

    priority 100

    advert_int 2

    authentication {

        auth_type PASS

        auth_pass 1111

    }

    track_script {

        chk_health

    }

    virtual_ipaddress {

        10.0.0.10/24

    }

    notify_master "/usr/local/keepalived/sbin/notify.sh master"

    notify_backup "/usr/local/keepalived/sbin/notify.sh backup"

    notify_fault "/usr/local/keepalived/sbin/notify.sh fault"

}
#添加切换通知脚本:vi /usr/local/keepalived/sbin/notify.sh
#!/bin/bash

case "$1" in

    master)

        /usr/local/nginx/sbin/nginx

        exit 0

    ;;

backup)

        /usr/local/nginx/sbin/nginx -s stop

        /usr/local/nginx/sbin/nginx

        exit 0

    ;;

    fault)

        /usr/local/nginx/sbin/nginx -s stop

        exit 0

    ;;

    *)

        echo 'Usage: notify.sh {master|backup|fault}'

        exit 1

    ;;

esac
#添加执行权限:chmod +x /usr/local/keepalived/sbin/notify.sh
global_defs {

}

vrrp_script chk_health {

    script "[[ `ps -ef | grep nginx | grep -v grep | wc -l` -ge 2 ]] && exit 0 || exit 1"

    interval 1

    weight -2

}

vrrp_instance VI_1 {

    state BACKUP

    interface eth0

    virtual_router_id 1

    priority 99

    advert_int 1

    authentication {

        auth_type PASS

        auth_pass 1111

    }

    track_script {

        chk_health

    }

    virtual_ipaddress {

        10.0.0.10/24

    }

    notify_master "/usr/local/keepalived/sbin/notify.sh master"

    notify_backup "/usr/local/keepalived/sbin/notify.sh backup"

    notify_fault "/usr/local/keepalived/sbin/notify.sh fault"

}
#在第二台机器上添加notify.sh脚本
#分别在两台机器上启动keepalived
service keepalived start
chkconfig keepalived on
2. Lvs+keepalived对后端服务器心跳检查(不需要自定义脚本)
1. 在两台(192.168.232.201和192.168.232.205) Lvs转发服务器上安装ipvsadm和Keepalived:yum -y install ipvsadm/keepalived
2. 修改配置文件:vi /etc/keepalived/keepalived.conf
主机:Lvs+keepalived(MASTER)
global_defs {

   #指定keepalived在发生切换时需要发送email到的对象

   notification_email {

      root@localhost    #邮件接收者

   }

   notification_email_from lvs@localhost  #邮件发送者

   smtp_server 127.0.0.1     #邮件服务器地址,如未安装,使用本地

   smtp_connect_timeout 30

   router_id LVS_DEVEL

}

#IP漂移协议

vrrp_instance VI_1 {

    state MASTER   #指定A节点为主节点 备分机上设置为BACKUP即可

    interface eth0  #绑定IP漂移的网络接口,在该接口上绑定VIP

    virtual_router_id 51   #VRRP组名,两个节点的设置必须一样

    priority 100

    advert_int 1

    authentication {

        auth_type PASS

        auth_pass 1111

    }

    virtual_ipaddress {

        192.168.232.206/24 dev eth0 label eth0:1   #绑定VIP

    }

}

#只接收80端口过来的请求

virtual_server 192.168.232.206 80 {

    delay_loop 6

    lb_algo wlc   #轮循

    lb_kind DR

    nat_mask 255.255.255.0

    persistence_timeout 50

    protocol TCP

    #RS服务器1

    real_server 192.168.232.200 80 {

        weight 1

       #健康检查

        HTTP_GET {

            url {

              path /

              status_code 200

            }

            connect_timeout 3

            nb_get_retry 3

            delay_before_retry 3

        }

    }

    #RS服务器2

    real_server 192.168.232.204 80 {

        weight 1

       #健康检查

        HTTP_GET {

            url {

              path /

              status_code 200

            }

            connect_timeout 3

            nb_get_retry 3

            delay_before_retry 3

        }

    }

}
备机:Lvs+keepalived(BACKUP)
global_defs {

   #指定keepalived在发生切换时需要发送email到的对象

   notification_email {

      root@localhost    #邮件接收者

   }

   notification_email_from lvs@localhost  #邮件发送者

   smtp_server 127.0.0.1     #邮件服务器地址,如未安装,使用本地

   smtp_connect_timeout 30

   router_id LVS_DEVEL

}

#IP漂移协议

vrrp_instance VI_1 {

    state BACKUP  #指定A节点为主节点 备分机上设置为BACKUP即可

    interface eth0  #绑定IP漂移的网络接口,在该接口上绑定VIP

    virtual_router_id 51   #VRRP组名,两个节点的设置必须一样

    priority

    advert_int 1

    authentication {

        auth_type PASS

        auth_pass 1111

    }

    virtual_ipaddress {

        192.168.232.206/24 dev eth0 label eth0:1   #绑定VIP

    }

}

#只接收80端口过来的请求

virtual_server 192.168.232.206 80 {

    delay_loop 6

    lb_algo wlc   #轮循

    lb_kind DR

    nat_mask 255.255.255.0

    persistence_timeout 50

    protocol TCP

    #RS服务器1

    real_server 192.168.232.200 80 {

        weight 1

       #健康检查

        HTTP_GET {

            url {

              path /

              status_code 200

            }

            connect_timeout 3

            nb_get_retry 3

            delay_before_retry 3

        }

    }

    #RS服务器2

    real_server 192.168.232.204 80 {

        weight 1

       #健康检查

        HTTP_GET {

            url {

              path /

              status_code 200

            }

            connect_timeout 3

            nb_get_retry 3

            delay_before_retry 3

        }

    }

}
3. 启动两台Lvs转发服务器的Keepalived服务:service keepalived start
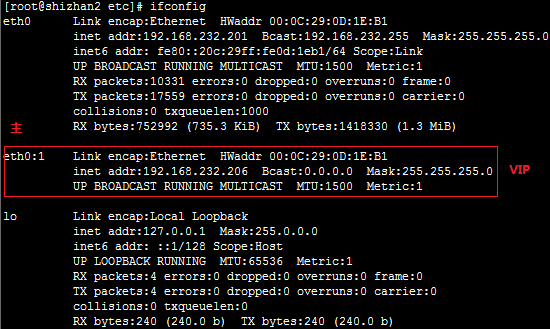
4.通过ifconfig命令查看主从Lvs转发服务器的网络接口:

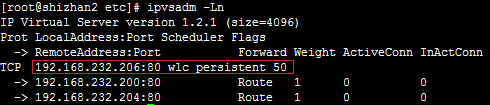
5.查看地址和端口号:ipvsadm -Ln
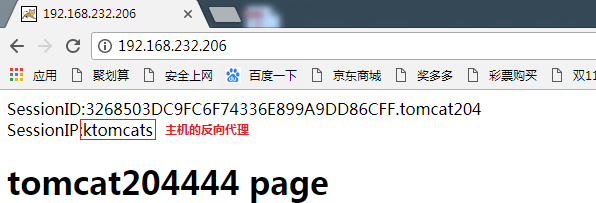
6.使用浏览器进行访问:http://192.168.232.206:80/
7.主机挂掉:init 6
5.Lvs+Keepalived健康检查的更多相关文章
- LVS节点健康检查及管理脚本
在LVS负载均衡主节点上,模拟keepalived健康检查功能管理LVS节点,当节点挂掉从服务器池中剔除,好了再加到服务器池中来. 工具:yum install -y ipvsadm web03:10 ...
- keepalived健康检查方式【转】
keepalived具有很强大.灵活的后端检测方式,其具有HTTP_GET|SSL_GET|TCP_CHECK|SMTP_CHECK|MISC_CHECK 几种健康检测方式 ,在分别介绍各种检测方式之 ...
- 9-lvs-lvs集群-及keepalived健康检查
注意: 配置前需要将上一篇的配置都清除掉 ifconfig eth1: down service ipvsadm restart nginx作为请求分发服务器时, 有健康检查机制, 挂了的服务器不会在 ...
- keepalived健康检查方式
keepalived对后端realserver的健康检查方式主要有以下几种: TCP_CHECK:工作在第4层,keepalived向后端服务器发起一个tcp连接请求,如果后端服务器没有响应或超时,那 ...
- keepalived健康检查及双主MySQL健康检查脚本
一.http检查 HTTP_GET:工作在第5层,向指定的URL执行http请求,将得到的结果用md5加密并与指定的md5值比较看是否匹配,不匹配则从服务器池中移除:此外还可以指定http返回码来判断 ...
- keepalive的工作原理和如何做到健康检查
keepalived是以VRRP协议为实现基础的,VRRP全称Virtual Router Redundancy Protocol,即虚拟路由冗余协议. 虚拟路由冗余协议,可以认为是实现路由器高可用的 ...
- CentOS7.4 Keepalived+LVS 负载均衡 后台节点健康检查
主机信息 VIP 10.10.10.55 LVS01 10.10.10.59 Web01 10.10.10.60 Web02 10.10.10.61 一.apache简单配置 1.(10.10.10. ...
- lvs健康检查脚本第三版
如下是学习完马哥视频lvs后改写的健康检查脚本第三版.利用工作之余三四个小时时间才把整个逻辑搞清楚,有时候自己都有点蒙圈,尤其是在写到while循环的时候.总的来说非常感谢马哥的慷慨解囊!脚本原稿及思 ...
- 【大型网站技术实践】初级篇:借助LVS+Keepalived实现负载均衡
一.负载均衡:必不可少的基础手段 1.1 找更多的牛来拉车吧 当前大多数的互联网系统都使用了服务器集群技术,集群即将相同服务部署在多台服务器上构成一个集群整体对外提供服务,这些集群可以是Web应用服务 ...
随机推荐
- Flask 中的模板语言 Jinja2 及 render_template 的深度用法
是时候开始写个前端了,Flask中默认的模板语言是Jinja2 现在我们来一步一步的学习一下 Jinja2 捎带手把 render_template 中留下的疑问解决一下 首先我们要在后端定义几个字符 ...
- concurrent (一)concurrent
参考文档: 跳跃表原理分析:https://blog.csdn.net/a1259109679/article/details/46442895 一.阻塞队列 ArrayBlockingQueue : ...
- 解决mybatis中#{}导致的The error may involve defaultParameterMap的问题
今天想实现给指定表插入数据,出现了 ### Error updating database. Cause: java.sql.SQLSyntaxErrorException: You have an ...
- cad.net IExtensionApplication接口的妙用 分开写"启动运行"函数
cad提供的 IExtensionApplication 接口 是不能实现一次以上的,那么这给编写代码带来了一种不好的情况是,每次都要去修改实现这个接口的类, 如果是一个小的测试功能,你又要去动前面的 ...
- Alpha冲刺(10/10)——2019.5.2
作业描述 课程 软件工程1916|W(福州大学) 团队名称 修!咻咻! 作业要求 项目Alpha冲刺(团队) 团队目标 切实可行的计算机协会维修预约平台 开发工具 Eclipse 团队信息 队员学号 ...
- [EXP]CVE-2019-1821 Cisco Prime Infrastructure思科未授权远程代码执行漏洞
CVE-2019-1821 Cisco Prime Infrastructure Remote Code Execution https://srcincite.io/blog/2019/05/17/ ...
- Linux下常用目录有哪些?分别有什么作用?
/boot:这个目录是用来存放与系统启动相关的文件 /root:root用户的家目录 /bin:存放大部分的二进制的可执行文件,也就是大部分的linux命令. /tmp:这个文件目录一般是公共的,也就 ...
- CentOS7 下 yum 安装 Docker CE
前言 Docker 使用越来越多,安装也很简单,本次记录一下基本的步骤. Docker 目前支持 CentOS 7 及以后的版本,内核要求至少为 3.10. Docker 官网有安装步骤,本文只是记录 ...
- Effective.Java第12-22条
12. 始终重写toString()方法 如果不重写toString()方法,打印的时候是 类名+@+哈希码的无符号十六进制.我们查看 Object的toString()方法如下: public S ...
- Jvm内存总结
对于不同的Jvm及不同的jdk版本内存模型不同 内存区域 名称 作用 参数 异常 分析方法 解决方案 Heap 堆内存 存储对象 -Xms -Xmx Java.lang.OutOfMemeoryErr ...