
contos防爆力破解密码
最近看了一篇文章ssh的爆力破解所以自己就做了一下防爆力破解denyhost
下载denyhost的软件包并上传的服务器下载地址https://sourceforge.net/projects/denyhosts/
ls查看
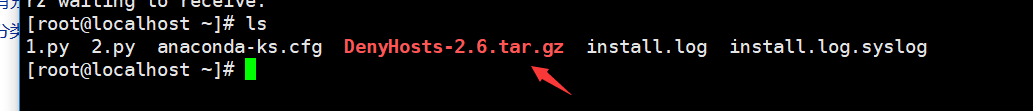
解压上传的denyhost包
tar -zxf DenyHosts-2.6.tar.gz
cd到解压的denyhost的包里
cd DenyHosts-2.6
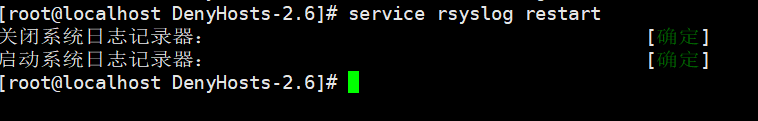
重启日志记录器
echo " " >/var/log/secure 这是清空
service rsyslog restart 这是重启
执行安装脚本
python setup.py install
进入到denyhost的目录
cd /usr/share/denyhosts/
cp 两个文件 并改名字
cp denyhosts.cfg-dist denyhosts.cfg
cp daemon-control-dist daemon-control
给daemo-control加权限
chown root daemon-control
chmod 700 daemon-control
开启daemon
./daemon-control start
创建软连接
ln -sf /usr/share/denyhosts/daemon-control /etc/init.d/denyhosts
并设为开机自启
chkconfig --add denyhosts
chkconfig --level 2345 denyhosts on
写到开机启动项
echo "/usr/share/denyhosts/daemon-control start" >> /etc/rc.local
修改配置文件
vim denyhosts.cfg
DAEMON_PURGE = 1y #一年后清除已经被禁止的ip
BLOCK_SERVICE = sshd #不允许访问ssh服务
DENY_THRESHOLD_INVALID = 5 #允许无效用户登录失败的次数
DENY_THRESHOLD_VALID = 5 #允许普通用户登录失败的次数
DENY_THRESHOLD_ROOT = 2 #允许root用户登录失败的次数
重启denyhosts
/etc/init.d/denyhosts restart
每次删除被封的ip时,也需要重启
解除被封的ip
# vim /etc/hosts.deny
# vim /usr/share/denyhosts/data/users-hosts
# vim /usr/share/denyhosts/data/hosts
# vim /usr/share/denyhosts/data/hosts-restricted
# vim /usr/share/denyhosts/data/hosts-root
这些文件里删除被误封的ip后,重启denyhosts服务
测试开始192.168.0.106是攻击者 192.168.0.104是服务器
ssh root@192.168.0.104 三次后
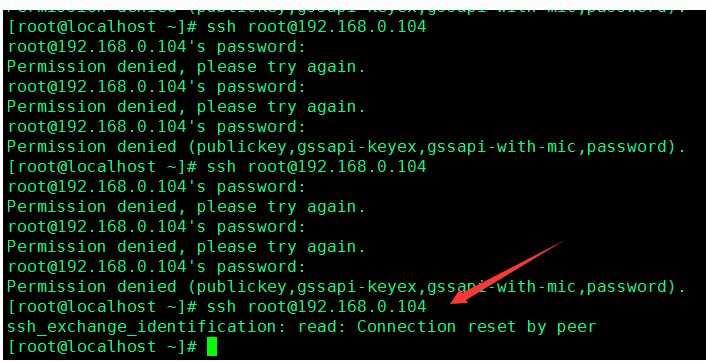
会显示无法连接ssh
[root@localhost ~]# ssh root@192.168.0.104
ssh_exchange_identification: read: Connection reset by peer
测试解封ip
在上诉配置文件里删除访问ip,重启服务
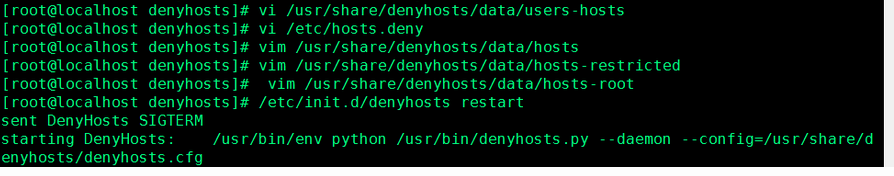
解封后继续ssh

到处 denyhosts完成
contos防爆力破解密码的更多相关文章
- Linux安全工具之fail2ban防爆力破解
一:简单介绍 fail2ban是一款实用软件,可以监视你的系统日志,然后匹配日志的错误信息(正则式匹配)执行相应的屏蔽动作 在企业中,有些很多人会开放root登录,这样就有机会给黑客造成暴力破解的机会 ...
- openssh安装、设置指定端口号、免密码登录、变量传递、防暴力破解
首先确保机器挂在好光盘镜像,然后查看软件包信息 [root@xuegod63 ~]# df -hFilesystem Size Used Avail Use% Mounted on/dev ...
- Odoo14 防暴力破解登录密码
1 # Odoo14 防暴力破解登录密码 2 # 主要工具:redis 3 # 实现思路:限制每个用户24小时内登录失败次数.连续超过5次失败后,需要等待一定时间后才能再次尝试登录 4 # 配置:在你 ...
- WordPress防暴力破解:安全插件和用.htpasswd保护WordPress控制面板
正在用Wordpress的博主们一定知道最近全球兴起的一波黑客锁定Wordpress暴力破解控制面板密码的风波了,据CloudFlare执行长Matthew Prince所说,所谓的暴力密码攻击是输入 ...
- python3爆力破解rtsp脚本
一.说明 hydra是说已实现了rtsp的爆力破解,但是使用时发现字典中明明已包含正确的用户名密码hydra却还没检测出来: 拦截数据包查看,感觉hydra只是尝试去匿名访问,并没有发送用户名密码去验 ...
- centos7防暴力破解五种方法
什么是暴力破解,简单来说就是对一个服务器进行无数次尝试登陆,并用不同的密码进行登陆直到可以登陆成功.暴力破解的基本步骤可以分为以下几步: 1. 找到对应的linux服务器 Ip地址 2.扫描端口 ...
- fail2ban的使用以及防暴力破解与邮件预警
fail2ban可以监视你的系统日志,然后匹配日志的错误信息(正则式匹配)执行相应的屏蔽动作(一般情况下是防火墙),而且可以发送e-mail通知系统管理员! fail2ban运行机制:简单来说其功能就 ...
- [典型漏洞分享]YS的防暴力破解设计存在缺陷
YS使用的防暴力破解机制存在缺陷,该缺陷可被用于暴力破解其它用户密码[高] 问题描述: YS在用户登录页面设置了验证码机制,当用户输入密码错误次数达到3次时,再次登录需要验证码以防止攻击者进行暴力破解 ...
- 为什么现在更多需要用的是 GPU 而不是 CPU,比如挖矿甚至破解密码?
作者:Cascade链接:https://www.zhihu.com/question/21231074/answer/20701124来源:知乎著作权归作者所有,转载请联系作者获得授权. 想要理解G ...
随机推荐
- [C++ Primer Plus] 第4章、复合类型(二)课后习题
1.编写一个 c++ 程序,如下述输出示例所示的那样请求并显示信息 : What is your first name? Betty SueWhat is your last name? YeweWh ...
- linux --- 6. 项目部署
一.负载均衡 .准备三台机器,准备3台虚拟机,或者和俩同桌交流一下 192.168.226.128 是nginx资源服务器,返回页面的 192.168.226.129 用作nginx负载均衡服务器 1 ...
- Android studio新建文件出现setContentView(R.layout.activity_main);中的R标红错误解决方法
今天打开Android studio突然出现了setContentView(R.layout.activity_main);中的R标红错误,这已经不是第一次出现这个错误了,真心的觉得Android s ...
- bzoj2091: [Poi2010]The Minima Game DP
2091: [Poi2010]The Minima Game DP 链接 https://www.lydsy.com/JudgeOnline/problem.php?id=2091 思路 这类问题好迷 ...
- Java Volatile关键字 以及long,double在多线程中的应用
概念: volatile关键字,官方解释:volatile可以保证可见性.顺序性.一致性. 可见性:volatile修饰的对象在加载时会告知JVM,对象在CPU的缓存上对多个线程是同时可见的. 顺序性 ...
- 【转载】Selenium WebDriver的简单操作说明
转载自:http://blog.csdn.net/xiao190128/article/details/49784121 1.打开一个测试浏览器 对浏览器进行操作首先需要打开一个浏览器,接下来才能对浏 ...
- Vue实现购物车小球动画
思路: 1.因页面分组件分的比较细,由图可知是组件5到组件4的联动. 如果利用组件间通信需要 子组件5 -->组件3-->所有组件的父组件-->组件4, 层级略显复杂,所以使用了vu ...
- erlang 笔记(06/03/02)
1 .同时打开的端口数量限制(Open ports) erlang:system_info(port_limit)查询 可以通过环境变量ERL_MAX_PORTS修改,或者配置erlang启动参数(标 ...
- ES6 4个方法
var string = 'Yo' string.startsWith('Y') -> true startsWith()查找字符串是否是以某一个字段开始的 string ...
- 『Python CoolBook』C扩展库_其六_从C语言中调用Python代码
点击进入项目 一.C语言运行pyfun的PyObject对象 思路是在C语言中提供实参,传给python函数: 获取py函数对象(PyObject),函数参数(C类型) 获取GIL(PyGILStat ...