
MD5盐值加密
加密思路
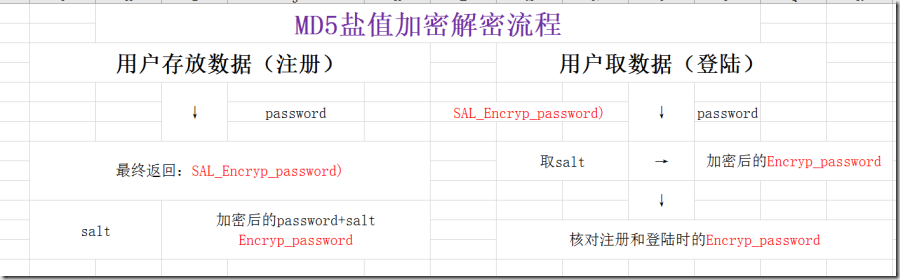
思路解析:(数据解析过程基于16进制来处理的,加密后为16进制字符串)
加密阶段:
对一个字符串进行MD5加密,我们需要使用到MessageDigest(消息摘要对象),需要一个盐值(salt),这个值可以是我们在业务中的一个标识号,比如银行业务中的商户号。
然后对使用salt对password进行组合加密,形成一个加密串Encryp_password,但这时候并不是真正完整的加密串,我们还需要将salt放到加密串的最前面,方便在数据验证时,获取salt。
因此最终的加密串为:SAL_Encryp_password=salt+Encryp_password.
解密验证阶段(实际上就是源字符串的再加密):
我们需要根据加密后的加密串获取到salt,然后使用salt对源字符串进行加密,得到新的加密串Encryp_password,然后两者相比,如果比对上,验证成功,否则验证失败!
加密类
package com.alivn.utils;

import java.io.UnsupportedEncodingException;

import java.security.MessageDigest;

import java.security.NoSuchAlgorithmException;

import java.security.SecureRandom;

import java.util.Arrays;

/**

 * Created by Stringbuilder_Sun on 2017/3/15.

 */

public class MD5Encoder {

    private static final String HEX_NUMS_STR="0123456789ABCDEF";

    private static final Integer SALT_LENGTH = 12;

    /**

     * 将16进制字符串转换成字节数组

     * @param hex

     * @return

     */

    public static byte[] hexStringToByte(String hex) {

        int len = (hex.length() / 2);

        byte[] result = new byte[len];

        char[] hexChars = hex.toCharArray();

        for (int i = 0; i < len; i++) {

            int pos = i * 2;

            result[i] = (byte) (HEX_NUMS_STR.indexOf(hexChars[pos]) << 4

                    | HEX_NUMS_STR.indexOf(hexChars[pos + 1]));

        }

        return result;

    }

    /**

     * 将指定byte数组转换成16进制字符串

     * @param b

     * @return

     */

    public static String byteToHexString(byte[] b) {

        StringBuffer hexString = new StringBuffer();

        for (int i = 0; i < b.length; i++) {

            String hex = Integer.toHexString(b[i] & 0xFF);

            if (hex.length() == 1) {

                hex = '0' + hex;

            }

            hexString.append(hex.toUpperCase());

        }

        return hexString.toString();

    }

    /**

     * 验证口令是否合法

     * @param password

     * @param passwordInDb

     * @return

     * @throws NoSuchAlgorithmException

     * @throws UnsupportedEncodingException

     */

    public static boolean validPassword(String password, String passwordInDb)

            throws NoSuchAlgorithmException, UnsupportedEncodingException {

        //将16进制字符串格式口令转换成字节数组

        byte[] pwdInDb = hexStringToByte(passwordInDb);

        //声明盐变量

        byte[] salt = new byte[SALT_LENGTH];

        //将盐从<a href="http://lib.csdn.net/base/mysql" class='replace_word' title="MySQL知识库" target='_blank' style='color:#df3434; font-weight:bold;'>数据库</a>中保存的口令字节数组中提取出来

        System.arraycopy(pwdInDb, 0, salt, 0, SALT_LENGTH);

        //创建消息摘要对象

        MessageDigest md = MessageDigest.getInstance("MD5");

        //将盐数据传入消息摘要对象

        md.update(salt);

        //将口令的数据传给消息摘要对象

        md.update(password.getBytes("UTF-8"));

        //生成输入口令的消息摘要

        byte[] digest = md.digest();

        //声明一个保存数据库中口令消息摘要的变量

        byte[] digestInDb = new byte[pwdInDb.length - SALT_LENGTH];

        //取得数据库中口令的消息摘要

        System.arraycopy(pwdInDb, SALT_LENGTH, digestInDb, 0, digestInDb.length);

        //比较根据输入口令生成的消息摘要和数据库中消息摘要是否相同

        if (Arrays.equals(digest, digestInDb)) {

            //口令正确返回口令匹配消息

            return true;

        } else {

            //口令不正确返回口令不匹配消息

            return false;

        }

    }

    /**

     * 获得加密后的16进制形式口令

     * @param password

     * @return

     * @throws NoSuchAlgorithmException

     * @throws UnsupportedEncodingException

     */

    public static String getEncryptedPwd(String password)

            throws NoSuchAlgorithmException, UnsupportedEncodingException {

        //声明加密后的口令数组变量

        byte[] pwd = null;

        //随机数生成器

        SecureRandom random = new SecureRandom();

        //声明盐数组变量

        byte[] salt = new byte[SALT_LENGTH];

        //将随机数放入盐变量中

        random.nextBytes(salt);

        //声明消息摘要对象

        MessageDigest md = null;

        //创建消息摘要

        md = MessageDigest.getInstance("MD5");

        //将盐数据传入消息摘要对象

        md.update(salt);

        //将口令的数据传给消息摘要对象

        md.update(password.getBytes("UTF-8"));

        //获得消息摘要的字节数组

        byte[] digest = md.digest();

        //因为要在口令的字节数组中存放盐,所以加上盐的字节长度

        pwd = new byte[digest.length + SALT_LENGTH];

        //将盐的字节拷贝到生成的加密口令字节数组的前12个字节,以便在验证口令时取出盐

        System.arraycopy(salt, 0, pwd, 0, SALT_LENGTH);

        //将消息摘要拷贝到加密口令字节数组从第13个字节开始的字节

        System.arraycopy(digest, 0, pwd, SALT_LENGTH, digest.length);

        //将字节数组格式加密后的口令转化为16进制字符串格式的口令

        return byteToHexString(pwd);

    }

}
验证类
package com.alivn.utils;

import java.io.UnsupportedEncodingException;

import java.security.NoSuchAlgorithmException;

import java.util.HashMap;

import java.util.Map;

public class  TestMD5Ecoder{

    private static Map users = new HashMap();

    public static void main(String[] args){

        String userName = "zyg";

        String password = "123";

        registerUser(userName,password);

        userName = "changong";

        password = "456";

        registerUser(userName,password);

        String loginUserId = "zyg";

        String pwd = "1232";

        try {

            if(loginValid(loginUserId,pwd)){

                System.out.println("欢迎登陆!!!");

            }else{

                System.out.println("口令错误,请重新输入!!!");

            }

        } catch (NoSuchAlgorithmException e) {

            // TODO Auto-generated catch block

            e.printStackTrace();

        } catch (UnsupportedEncodingException e) {

            // TODO Auto-generated catch block

            e.printStackTrace();

        }

    }

    /**

     * 注册用户

     *

     * @param userName

     * @param password

     */

    public static void registerUser(String userName,String password){

        String encryptedPwd = null;

        try {

            encryptedPwd = MD5Encoder.getEncryptedPwd(password);

            users.put(userName, encryptedPwd);

        } catch (NoSuchAlgorithmException e) {

            // TODO Auto-generated catch block

            e.printStackTrace();

        } catch (UnsupportedEncodingException e) {

            // TODO Auto-generated catch block

            e.printStackTrace();

        }

    }

    /**

     * 验证登陆

     *

     * @param userName

     * @param password

     * @return

     * @throws UnsupportedEncodingException

     * @throws NoSuchAlgorithmException

     */

    public static boolean loginValid(String userName,String password)

            throws NoSuchAlgorithmException, UnsupportedEncodingException{

        String pwdInDb = (String)users.get(userName);

        if(null!=pwdInDb){ // 该用户存在

            return MD5Encoder.validPassword(password, pwdInDb);

        }else{

            System.out.println("不存在该用户!!!");

            return false;

        }

    }

}
MD5盐值加密的更多相关文章
- shiro密码的比对,密码的MD5加密,MD5盐值加密,多个Relme
有具体问题的可以参考之前的关于shiro的博文,关于shiro的博文均是一次工程的内容 密码的比对 通过AuthenticatingRealm的CredentialsMatcher方法 密码的加密 ...
- c# MD5盐值加密
using System; using System.Collections.Generic; using System.Linq; using System.Security.Cryptograph ...
- Spring Security中的MD5盐值加密
在 spring Security 文档中有这么一句话: "盐值的原理非常简单,就是先把密码和盐值指定的内容合并在一起,再使用md5对合并后的内容进行演算,这样一来,就算密码是一个很常见的字 ...
- shiro 密码的MD5盐值加密
- c# MD5及盐值加密
using System;using System.Collections.Generic;using System.Linq;using System.Security.Cryptography;u ...
- SpringBoot整合shiro-MD5盐值加密
为什么要进行密码加密? 在我们的日常生活中,许多人有着在不同网站上使用相同密码的坏习惯(包括我也是qaq),假如应用程序或服务器出现漏洞,数据被窃取,用户的明文密码直接被暴露给黑客.显然后果将不堪设想 ...
- 一个密码经过多次MD5加密能否提高安全性?Java MD5盐值加解密
什么是MD5? MD5(Message Digest Algorithm 5,信息摘要算法5),是计算机广泛使用的摘要算法(又称哈希算法)之一.MD5是将一段信息,通过其不可逆的字符串变换算法,产生了 ...
- shiro盐值加密并验证
在数据表中存的密码不应该是123456,而应该是123456加密之后的字符串,而且还要求这个加密算法是不可逆的,即由加密后的字符串不能反推回来原来的密码,如果能反推回来那这个加密是没有意义的.著名的加 ...
- Java和JS MD5加密-附盐值加密demo
JAVA和JS的MD5加密 经过测试:字母和数据好使,中文不好使. 源码如下: ** * 类MD5Util.java的实现描述: * */public class MD5Util { // 获得MD5 ...
随机推荐
- 谷歌浏览器内核Cef js代码整理(三) 字符串处理
*字符串截取方法*/ var s="abc_def[ghi]jk[i]"; var temp;function CopyFromStr(str_source,str_key, bl ...
- Struts2 中常用的代码
BaseAction public class BaseAction extends ActionSupport { protected String target; public Map getRe ...
- 实验三:xen环境下的第一个虚拟机的安装
实验名称: xen环境下的第一个虚拟机的安装 实验环境: 我们这里继续上面实验二来完成这个实验: 环境则是xen的安装环境,如下图: 开启虚拟机的的硬件辅助虚拟化功能: 实验要求: 这里我们通过安装b ...
- jsonp原理及同源策略
[个人学习笔记,如有问题还请前辈纠正] jsonp 是用来跨域读取数据的,为什么从不同的域访问数据要用jsop呢?这源于一个著名的安全策略--同源策略,即: 协议.端口号.域名相同 举例说明:http ...
- 权限管理demo-Http请求前后监听工具
工具作用: 1. 输出每次请求的参数 2. 接口的请求时间 package com.mmall.common; import com.mmall.util.JsonMapper; import lom ...
- Python的set集合
set集合也用{}表示,set中的元素是不重复的.无序的,且它里面的元素必须是可hash的(int,str,tuple,bool),set是可变的. 1.使用set去重 m = [1, '] s = ...
- PyQt--QTreeWidget
转载:loster_Li QTreeWidget的继承关系如下图: 因为继承关系是 QAbstractItemView->QTreeView->QTreeWidget ,所以和QTabl ...
- 面试回顾——kafka
关于消息队列的使用场景:https://www.cnblogs.com/linjiqin/p/5720865.html kafka: Topic Kafka将消息种子(Feed)分门别类 每一类的消息 ...
- C#设计模式(4)——抽象工厂模式(Abstract Factory)
简单工厂模式: 简单工厂模式的工厂类随着产品类的增加需要增加额外的代码 工厂方法模式: 工厂方法模式每个具体工厂类只完成单个实例的创建,所以它具有很好的可扩展性 但是在实际应用中,一个工厂不止会创建单 ...
- Swift 通过运行时获取属性名列表
import UIKit //必须要有@objcMembers修饰符,否则获取到的成员属性为0 @objcMembers class Person: NSObject { var name: Stri ...