
高危预警|RDP漏洞或引发大规模蠕虫爆发,用户可用阿里云免费检测服务自检,建议尽快修复
2019年9月6日,阿里云应急响应中心监测到Metasploit-framework官方在GitHub空间公开了针对Windows远程桌面服务远程命令执行漏洞(CVE-2019-0708)的利用代码。利用该代码,无需用户交互操作,即可在目标系统上执行任意命令,或者造成服务器拒绝服务。不法分子可以通过该漏洞传播恶意蠕虫,感染大量内网主机。
2019年5月15日,阿里云应急响应中心即针对该高危漏洞发布过紧急预警,但还是有不少用户并未修复漏洞。鉴于目前该漏洞的POC已出现,阿里云安全专家强烈建议用户尽快修复漏洞或部署防御措施,否则一旦被攻击成功,将会导致服务器沦陷,造成被勒索病毒加密数据或数据大规模泄露等危害。
目前阿里云已经在线上部署针对端口的大批量探测攻击行为的拦截,但仅能在一定程度上缓解风险。因为此次公开的POC攻击利用是加密协议内的,网络侧基于签名的IPS无法拦截,只能用户自己通过批量下发开启NLA,才能从根本上解决风险。
影响范围
Windows 7
Windows Server 2008 R2
Windows Server 2008
Windows 2003
Windows XP
安全建议
1.无需使用Windows的远程桌面服务的机器,关闭远程桌面服务及不必要的服务。
2.需要使用远程桌面服务的机器,尽快修复漏洞,可以到微软官网下载官方补丁进行修复:
- Windows 7、Windows Server 2008和Windows Server 2008 R2:https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2019-0708
- Windows 2003及Windows XP:https://support.microsoft.com/zh-cn/help/4500705/customer-guidance-for-cve-2019-0708
3.需要使用远程桌面服务,同时暂时无法修复漏洞的系统:
1)可以开启RDP的NLA配置缓解漏洞攻击,并尽快安排进行修复(下图)
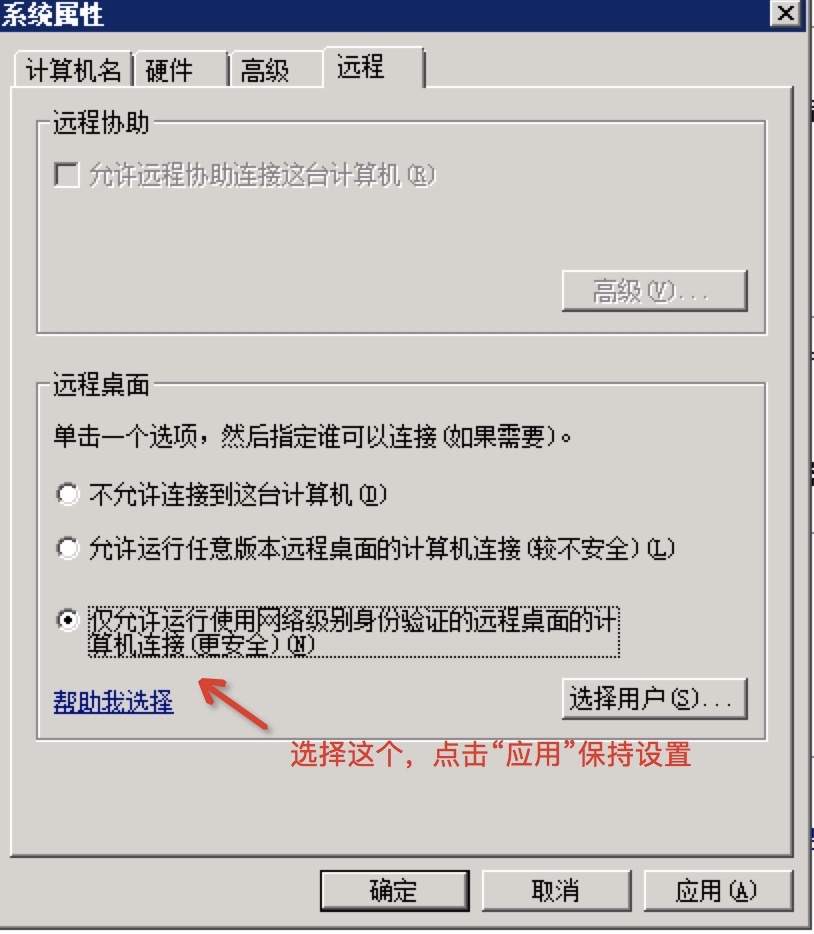
2)避免将远程桌面服务(RDP服务,端口3389)暴露公网,改由VPN访问内网接入
阿里云安全中心免费提供服务器漏洞检测,支持Windows和Linux漏洞检测,支持云上主机和线下机房服务器的安全检测,助力企业做好安全预防。检测方式:
- 免费注册云安全中心账号:https://www.aliyun.com/product/sas
- 登录控制台,下载客户端并在服务器进行安装
- 在控制台选择漏洞修复,点击漏洞扫描进行检测
云上用户也可以通过云防火墙的网络流量分析功能查看当前开放的RDP服务,并配置访问控制策略缩小攻击面。同时云防火墙提供智能策略推荐功能,可以一键点击“智能策略”放行RDP访问白名单,拒绝其它恶意请求。操作流程:
- 开通云防火墙免费试用: https://cn.aliyun.com/product/cfw
- 登录控制台,访问[网络流量分析->互联网访问活动->开放公网IP]操作栏的“智能策略”
- 点击“智能策略”并确认下发策略后,即可在[安全策略->访问控制->外到内]中看到配置的防御策略
本文作者:云安全专家
本文为云栖社区原创内容,未经允许不得转载。
高危预警|RDP漏洞或引发大规模蠕虫爆发,用户可用阿里云免费检测服务自检,建议尽快修复的更多相关文章
- 高危预警| SQL数据库成主要攻击对象,或引发新一轮大规模勒索
近日,阿里云安全团队发现,目前互联网上的服务器,SQL数据库仍然有不少处于直接暴露在公网的状态,且数量有上升趋势.黑客可以利用数据库存在的漏洞或弱口令直接获取数据,并植入勒索和挖矿病毒寻求牟利.阿里云 ...
- Kubernetes重大漏洞?阿里云已第一时间全面修复
近日,Kubernetes社区发现安全漏洞 CVE-2018-1002105,阿里云容器服务已在第一时间完成全面修复,敬请广大用户登录阿里云控制台升级Kubernetes版本. 目前Kubernete ...
- ThinkPHP v5 新漏洞攻击案例首曝光,阿里云已可告警并拦截
2018年12月10日,ThinkPHP v5系列发布安全更新,修复了一处可导致远程代码执行的严重漏洞.阿里云态势感知已捕获多起基于该漏洞的真实攻击,并对该漏洞原理以及漏洞利用方式进行分析.现在,对于 ...
- 预警| Confluence 高危漏洞被大规模利用,阿里云WAF接入即可防护,支持免费应急服务
2019年4月4日,阿里云安全应急响应中心监测到Confluence 官方发布安全更新指出,Widget Connector 存在服务端模板注入漏洞,攻击者能利用此漏洞实现目录穿越遍历甚至远程命令执行 ...
- 我们一起分析一下这个刚刚修复的RDP漏洞CVE-2019-0708
写在前面的话 在微软今年五月份的漏洞更新安全公告中,提到了一个跟远程桌面协议(RDP)有关的漏洞.我们之所以要在这里专门针对这个漏洞进行分析,是因为这个漏洞更新涉及到Windows XP以及其他多个W ...
- PhpStudy2018后门漏洞预警及漏洞复现&检测和执行POC脚本
PhpStudy2018后门漏洞预警及漏洞复现&检测和执行POC脚本 phpstudy介绍 Phpstudy是国内的一款免费的PHP调试环境的程序集成包,其通过集成Apache.PHP.MyS ...
- 威胁预警|首现新型RDPMiner挖矿蠕虫 受害主机易被添加恶意账户
近日,阿里云安全发现一种新型挖矿蠕虫RDPMiner,通过爆破Windows Server 3389端口RDP服务的方式进行挖矿木马传播,致使用户CPU占用率暴涨,机器卡顿,更被创建名为Default ...
- WebLogic Server再曝高风险远程命令执行0day漏洞,阿里云WAF支持免费应急服务
6月11日,阿里云安全团队发现WebLogic CVE-2019-2725补丁绕过的0day漏洞,并第一时间上报Oracle官方, 6月12日获得Oracle官方确认.由于Oracle尚未发布官方补丁 ...
- 阿里云提示ECS服务器存在漏洞处理方法
1.阿里云提供生成修复命令,但是这个只提供给企业版,即收费的: 2.自己手动修复的话, 采用软件升级一般都可以解决.除了提示带kernel的高危漏洞的,其他的不需要重启实例即可修复. 有kernel的 ...
随机推荐
- 【Luogu】【关卡2-9】带有技巧的搜索(2017年10月)
任务说明:这里的搜索不仅包含了dfs和bfs,还包括剪枝.记录等技巧以加快速度. [USACO06FEB]数字三角形Backward Digit Su… 滑雪 吃奶酪 靶形数独 P1118 [USAC ...
- JAVA二分插入排序
- JavaScript性能优化之摇树
作者|Jeremy Wagner译者|薛命灯 现代 Web 应用程序可能会变得非常巨大,特别是它们的 JavaScript 部分.HTTP Archive 网站的数据显示,截至 2018 年中,传输到 ...
- 爱的传送带: print(.format())
场景:用Python设计一个程序,可以打印一下祝福语: 致某某某: 今年是XXXX年的元旦, 我的祝福送四方, 东方送你摇钱树, 西方送你永安康, 南方送你成功路, 北方送你钱满 ...
- mysql 日期函数大全
对于每个类型拥有的值范围以及并且指定日期何时间值的有效格式的描述见7.3.6 日期和时间类型. 这里是一个使用日期函数的例子.下面的查询选择了所有记录,其date_col的值是在最后30天以内: my ...
- window.navigator.userAgent
只读属性 Window.navigator 会返回一个 Navigator 对象的引用,可以用于请求运行当前代码的应用程序的相关信息.window可以省略.来自navigator对象的信息具有误导性, ...
- shell脚本每五分钟执行一次可执行程序(nohup)
两种解决方案:个人推荐第二种,使用crontab来定时执行任务 1.shell代码如下: nohup command &. 解释: 后台永久运行command命令. (nohup表示后台永 ...
- 分布式项目中Spring security自定义权限类
package cn.lijun.core.service; import cn.lijun.core.pojo.seller.Seller;import org.springframework.se ...
- NOIP模拟测试18(T3待更新)
T1: 直接模拟,详见代码注释. 复杂度$O(NM)$. Code: #include<iostream> #include<cstdio> #include<vecto ...
- 搭建appium自动化测试环境
注意:请使用不用的手机测试,appium会把微信app重新安装,记录都会清除 一.安装Java JDK JDK下载地址:https://www.oracle.com/technetwork/java/ ...